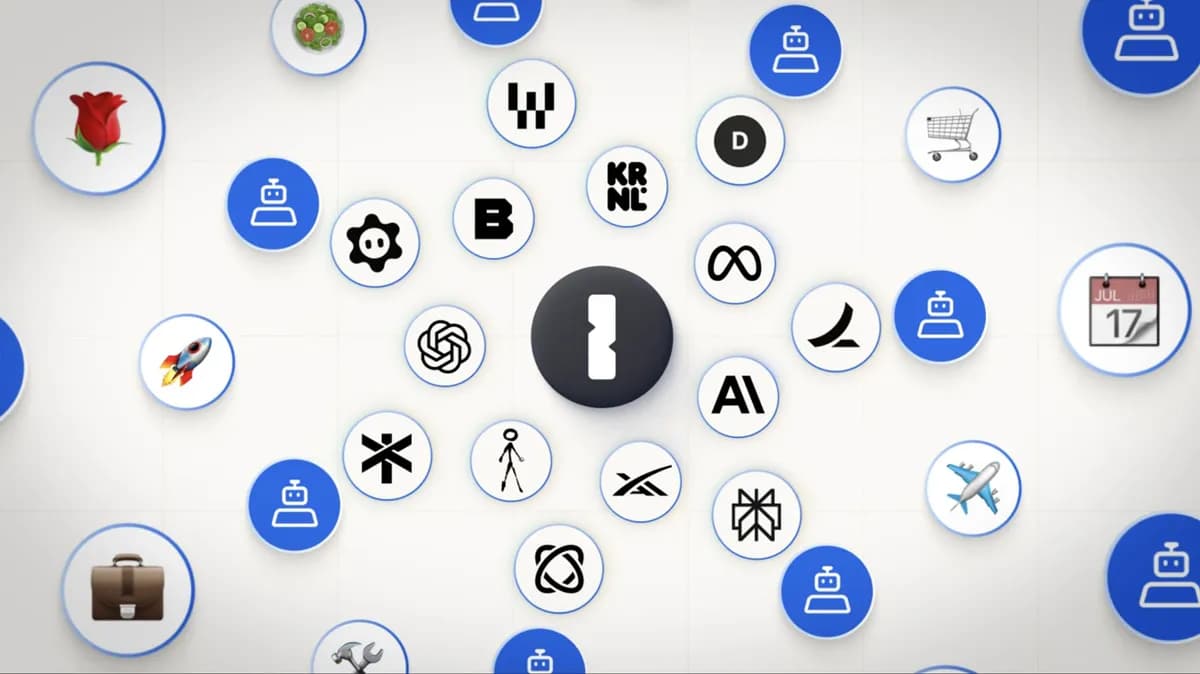
عاملهای هوش مصنوعی (AI agents) میتوانند از امروز به حسابهای شما وارد شوند بدون اینکه هرگز رمز عبور شما را ببینند. ۱پسورد (1Password) پلتفرم «۱پسورد برای عاملان» (1Password for Agents) را راهاندازی کرد که مرز امنیتی احراز هویت را جابجا میکند. این پلتفرم تزریق اعتبارنامه را از طریق کانال امن میانجیسازی میکند تا رازها خارج از پنجرهی متن مدل بمانند و ورود به حسابهای کاربری بدون افشای رمز عبور یا کد MFA انجام شود.
به گزارش ۱پسورد، این حرکت درحالی رخ میدهد که عاملهای هوش مصنوعی از متا (Meta)، اوپنایآی (OpenAI) و xAI شروع به انجام کارهای واقعی نظیر رزرو سفر و خرید آنلاین کردهاند — اقداماتی که نیازمند ورود به حساب کاربری هستند. همانطور که در تحلیل قبلی ما دربارهی پروتکلهای احراز هویت عاملمحور اشاره کردیم، ۱پسورد در جولای ۲۰۲۵ یکپارچهسازی با کلاود (Claude) را آغاز کرده بود؛ اکنون این لیست با افزودن میوز (Muse)، داتس (Dots)، گراک بات (Grok Bot)، کلاود دوئه (Claude Duet)، چتجیپیتی ورک (ChatGPT Work) و تاون (Town) گسترش یافته است. هر عامل در هر جلسه درخواست دسترسی میدهد و کاربر باید هر ورود را تأیید کند.
این رویکرد در تضاد آشکار با رفتارهای خطرناک است که کاربران عادی با چتباکسهای هوش مصنوعی دارند؛ همانطور که پیشتر بررسی کردیم، چسباندن رمز عبور در چتباکسهای هوش مصنوعی کلید دسترسی به هویت دیجیتال شماست.
جزئیات فنی:
- وقتی عامل به پرامپت ورود میرسد، یک کلید ویژه را برای تأیید به ۱پسورد ارائه میدهد.
- ۱پسورد به کاربر اطلاع میدهد که کدام عامل به چه دلیلی نیاز به دسترسی دارد.
- پس از تأیید، نام کاربری، رمز عبور و کد MFA از طریق کانالی که مدل نمیتواند بخواند تزریق میشوند.
- دسترسی به آیتمهای خاصِ ذخیرهسازی (vault) محدود شده و با پایان جلسه منقضی میشود؛ هیچ اعتبارنامهای در حافظه یا لاگهای عامل باقی نمیماند.
- رئیس محصول ۱پسورد، آشیش تریپاتی (Aashish Tripathi)، این سرویس را لایهی اعتماد توصیف کرد که به عاملان اجازه میدهد کارشان را انجام دهند بدون دسترسی دائمی به حساب. شرکت تا کنون قیمتگذاری یا تاریخ انتشار عمومی را فاش نکرده است.
زمینه و تحلیل:
برای توسعهدهندگانِ جریانهای عاملی (agentic workflows)، این معماری مرز امنیتی را از لایهی اپلیکیشن به مدیر رمز عبور (password manager) بهعنوان نقطهی اجرای سیاست (policy enforcement point) منتقل میکند. بااینحال، ریسکهای عملیاتی از بین نمیروند — عاملها همچنان میتوانند تراکنشهای اشتباه اجرا کنند، تاریخ نادرست رزرو کنند یا سفارش تکراری ثبت کنند و ۱پسورد نمیتواند این اقدامات را برگرداند. فرضِ حضور کاربر در حلقهی تأیید برای هر رویداد احراز هویت، برای عاملهای پسزمینه با فرکانس بالا مقیاسپذیر نیست. رقبا در حوزه مدیریت رمز عبور احتمالاً لایههای میانجی مشابهی را به کار میگیرند، که جداسازی اعتبارنامه را به انتظار پایهای برای پلتفرمهای عاملی تبدیل میکند.
گام بعدی شما
- موارد ذخیرهسازی (vault items) را بررسی کنید که هر عامل میتواند درخواست دسترسی به آنها دهد.
- حالتهای شکست را تست کنید که در آنها عامل وظیفه را اشتباه تفسیر میکند.
- اعلام قیمتگذاری ۱پسورد و تکامل مدل تأیید به سمت رضایت دستهای یا تفویضی (batch or delegated consent) را رصد کنید.
- تیمهای ادغام عامل باید آیتمهای ذخیرهسازی قابلطلب را حسابرسی کنند و حالتهای خطای تفسیر وظیفه را آزمایش کنند.
اما داستانِ سختافزاریِ این تحول حتی شگفتانگیزتر است — به تحلیل ما دربارهی تراشههای بِلکول (Blackwell) مراجعه کنید.

گفتگو