تقریباً ۲ دلار میتواند در یک جلسهٔ کوتاه با Claude Code ناپدید شود، پیش از آنکه متوجه شوید عامل شما در یک حلقهٔ تکراری گیر کرده است. دهها دستور شل (Shell) ممکن است اجرا شوند بدون اینکه توسعهدهنده متوجه شود عامل در یک چرخهٔ بیپایان گرفتار شده است. این نبودِ دید، گردشکارهای عاملمحور را به یک «جعبه سیاه» تبدیل میکند که در آن هزینهها بهسرعت بالا میروند و خطاها در لاگهای پراکنده پنهان میمانند. برای توسعهدهندگانی که ابزارهایی مثل Claude Code، Cursor، Codex و various sub-agents را بهصورت محلی اجرا میکنند، چالش اصلی اغلب جستوجو در لاگهای مجزا برای درک این موضوع است که چرا یک عامل کند شده یا در جایی متوقف شده است.
ردیابی این ابزارها اکنون به بخشی حیاتی از تجربه توسعه تبدیل شده است، زیرا تیمها از رابطهای چت ساده به سمت عاملهای خودمختار (Autonomous Agents) حرکت میکنند. همانطور که در تحلیل قبلی ما دربارهی نحوه شکست مانیتورینگ برای دیدهشدن برندها اشاره کردیم، چالش توسعهدهندگان متفاوت است: آنها به دادههای محلی و بسیار دقیق از فراخوانی ابزارها و توکنهای هدررفته نیاز دارند. این نیاز به نظارت دقیق، در راستای رویکردهای جدیدی است که ابزارهای متنباز نظیر Vantage برای کنترل هزینهها و رفتار عاملهای کدنویس ارائه دادهاند تا از اتلاف منابع جلوگیری شود. تصور کنید عامل هوش مصنوعی شما شبیه به یک برنامهنویس تازهکار است که تا زمان رسیدن صورتحساب، به شما نمیگوید چند ساعت روی یک تسک وقت گذاشته است.
زمینه و یکپارچهسازی
به نقل از گزارش dev.to، تیم AgentMon در ۵ اکتبر ۲۰۲۶ ابزار AgentMon Start را برای ویندوز، مک و لینوکس منتشر کرد. این برنامه دسکتاپ، فعالیت بیش از ۱۶ عامل و مدل زبانی بزرگ (LLM) مختلف را تجمیع میکند. این ابزار از Claude Code، Claude Desktop، Codex، GitHub Copilot، Cursor، Gemini CLI و Goose پشتیبانی میکند، بدون اینکه نیازی به نصب SDK یا استفاده از پروکسی باشد.
از آنجا که این ابزار مستقیماً لاگهای جلساتی را میخواند که عاملهای کدنویسی بهطور پیشفرض مینویسند، نیازی به پیکربندی پروکسی یا افزودن کد به پروژه نیست. این قابلیت به توسعهدهندگان اجازه میدهد تا حتی هنگام استفاده از چندین عامل مختلف روی یک پروژه واحد، یک مکان متمرکز برای بررسی تمام فعالیتها داشته باشند.
جزئیات فنی
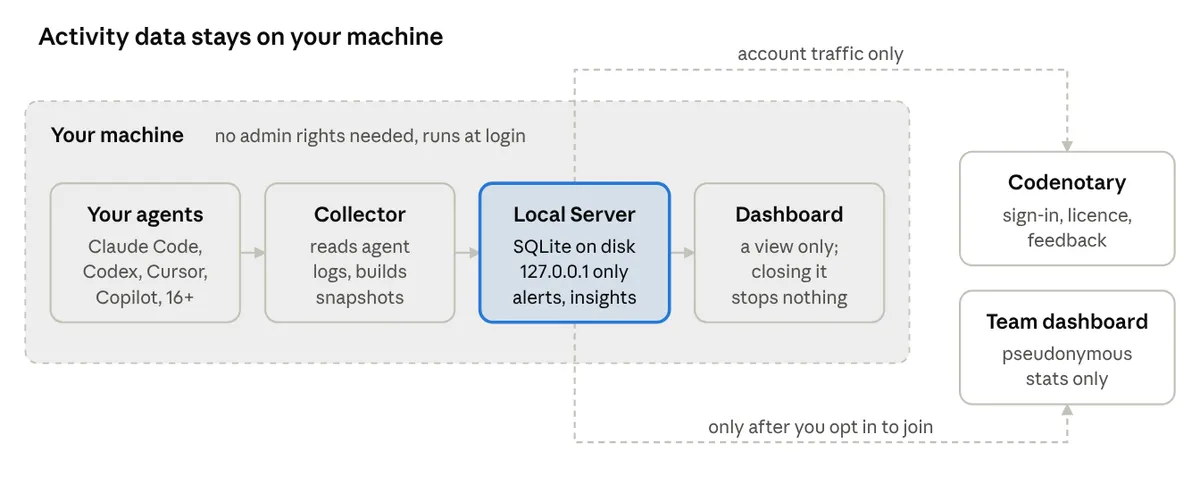
بر اساس مستندات فنی، این سامانه از طریق سه جزء محلی عمل میکند:
- جمعکننده (Collector): لاگهای موجود عاملها را تجزیه کرده و آنها را به اسنپشاتهایی از میزان مصرف توکن، هزینهها، فراخوانیهای ابزار، خطاها و یافتههای امنیتی تبدیل میکند.
- سرور محلی: از پایگاه داده SQLite برای ذخیره و تحلیل این اسنپشاتها در آدرس 127.0.0.1 استفاده میکند. حتی با بستن داشبورد، این بخش در پسزمینه به جمعآوری دادهها ادامه میدهد.
- داشبورد دسکتاپ: محیطی برای بصریسازی هزینهها و تاریخچه جلسات فراهم میکند.
تحلیل هزینه و جلسات
کاربران میتوانند از یک نمودار کلی هزینههای ۲۴ ساعته، به «رشتههای» (Threads) کاری خاص نفوذ کنند. بخش نمای کلی (Overview)، هزینهها را در کنار تعداد جلسات، میزان مصرف توکن و نرخ برخورد با حافظه پنهان (Cache hit rate) نمایش میدهد. کاربران میتوانند فعالیتهای ۲۴ ساعت گذشته، ۷ روز، ۳۰ روز یا تمام فعالیتهای ثبتشده را بازبینی کنند.
جلسات، فعالیتها را در رشتههایی گروهبندی میکنند که نشاندهنده کار مستمر روی یک مخزن (Repository) است. هر رشته، نام عامل، هزینه، مصرف توکن و ترکیب فعالیتها را نشان میدهد، از جمله:
- خواندن و ویرایش فایلها
- دستورات شل (Shell commands)
- دسترسی به وب
بهعنوان مثال، یک کاربر میتواند شناسایی کند که یک رشته خاص در Claude Code دقیقاً ۱.۹۶ دلار هزینه داشته و ۲۶ بار دستور Bash اجرا کرده است که دو مورد از آنها با شکست مواجه شدهاند. همچنین، این رشته بهدلیل یافتن یک مورد «تزریق پرامپت» (Prompt-injection) علامتگذاری شده است. نمای «ابزارها» (Tools) این شکستها را تجمیع میکند تا مشخص شود آیا یک ابزار خاص بهطور سیستماتیک در چندین جلسه باعث ایجاد خطا میشود یا خیر.
عیبیابی و امنیت
برای عیبیابی، برنامه یک ردپای آبشاری (Waterfall trace) از فراخوانیهای LLM و مراحل استدلال با زمانبندی دقیق ارائه میدهد. یک پنل کناری، ورودیهای موجود، خروجیها، متادیتاها و JSON خام را فراهم میکند تا دنبال کردن توالی رویدادها آسان شود.
این ابزار همچنین شامل بررسیهای امنیتی است که وجود اسرار (Secrets) در پرامپتها، تلاشهای تزریق پرامپت و دستورات خطرناک شل را شناسایی و علامتگذاری میکند. این تمرکز بر امنیت در زمان اجرا، یادآور راهکارهای پیشرفتهای است که پلتفرم DeepKeep با معرفی AI Lens برای مسدود کردن نشت دادهها در عاملهای کدنویس به کار گرفته است. برای جلوگیری از تخطی از بودجه، برنامه هر ۶۰ ثانیه یکبار، آستانههای هزینه، جهشهای ناگهانی در هزینهها، افزایش شدید خطاها، جلسات طولانیمدت و فعالیتهای مدیریتنشده عاملها را بررسی میکند.
علاوه بر این، برنامه توصیههایی بر اساس دادههای ۳۰ روز گذشته ارائه میدهد. این توصیهها مشکلاتی نظیر نرخ پایین استفاده از حافظه پنهان، تکرار بیش از حد تلاشها (Retries)، جلسات هدررفته و پرامپتهای حجیم (Bloated prompts) را شناسایی کرده و برای هر مورد، شواهد و تخمینی از میزان صرفهجویی احتمالی ارائه میدهد.
این تغییر به سمت مشاهدهپذیری محلی (Local Observability) به این معناست که توسعهدهندگان دیگر مجبور نیستند به «جعبه سیاه» منطق داخلی یک عامل اعتماد کنند. با آشکار کردن نقطه دقیقی که یک جلسه متوقف میشود یا یک عملیات شکستخورده را تکرار میکند، AgentMon Start کدنویسی عاملمحور را از یک قمار به یک فرآیند مهندسی قابل مدیریت تبدیل میکند.
حریم خصوصی و قیمتگذاری
دادههای فعالیت بهصورت پیشفرض روی دستگاه کاربر باقی میماند. برنامه تنها برای ورود به سیستم، بررسی لایسنس و بازخوردهای اختیاری با Codenotary ارتباط برقرار میکند. برای تیمها، امکان همگامسازی اختیاری با یک داشبورد مشترک برای ردیابی هزینهها در میان پروژهها و افراد وجود دارد. این یک مرحله صریح است که در آن برنامه دقیقاً نشان میدهد چه دادههایی پیش از شروع همگامسازی آپلود خواهند شد.
در حالی که سه دستگاه اول برای ۶ ماه رایگان هستند، طرحهای پولی از ۱۵ دلار به ازای هر کاربر در ماه شروع میشوند.
اگر از چندین عامل استفاده میکنید، گام بعدی شما باید بازرسی گرانترین جلسه خود باشد. بررسی کنید که آیا عامل واقعاً در حال پیشرفت بوده است یا صرفاً در یک حلقه هزینهبر، در حال تکرار کارهای شکستخورده بوده است.
گام بعدی شما
- گرانترین جلسهٔ اخیر خود را بازرسی کنید و ببینید آیا عامل در حال پیشرفت بوده یا در یک حلقهٔ تکراری هزینه ایجاد کرده است.
- نرخ استفاده از حافظه پنهان (Cache) را بررسی کنید تا متوجه شوید کجا میتوانید با بهینهسازی پرامپتها، هزینه را کم کنید.
- دستورات شل اجرا شده توسط عامل را از نظر امنیتی بازبینی کنید.
اما داستان سختافزاری این تحول حتی شگفتانگیزتر است — به تحلیل ما دربارهی تراشههای Blackwell مراجعه کنید.



گفتگو