تصور کنید ویژگی جدید برنامه را با کمک هوش مصنوعی میسازید و همه چیز عالی به نظر میرسد؛ اما غافل از این هستید که ابزار شما از کتابخانهای استفاده کرده که ماه پیش به دلیل یک حفره امنیتی خطرناک، هشدار دریافت کرده است. اگر با ابزارهایی مثل Cursor یا GitHub Copilot کد میزنید، احتمالاً در حال وارد کردن شکافهای امنیتی به پروژه خود هستید که مدل هنوز از آنها خبر ندارد.
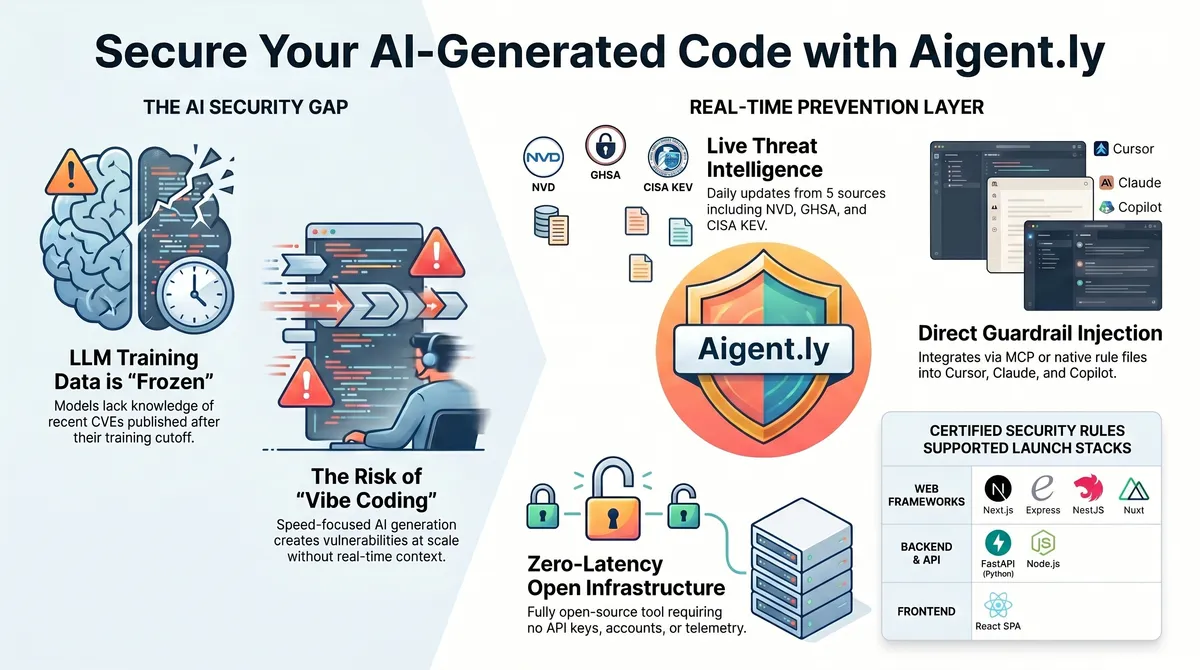
این اتفاق به دلیل ماهیت مدل زبانی بزرگ (LLM) — مثل کتابخانهداری که میلیاردها صفحه را خوانده اما اخبار امروز را نمیداند — رخ میدهد. طبق گزارش dev.to، دانش امنیتی این مدلها سریعاً منقضی میشود. CVEهای (حفرههای امنیتی شناختهشده) جدید هر روز منتشر میشوند، اما مدلها به دادههای آموزشی قدیمی تکیه میکنند. همانطور که در تحلیلهای پیشین ما درباره امنیت مدلهای بازمتن اشاره کردیم، تکیه مطلق به خروجی AI بدون لایه بازبینی، یک ریسک استراتژیک است.
برای حل این مشکل، در ۲۸ مه ۲۰۲۶ ابزار Aigent.ly عرضه شد. این یک لایه پیشگیرانه و بازمتن است که بین کاربر و ابزار AI قرار میگیرد. طبق مستندات این پروژه، ویژگیهای کلیدی آن عبارتند از:
- پایش لحظهای زمینه امنیتی AI.
- شناسایی الگوهای منقضیشده یا آسیبپذیر پیش از ثبت در کد.
- سازگاری با Claude Code، Windsurf و Copilot.
- توزیع از طریق کاتالوگ MCP (پروتکل زمینه مدل) در گیتهاب.
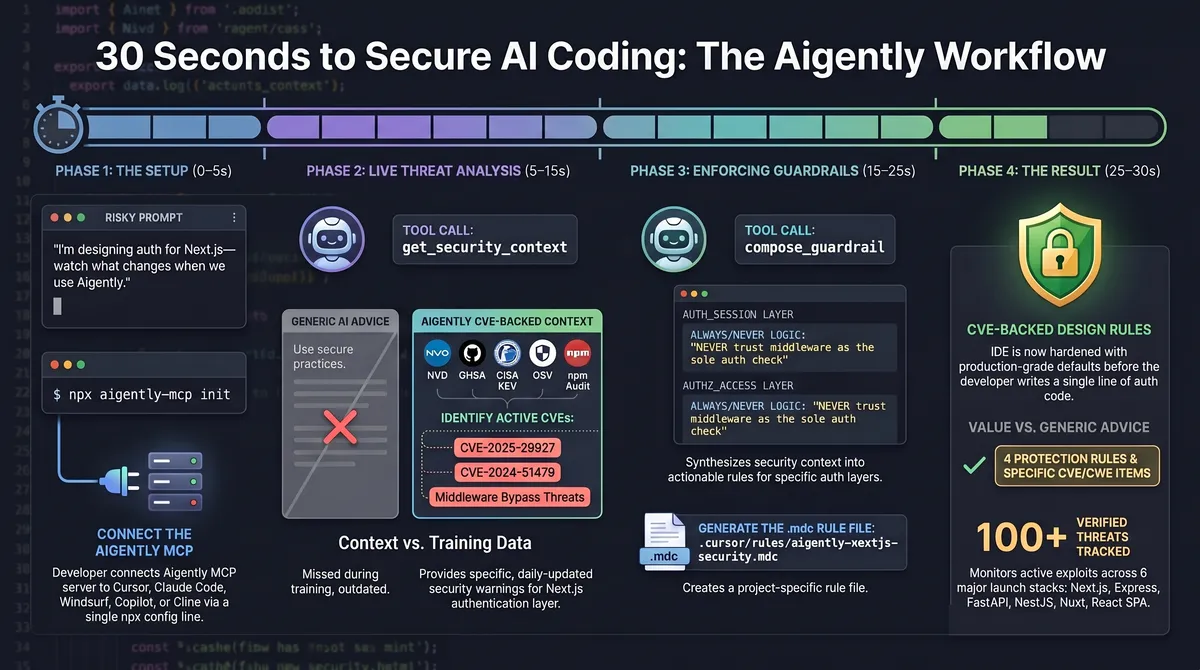
این رویکرد، امنیت را از مرحله بازبینی بعد از ارسال کد به یک حفاظ لحظهای تبدیل میکند. در واقع، استنتاج (Inference) — یعنی همان لحظه آشپزی و تولید کد — اکنون با یک فیلتر امنیتی نظارت میشود. به باور تحلیلگران، این جداسازی زمینه امنیتی از آموزش مدل، اجازه میدهد سرعت کدنویسی به قیمت امنیت تمام نشود.
گام بعدی شما
- اگر از Copilot یا Cursor استفاده میکنید، Aigent.ly را از گیتهاب نصب کنید.
- لیست CVEهای اخیر حوزه خود را با پیشنهادات AI تطبیق دهید.
- در توسعه این لایه بازمتن مشارکت کنید تا پوشش آسیبپذیریها گستردهتر شود.
اما این تنها بخشی از مسیر است؛ اثر این لایهها بر آینده IDEهای هوشمند را در گزارش بعدی بررسی خواهیم کرد.



گفتگو