
تصور کنید پیشرفتهترین دیوارهای آتش و سیستمهای رمزنگاری جهان را داشته باشید، اما یک اشتباه انسانی ساده تمام این لایهها را دور بزند. حتی اگر یک پلتفرم دارای رمزنگاری پیشرفته، دیوارهای آتش، سیستمهای احراز هویت، نظارت امنیتی، کنترلهای ایمنی مبتنی بر هوش مصنوعی، اسکنرهای آسیبپذیری، تستهای خودکار و زیرساختهای پیچیده باشد، باز هم میتواند دچار حوادث امنیتی فاجعهبار شود؛ زیرا انسانها ممکن است این کنترلها را اشتباه بفهمند، آنها را دور بزنند یا به شکل نادرستی به کار بگیرند. در دنیای پلتفرمهای هوش مصنوعی، تکنولوژی بهتنهایی نمیتواند امنیت را تضمین کند.
فرهنگ امنیتی (Security Culture) — شبیه به قوانین نانوشتهای در یک تیم ورزشی است که حتی وقتی مربی حضور ندارد، بازیکنان طبق آنها عمل میکنند — مجموعهای از رفتارها، انتظارات، دانش، انگیزهها، فرآیندها، شیوههای رهبری و هنجارهای سازمانی است که تعیین میکند افراد چگونه با ریسکها برخورد کنند. هدف این است که امنیت بهجای آنکه تکلیفی باشد که فقط تیم امنیت مطالبه میکند، به بخشی از فعالیت عادی مهندسی و تجاری تبدیل شود. طبق اعلام متخصصان، اصل کلیدی این است که امنیت مسئولیت همگانی است، اما پاسخگویی باید صریح و مشخص باقی بماند.
تفاوت میان «آگاهی امنیتی» و «فرهنگ امنیتی» در عمل است. آگاهی امنیتی به این معناست که افراد ریسکهای امنیتی را درک کنند؛ برای مثال، بدانند که اسرار و کلیدهای دسترسی (Secrets) نباید در مخازن گیت (Git) قرار گیرند. اما فرهنگ امنیتی به این معناست که افراد بهطور مستمر رفتار امن داشته باشند، زیرا رفتار امن در سیستمها و انگیزههای سازمان ادغام شده است. برای نمونه، جلوگیری خودکار از ثبت اسرار در گیت و تبدیل توسعهی امن به جریان کاری عادی، نمونهای از فرهنگی است که توسط تکنولوژی پشتیبانی میشود. در یک فرهنگ قوی، افراد تشویق میشوند تا مشکلات را زود گزارش کنند، رفتارهای ناامن را به چالش بکشند، از تنظیمات پیشفرض امن استفاده کنند، اعتبارنامهها را محافظت نمایند، الزامات کنترل دسترسی را دنبال کنند، تستهای امنیتی انجام دهند و بدون ترس از تلافی یا تنبیه، از حوادث درس بگیرند.
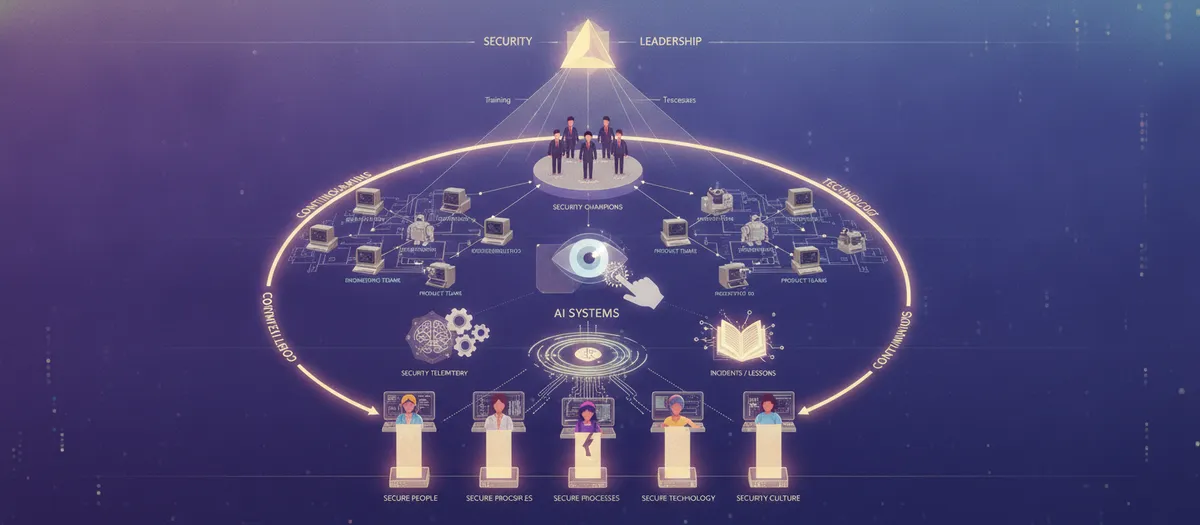
مسئولیت رهبری، سنگبنای این تغییر است. فرهنگ امنیتی از رأس سازمان شروع میشود. رهبری باید به طور عملی نشان دهد که امنیت اهمیت دارد، حوادث باید سریعاً گزارش شوند، افشای مسئولانه (Responsible Disclosure) تشویق شود، کارهای امنیتی منابع کافی دریافت کنند و توسعهی امن ارزشمند باشد. نکته حیاتی این است که میانبرهایی که ریسکهای غیرقابلقبول ایجاد میکنند، نباید پاداش داده شوند. اگر رهبری سرعت را بر امنیت اولویت دهد، به گونهای که کسانی را که پروتکلهای ایمنی را رعایت میکنند جریمه کند، سازمان به سوی فرهنگ ریسکپذیری کورکورانه و عدم شفافیت میرود. در مقابل، وقتی رهبران امنیت را یک معیار کیفیت غیرقابلمذاکره میبینند، کل سازمان از آنها پیروی میکند.
در حوزه توسعه هوش مصنوعی، به دلیل تکرار سریع نسخهها و استفاده از کتابخانههای آزمایشی، احتمال ورود آسیبپذیریها بسیار زیاد است. برای کاهش این ریسک، سازمانها باید شیوههای «امنیت توسعهدهنده» (Developer Security) را پیادهسازی کنند که امنیت را در محیط توسعه (IDE) و خط لوله CI/CD ادغام میکند. این اقدامات شامل ارائه بازخوردهای لحظهای از طریق ابزارهای Linting و تحلیل استاتیک، کاهش اصطکاک در رعایت استانداردهای امنیتی و ارائه راهنماییهای شفاف و عملی برای رفع آسیبپذیریها است. هدف این است که امنیت به سمت «چپ» در چرخه حیات توسعه منتقل شود (Shift Left)؛ به این معنا که امنیت در مرحله طراحی لحاظ شود، نه اینکه در آخرین لحظات پیش از انتشار، به عنوان یک مانع در ممیزیهای پیشتولید ظاهر شود.
همانطور که در تحلیلهای قبلی ما دربارهی امنیت مدلهای بازمتن اشاره کردیم، توزیع دانش امنیتی برای جلوگیری از ایجاد گلوگاه ضروری است. در اینجا مدل «قهرمانان امنیت» (Security Champions) بسیار مؤثر است. قهرمان امنیت توسعهدهنده یا مهندسی است که در تیم محصول خود باقی میماند اما بخشی از زمان خود را صرف تمرکز بر امنیت میکند. او به عنوان نقطه تماس اصلی بین تیم مرکزی امنیت و تیم توسعه عمل میکند. قهرمانان امنیت در مدلسازی تهدیدات (Threat Modeling) کمک میکنند، بررسیهای امنیتی را رهبری میکنند و بهترین شیوههای امنیتی را در میان همکاران خود ترویج میدهند. این مدل مشکل رایج «گلوگاه بودن تیم امنیت» را حل میکند. با توزیع دانش، سازمان شبکهای از متخصصان را ایجاد میکند که با بافتار (Context) خاص کدبیس محصول خود آشنا هستند و باعث میشوند مداخلات امنیتی مرتبطتر و کمتر مزاحم باشند.
عوامل انسانی نقش تعیینکنندهای در شکستهای امنیتی دارند. بار شناختی (Cognitive Load)، خستگی و تمایل به انتخاب «مسیر کممقاومت» اغلب مهندسان را به دور زدن کنترلهای امنیتی سوق میدهد. برای مثال، اگر یک ابزار امنیتی تعداد زیادی هشدار اشتباه (False Positive) تولید کند، توسعهدهندگان بهمرور تمام هشدارها را نادیده میگیرند. بنابراین، کنترلهای امنیتی باید با روانشناسی انسان سازگار باشند؛ یعنی اصطکاک کاهش یابد، کارهای تکراری خودکار شوند و اطمینان حاصل شود که مسیر امن، سادهترین مسیر ممکن است. وقتی امنیت یک مانع باشد، مردم راههایی برای دور زدن آن پیدا میکنند؛ اما وقتی امنیت تسهیلکننده باشد، مردم آن را میپذیرند.
آموزشهای سالانه و خشک دیگر پاسخگو نیستند. برنامههای آگاهیبخش در سطح سازمان باید مستمر و متنی (Contextual) باشند. بهجای اسلایدهای خستهکننده و کلی، سازمانها باید از آموزشهای «در لحظه» (Just-in-time) استفاده کنند؛ مثلاً وقتی توسعهدهندهای کدی مینویسد که یک هشدار امنیتی را فعال میکند، یک قطعه آموزشی کوتاه برای او نمایش داده شود. همچنین گیمیفیکیشن (Gamification)، مانند مسابقات داخلی CTF (Capture The Flag) یا «شکار باگ» (Bug Bashes)، میتواند کارکنان را درگیر کرده و یادگیری امنیت را به یک فرآیند فعال و جذاب تبدیل کند. هدف این است که ذهنیتی مبتنی بر کنجکاوی و هوشیاری در تمام بخشها، و نه فقط در تیم مهندسی، پرورش یابد.
پاسخ به حوادث و برگزاری «کالبدشکافی بدون سرزنش» (Blameless Post-mortem) برای رشد فرهنگ حیاتی است. وقتی حادثهای امنیتی رخ میدهد، واکنش سازمان تعیین میکند که آیا فرهنگ بهبود مییابد یا متوقف میشود. فرهنگ سرزنش منجر به پنهان کردن اشتباهات و سرکوب گزارشها میشود. اما در فرهنگ بدون سرزنش، تمرکز بر شکستهای سیستمی است که اجازه داد خطای انسانی رخ دهد. با پرسیدن این سؤال که «سیستم چگونه اجازه داد این اتفاق بیفتد؟» بهجای «چه کسی این کار را کرد؟»، سازمانها میتوانند اصلاحات ساختاری را اجرا کنند که از تکرار همان اشتباه جلوگیری کند. این شفافیت باعث ایجاد اعتماد شده و گزارش «نزدیکشدن به حادثه» (Near-miss) را تشویق میکند که برای مدیریت پیشدستانه ریسک بسیار ارزشمند است.
در بستر هوش مصنوعی، فرهنگ امنیتی باید ریسکهای خاص یادگیری ماشین را پوشش دهد. این شامل آگاهی از حملاتی مانند تزریق پرامپت (Prompt Injection)، مسمومسازی داده (Data Poisoning) و وارونگی مدل (Model Inversion) است. مهندسان باید آموزش ببینند که با مدلهای AI نه فقط به عنوان نرمافزار، بلکه به عنوان سیستمهای احتمالی (Probabilistic) که قابل دستکاری هستند، برخورد کنند. این امر مستلزم تغییر تفکر از امنیت قطعی (Deterministic) سنتی به یک تفکر خصمانه (Adversarial) است. قهرمانان امنیت در تیمهای AI باید بهطور ویژه بر چارچوبهایی مثل OWASP Top 10 for LLMs و سایر چارچوبهای تهدیدات خاص AI مسلط باشند تا اطمینان حاصل شود که بردارهای حمله منحصربهفرد هوش مصنوعی در همان مرحله طراحی پیشبینی و مدیریت میشوند.
در نهایت، اندازهگیری موفقیت فرهنگ امنیتی دشوار اما ضروری است. سازمانها باید از شمارش ساده تعداد آسیبپذیریهای یافت شده فاصله بگیرند و بهجای آن، معیارهای رفتاری را رصد کنند. نمونههایی از این معیارها عبارتند از: فاصله زمانی بین معرفی یک آسیبپذیری تا رفع آن، درصد تیمهایی که دارای قهرمان امنیت فعال هستند و تعداد دفعات گزارش خودبهخودی مسائل امنیتی توسط کارکنان. همچنین میتوان از نظرسنجیها برای سنجش درک کارکنان از اهمیت امنیت در مقابل فشار برای سرعت عرضه محصول استفاده کرد. با رصد این معیارها، رهبری میتواند شکافهای موجود در فرهنگ را شناسایی کرده و استراتژیهای خود را متناسب با آن تنظیم کند.
به طور خلاصه، یک پلتفرم امن، حاصل همزیستی کنترلهای فنی و رفتار انسانی است. در حالی که دیوارهای آتش و رمزنگاری دفاعهای لازم را فراهم میکنند، این فرهنگ امنیتی است — که توسط رهبری هدایت، توسط قهرمانان امنیت پشتیبانی و با در نظر گرفتن عوامل انسانی طراحی شده — که تضمین میکند این دفاعها بهدرستی استفاده و در طول زمان نگهداری شوند. با ادغام امنیت در تار و پود هویت سازمان، شرکتها میتوانند سیستمهای هوش مصنوعی بسازند که نه تنها نوآورانه، بلکه در برابر چشمانداز در حال تحول تهدیدات، تابآور باشند. تبدیل امنیت از یک «مانع» به یک «ارزش»، هدف نهایی هر سازمان بالغ در حوزه هوش مصنوعی است. این تکامل فرهنگی تضمین میکند که همزمان با مقیاسپذیری پلتفرم و رشد قابلیتهای AI، وضعیت امنیتی نیز به موازات آن تکامل یابد و محیطی پایدار برای نوآوری و اعتماد ایجاد شود.
گام بعدی شما
- شناسایی یک «قهرمان امنیت» در هر تیم توسعه برای کاهش فاصله میان تیمهای فنی و امنیتی.
- جایگزینی جلسات آموزشی سالانه با سیستمهای بازخورد در لحظه (Just-in-time) در محیط کدنویسی.
- برگزاری اولین جلسه کالبدشکافی بدون سرزنش برای آخرین خطای فنی سازمان جهت شناسایی نقصهای سیستمی.
اما تأمین زیرساختهای سختافزاری برای اجرای این کنترلهای امنیتی در مقیاس بالا، چالش دیگری است — به تحلیل ما دربارهی بهینهسازی هزینههای استنتاج مراجعه کنید.



گفتگو