
اگر همین حالا در حال طراحی زیرساخت هوش مصنوعی سازمان خود هستید، باید بدانید که محل پردازش دادههای شما، تعیینکنندهی سطح ریسک قانونی و امنیتی شماست. انتخاب بین دو مسیر دسترسی به مدلهای Claude در محیط AWS، یک تصمیم فنی ساده نیست، بلکه تعیین میکند چه کسی «مالک» مرز اعتماد دادههای شماست. طبق راهنمای فنی منتشر شده در ۳ سپتامبر ۲۰۲۶ در وبسایت dev.to، این انتخاب یک مقایسه سادهی ویژگیها نیست. در حالی که هر دو گزینه از سیستمهای شناسایی و صورتحساب AWS استفاده میکنند، اما در این مورد که کدام نهاد پرامپت را پردازش میکند، تفاوت بنیادینی دارند.
این موضوع در حالی اهمیت مییابد که سازمانها از مرحلهی آزمایشهای کمریسک به سمت استقرار عملیاتی در مقیاس واقعی (Production Workloads) حرکت میکنند. همانطور که در تحلیل قبلی ما دربارهی سقوط همزمان زیرساختهای AI اشاره کردیم، پایداری پلتفرم تنها بخشی از معادله است؛ بخش حیاتیتر، محل استقرار واقعی دادههاست. این تفاوت را میتوان به تفاوت بین اجارهی یک دفتر اداری مدیریتشده در یک شهرک صنعتی در مقابل اجارهی فضای کاری از یک پیمانکار ثالث که اتفاقاً دفترش در همان شهرک است، تشبیه کرد.
درک مرز اعتماد (Trust Boundary)
هنگام ارزیابی یک گردش کار هوش مصنوعی زاینده، سؤال حیاتی این نیست که نام مدل چیست، بلکه این است که: «چه کسی پرامپت را دریافت و پردازش میکند؟» این موضوع حیاتی است زیرا در هوش مصنوعی زاینده، پرامپت اغلب خودِ «داده» است. پرامپتها مکرراً حاوی اطلاعات بسیار حساس تجاری هستند، از جمله:
- اسناد داخلی و کدهای منبع (Source Code)
- زمینه مشتریان و اطلاعات مالی
- جزئیات معماری سیستم و یادداشتهای مربوط به حوادث فنی (Incident Notes)
سازمانها پیش از بررسی تأخیر (Latency) یا تجربه توسعهدهنده، باید درک کنند که این دادهها به کجا میروند و کدام طرف پلتفرم پردازشکننده را مدیریت میکند. این هستهی اصلی تفاوت بین دو مسیر AWS است. بر اساس گزارش dev.to، این دو مسیر ادغام با معماریهای امنیتی کاملاً متفاوتی عمل میکنند:
پلتفرم Claude در AWS
- اپراتور: توسط شرکت Anthropic مدیریت میشود.
- تجربه کاربری: دسترسی به کنسول بومی Claude، رفتار API اصلی و دسترسی سریعتر به ویژگیهای جدید پلتفرم را فراهم میکند. در این راستا، برای مدیریت بهینه این ویژگیها، ابزارهای حفظ زمینه در Claude Code نقش مهمی در کاهش تکرار محدودیتهای فنی ایفا میکنند.
- جریان داده: پرامپتها و پاسخها توسط Anthropic پردازش میشوند؛ این بدان معناست که دادهها از مرز یک پلتفرم شخص ثالث عبور میکنند.
- فرآیند بررسی: نیازمند یک بررسی کامل ریسک شخص ثالث (Third-party Risk Review) در مورد شرایط استفاده، تعهدات حریم خصوصی، رفتار نگهداری دادهها، مدل پشتیبانی و وضعیت ریسک Anthropic است.
سرویس Amazon Bedrock
- اپراتور: توسط AWS به عنوان یک سرویس مدل بنیادی مدیریتشده (Managed Foundation Model Service) ارائه میشود.
- تجربه کاربری: مستقیماً در اکوسیستم AWS ادغام شده است؛ مرز سرویس و مسئولیت عملیاتی بر عهده AWS است.
- جریان داده: ارائهدهنده مدل (Anthropic) از طریق مدل سرویس Bedrock، دسترسی به پرامپتها یا پاسخهای مشتری ندارد.
- فرآیند بررسی: با حاکمیت موجود در AWS، از جمله IAM، CloudTrail، CloudWatch، نقاط اتصال VPC، حسابهای امنیتی مرکزی و شواهد انطباق AWS کاملاً همسو است.
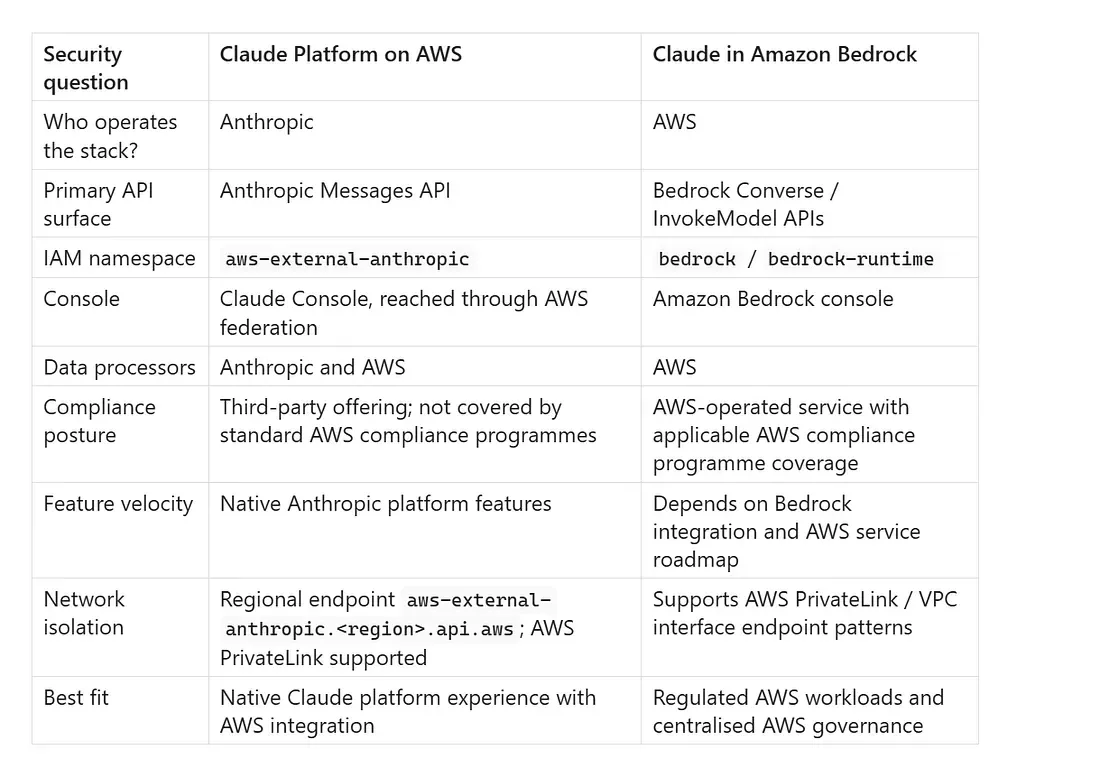
حریم خصوصی دادهها و انطباق (Compliance)
برای شما به عنوان کاربر، این یعنی انتخاب مسیر کاملاً به طبقهبندی دادههایتان بستگی دارد. اگر با محتوای عمومی یا نمونههای اولیه داخلی در مراحل اولیه کار میکنید، سرعت بالای پلتفرم بومی Claude یک مزیت بزرگ است. اما برای دادههای محرمانه، تحت نظارت قانونی یا دادههای متعلق به مشتری، مدل عملیاتی یک جزئیات کوچک در پیادهسازی نیست، بلکه یک تصمیم استراتژیک است.
در بخش انطباق با قوانین، موضوع از حالت تئوری خارج میشود. پلتفرم Claude در AWS یک پیشنهاد شخص ثالث است و نباید در حسابرسیهای قانونی یا برای دریافت تأییدیههای رگولاتوری، مشابه یک سرویس مدیریتشده توسط AWS تلقی شود. در مقابل، Amazon Bedrock مستقیماً در برنامههای انطباق AWS جای میگیرد. این امر Bedrock را به انتخابی ضروری برای سازمانهای فعال در حوزههای زیر تبدیل میکند:
- خدمات مالی (Financial Services)
- بهداشت و درمان (Healthcare)
- بخشهای دولتی (Public Sector)
چالش اقامت دادهها (Data Residency)
مسئله اقامت دادهها در هر دو سناریو نیازمند طراحی آگاهانه است. در پلتفرم Claude در AWS، صرفاً متصل کردن یک فضای کاری به یک منطقه (Region) خاص در AWS، تمام سوالات اقامت داده را پاسخ نمیدهد؛ تیمها همچنان باید تأیید کنند که استنتاج (Inference) در کجا اجرا میشود و جغرافیا چگونه اعمال میگردد.
در Bedrock، مدل سرویس منطقهای AWS آشناتر است، اما کل گردش کار باید نقشهبرداری شود. اقامت دادهها تحت تأثیر موارد زیر است:
- مقاصد ثبت لاگ و گروههای لاگ CloudWatch
- باکتهای S3 و نسخههای پشتیبان
- سرویسهای پاییندستی (Downstream Services)
ریسکهای ثبت لاگ (Logging Risks)
ثبت لاگها لایه دیگری از ریسک را اضافه میکند. این گزارش هشدار میدهد که استراتژیهای «ثبت همه چیز» (Log Everything) میتواند نتیجه معکوس بدهد؛ زیرا لاگهای AI اغلب حاوی همان دادههای حساسی هستند که در پرامپت اصلی وجود داشت. این موضوع باکتهای لاگ شما را به اهدافی با ارزش بالا تبدیل میکند که نیازمند همان سطح از رمزنگاری، کنترلهای دسترسی و سیاستهای نگهداری هستند که برای پایگاهداده اصلی خود به کار میبرید. کلید امنیت، «ثبت آگاهانه» است، نه «ثبت بیشتر».
از منظر استراتژیک، این تغییر نشاندهنده یک شکاف رو به رشد در بازار AI است: سرعت پلتفرمهای بومی در برابر عمق حاکمیت سازمانی. سازمانها دیگر فقط یک مدل را انتخاب نمیکنند، بلکه یک مدل عملیاتی حقوقی و فنی را برمیگزینند. تصمیم در مورد ریسک، بر سر این نیست که آیا Claude توانمند است یا خیر، بلکه بر سر این است که چه کسی از نظر قانونی مسئول پردازش دادههاست.
برای اتخاذ تصمیم درست، با حسابرسی طبقهبندی دادههای خود شروع کنید. اگر گردش کار شما تحت نظارت قانونی است یا بسیار محرمانه است، Bedrock نقطه شروع طبیعی است تا پشته (Stack) هوش مصنوعی زاینده شما را در داخل محیط امنیتی موجود AWS نگه دارد.
گام بعدی شما
- طبقهبندی دادههای خود را بازبینی کنید: آیا دادههای شما «عمومی»، «داخلی» یا «بسیار محرمانه» هستند؟
- اگر در صنعتهای تحت نظارت (مانند فینتک یا سلامت) هستید، استقرار خود را از طریق Amazon Bedrock آغاز کنید.
- سیاستهای ثبت لاگ خود را بازنگری کنید تا از نشت دادههای حساس در CloudWatch جلوگیری شود.
اما داستان سختافزاری این تحول حتی شگفتانگیزتر است — به تحلیل ما دربارهی تراشههای Blackwell مراجعه کنید.



گفتگو