تصور کنید یک مدیر محصول در یک استارتاپ مالی است که میخواهد به کاربرانش اجازه دهد بدون دخالت دستی، قبضهایشان را مدیریت کنند. اگر او صرفاً دسترسی کامل حساب کاربر را به یک مدل زبانی بدهد، یک خطای کوچک در استدلال مدل میتواند منجر به تخلیه کل حساب شود.
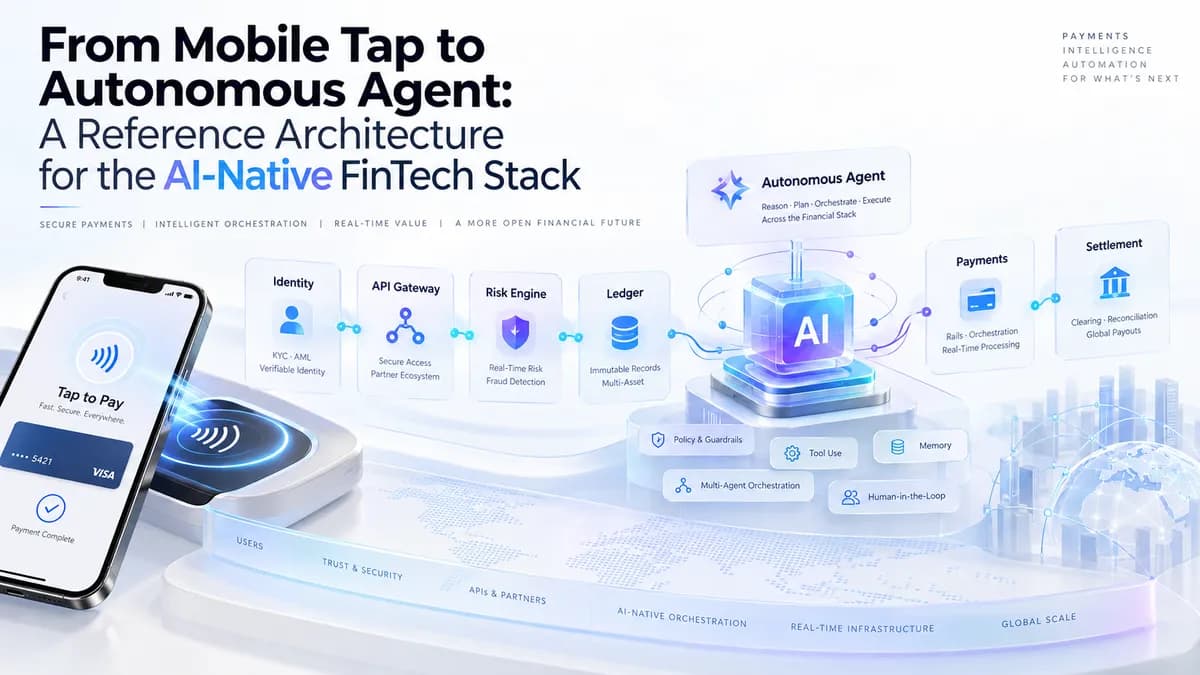
به نقل از تحلیلهای معماری سیستمهای مالی، تکامل فناوریهای مالی در حال حاضر در حال تجربه یک تغییر بنیادین است. طی دهه گذشته، تمرکز این صنعت بر «ضربه زدن روی صفحه» (Mobile Tap) بود؛ یعنی انتقال از شعب فیزیکی به رابطهای دیجیتال. در این مدل سنتی، جریان قدرت خطی و صریح است: کاربر با یک اپلیکیشن موبایل تعامل میکند، این تعامل یک فراخوانی API را فعال میکند و سپس آن API به یک سرویس مالی دستور میدهد تا پول را از طریق یک ریل پرداخت (Payment Rail) جابهجا کند. این سیستم «قطعی» (Deterministic) است زیرا قصد کاربر از طریق ورودیهای ساختاریافته (مانند یک فرم یا کلیک روی دکمه) ثبت میشود و فضای کمی برای ابهام باقی میماند. اما ظهور فینتکهای بومیِ هوش مصنوعی (AI-native FinTech)، پارادایم جدیدی را معرفی میکند: عاملهای خودمختار (Autonomous Agents). این تغییر فراتر از یک تغییر در رابط کاربری است؛ این تحول اساساً نحوه مفهومسازی صنعت در مورد قدرت، اجرا و ماهیت «حقیقت مالی» را تغییر میدهد.
همانطور که در تحلیلهای قبلی ما دربارهی امنیت مدلهای زبانی اشاره کردیم، تکیه بر خروجیهای مستقیم مدلها در محیطهای حساس خطرناک است. وقتی یک عامل خودمختار وارد پشتهی تکنولوژی (Stack) میشود، یک لایه تصمیمگیری جدید پدیدار میگردد. جریان عملیاتی از یک زنجیره دستور ساده به یک فرآیند استدلال پیچیده تبدیل میشود: «قصد مشتری» منجر به «استدلال عامل» میشود، که سپس باید از لایههای «سیاستها و مجوزها» عبور کند تا در نهایت به «خدمات مالی» و «ریل پرداخت» برسد. در این معماری، سؤال حیاتی از «چه کسی احراز هویت شد؟» به «این نرمافزار که به نمایندگی از مشتری عمل میکند، دقیقاً اجازه دارد چه کاری انجام دهد؟» تغییر میکند. این تمایز حیاتی است زیرا عاملهای هوش مصنوعی بر اساس استدلال احتمالی (Probabilistic Reasoning) عمل میکنند. آنها طراحی شدهاند تا دستورات مبهم را تفسیر کنند، اطلاعات پراکنده را جمعآوری نمایند و بهترین ابزارها را برای یک وظیفه انتخاب کنند. در حالی که این انعطافپذیری یک جهش عظیم در تجربه کاربری است، اما در سیستمهای مالی که دقت در آنها غیرقابل مذاکره است، به یک نقطه ضعف و ریسک تبدیل میشود. برای مدیریت این ریسک، برخی سازمانها از ترکیبی از تأیید انسانی و اعتماد به مدل استفاده میکنند تا در نقاط حساس، نظارت انسانی را حفظ کنند.
برای درک این تفاوت، درخواست رایج یک کاربر را در نظر بگیرید: «هر ماه اگر قبض اینترنت من زیر ۱۵۰۰ روپیه بود پرداختش کن». در یک سیستم سنتی، کاربر یک پرداخت دورهای با یک سقف سخت (Hard Cap) تعریف میکرد. اما در یک سیستم بومیِ هوش مصنوعی، عامل ابتدا باید این زبان طبیعی را تفسیر کند. نقش عامل این است که درخواست مبهم انسانی را به یک قصد مالی ساختاریافته تبدیل کند؛ برای مثال، تبدیل آن به یک شیء JSON که نوع قصد، شناسه پرداختکننده (Biller ID)، حداکثر مبلغ به واحدهای کوچک (Minor Units) و نوع ارز را مشخص میکند. قانون طلایی معماری در اینجا روشن است: استدلال مدل میتواند احتمالی باشد، اما اجرای مالی باید حتماً قطعی بماند. سیستم پرداخت هرگز نباید یک جمله به زبان طبیعی را اجرا کند؛ بلکه باید قراردادی ساختاریافته را که از آن جمله استخراج شده است، اجرا نماید.
این جداسازی دغدغهها منجر به یک چالش بزرگ در زمینه احراز هویت و تفویض اختیار میشود. در سیستمهای قدیمی، هنگامی که کاربر احراز هویت میشد، نشست (Session) معمولاً تمام مجوزهای آن کاربر را در اختیار داشت. با این حال، اعطای اختیار گسترده حساب به یک عامل هوش مصنوعی، یک کابوس امنیتی است. اگر یک عامل دسترسی کامل داشته باشد، یک «تزریق پرامپت» (Prompt Injection) یا یک خطای استدلالی میتواند منجر به انتقالهای غیرمجاز و فاجعهبار شود. به جای این کار، پشتهی AI-native باید «تفویض محدود» (Bounded Delegation) را پیادهسازی کند. به جای تحویل دادن کلیدهای گاوصندوق، پلتفرم یک مجموعه مجوزهای خاص و محدود به زمان ایجاد میکند. برای مثال، به عامل اجازه داده میشود که عملیات «پرداخت قبض» (PAY_BILL) را برای یک پرداختکننده خاص، تا سقف مبلغی مشخص و تا تاریخی معین انجام دهد. این رویکرد با سیاستهای امنیتی پیشرفته برای جلوگیری از تخلیه کیف پولهای AI همسو است که لایههای حفاظتی سختگیرانهای را تعریف میکند. این امر تضمین میکند که حتی اگر استدلال هوش مصنوعی شکست بخورد، خسارت احتمالی توسط یک لایه سیاستگذاری قطعی محدود شود.
علاوه بر این، پشتهی بومی هوش مصنوعی نیازمند رویکرد جدیدی به «حقیقت مالی» است. در دنیای عاملهای خودمختار، ردپای حسابرسی (Audit Trail) نمیتواند صرفاً فهرستی از فراخوانیهای API باشد. این ردپا باید شامل «زنجیره استدلالی» باشد که منجر به آن اقدام شده است. این امر یک سیستم دو-دفتر کلی (Dual-Ledger) ایجاد میکند: یک دفتر برای جابهجایی واقعی وجوه (حقیقت قطعی) و دفتر دوم برای قصد و استدلال عامل (حقیقت احتمالی). این نیاز به پاسخگویی دقیق، ما را به رویکردهای جدید در انتقال وضعیت و حذف خطاهای عملیاتی عاملها متصل میکند که بر شفافیت اقدامات هوش مصنوعی تأکید دارند. با حفظ این جداسازی، مؤسسات مالی میتوانند شفافیت لازم را برای کاربر و رگولاتورها فراهم کنند و نشان دهند نه تنها پول جابهجا شده است، بلکه چرا عامل تصمیم گرفته است که این پول جابهجا شود.
در آیندهای که «مالیهی نامرئی» (Invisible Finance) حاکم است و عاملها اشتراکهای ما را مدیریت، پساندازهای ما را بهینه و قبضهای ما را در لحظه مذاکره میکنند، استحکام این معماری مرجع به اصلیترین مزیت رقابتی تبدیل میشود. برندگان در فضای فینتکِ بومی هوش مصنوعی، کسانی نخواهند بود که قدرتمندترین مدلهای زبانی بزرگ (LLM) — شبیه کتابخانهداری که میلیاردها صفحه را خوانده و حالا با همان لحن جواب میدهد — را دارند؛ بلکه برنده کسی است که امنترین مرزها را بین هوش سیال AI و سختگیریهای صلبِ یک دفتر حسابداری میسازد. با treating کردن هوش مصنوعی به عنوان یک رابط پیشرفته برای «قصد» (Intent) به جای یک «مجری مورد اعتماد» برای وجوه، شرکتها میتوانند کارایی خودمختاری را بدون قربانی کردن امنیت دفتر کل به دست آورند. این انضباط معماری تضمین میکند که در حالی که تجربه کاربری شبیه به جادو به نظر میرسد، جابهجاییهای مالی زیربنایی به اندازه یک گاوصندوق سنتی بانکی، خستهکننده و قابل پیشبینی باقی بماند.
گام بعدی شما
- اگر توسعهدهنده فینتک هستید، به جای اعطای توکنهای دسترسی گسترده (Broad Scoped Tokens)، سیستم مجوزهای موقت و محدود (Ephemeral Permissions) را پیادهسازی کنید.
- در طراحی دیتابیس تراکنشها، یک فیلد برای ذخیره
reasoning_logاضافه کنید تا مسیر تصمیمگیری عامل قابل بازرسی باشد. - برای تبدیل زبان طبیعی به دستورات مالی، از مدلهای استدلالی با خروجی اجباری JSON استفاده کنید تا احتمال خطای سینتکسی به صفر برسد.
اما داستان سختافزاری این تحول حتی شگفتانگیزتر است — به تحلیل ما دربارهی تراشههای Blackwell و کاهش هزینه استنتاج مراجعه کنید.



گفتگو