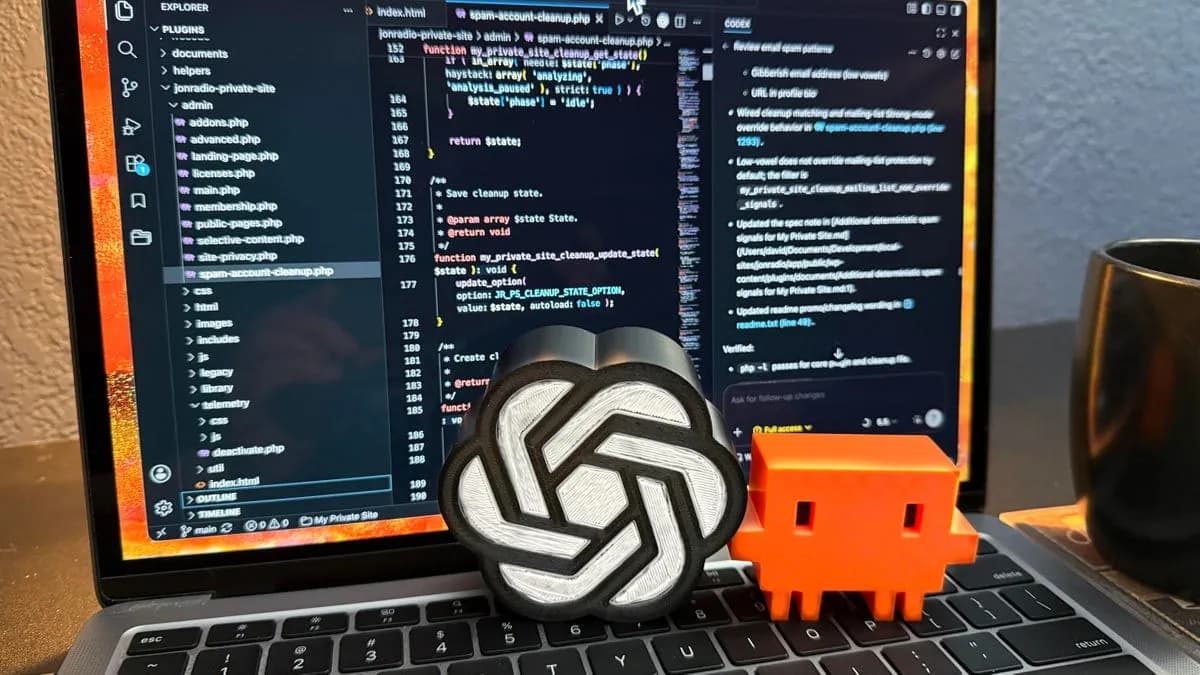
تصور کنید در یک چشمبهمزدن، ۳۹ هزار حساب جعلی دیتابیس سایت شما را اشغال کنند و پنل مدیریتی را کاملاً فلج کنند. این کابوسی است که یک توسعهدهنده در اوایل ژوئن ۲۰۲۴ با آن روبرو شد، اما به جای هفتهها کلنجار رفتن با کدها، تنها یک آخر هفته را برای نجات سایتش هزینه کرد. او با ترکیب قدرت دو ابزار Claude Cowork و OpenAI Codex توانست در کمتر از ۴۸ ساعت، ۴۷۰۰ خط کد را برای خنثیسازی یک حمله گسترده ثبتنام اسپم مستقر کند و دیتابیس خود را پاکسازی نماید.
این اتفاق در حالی رخ داد که اسپمرها حالا خودشان از هوش مصنوعی برای یافتن حفرههای امنیتی و بررسی زیرساختهای وبسایتها استفاده میکنند. همانطور که در تحلیل قبلی ما دربارهی اقتصاد متغیر مدلهای زبانی اشاره کردیم — جایی که مدلهایی مانند Claude Sonnet 5 هزینههای هر تسک بالاتری دارند — ارزش واقعی این ابزارها دیگر فقط در تولید متن نیست، بلکه در تبدیل شدن به یک «ضریب توان» (Force Multiplier) برای متخصصان تکنفره است. برای یک صاحب کسبوکار کوچک، ریسک این وضعیت تنها کند شدن سایت نیست، بلکه تبدیل شدن به «پرسونای نامطلوب» (Persona non grata) نزد شرکتهای میزبانی (Hosting) به دلیل تورم بیش از حد دیتابیس است.
کالبدشکافی حمله
این حمله که در اوایل ژوئن ۲۰۲۴ شدت گرفت، توانست تمامی محصولات امنیتی سنتی و افزونههای موجود را دور بزند. در آن زمان، توسعهدهنده از یک محصول امنیتی تجاری استفاده میکرد که دقیقاً برای محافظت در برابر اسپمهای ثبتنام طراحی شده بود، اما این ابزار در برابر این حجم از نفوذ ناتوان بود. اسپمرها از فیلد «نام کاربری» به عنوان حامل پیام استفاده میکردند و آن را با عبارات ترغیبکننده مربوط به ارزهای دیجیتال (Crypto-bait) پر میکردند؛ عباراتی نظیر «بررسی موجودی» (check balance)، «برداشت وجه» (withdraw funds)، «انتقال BTC» و «اقدام لازم است» (action required).
سپس وردپرس این محمولهها را در قالب هزاران ایمیل «ثبتنام کاربر جدید» برای توسعهدهنده ارسال میکرد. این حمله الگوی تصاعدی داشت: اسپمرها ابتدا برای یافتن نقاط ضعف آسان «سنجش» میکردند و به محض اینکه تدابیر حفاظتی اعمال میشد، روشهای جدیدی را برای نفوذ میجستند. توسعهدهنده معتقد است که مهاجمان اکنون از هوش مصنوعی برای افزایش عمق و دقت این شناساییها استفاده میکنند.
حجم این نفوذ تا جمعه پیش از اعمال اصلاحات، به نقطه بحرانی رسید. طبق گزارش ZDNET، دیتابیس سایت به بیش از ۳۹,۰۰۰ حساب کاربری و ۷۰۰,۰۰۰ رکورد متای کاربر (user meta records) متورم شده بود. شرکت میزبانی او گزارش داد که هزاران مورد «برگشت» (bounce) ثبتنام بهطور مداوم در حال رخ دادن است. این حجم از دادههای زائد باعث شد داشبورد حسابهای کاربری کاملاً غیرقابل استفاده شود، تا جایی که صفحه اصلاً بارگذاری نمیشد.
استراتژی تیمی هوش مصنوعی
توسعهدهنده برای به حداکثر رساندن بهرهوری و جلوگیری از برخورد با سقف محدودیتهای استفاده، تقسیم کار دقیقی بین دو اکوسیستم مختلف AI پیاده کرد. او یک مرز سخت تعیین کرد: Codex مسئول مدیریت محصول وردپرس بود و Claude Code برای محصولات اکوسیستم اپل او رزرو شد.
- Claude Cowork (Anthropic): به دلیل پنجره زمینه (Context Window) بزرگتر، از این مدل برای کارهای تشخیصی، تحلیل دیتابیس و تدوین مشخصات معماری سطح بالا استفاده شد. او برای کارهای اپل خود از سطح Max (۱۰۰ دلار در ماه) استفاده میکرد، اما ظرفیت Cowork را برای جنبههای غیرکدنویسی این پروژه به کار گرفت.
- OpenAI Codex (ChatGPT): این مدل عمدتاً به عنوان موتور اصلی برای نوشتن کدهای رویهای (Procedural Code) به کار رفت. توسعهدهنده برای این فاز از اشتراک ۲۰ دلاری ChatGPT Plus استفاده کرد، در حالی که پیشتر برای ارتقاهای دیگر از سطح Pro (۲۰۰ دلار در ماه) استفاده کرده بود.
در ابتدا Claude رها شد تا سایت را «کوبیده» و اکسپلویتها را پیدا کند. از آنجایی که توسعهدهنده قبلاً صفحه ثبتنام را مسدود کرده و فیلدهای تله عسلی (Honeypot)، تشخیص ایمیلهای بدشکل و لیست سیاه StopForumSpam را فعال کرده بود، نقاط ورود واضح نبودند. با این حال، Claude در حدود ۴۰ دقیقه پردازش، ۸ نقص متمایز را شناسایی کرد. بحرانیترین نشت، یک حفره بود که به اسپمرها اجازه میداد URLهایی را ارسال کنند که باعث شروع ثبتنام میشد، بدون اینکه هرگز درخواست یا مواجهه با CAPTCHA سایت صورت گیرد. این پایداری در برابر حملاتی که قصد دور زدن لایههای حفاظتی را دارند، یادآور تلاشهای گسترده برای تزریق پرامپت در مدلهای پیشرفته کلود است که در آنها امنیت مدل در برابر دستکاریهای پیچیده مورد آزمایش قرار گرفت.
ساخت مجموعه ابزارهای مقابله
پس از اینکه Claude دیتابیس اکسپورت شده سایت را تحلیل کرد، سیگنالهای خاصی را شناسایی کرد که حسابهای اسپمر را متمایز میکرد؛ او متوجه شد که اسپمرها URLها را به جای فیلد URL، در فیلد «بیو» (Bio) میریزند. سپس Claude یک «پرومپت» (دستور) برای Codex نوشت تا اصلاحات را پیاده کند. نکته قابل توجه این است که اولین پیشنویس Claude برای این پرومپت ناقص بود و میتوانست منجر به تولید «کدی بهشدت ویرانگر» شود. تنها پس از یک بازبینی دقیق و بازنویسی توسط انسان بود که پرومپت مفید شد.
نتیجه این همکاری، ۴۵۳۰ خط کد جدید خالص (۴۷۰۰ خط اضافه شده و ۱۷۰ خط حذف شده) در قالب ۱۳۸ تابع رویهای بود که سه لایه دفاعی اصلی ایجاد کرد:
۱. تشخیص سیگنال پیشرفته: پیادهسازی اکتشافات (Heuristics) قویتر برای شناسایی نامهای کاربری تولید شده توسط ماشین یا نامهای بیمعنی و آدرسهای ایمیل بدشکل.
۲. CAPTCHA سراسری: اجباری کردن تایید هویت در هر مسیر باز. این شامل فرم ثبتنام استاندارد وردپرس، REST API، XML-RPC، admin-ajax و فرمهای ثبتنام سفارشی میشد.
۳. ابزار پاکسازی انبوه: یک ابزار پاکسازی قدرتمند و چندمرحلهای با رابط کاربری جدید که دارای قابلیت تحلیل دستهای (Batch Analysis) مبتنی بر مرورگر و قابل توقف و ادامه بود تا بر اساس تحلیل سیگنالهای تاریخی، وضعیت اسپم بودن حساب را تعیین کند.
هزینه سرعت
توسعهدهنده که با اشتراک ۲۰ دلاری ChatGPT Plus کار میکرد، در روز شنبه دو بار تا آستانه سقف استفاده خود پیش رفت. او به قابلیت «Reset Usage» (بازنشانی استفاده) تکیه کرد که OpenAI در ۱۱ ژوئن عرضه کرده بود تا پنجرههای زمانی تقریبی ۴۵ دقیقهای برای کدنویسی اضافی به دست آورد. او دو بار در روز شنبه و بار سوم در روز یکشنبه برای تغییرات نهایی کد از این قابلیت استفاده کرد.
در تحلیل کل مصرف توکن، Codex تخمین زد که کار این آخر هفته ۱۶۶,۸۰۶,۸۸۴ توکن مصرف کرده است. از نظر اعتبارات، این مقدار ۳,۶۵۱ کریدیت تخمین زده شد. اگر این مبلغ با نرخهای استاندارد API پرداخت میشد، حدود ۱۴۶ دلار هزینه داشت. توسعهدهنده اشاره کرد که اگر به سطح Pro (۱۰۰ دلاری) ارتقا مییافت، احتمالاً در هر پنجره زمانی حدود ۴۰,۰۰۰ کریدیت Codex دریافت میکرد و با مشکل بازنشانی مواجه نمیشد.
در مقابل، یک برنامهنویس انسانی متخصص احتمالاً برای پیادهسازی همین حجم از کار به ۲۵ تا ۴۵ روز مهندسی (تا هشت هفته) نیاز داشت و تحلیل دیتابیس توسط Claude نیز ۴ تا ۵ روز دیگر به این زمان میافزود.
عنصر انسانی
علیرغم این سرعت، این یک کدنویسی با «خلبان خودکار» نبود. توسعهدهنده ۱۲ ساعت در روز شنبه و حداقل ۸ ساعت در روز یکشنبه را صرف نظارت بر این فرآیند کرد. او خاطرنشان کرد که Claude تقریباً پرومپتی تولید کرده بود که سرور را «نابود» (Nuke) میکرد و در نقطهای دیگر، هوش مصنوعی سه ساعت را در یک «سوراخ خرگوش» یا مسیر کاملاً اشتباه دنبال کرد که به هیچجا نمیرسید.
این فرآیند نیازمند جابجایی مداوم بین دو AI بود؛ یعنی استفاده از یکی در حالی که دیگری در حال پردازش بود. او فعالانه این همکاری را مدیریت کرد، از Claude خواست تا پرومپتهای شفافکنندهای برای Codex بنویسد و از Codex پرسید که آیا تکلیفی برای تحلیل توسط Claude دارد یا خیر. هر دو AI به گونهای هدایت شدند که یکدیگر را به عنوان همتیمی میشناسند، بدون اینکه تضادی پیش بیاید.
نتایج و بازیابی
تا عصر یکشنبه، استقرار کدها کامل شد. از آنجایی که ابزار پاکسازی نیاز به فراخوانیهای خارجی به مرکز StopForumSpam داشت، هر اجرای آزمایشی روی ماشین توسعه محلی حدود دو ساعت زمان میبرد.
پس از استقرار نهایی، توسعهدهنده ۱۵,۰۶۹ حساب از مجموع ۳۹,۳۱۴ حساب کاربری را حذف کرد و ۲۷۵,۵۶۷ رکورد از مجموع ۷۲۳,۷۹۹ رکورد متای کاربر را پاک نمود. نتیجه، توقف فوری اسپمها و بازسازی رابطه با شرکت میزبانی بود، زیرا داشبورد حسابهای کاربری دوباره قابل دسترسی شد.
این تغییر نشاندهنده گذار از مدیریت بحرانهای «تکنفره» در گذشته به یک مدل مشارکتی است. توانایی بهروزرسانی سریع یک شریک AI در عرض چند دقیقه، به یک توسعهدهنده مستقل اجازه میدهد تا بدهیهای فنی (Technical Debt) را بر دوش بکشد که پیش از این نیاز به یک تیم کامل مهندسی یا هزینههای گرانقیمت مشاوره داشت. برای یک مالک سایت معمولی، این یک واقعیت جدید را برجسته میکند: هوش مصنوعی اکنون هم سلاحی است که مهاجمان برای یافتن شکافها به کار میبرند و هم تنها ابزاری است که برای پر کردن آن شکافها در لحظه، به اندازه کافی سریع است.
گام بعدی شما
- اگر سایت وردپرسی دارید، بررسی کنید آیا مسیرهای REST API و XML-RPC شما با CAPTCHA محافظت شدهاند یا خیر.
- برای کارهای حجیم کدنویسی، از استراتژی «توزیع وظایف» بین دو مدل (مثلاً Claude برای تحلیل و GPT برای پیادهسازی) استفاده کنید.
- هرگز کدهای تولید شده توسط AI را بدون بازبینی دقیق در محیط Production اجرا نکنید؛ حتی اگر مدل ادعا کند کد بهینه است.
اما داستان سختافزاری این تحول حتی شگفتانگیزتر است — به تحلیل ما دربارهی تراشههای Blackwell مراجعه کنید.



گفتگو