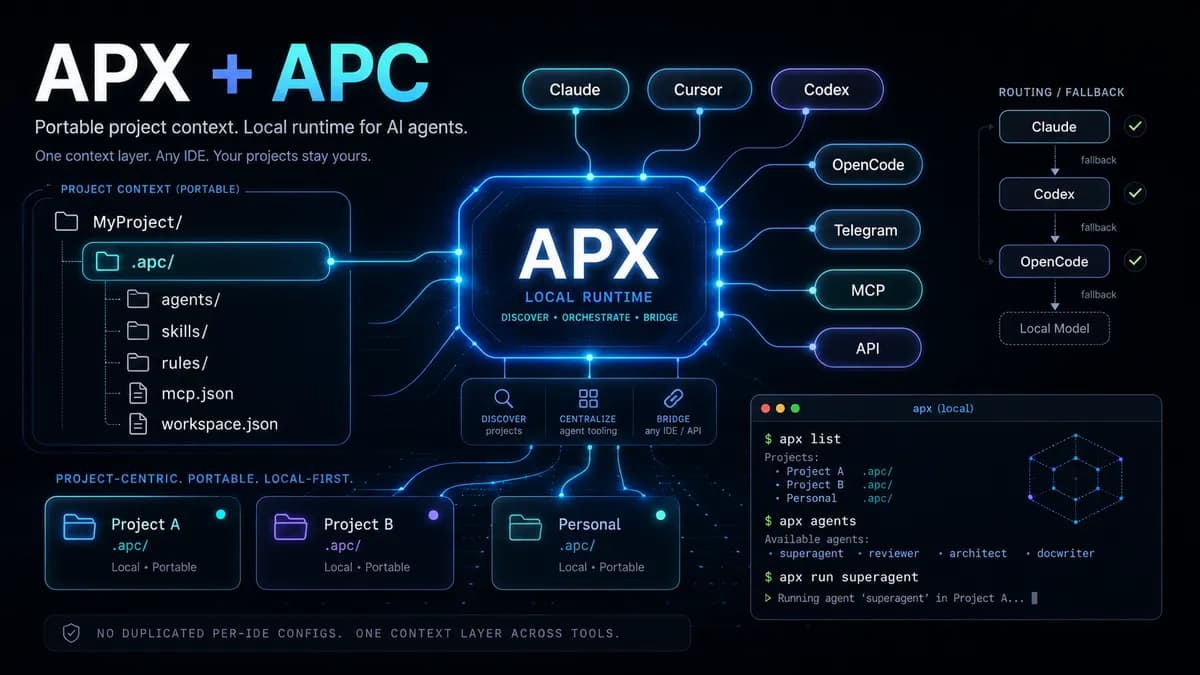
تصور کنید ساعتها وقت صرف تغییر تنظیمات یک عامل هوش مصنوعی میکنید، اما رفتار مدل دقیقاً همان است و هیچ تغییری نمیکند. این کابوس عیبیابی، نتیجهی تداخلهای پنهان در لایههای مختلف پیکربندی است که تا پیش از این هیچ راه سادهای برای شناساییشان نبود. در واقع، لیست نهایی سرورهای فعال، منبع اصلی پیکربندی را پنهان میکند. این فقدان بنیادی در قابلیت مشاهده باعث میشود عیبیابی یک محیط Model Context Protocol (MCP) که درست عمل نمیکند، بیشتر شبیه به حدس زدن باشد تا مهندسی.
طبق مستندات فنی منتشرشده در ۲۷ ژوئن ۲۰۲۶، APX برای حل این مشکل ابزار mcp check را معرفی کرد. این ابزار طراحی شده است تا سرورهای «سایهانداز» (Shadowed) را آشکار کند؛ یعنی تنظیماتی که بدون اطلاع کاربر توسط لایهی دیگری بازنویسی شدهاند و در پسزمینه قرار گرفتهاند.
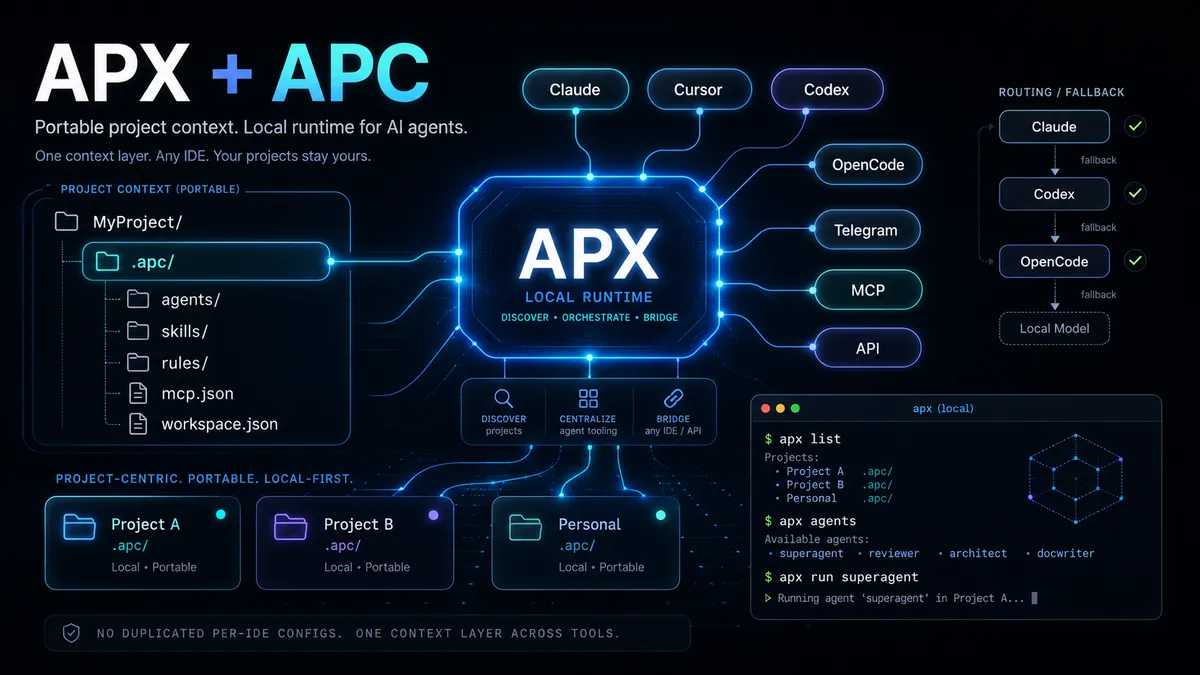
این ابزار به دلیل نحوهی مدیریت لایهی زمینه قابل حمل یا APC اهمیت پیدا میکند. در این ساختار، APC به عنوان لایهی زمینه قابل حمل عمل میکند، در حالی که APX به عنوان لایهی اجرایی محلی و ابزاری عمل میکند که APC را برای توسعهی روزمره کاربردی میسازد. در یک محیط استاندارد، سرورهای پروتکل زمینه مدل (MCP) — که در واقع رابطهای استاندارد برای اتصال مدل به دادهها و ابزارهای خارجی هستند — میتوانند در سه مکان متفاوت تعریف شوند: یک فایل سراسری در سطح ماشین، یک فایل مشترک در مخزن پروژه و یک فایل جایگزین محلی در محیط اجرا.
همانطور که در تحلیلهای قبلی ما دربارهی استانداردهای ارتباطی عاملها اشاره کردیم، تضاد در این لایهها باعث سردرگمی توسعهدهنده میشود. وقتی دو فایل، سروری با نام یکسان را تعریف کنند، یکی باید پیروز شود و دیگری به یک «سایه» تبدیل میشود که عملاً نادیده گرفته میشود و از دسترس خارج میگردد.
سلسلهمراتب پیکربندیها
برای درک اینکه چرا mcp check ضروری است، باید به فایلهای خاصی که APX نظارت میکند نگاه کنیم:
- قلمرو مشترک (Shared Scope): در فایل
.apc/mcps.jsonبرای حفظ سازگاری در کل مخزن تعریف میشود. - قلمرو اجرایی (Runtime Scope): جایگزینهای محلی که در مسیر
~/.apx/projects/<id>/mcps.jsonیافت میشوند. - قلمرو سراسری (Global Scope): ورودیهای سطح ماشین که در مسیر
~/.apx/mcps.jsonقرار دارند.
بر اساس گزارش وبسایت dev.to، سیستم APX از یک سلسلهمراتب اولویتبندی سختگیرانه پیروی میکند: «اجرایی (Runtime) > مشترک (Shared) > سراسری (Global)». اگر نام سرورها تداخل داشته باشد، ابتدا تنظیمات فایل محلی (Runtime) پیروز میشود، سپس فایل مشترک APC و در نهایت فایل سراسری ماشین پذیرفته میشود. دستور استاندارد apx mcp list تنها نتیجهی نهایی ادغام شده را نشان میدهد و مسیر یا فایلی که منجر به تولید این نتیجه شده را نمایش نمیدهد. این رویکرد برای یک موجودی سریع از سرورها مفید است، اما برای عیبیابی تغییرات ناخواسته (Drift) بسیار بد است. شما ممکن است یک فایل پیکربندی مشترک را ویرایش کنید و هیچ تغییری در رفتار مدل نبینید، زیرا یک ورودی محلی فراموششده در لایهی اجرایی بهطور خاموش پیروز شده است.
کالبدشکافی mcp check
دستور mcp check برای خروج از این وضعیت، سه نمای مجزا را در یک مرحله و در یک مسیر ارائه میدهد:
- اعتبارسنجی منبع: تأیید میکند کدام فایلهای پیکربندی در سیستم وجود دارند و آیا APX در حال حاضر در حال خواندن فایل مخزن، فایل اجرایی یا فایل سراسری است.
- نتایج ادغام: لیست ورودیهای فعال را پس از اعمال قوانین اولویت نمایش میدهد و شناسایی میکند که آیا یک ورودی متعلق به APX است یا از یک پیکربندی خارجی IDE میآید که صرفاً به عنوان «مشورتی» (Advisory) خوانده شده است.
- تشخیص تداخل: بهطور صریح نامهایی را که در چندین قلمرو ظاهر شدهاند پرچمگذاری میکند تا وضعیت سایهانداز شدن سرورها کاملاً شفاف شود.
بهعنوان مثال، توسعهدهندهای ممکن است یک سرور GitHub MCP را در لایهی مشترک قرار دهد تا تمام کسانی که پروژه را کلون میکنند، بدانند این سرور وجود دارد. اما بعداً، او یک ورودی GitHub دیگر در لایهی اجرایی (Runtime) اضافه میکند، زیرا آن ماشین خاص به یک توکن منحصربهفرد نیاز دارد. این یک «جایگزینی لایهبندی شده» (Layered Override) مشروع است. با این حال، اگر کاربر فراموش کند که کپی محلی وجود دارد، ممکن است فایل مشترک را ویرایش کند و تعجب کند که چرا پروژه بدون تغییر مانده است. ابزار mcp check این وضعیت را با گزارش اینکه ورودی Runtime پیروز شده و ورودی Shared بازنده است، آشکار میکند.
مالکیت و قابلیت حمل
مرزهای مالکیت در این سیستم نقش کلیدی ایفا میکنند. APX میتواند پیکربندیهای MCP خارجی متعلق به ابزارهای دیگر را بازرسی کند، اما هرگز آنها را بازنویسی یا تغییر نمیدهد. اگر تداخلی از سوی یک ابزار Third-party باشد، CLI کاربر را هدایت میکند تا تنظیمات را در داخل پیکربندی خودِ آن ابزار تغییر دهد. این جداسازی تضمین میکند که APX قلمروهای خود را مدیریت کند بدون اینکه بهطور خاموش تنظیمات ابزار دیگری را تغییر دهد (Mutate).
این تفکیک تضمین میکند که APC واقعاً قابل حمل باقی بماند. اگر یک توکن یا یک نقطه اتصال (Endpoint) محلی به داخل مخزن پروژه نفوذ کند، قرارداد «امنیت هنگام کلون» (Clone-safe contract) میشکند. با محلی نگه داشتن وضعیت اجرایی و شفافسازی جایگزینیها، APX از این قرارداد محافظت میکند. دلیل عمیقتر وجود mcp check همین است: این ابزار یک بررسی سلامت (Sanity Check) برای مرز بین زمینه قابل حمل و اجرای محلی است.
برای کاربر، این تغییر یعنی تبدیل فرآیند عیبیابی از «آزمون و خطا» به یک «بررسی قطعی و دترمینیستیک». یک جریان کاری پیشنهادی به این صورت است: ابتدا اجرای apx mcp check --project iacrmar و سپس استفاده از apx mcp list --scope runtime --project iacrmar یا apx mcp list --scope shared --project iacrmar پس از آنکه محل دقیق خطا شناسایی شد.
توسعهدهندگان باید عیبیابی خود را با اجرای دستور apx mcp check --project <id> پیش از هرگونه تلاشی برای تغییر فایلهای پیکربندی آغاز کنند. این کار از اشتباه رایج ویرایش لایهی اشتباه و تعجب از اینکه چرا رفتار عامل هوش مصنوعی بدون تغییر باقی مانده است، جلوگیری میکند.
گام بعدی شما
- پیش از هرگونه تغییر در فایلهای
.jsonپیکربندی، دستورapx mcp check --project <id>را اجرا کنید تا لایهی پیروز را بشناسید. - برای بررسی دقیقتر لایههای خاص پس از شناسایی تداخل، از دستور
apx mcp list --scope runtimeاستفاده کنید. - مطمئن شوید توکنهای حساس را هرگز در لایهی Shared قرار نمیدهید تا امنیت مخزن پروژه حفظ شود.
این ابزار تنها بخشی از پازل مدیریت زمینه است؛ برای درک چگونگی بهینهسازی هزینههای استنتاج در مقیاس بالا، گزارش ما دربارهی معماریهای توزیعشده را بخوانید.



گفتگو