اگر برنامههای وب خود را هفتگی منتشر میکنید اما بازرسیهای امنیتی را ماهیانه انجام میدهید، پنجرهای بزرگ برای نفوذ مهاجمان باز گذاشتهاید. واقعیت برای اکثر سازمانها تلخ است: بیش از ۶۰٪ سازمانها برنامههای وب خود را هفتگی یا حتی بیشتر بهروزرسانی میکنند، اما تقریباً ۷۵٪ آنها تستهای امنیتی را ماهیانه یا در بازههای طولانیتر انجام میدهند. این شکاف زمانی دلیل اصلی این است که طبق گزارش ۲۰۲۵ شرکت Checkmarx، ۸۱٪ سازمانها برای رعایت ضربالاجلهای تحویل، عمداً کدهای آسیبپذیر را منتشر میکنند.
ابزارهای امنیتی سنتی به دلیل محدودیتهای آشکار در این سرعت شکست میخورند. ابزارهای SAST کد را بدون درک محیط اجرا (Runtime Context) تحلیل میکنند؛ DAST برنامههای در حال اجرا را بدون شناخت ساختار داخلی برنامه میسنجد؛ تست نفوذ دستی بسیار کند و گران است و مقیاسپذیری آن در یک پورتفولیوی کامل دشوار است؛ و SCA فقط آسیبپذیریهای شناختهشده (CVEs) در وابستگیها را میبیند و دیدی نسبت به کدهای سفارشی ندارد. هیچکدام از این ابزارها با هم ارتباط ندارند و هیچکدام در مراحل اولیه چرخه توسعه وارد عمل نمیشوند.
در ۱۷ ژوئن ۲۰۲۶، آمازون با معرفی AWS Security Agent این گسست را پر کرد. این سیستم یک عامل پیشدستانه است که طراحی شده تا امنیت را مستقیماً در چرخه حیات توسعه نرمافزار (SDLC) ادغام کند. این ابزار بررسیهای امنیتی خودکار را بر اساس نیازهای سازمان انجام میدهد، مدلهای تهدید برای شناسایی حملات احتمالی میسازد و تستهای نفوذ متنی را بهصورت آنDemand ارائه میکند.
همانطور که در تحلیلهای قبلی ما دربارهی اتوماسیون امنیت در ابر اشاره کردیم، جابهجایی تمرکز از شناسایی ساده به تحلیل رفتاری، کلید کاهش نرخ خطا است. AWS Security Agent بهجای اسکنرهای ایستا، از یک معماری چند-عامل (Multi-Agent Architecture) برای شبیهسازی حملات واقعی استفاده میکند. این سیستم تنها به دنبال الگوها نمیگردد، بلکه منطق برنامه را از طریق چهار نقش مجزا یاد میگیرد:
- عامل شناسایی (Reconnaissance Agent): سطح حمله را نقشهبرداری کرده و نقاط انتهایی (Endpoints) را کشف میکند.
- عامل برنامهریزی (Planning Agent): بر اساس الزامات امنیتی، اسناد طراحی و کد منبع، یک نقشه حمله سفارشی میسازد.
- عاملان بهرهبرداری (Exploitation Agents): زنجیرههای حمله چندمرحلهای را برای یافتن نقصهای عمیق اجرا میکنند.
- عامل گزارشدهی (Reporting Agent): مسیرهای نفوذ قابل بازتولید را مستند کرده و اصلاحات کد خاصی را پیشنهاد میدهد.
این ساختار به سیستم اجازه میدهد آسیبپذیریهای زنجیرهای را در سراسر یک برنامه درک کند؛ قابلیتی که اسکنرهای سنتی فاقد آن هستند.
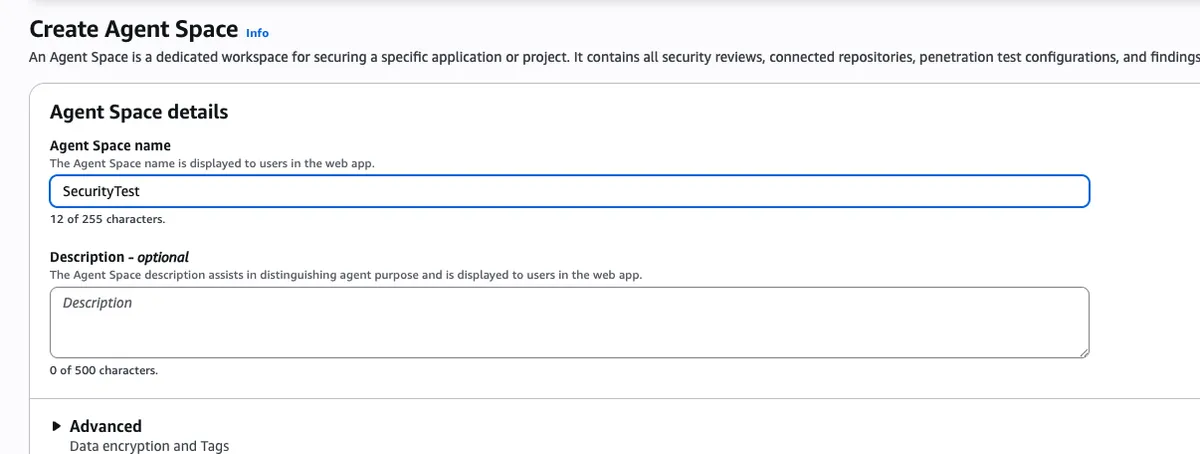
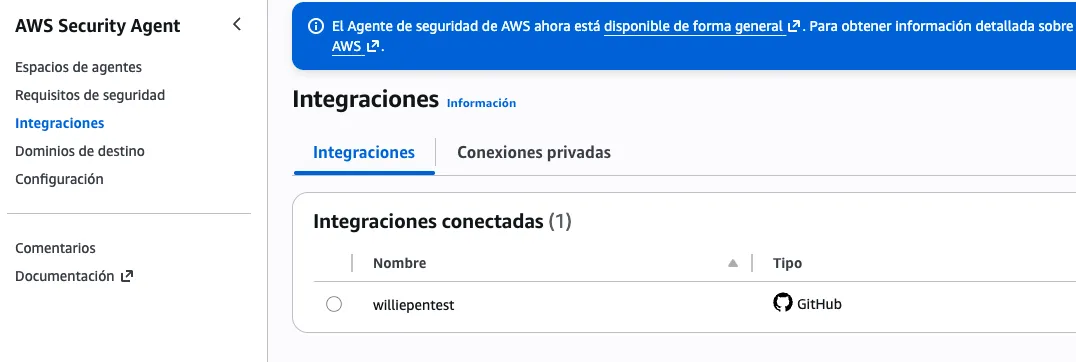
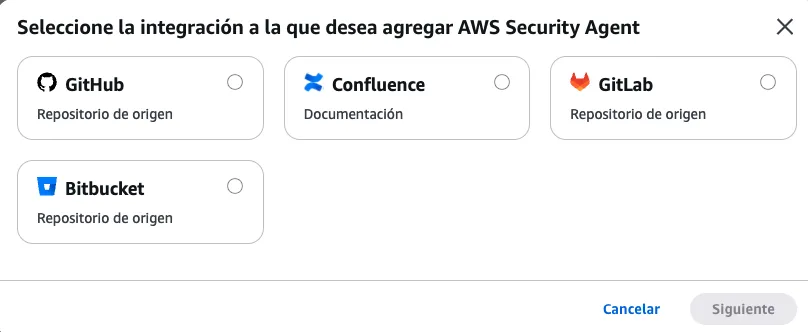
راهاندازی این ابزار در کنسول AWS از طریق «فضاهای عامل» (Agent Spaces) انجام میشود که به عنوان محیطهای کاری اختصاصی برای برنامهها یا پروژههای خاص عمل میکنند. در این فضاها میتوانید چندین ادغام حیاتی را پیکربندی کنید:
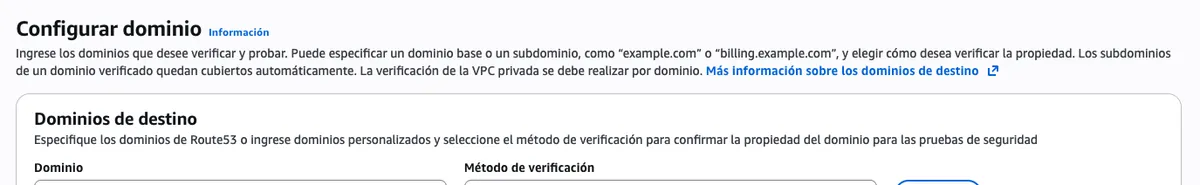
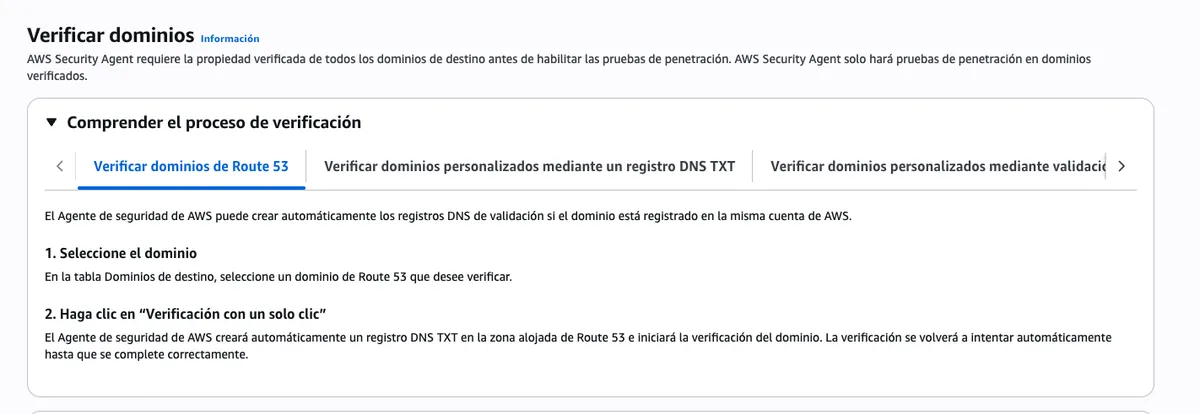
- DNS و دامنهها: افزودن مناطق DNS میزبان در AWS یا وارد کردن دامنههای خارجی و تأیید آنها از طریق رکوردهای TXT.
- خطلولههای CI/CD: پشتیبانی از ادغام با GitHub، GitLab و اکنون Bitbucket.
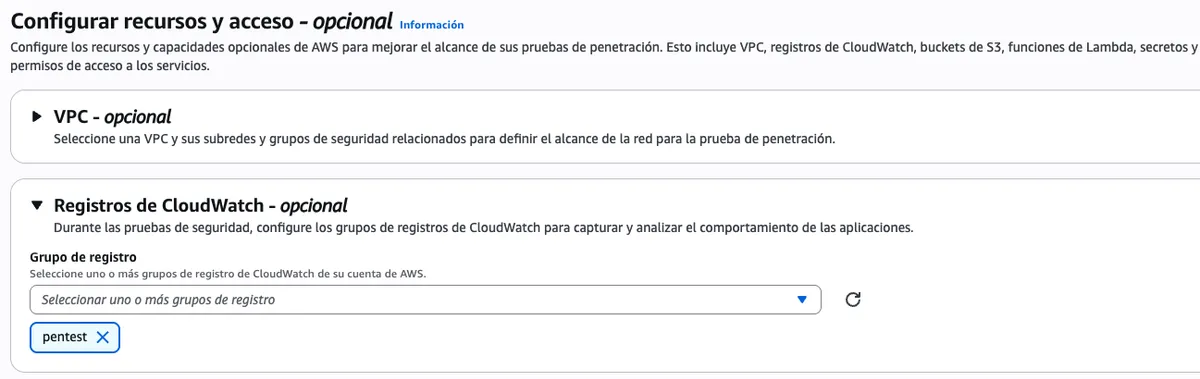
- منابع AWS: پیکربندی Secrets، توابع Lambda و باکتهای S3 برای بهبود زمینه (Context) و قابلیت یادگیری عامل.
- کنترل دسترسی: کاربران میتوانند از طریق IAM Identity Center برای دسترسی امن به برنامه اختصاص یابند.
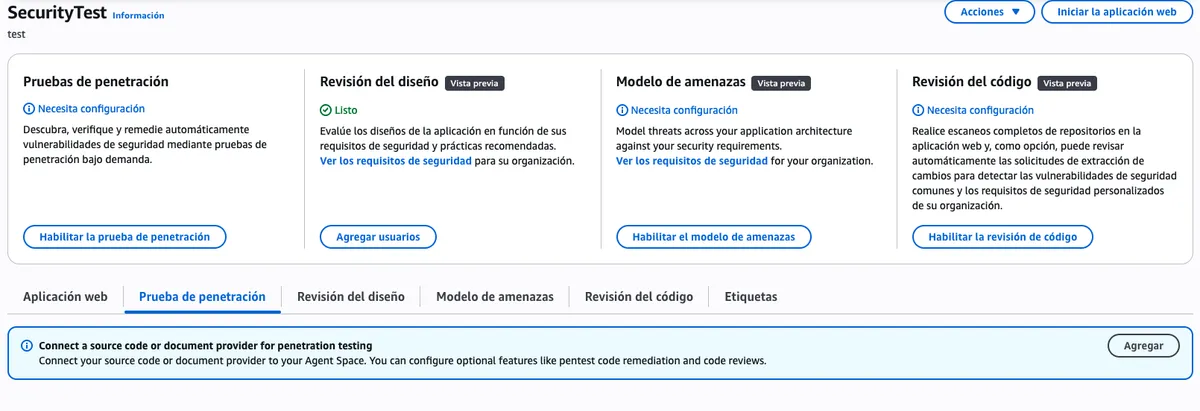
برای اجرای یک تست نفوذ، کاربران به بخش «Penetration Testing» رفته و یک آزمون جدید میسازند. این فرآیند شامل تعریف URL هدف و مشخص کردن VPC است، در صورتی که برنامه در داخل AWS قرار داشته باشد. کاربران همچنین میتوانند بهصورت اختیاری انواع خاصی از ریسکها را حذف کنند یا URLهای خاصی را خارج از محدوده (Out-of-scope) علامتگذاری نمایند. برای اطمینان از اینکه عامل میتواند به منابع دسترسی داشته باشد، باید یک نقش سرویس (Service Role) خاص پیکربندی شود.
پس از اجرای تست، عامل محیط را تحلیل میکند. بسته به پیچیدگی و منابع ارائه شده، این فرآیند میتواند چندین ساعت زمان ببرد. در تستهای مربوط به سایتهای ساده یا ایستا، مدت زمان معمولاً بین ۳ تا ۵ ساعت است. پس از اتمام، عامل جزئیات کامل تمام اقدامات انجام شده را ارائه میدهد و به کاربر اجازه میدهد یک گزارش جامع از تست نفوذ تولید کند.
این ابزار علاوه بر هدف قرار دادن ۱۰ مورد اول OWASP، دامنه خود را از طریق یادگیری متنی گسترش میدهد. این سیستم بهطور خاص موارد زیر را شناسایی میکند:
- تزریق و اسکریپتینگ: حملات Cross-Site Scripting (XSS) و SQL Injection.
- کنترل دسترسی: نقصهای Insecure Direct Object References (IDOR)، ارتقای سطح دسترسی و دور زدن احراز هویت.
- جعل درخواست: حملات Server-Side Request Forgery (SSRF).
- منطق پیشرفته: نقصهای پیچیده در منطق کسبوکار و مسیرهای حمله زنجیرهای (حملات چندمرحلهای).
- آسیبپذیریهای شناختهشده: بهرهبرداری از CVEها و سایر نقصهای خاصِ محیطی.
یکی از قابلیتهای پرقدرت، «اصلاح خودکار کد» (Automatic Code Correction) است. وقتی این قابلیت فعال باشد، عامل میتواند تغییراتی را برای وصله کردن آسیبپذیریهای کشف شده پیشنهاد و اجرا کند. با این حال، این کار نیازمند نظارت دقیق و احتیاط است، زیرا میتواند تغییرات مستقیمی را روی کد برنامه شما اعمال کند.
این ابزار تست نفوذ را از یک رویداد زمانبندیشده با یک مشاور، به یک فرآیند خودکار ۲۴ ساعته تبدیل میکند. چون بدون نیاز به زمانبندی عمل میکند، تستها آنی هستند. عامل در حین اجرا بر اساس یافتههایی مانند نقاط انتهایی، کدهای وضعیت (Status Codes) و اعتبارنامهها بهصورت پویا سازگار میشود. یافتهها با یک تحلیل اثر کامل و مسیرهای نفوذ قابل بازتولید مستند میشوند.
با این حال، این ابزار یک ضربکننده ظرفیت است، نه جایگزین انسان. این یک فناوری در حال تکامل است که به عنوان مکمل تخصص انسانی بهترین عملکرد را دارد. سناریوهای پیچیده، حاکمیت امنیتی محکم و تستهای دستی همچنان ضروری هستند. عامل جایگزین تیم امنیتی نمیشود، بلکه آنها را توانمند میکند. کیفیت نتایج مستقیماً به کیفیت زمینهای که کاربر ارائه میدهد — مانند اسناد طراحی و دسترسی به مخزن کد — وابسته است.
برای متخصصان امنیت ابری، تغییر روشن است: امنیت از یک «دروازه» در انتهای خط لوله، به یک رشته مداوم تبدیل شده است که در تمام مراحل توسعه بافته شده است. AWS Security Agent گامی مهم به سوی مقیاسپذیری در AppSec است که اصطکاک را کاهش داده و تحویل را بدون قربانی کردن امنیت تسریع میکند.
برای شروع، نسبت استقرار به بازرسی فعلی خود را ارزیابی کنید و عامل را در یک محیط غیر-تولیدی (Non-production) تست کنید تا ببینید نقشههای حمله آن چگونه با آسیبپذیریهای شناختهشده شما همسو میشود.
گام بعدی شما
- نسبت تعداد دفعات استقرار به دفعات بازرسی امنیتی خود را ارزیابی کنید تا شکاف زمانی را بشناسید.
- عامل امنیتی را ابتدا در یک محیط غیر-تولیدی (Non-production) تست کنید تا دقت نقشههای حمله را بسنجید.
- اسناد طراحی سیستم خود را بهروز کنید تا عامل بتواند با دقت بیشتری منطق برنامه شما را یاد بگیرد.
اما تاثیر این اتوماسیون بر هزینههای عملیاتی تیمهای DevSecOps حتی چشمگیرتر است — به تحلیل ما درباره بهینهسازی هزینههای زیرساخت در AWS مراجعه کنید.



گفتگو