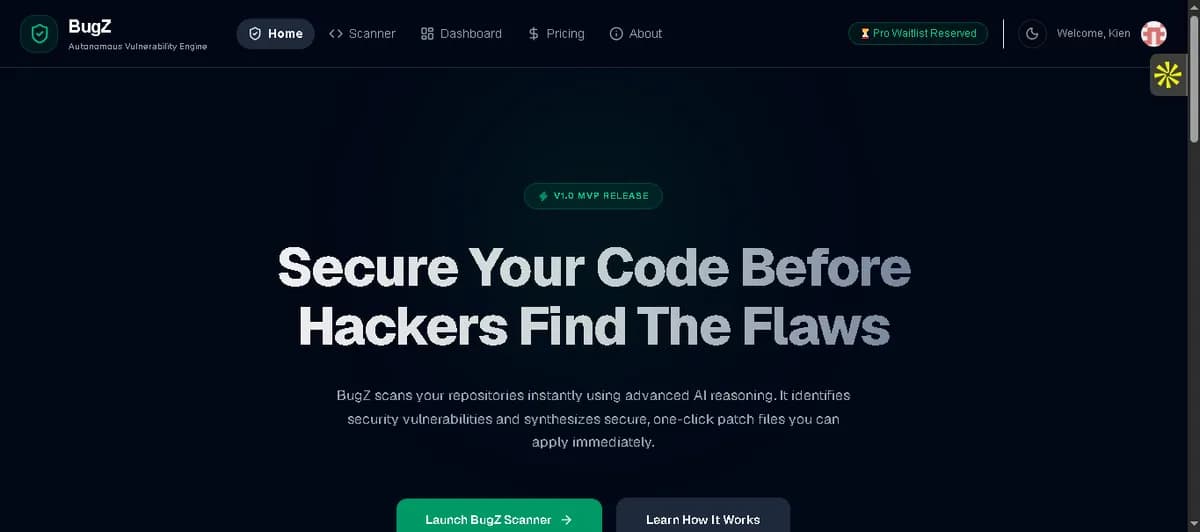
تصور کنید هر روز با صدها هشدار امنیتی مواجه میشوید که نیمی از آنها اشتباه هستند و نیمی دیگر، ساعتها زمان برای یافتن خطای دقیق در کد میگیرند. BugZ AI دقیقاً برای پایان دادن به این کابوس طراحی شده است تا نقش برنامهنویس را از یک «کارآگاه» به یک «بازبین» تغییر دهد.
بسیاری از ابزارهای سنتی تست امنیتی ایستا (SAST) — مثل SonarQube یا Snyk — تنها نقاط ضعف را علامتگذاری میکنند. این وضعیت باعث ایجاد گلوگاهی میشود که در آن توسعهدهندگان زمان بیشتری را صرف دستهبندی هشدارها میکنند تا اصلاح واقعی کد. BugZ AI با تغییر رویکرد، «راهکار اصلاحی» را به خروجی اصلی خود تبدیل کرده است؛ یعنی بهجای اینکه بگوید «اینجا مشکلی هست»، مستقیماً یک فایل تغییرات گیت (Git Diff) — شبیه به یک دستورالعمل دقیق برای جایگزینی قطعات معیوب ماشین با قطعات سالم — تولید میکند تا در چند ثانیه اعمال شود. این قابلیت در راستای تحولی است که هوش مصنوعی با آن نقاط کور امنیتی در PRهای گیتهاب را میبندد و فرآیند شناسایی آسیبپذیریها را خودکار میکند.

همانطور که در تحلیلهای پیشین ما دربارهی اتوماسیون توسعه نرمافزار اشاره کردیم، حذف اصطکاک در چرخه اصلاح کد، کلید افزایش سرعت تیمهای مهندسی است. این رویکرد یادآور بهرهوری در چارچوب GitOps است که هزینهی زمانی دیباگ عاملها را به شدت کاهش میدهد. طبق مستندات این پروژه، BugZ AI که در ۱۱ اوت ۲۰۲۶ بهعنوان نسخه اولیه (MVP) عرضه شد، از زیرساخت فنی زیر برای حفظ عملکرد بلادرنگ استفاده میکند:
- موتور هوش مصنوعی: استفاده از APIهای Gemini و OpenAI با اجبار به خروجی JSON برای تضمین ساختار صحیح فایلهای پچ.
- بکاِند: بهرهگیری از Convex برای بهروزرسانی وضعیت اسکنها و استریم کردن لاگها در لحظه.
- فرانتاِند: توسعه با Next.js و Tailwind CSS برای ایجاد رابط کاربری متمرکز بر ترمینال.
- احراز هویت: مدیریت کاربران توسط Clerk.
به نقل از سازندگان این ابزار، برای جلوگیری از یکی از رایجترین نقاط ضعف مدلهای زبانی بزرگ (LLM) — یعنی تولید کدهای دارای خطای نحوی — این سامانه ابتدا درخت نحو انتزاعی (AST) کد را تحلیل میکند. سپس محدودیتهای سختگیرانهای را روی تعداد خطوط و سرآیندهای تکهها (Chunk Headers) اعمال میکند تا فایل نهایی کاملاً با دستور git apply سازگار باشد. این دقت در مدیریت پیکربندی و خروجی، مشابه استراتژیهای مدیریت ابزارها به سبک زیرساخت برای پایداری عاملهای AI است که از انحراف تنظیمات جلوگیری میکند.
این رویکرد بار شناختی نگهداری امنیتی را کاهش داده و چرخه رفع باگهای وضعیت ناهمگام (Async State) و آسیبپذیریهای تزریقی را تسریع میکند.
گام بعدی شما
- اگر مخزن کد شما با هشدارهای SAST پر شده است، نسخه MVP را در آدرس bugz-ai.vercel.app تست کنید.
- بررسی کنید که آیا مدلهای زبانی در مواجهه با لبههای خاص (Edge Cases) کد شما، پچهای معتبری تولید میکنند یا خیر.
- روند ادغام این ابزار را در خط لوله CI/CD خود برای کاهش زمان Remediation بررسی کنید.
اما این تنها بخشی از داستان است؛ بررسی اینکه چگونه مدلهای استدلالی میتوانند منطق پیچیده امنیتی را درک کنند، در گزارش بعدی ما منتشر خواهد شد.



گفتگو