تصور کنید یک عامل هوش مصنوعی را برای نصب یک نرمافزار خستهکننده روی سرور راه دور میفرستید، اما او درست در لحظه ظاهر شدن پنجره رمز عبور، متوقف میشود. این دقیقاً همان نقطه امنیتی است که DeskVNCViewer روی آن تمرکز کرده تا شکاف میان عاملهای هوش مصنوعی (AI Agents) — شبیه دستیارهای دیجیتالی که میتوانند بهجای شما روی کامپیوتر کلیک کنند — و مدیریت دسکتاپهای راه دور را پر کند.
مدیریت چندین سرور معمولاً مستلزم جابهجایی خستهکننده بین پروتکلهای مختلف است. طبق گزارشی که در ۸ اکتبر ۲۰۲۶ در وبسایت dev.to منتشر شد، این ابزار پروتکلهای VNC و RDP را در یک رابط واحد تجمیع میکند. همانطور که در تحلیلهای قبلی ما دربارهی امنیت مدلهای عاملمحور اشاره کردیم، چالش اصلی همواره اعتمادسازی برای دسترسی مدلها به سیستمهای حساس بوده است؛ موضوعی که در بررسی خطرات دسترسیهای بیش از حد API عاملهای هوش مصنوعی به تفصیل به آن پرداختیم.
DeskVNCViewer در نسخه ۰.۲۷.۹ برای جلوگیری از سرقت اطلاعات حساس، یک مکانیسم مرزی سختگیرانه را پیاده کرده است:
- جداسازی اعتبارنامهها: عامل میتواند محیط را ببیند، کلیک کند و تایپ کند، اما نمیتواند به رمز عبورها دسترسی داشته باشد یا آنها را وارد کند؛ در این مرحله مدل باید منتظر بماند تا کاربر انسانی رمز را بهصورت دستی وارد کند.
- اجارههای زمانی محدود: کنترل سیستم برای مدتزمانی مشخص اعطا میشود و پس از آن، نشست بهطور خودکار به کاربر بازمیگردد.
- پسگرفتن آنی: کاربران میتوانند در هر لحظه، بدون توجه به وضعیت زمان اجاره، کنترل نشست را پس بگیرند.
- دسترسی مبتنی بر تأیید: برای اتصال به رایانههای خارجی، دریافت یک کد کوتاه و تأیید صریح کاربر الزامی است.
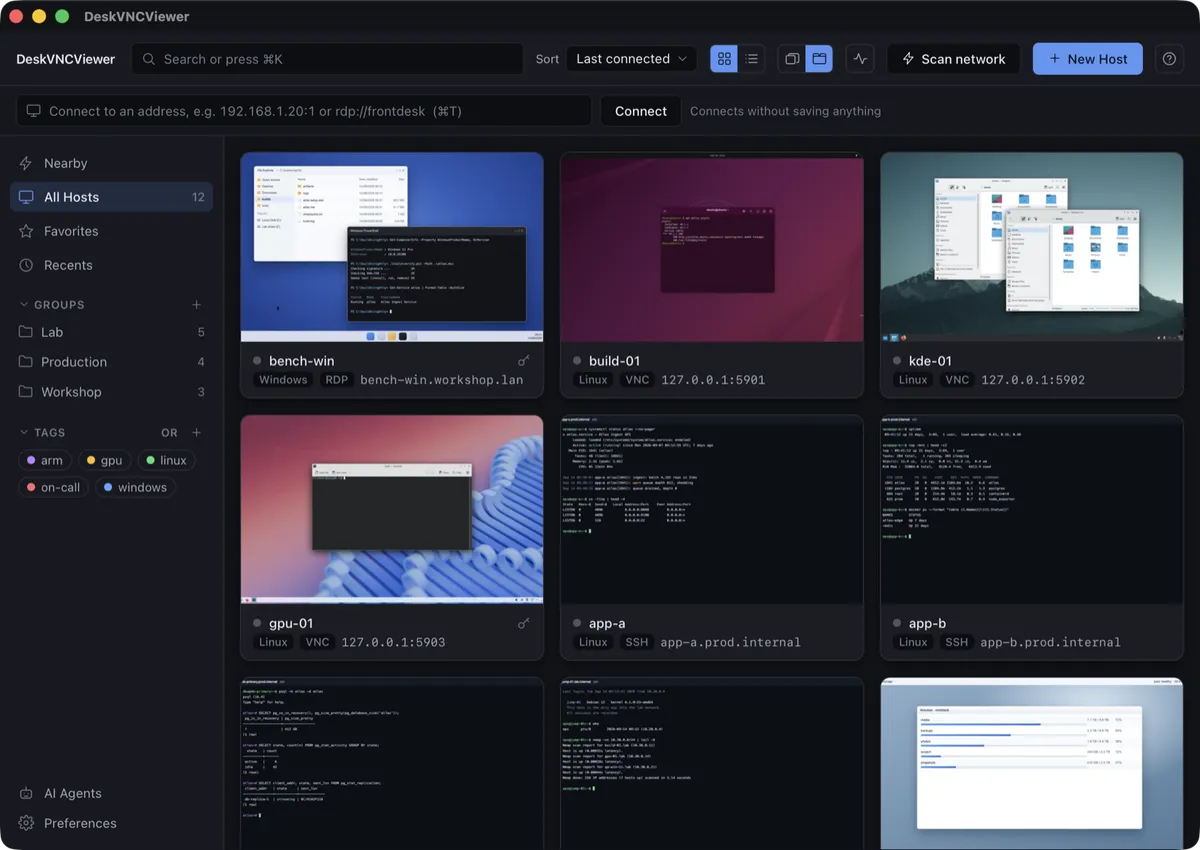
این کلاینت علاوه بر کنترل عاملها، دارای کتابخانهای برای گروهبندی میزبانها و حالت نمایش تقسیمشده (Split-view) برای نظارت همزمان بر چندین نشست است. این قابلیت نظارتی شباهت زیادی به رویکرد پلتفرم Cubicle در بصریسازی وضعیت عاملها دارد که محیطی برای رصد فعالیتهای هوش مصنوعی فراهم میکند. از آنجا که این یک اپلیکیشن بومی (Native) است، برای شروع به کار نیازی به پیکربندی در سمت سرور ندارد.
به نقل از مستندات این ابزار، این رویکرد برای مدیران IT، جایگاه عامل هوش مصنوعی را از یک «جعبه سیاه» خطرناک با دسترسی کامل، به یک دستیار تحت نظارت تغییر میدهد. این سازوکار دقیقاً همان نقطه اصطکاک اصلی در اتوماسیون دسکتاپ را حل میکند: ترس از اینکه یک مدل بهطور تصادفی رمزهای مدیریت سیستم را فاش کند یا بهاشتباه مدیریت کند.
گام بعدی شما
- برای تست این جریان کاری، عامل را روی یک ماشین مجازی (VM) موقت مستقر کنید تا ببینید دقیقاً در چه لحظهای درخواست رمز عبور باعث توقف مدل میشود.
- بهروزرسانیهای شاخه v0.27.x را دنبال کنید تا ببینید آیا این مرزهای امنیتی به سایر روشهای احراز هویت نیز گسترش مییابند یا خیر.
اما داستان سختافزاری این تحول حتی شگفتانگیزتر است — به تحلیل ما دربارهی تراشههای Blackwell مراجعه کنید.



گفتگو