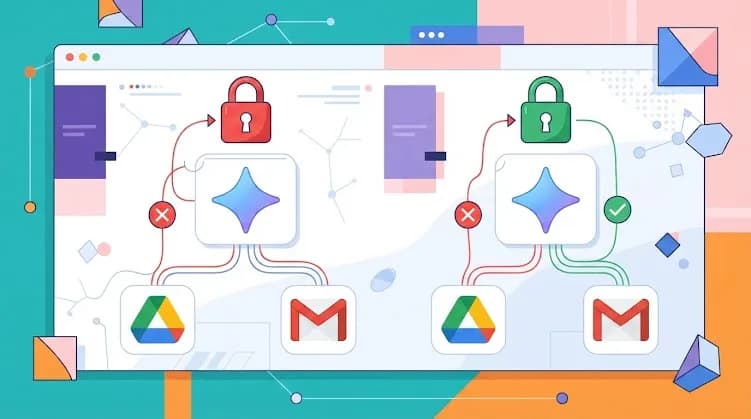
اگر امروز از Gemini برای خلاصهسازی ایمیلها یا جستوجو در فایلهای درایو استفاده میکنید، احتمالاً با پیام خستهکنندهی Permission Denied روبرو شدهاید. این خطا باعث میشود یکی از کاربردیترین قابلیتهای گوگل، یعنی دسترسی به دادههای شخصی شما، عملاً از کار بیفتد. در واقع این نقص فنی مانع از آن میشود که هوش مصنوعی به دادههای حیاتی کاربر دسترسی داشته باشد و در نتیجه، تمام دستاوردهای بهرهوری که از طریق ادغام Gemini با Workspace به دست آمده بود، خنثی شود.
این اختلال در حالی رخ میدهد که گوگل در تلاش است پیوند میان مدلهای زبانی بزرگ (LLM) — مثل کتابخانهداری که میلیاردها صفحه را خوانده و حالا با همان لحن کتابها جواب میدهد — و مجموعهی بهرهوری خود را مستحکمتر کند. همانطور که در تحلیل قبلی ما دربارهی چگونگی افزودن لایه کنترل امنیتی به عاملهای مدیریتشدهی گوگل اشاره کردیم، این باگ خاص دقیقاً ماهیت شکنندهی «دستدادن» یا همان فرآیند احراز هویت (Authentication Handshake) بین رابط کاربری AI و مخازن داده زیرساختی را نشان میدهد. در این راستا، بررسی اینکه چگونه لایهی امنیتی گوگل هزینههای پیشبینینشده توکنها را مهار میکند به درک عمیقتر پیچیدگیهای مدیریت دسترسی در مدلهای Gemini کمک میکند.
ریشهی مشکل: شکست توکنهای امنیتی
به نقل از گزارشی در ۳۰ ژوئیه ۲۰۲۶ در وبسایت dev.to، علت اصلی این اتفاق، انقضا یا تخریب توکنهای امنیتی OAuth (Open Authorization) است. این توکنها در واقع پل ارتباطی امنی هستند که به هوش مصنوعی اجازه میدهند بدون دانستن رمز عبور شما، به حساب کاربریتان دسترسی داشته باشد و ارتباط امنی را بین AI و حساب شما برقرار کند.
بسیاری از کاربران سعی میکنند با خاموش و روشن کردن سادهی افزونه (Toggling) در تنظیمات Gemini مشکل را حل کنند، اما این کار معمولاً در تولید یک مجوز (Grant) جدید شکست میخورد. نتیجه این است که کاربر در وضعیتی از «اتصال بصری» قرار میگیرد؛ یعنی رابط کاربری (UI) نشان میدهد ابزار فعال است، اما در لایهی زیرین، ارتباط عملکردی قطع شده است، زیرا مجوز امنیتی زیرساختی منقضی شده است.

تداخل حسابها و خطاهای نشست (Session)
دلیل دوم و یکی از causes اصلی، سردرگمی سیستم در محیطهای چندحسابی است. وقتی در یک نشست مرورگر (Browser Session)، همزمان با یک حساب شخصی Gmail و یک حساب کاری Workspace وارد شدهاید، Gemini ممکن است سعی کند دادهها را از فضای ذخیرهسازی حساب اشتباه فراخوانی کند.
از آنجایی که نشست جاری Gemini ممکن است بهطور صحیح با حسابی که حاوی فایلهای مورد نیاز در درایو یا پیامهای Gmail است مرتبط نشده باشد، سیستم یک خطای عدم تطبیق مجوز (Permission Mismatch) صادر میکند و دسترسی را مسدود مینماید.

راهنمای گامبهگام بازنشانی کامل دسترسی
برای حل قطعی این مشکل، کاربران باید یک سکانس کامل بازنشانی احراز هویت (Re-authorization) را اجرا کنند. این فرآیند تضمین میکند که یک توکن OAuth جدید و معتبر تولید شود تا وضعیت عملیاتی کامل سیستم بازیابی گردد. مراحل به ترتیب زیر است:
- لغو دسترسی: به آدرس
myaccount.google.com/permissionsبروید. در بخش Third-party apps & services، گزینه Google یا Gemini را پیدا کرده و Remove Access را بزنید. این کار به گوگل دستور میدهد تا توکنهای منقضی شده یا آسیبدیده را کاملاً پاک کند. - بازنشانی افزونه: به صفحهی
gemini.google.com/extensionsبازگردید و صفحه را رفرش کنید. اکنون باید وضعیت افزونه Workspace روی OFF باشد. - تأیید مجدد: افزونه را دوباره روی ON بگذارید. هنگامی که صفحه رضایت (Consent screen) جدید گوگل ظاهر شد، دامنهی دسترسیهای درخواستی (Scopes) برای Google Drive و Gmail را به دقت بررسی کرده و سپس گزینه Accept یا Allow را انتخاب کنید.
- تأیید نهایی: دستورات قبلی خود برای جستوجوی درایو یا خلاصهسازی ایمیلها را تکرار کنید تا از رفع کامل خطا و بازگشت دسترسیها مطمئن شوید.

استراتژی جداسازی حسابها
برای کسانی که از چندین حساب استفاده میکنند، گزارش مذکور پیشنهاد میکند که حساب اصلی را با استفاده از یک پنجره ناشناس (Incognito) در کروم یا پنجره خصوصی (Private) در فایرفاکس و سافاری ایزوله کنند. با ورود تنها به حساب هدف، کاربران تضمین میکنند که هیچ نشست فعال دیگری وجود ندارد و Gemini منحصراً با مخزن دادهی صحیح ارتباط برقرار میکند.
عیبیابی برای مدیران سیستم (Admins)
کاربران سازمانی ممکن است با موانع اضافی روبرو باشند. مدیران گوگل ورکاسپیس باید تنظیمات کنسول ادمین (Admin Console) را بررسی کنند تا از افت بهرهوری سازمانی جلوگیری شود:
- کنترلهای API: در مسیر Security > API controls یا مسیر Apps > Google Workspace > Drive and Docs / Gmail بررسی کنید که سیاستهای امنیتی اجازه دهند سرویسهای AI شخص ثالث به دادههای سازمانی دسترسی داشته باشند.
- فعالسازی قابلیتها: تأیید کنید که گزینهی Smart features and personalization برای واحدهای سازمانی (OU) مربوطه فعال شده است.
- ابزارهای نظارتی: از Google Workspace Dashboard و مرکز هشدار G Suite (Alert Center) برای شناسایی تخلفات سیاستهای دسترسی یا امنیتی استفاده کنید. ویجت Activity Summary میتواند نمای کلی و سریعی از میزان تعامل در بازهی زمانی انتخاب شده ارائه دهد.

این باگ یک نقطه اصطکاک (Friction point) قابل توجه را در تجربهی «عامل AI» آشکار میکند: شکاف میان یک سوئیچ ساده در مقابل کاربر و واقعیتهای پیچیدهی بکاند امنیتی. وقتی مجوزها شکست میخورند، هوش مصنوعی صرفاً ضعیف نمیشود، بلکه بهطور کامل دسترسی به زمینهای (Context) را از دست میدهد که آن را برای محیط کار مفید میکرد.
برای کاربر نهایی، این بدان معناست که اکوسیستم بهظاهر «یکپارچهی» گوگل هنوز به گردشکارهای قدیمی OAuth متکی است که میتوانند بدون هیچ هشدار قبلی از کار بیفتند. تلاش دستی و زمانبری که برای رفع این مشکل لازم است، نشان میدهد که گوگل هنوز فرآیند نوسازی خودکار توکنها (Token refreshment) را برای افزونههای AI خود پیادهسازی نکرده است.
گام بعدی شما
- اگر مدیر سیستم هستید، همین حالا کنترلهای API خود را بازبینی کنید تا بهرهوری تیم افت نکند.
- در صورت تکرار خطا، به جای تغییر تنظیمات داخلی Gemini، مستقیماً به بخش مدیریت دسترسیهای حساب گوگل بروید.
- منتظر بمانید و ببینید آیا گوگل دکمهی «احراز هویت مجدد» (Re-authenticate) را برای جایگزینی این فرآیند دستی، مستقیماً در رابط کاربری Gemini قرار میدهد یا خیر.
اما این مشکل دسترسی تنها بخشی از چالشهای ادغام AI در محیط کار است؛ برای درک بهتر نحوه مدیریت دادهها در مقیاس سازمانی، تحلیل ما دربارهی پروتکل MCP را بخوانید.



گفتگو