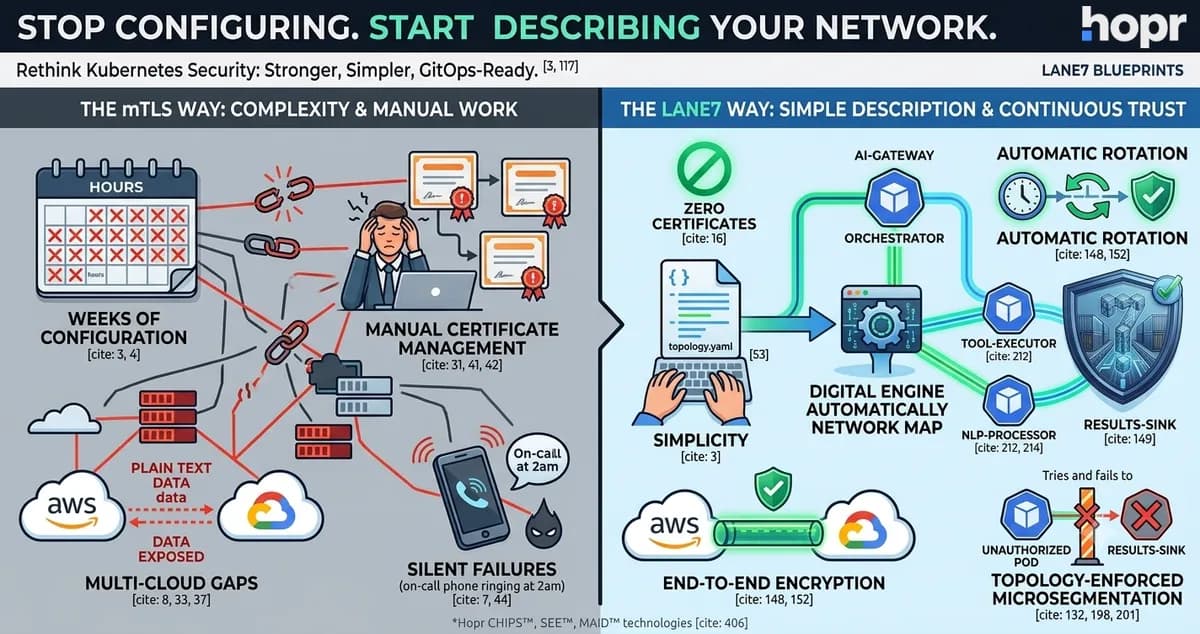
یک رخنه امنیتی در سادهترین سرویس هوش مصنوعی سطح پایین میتواند کنترل کامل و خودگردان کل شبکه عاملهای داخلی را به دست یک مهاجم بدهد. برای مقابله با این آسیبپذیری بحرانی، شرکت Hopr.co در ۱۵ ژوئیه ۲۰۲۶ معماری جدیدی را با جزئیات منتشر کرد که هدف آن جلوگیری از «حرکات جانبی» (Lateral Movement) مهاجمان است. این معماری ترافیک «شرقی-غربی» (East-West) در حلقههای ریاکت (ReAct) را بدون تحمیل تأخیرهای شدید و فلجکننده شبکههای سرویس (Service Mesh) سنتی، ایمن میکند.
همانطور که در تحلیل قبلی ما دربارهی دلایل شکست احتمالی نزدیک به ۴۰ درصدی پروژههای هوش مصنوعی عاملمحور تا سال ۲۰۲۷ اشاره کردیم، گلوگاه اصلی اغلب تضاد میان امنیت و سرعت (Velocity) است. در یک محیط عملیاتی واقعی، یک عامل هوش مصنوعی بهطور مداوم در حال استدلال و اقدام است و این امر حجم عظیمی از ریز-تراکنشها را ایجاد میکند. این ترافیک «پُرپُرت» (Chatty) به شدت به سربارهای شبکه حساس است؛ هر میلیثانیهای که بابت دستاندازهای امنیتی و احراز هویتهای مکرر اضافه شود، ادراک کاربر از سرعت پاسخدهی هوش مصنوعی را تخریب میکند.
چالش حلقه ریاکت (ReAct Loop)
یک حلقه ریاکت در واقع موتور محرک هوش مصنوعی عاملمحور است. در این مدل، عامل مسائل پیچیده را با تکرار مداوم چرخه «تفکر» (Reasoning) و «عمل» (Acting) خرد میکند. این چرخه مستلزم آن است که عامل ابتدا از یک مدل زبانی بزرگ (LLM) استعلام بگیرد، خروجی را تجزیه و تحلیل کند و سپس یک ابزار داخلی یا API — مانند یک پایگاهداده تولید بازیابیافزا (RAG)، یک ماشینحساب یا یک سرویس خارجی — را فراخوانی نماید. در نهایت، عامل نتیجه را ارزیابی کرده و دوباره به ابتدای حلقه بازمیگردد. برای درک بهتر قدرت این مدل در محیطهای عملیاتی، میتوان به تجربهی عامل Hermes در رفع خطاهای پیچیده لینوکس و فلاتر اشاره کرد که نشان میدهد دسترسی به ابزارهای سیستمی چگونه بهرهوری عوامل را افزایش میدهد.
این فرآیند باعث انفجار ترافیک API در مسیر شرقی-غربی (بین سرویسهای داخلی) میشود که سه ویژگی کلیدی و چالشبرانگیز دارد:
- پسوبازهای زیاد (High Chattiness): یک پرامپت ساده از سوی کاربر میتواند صدها ریز-تراکنش داخلی را فعال کند.
- رفتار خودگردان (Autonomous Behavior): عامل در لحظه تصمیم میگیرد که کدام API داخلی را فراخوانی کند، که این امر الگوهای ترافیکی را به شدت غیرقابلپیشبینی میکند.
- حساسیت شدید به تأخیر (Extreme Latency Sensitivity): چون این حلقهها تکرارشونده هستند، هرگونه سربار شبکه در هر مرحله انباشته (Compound) شده و مستقیماً زمان پاسخدهی نهایی هوش مصنوعی را کند میکند.
مهندسان پلتفرم معمولاً سعی میکنند این مشکل را با استفاده از Service Meshهای سنگین مانند Istio و پروتکل mTLS (احراز هویت متقابل TLS) حل کنند. با این حال، mTLS در لایه ۴ عمل میکند و به زیرساختهای پیچیده مدیریت کلید عمومی (PKI) و چرخش گواهینامهها وابسته است. برای میکروسرویسهای هوش مصنوعی که باید به سرعت مقیاس یابند، این روش یک «مالیات تأخیر» ایجاد میکند که سرعت طوفانوار جلسات ایدهپردازی سریع بین عاملها را نابود میسازد.
تصور کنید یک جلسه ایدهپردازی سریع بین تحلیلگران ناب در جریان است. اجرای mTLS سنتی دقیقاً مانند این است که هر تحلیلگر مجبور شود قبل از گفتن هر جمله، بایستد، کارت شناساییاش را предъ کند و منتظر بماند تا یک دفترخانه سند او را مهر کند تا اجازه داشته باشد جمله بعدی را بگوید. چنین مکانیسم امنیتی عملاً سرعت و پویایی سیستم را میکشد.
آسیبپذیری «عاملیت بیش از حد»
دفاعهای سنتی بر این فرض استوارند که اگر تراکنیک از یک گره (Pod) مورد اعتماد ارسال شود، پس مشروع است. این پیشفرض، یک نقطه کور بزرگ برای ریسک «عاملیت بیش از حد» (Excessive Agency) ایجاد میکند؛ ریسکی که توسط OWASP در فهرست ۱۰ آسیبپذیری برتر LLMها، در کنار «مدیریت ناایمن خروجیها»، برجسته شده است.
اگر یک مهاجم موفق شود یک «تزریق پرامپت» (Prompt Injection) را روی یک رابط خارجی اجرا کند، آن عامل تبدیل به یک «جاسوس داخلی» یا مهاجم داخلی میشود. بدون وجود امنیت در سطح تراکنش، این عاملِ سازشیافته میتواند بهصورت جانبی (Laterally) حرکت کند تا به دادههای حساس RAG دسترسی پیدا کند یا فراخوانیهای تخریبی از ابزارهای داخلی را اجرا نماید. دفاعهای سنتی لایههای ۳ تا ۵ کاملاً نسبت به یک حلقه استدلال هایجکشده کور هستند و فرض میکنند هر ترافیکی که از پوکه (Pod) مورد اعتمادِ عامل هوش مصنوعی میآید، معتبر است.
راهکار پروکسی امنیتی Korvette-S (WoSP)
برای حل این بحران، شرکت Hopr ابزاری به نام Korvette-S Workload Security Proxy (WoSP) را توسعه داد. این سیستم به جای استفاده از گواهینامههای استاتیک و مشهای سنگین لایه شبکه، از «دفاع هدف متحرک خودکار» (AMTD) بهره میبرد. این رویکرد، تمرکز امنیت را از محیط پیرامونی (Perimeter) به سطح هر تراکنش منتقل میکند.
بر اساس گزارش منتشر شده در dev.to، این سامانه بر سه مکانیسم کلیدی استوار است:
- MAID™ (Machine Alias IDentity): شناسههای رمزنگاریشده و چرخشی (Rotating) را برای بارهای کاری فراهم میکند. این تضمین میکند که سیستم فقط به یک IP یا گواهینامه استاتیک اعتماد نکند، بلکه یک هویت منحصربهفرد را برای هر تراکنش مجزا تأیید کند.
- SEE™ (Synchronous Ephemeral Encryption): پروتکلی است که به Sidecarها اجازه میدهد فوراً احراز هویت متقابل را برقرار کرده و کلیدهای رمزنگاری را تغییر دهند. این امر مانع از آن میشود که یک عامل سرکش بتواند از اعتبارنامههای شنود شده یا کلیدهای API استاتیک برای بهرهبرداری از سرویسهای پاییندستی استفاده کند.
- CHIPS™ (Codes Hidden In Plain Sight): این مکانیسم، دفاع هدف متحرک را مستقیماً در لایه ۷ یا لایه ۴ در داخل محموله (Payload) جاسازی میکند و پیچیدگی پروتکل را از مدل امنیتی Zero Trust جدا میسازد.

معماری خط لوله ۶-گره ای
شرکت Hopr این لایههای امنیتی را از طریق نقشههای Lane7 پیادهسازی میکند که در واقع یک «اسکلت فولادی» (Steel Frame) پیشتأیید شده برای شبکههای هوش مصنوعی فراهم میآورد. این نقشه از یک خط لوله ۶-گره ای با مدل «پراکندهسازی-جمعآوری» (Scatter-Gather / Fan-out/Fan-in) استفاده میکند تا هر گام داخلی را با AMTD سختگدیده کند.
جریان پیام در این معماری از سه فاز متمایز عبور میکند:
۱. فاز ورودی و مسیریابی (Entry/Routing Phase)
- ai-gateway: به عنوان مرز ورودی عمل کرده و پیش از ارسال محموله به جلو، آن را اعتبارسنجی میکند.
- ai-orchestrator: عملکردی شبیه به توزیعکننده وظایف در پروتکل MCP دارد و تکالیف را به دو شاخه پردازشی موازی ارسال میکند.
۲. فاز استنتاج و اجرا (Inference/Action Phase)
- llm-gateway: تماسهای SDK استنتاج مدل زبانی (LLM) را مدیریت میکند.
- tool-executor: ابزارهای عاملمحور مانند جستوجوهای وب یا پرسوجوهای دیتابیس را اعزام و اجرا میکند.
۳. فاز تجمیع و خروج (Aggregation/Exit Phase)
- nlp-processor: به عنوان تجمیعکننده (Fan-in) عمل میکند. این گره منتظر میماند تا هر دو شاخه LLM و ابزار کار خود را به پایان برسانند و سپس نتایج را در یک محموله واحد ادغام میکند.
- ai-results-sink: به عنوان مرز خروجی برای ارسال نتیجه نهایی عمل میکند.
ترکیب پروتکلها و جادوی Envoy
اکثر بارهای کاری هوش مصنوعی نمیتوانند صرفاً بر پروتکل HTTP بدون وضعیت (Stateless) تکیه کنند. برای رفع این مشکل، معماری Lane7 از یک طراحی پروتکل ناهمگن (Heterogeneous) استفاده میکند و پروتکلها را بر اساس نیاز هر بخش از خط لوله تقسیم میکند:
- HTTP برای مرزها و مسیریابی وضعیت: توسط
ai-gateway،ai-orchestrator،nlp-processorوai-results-sinkاستفاده میشود. ساختار استاندارد درخواست/پاسخ برای ورود، توزیع، تجمیع و خروج بهینه است. - WebSocket برای شاخههای استنتاج جریانی (Streaming): توسط
llm-gatewayوtool-executorاستفاده میشود. چون استنتاج LLM و فراخوانیهای ابزار به پاسخهای جریانی در زمان واقعی نیاز دارند، از اتصالات پایدار WebSocket استفاده میشود تا از سردرگمیهای مربوط به تأخیر و Timeoutهای سختگیرانه در چرخههای HTTP جلوگیری شود.
برای یکپارچه کردن این فرآیند، آنها از معماری Sidecar در Envoy همراه با یک فیلتر WebAssembly (Wasm) استفاده میکنند. فیلتر xtra-wasm-filter (بهطور خاص فیلتر xtra4.wasm) مستقیماً در پیکربندی Envoy تزریق میشود، بدون اینکه نیازی به تغییر در کد اپلیکیشن زیربنایی باشد.
این سیستم از طریق Pure L4 Tunneling عمل میکند؛ به این صورت که فیلتر دقیقاً قبل از envoy.tcp_proxy قرار میگیرد تا یک تونل TCP پایدار تشکیل دهد. از آنجایی که امنیت (از طریق CHIPS™، SEE™ و MAID™) در سطح استریم بایتهای TCP اتفاق میافتد، کادربندی پروتکل (Protocol Framing) شفاف است. فرقی نمیکند ترافیک دارای فریمهای HTTP، WebSocket یا gRPC HTTP/2 باشد؛ همه آنها به شکلی یکسان از لایه امنیتی عبور میکنند.
برای زنده نگه داشتن این تونلهای WoSP، معماری از یک پروکسی L4 TCP با مهلت انتظار (Idle Timeout) ۳۰۰ ثانیهای استفاده میکند. این امر به کد اپلیکیشن اجازه میدهد تا بهطور بومی و با هر پروتکلی که مناسبتر است با localhost صحبت کند، در حالی که کل کلاستر بهطور پیشفرض ایمن باقی میماند.
شکستن زنجیره حمله تزریق پرامپت
این معماری بهطور خاص تزریق پرامپت از طریق شنود شبکه را هدف قرار داده است. در حالی که بسیاری تزریق پرامپت را یک مشکل «درِ ورودی» میبینند (کاربری که در UI چیزی تایپ میکند)، مهندسان پلتفرم باید با فرض «وقوع رخنه» عمل کنند. اگر مهاجمی یک سرویس سطح پایین را سازش دهد، تلاش خواهد کرد ترافیک شرقی-غربی را شنود کند تا بهصورت جانبی حرکت نماید.
در یک مش سنتی با توکنهای API استاتیک یا گواهینامههای mTLS طولانیمدت، مهاجم میتواند یک اعتبارنامه را شنود کرده، آن را بازپخش (Replay) کند و یک پرامپت مخرب را مستقیماً به llm-gateway یا tool-executor تزریق کند.
رویکرد AMTD در Hopr این زنجیره مرگبار را از طریق توالی زیر میشکند:
۱. شنود (Interception): مهاجم استریم خام TCP بین ai-orchestrator و llm-gateway را شنود میکند.
۲. استخراج (Extraction): آنها هویت جلسه (Session Identity) یا اعتبارنامه را استخراج میکنند.
۳. چرخش (Pivot): آنها سعی میکنند اعتبارنامه هایجکشده را با یک محموله مخرب بازپخش کنند.
۴. مسدودسازی (The Block): چون شناسههای رمزنگاریشده بهطور مکرر (و قابل تنظیم) میچرخند، اعتبارنامه شنود شده تقریباً بلافاصله بیفایده میشود. پروکسی WoSP درخواست جعلی را فوراً Drop میکند.
با تغییر مداوم سطح حمله در لایه ۷، سیستم زمان لازم برای تبدیل اعتبارنامههای سرقتی به سلاح را از مهاجم میگیرد.
تأثیر بر سرعت DevOps و استقرار
برای مهندس زیرساخت، مزیت اصلی حذف کامل سربارهای PKI است. دیگر نیازی به راهاندازی یک مرجع صدور گواهینامه (CA)، مدیریت زیرساختهای پیچیده کلید عمومی یا نوشتن هزاران خط YAML شکننده برای سرویسهای مجازی Istio و تزریق Sidecarها نیست. در همین راستا، بهینهسازیهای زیرساختی در محیطهای ابری اهمیت زیادی دارند؛ برای مثال، استفاده از حالت Express در AWS توانسته است زمان استقرار عاملهای هوش مصنوعی را تا ۵۰ درصد کاهش دهد که در کنار راهکارهای Hopr، سرعت عملیاتی تیمهای DevOps را به شدت بالا میبرد.
توسعهدهندگان کد خود را بهگونهای مینویسند که بهطور بومی با localhost صحبت کند، در حالی که Sidecar WoSP انتقال امن و مسیریابی بین-کلاستری را بهطور شفاف مدیریت میکند. این امر اجازه میدهد فرآیند استقرار بسیار سریع باشد:
- کد پاک (Clean Code): هیچ تغییری در کد اپلیکیشن برای دستیابی به Zero Trust مورد نیاز نیست.
- راهاندازی سریع (Rapid Setup): با استفاده از یک «اسکلت فولادی» پیشتأیید شده، توسعهدهندگان صرفاً منطق LLM سفارشی خود را در استابهای (Stubs) فایل
app.pyقرار میدهند. - اجرای برقآسا (Swift Execution): یک مهندس DevOps متوسط میتواند استقرار کامل را — از دانلود بسته Blueprint تا اجرای اسکریپت
deploy.sh— در حدود ۱۵ دقیقه به پایان برساند.
گردش کار استقرار گامبهگام
برای کسانی که از طراحی مفهومی به سمت پیادهسازی میروند، فرآیند مسیر سادهشدهای را دنبال میکند:
- اکتساب (Acquisition): یک Lane7 Blueprint را از کاتالوگ انتخاب و دانلود کنید تا یک بسته .zip و یک لایسنس ۳۰ روزه رایگان دریافت نمایید.
- پیکربندی (Configuration): بسته را باز کرده و از
02-secrets.yamlبرای اعتبارنامههای Pod استفاده کنید. مانیفستهای کوبرنتیز پیشپیکربندی شدهاند و نیاز به تنظیمات اضافی ندارند. - ایجاد Image: برای هر
app.pyبا استفاده از Dockerfileهای ارائه شده، ایمیجهای داکر بسازید و آنها را در کلاستر(های) خود قرار دهید. - استقرار (Deployment): از دستور
deploy.shبرای بالا آوردن کل معماری ۶-گره ای استفاده کرده و استقرارها را از طریق README مانیتور کنید. - سفارشیسازی (Customization): منطق تجاری (Business Logic) با ویرایش بخش ۱ از کد اپلیکیشن اضافه میشود.
این تغییر رویکرد نشان میدهد که آینده زیرساختهای هوش مصنوعی از امنیت «پیرامونی» به سمت هویت در سطح تراکنش حرکت خواهد کرد. با جداسازی پیچیدگی پروتکل از مدل امنیتی، تیمها میتوانند سرعت استنتاج را بدون باز گذاشتن درها برای حرکات جانبی مهاجمان، اولویتبندی کنند.
برای آزمایش این تنظیمات، میتوانید Blueprintهای Lane7 را برای یک دوره آزمایشی ۳۰ روزه دانلود کنید. این بسته شامل مانیفستهای کوبرنتیز و اسکریپتهای استقرار است و به شما اجازه میدهد تست کنید که تونلهای L4 و AMTD چگونه نیازهای استریم LLM شما را مدیریت میکنند. توجه داشته باشید که امنیت این فناوریها طبق قوانین EAR طبقهبندی شده و مشمول کنترلهای صادرات ایالات متحده است.
برای شروع ساخت، دو گزینه دارید:
- مسیر سریع (The Fast Track): Blueprint پیشtCONFIGured هوش مصنوعی عاملمحور را مستقیماً از کاتالوگ دانلود کرده و در ۱۵ دقیقه راهاندازی کنید.
- مسیر سفارشی (The Custom Track): برای موارد استفاده خاص، با Hopr تماس بگیرید تا یک
topology.yamlاختصاصی ساخته شود و از طریق موتورlane7-composeبرای شما یک Blueprint رایگان و ایمنشده کوبرنتیز تولید گردد.



گفتگو