
تصور کنید یک عامل هوش مصنوعی در حال تأیید شماره تلفن مشتریان شماست؛ اگر API در آن لحظه شلوغ باشد، یک عامل معمولی بهاشتباه گزارش میدهد که کاربر ثبتنام نکرده است. این همان «بدهی اعتبارسنجی» است؛ شکاف خطرناکی که در آن عامل، یک خطای گذرا را با نتیجه نهایی «یافت نشد» اشتباه میگیرد.
به نقل از راهنمای فنی وبسایت dev.to که در ۲۲ اوت ۲۰۲۶ منتشر شد، پروتکل زمینه مدل (Model Context Protocol یا MCP) — شبیه به یک مترجم استاندارد که اجازه میدهد مدلهای مختلف بدون تغییر زبان با ابزارهای مختلف حرف بزنند — اکنون امکان ساخت عاملهایی را فراهم میکند که کدهای خطا را بهجای شکست، به عنوان رویدادهای منطقی میبینند. برای درک بهتر نحوه عملیاتی کردن این پروتکل، میتوانید ۵ گام برای پیادهسازی جریانهای کاری خودگردان با پروتکل MCP را مطالعه کنید.
همانطور که در تحلیل قبلی ما دربارهی برتری عاملهای خوداصلاحگر نسبت به کدهای بینقص اشاره کردیم، این رویکرد از برنامهنویسی «مسیر خوشبینانه» فاصله میگیرد. در این مدل، عامل بهجای پذیرش اولین پاسخ، متوجه خطای همزمانی (Concurrency Error) شده و برای تلاش مجدد درنگ میکند.
برای پیادهسازی این سازوکار، توسعهدهندگان یک کلاینت سازگار با MCP مانند Claude Desktop یا Cursor را به سرور MCP مربوط به TG Validator متصل میکنند. این اتصال به عامل اجازه میدهد تا بررسیهای همگام را از طریق یک کلید API استاندارد و نقطه اتصال https://tgvalidator.com/mcp انجام دهد.
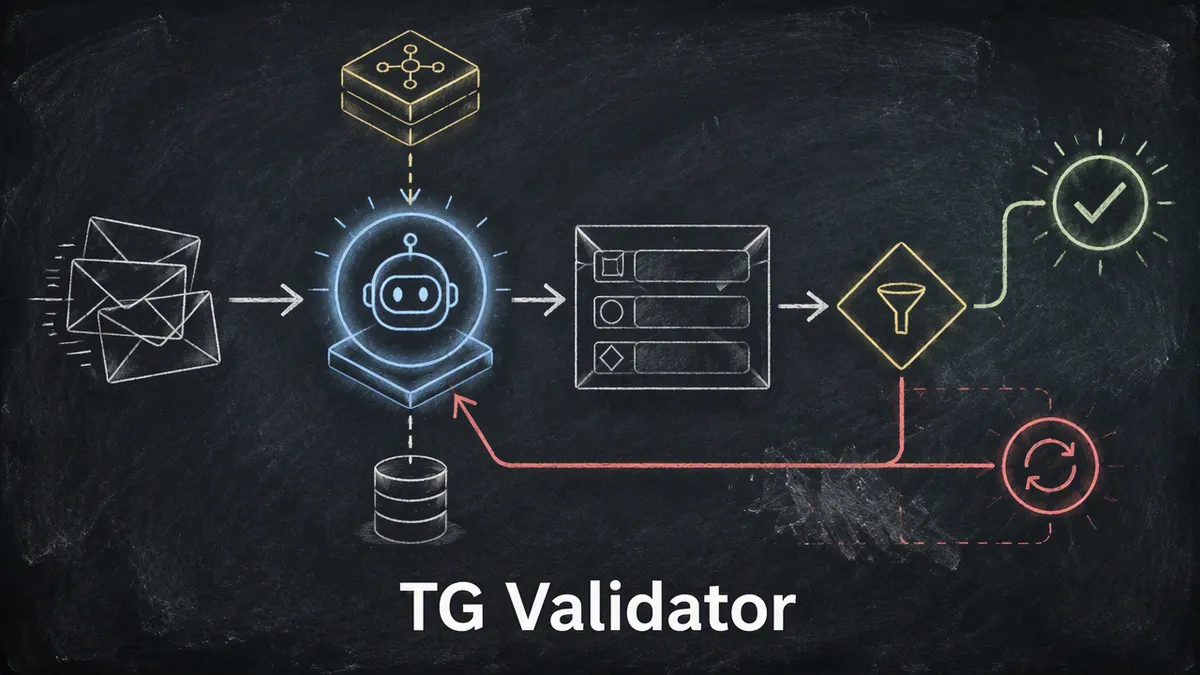
بر اساس مستندات این روش، هسته مکانیسم خوداصلاحگر بر یک گردشکار آگاه از تلاش مجدد (Retry-aware workflow) استوار است:
- اعتبارسنجی پوششی: عامل ابتدا باید پوشش پاسخ (شامل کد، پیام و دادهها) را بررسی کند.
- نگاشت خطا: اگر کد خطای مربوط به همزمانی رخ دهد، سیاست عقبنشینی (Backoff Policy) فعال میشود.
- تلاش مجدد دستهای: بهجای علامتگذاری شمارهها به عنوان «نامشخص»، عامل متوقف شده و فقط همان دسته خاص را مجدداً بررسی میکند.
طبق گزارش dev.to، یک بررسی موفقیتآمیز تنها حضور حساب در لحظه درخواست را تأیید میکند و دلیلی بر هویت یا رضایت کاربر نیست. بنابراین عاملها باید طوری برنامهریزی شوند که فیلد بولی registered را استخراج کرده و متادیتای داخلی را نادیده بگیرند. این رویکرد در واقع پاسخی به این چالش است که چرا API Callها برای ساخت جریانهای کاریِ قابلاعتماد کافی نیستند و نیاز به لایههای اعتبارسنجی عمیقتر دارند.
این تغییر در عمل، فرض بنیادی گردشکارهای عاملمحور (Agentic) را دگرگون میکند. توسعهدهندگان دیگر امیدوار نیستند که API پاسخی بینقص بدهد، بلکه هر پاسخ را یک نقطه داده میبینند که باید اعتبارسنجی شود. این استراتژی ریسک شکستهای خاموش در محیطهای عملیاتی را حذف میکند و شباهت زیادی به مفاهیم صحتسنجی مبتنی بر داده در برابر اعتماد کورکورانه در Crucible دارد.
برای توسعهدهنده، این یعنی انتقال «استدلال» درباره پایداری API از بکاِند کدنویسیشده به پرامپت سیستمی (System Prompt) — همان دستورالعملهای بنیادینی که مثل قانون اساسی برای مدل عمل میکند و رفتار کلی آن را تعیین میکند — منتقل میشود. در نتیجه، عامل مسئول تابآوری خود است و نیاز به میانافزارهای پیچیده برای مدیریت محدودیت نرخ درخواست (Rate Limit) کاهش مییابد.
گام بعدی شما
- لاگهای فعلی عاملهای خود را برای پاسخهای
nullکه با محدودیتهای API همزمان هستند، بازبینی کنید. - یک حلقه اعتبارسنجی مبتنی بر MCP را برای جایگزینی با منطقهای سختافزاری (Hard-coded) تست کنید.
- میزان «بدهی اعتبارسنجی» استک فعلی خود را با مقایسه نرخ خطای خاموش و خطاهای شناساییشده اندازه بگیرید.
اما داستان سختافزاری این تحول حتی شگفتانگیزتر است — به تحلیل ما دربارهی تراشههای Blackwell مراجعه کنید.



گفتگو