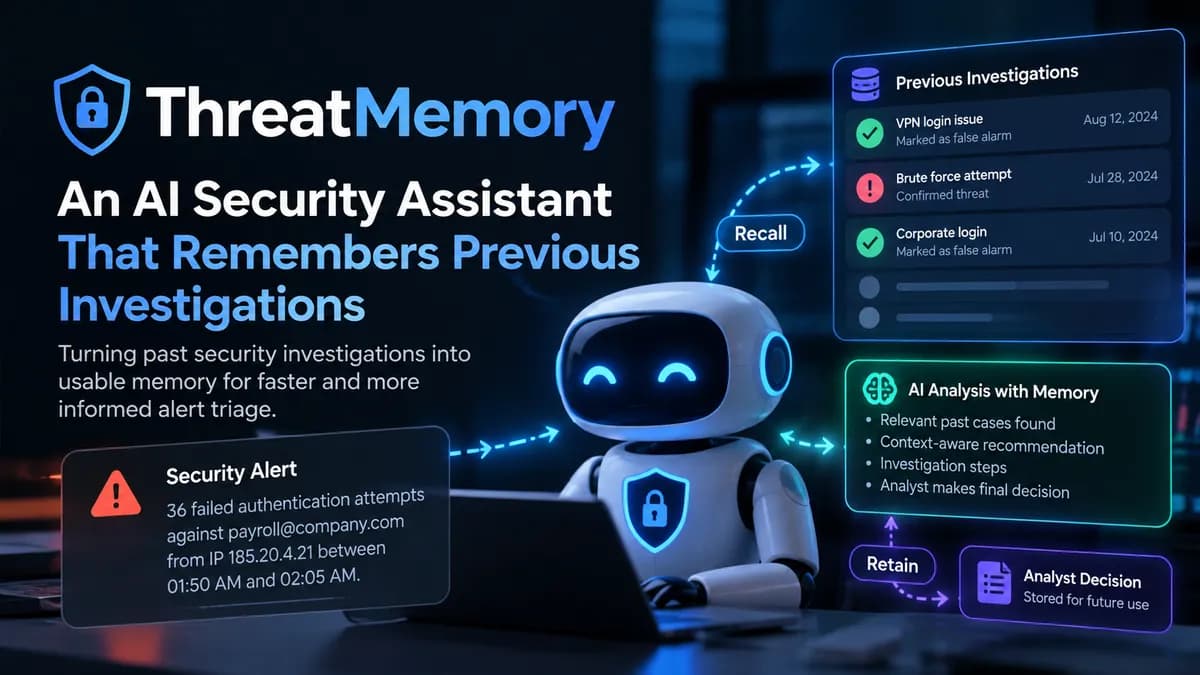
تصور کنید ساعاتی که تحلیلگران امنیتی صرف بررسی خطاهای تکراری VPN یا الگوهای شکست در ورود میکنند، به کلی حذف شود. این اتلاف وقت صرفاً به این دلیل رخ میدهد که دستیارهای هوش مصنوعی استاندارد، هر تحلیل را از نقطه صفر آغاز میکنند. طبق مستندات منتشر شده در ۲۸ سپتامبر ۲۰۲۶، نمونهٔ اولیهٔ ThreatMemory یک دستیار امنیتی مبتنی بر هوش مصنوعی است که این ناکارآمدی را با افزودن یک لایه حافظهٔ پایدار حل میکند. این قابلیت به سامانه اجازه میدهد به خاطر بیاورد که یک تیم امنیتی در گذشته چگونه با حوادث مشابه برخورد کرده است.
بیشتر مدلهای زبانی بزرگ (LLM) — مثل کتابخانهداری که میلیاردها صفحه را خوانده و حالا با همان لحن کتابها جواب میدهد — فاقد وضعیت (Stateless) هستند؛ یعنی آنها فاقد بستر سازمانی لازم هستند تا بدانند یک آدرس IP خاص هفتهٔ گذشته به عنوان «هشدار کاذب» تایید شده است. همین موضوع تیمهای امنیتی را در چرخهٔ تکراریِ غربالگری (Triage) گرفتار میکند. هشدارهای امنیتی به ندرت کاملاً جدید هستند؛ تحلیلگران مکرراً با دهها هشدار شکست در ورود، آدرسهای IP مشکوک، انتقال دادههای غیرعادی یا جابجایی فایلهای حجیم مواجه میشوند که دقیقاً شبیه به پروندههایی است که تیم قبلاً بررسی کرده است. همانطور که در تحلیلهای قبلی ما دربارهی امنیت مدلهای عاملمحور اشاره کردیم، تکرار در تحلیل دادههای امنیتی یکی از بزرگترین گلوگاههای بهرهوری است. این چالش با خطر فقدان تجربه عملی در مهندسان همسو است، جایی که اتکای بیش از حد به سرعتِ AI میتواند منجر به ایجاد یک «بدهی درک» در تیمهای فنی شود.
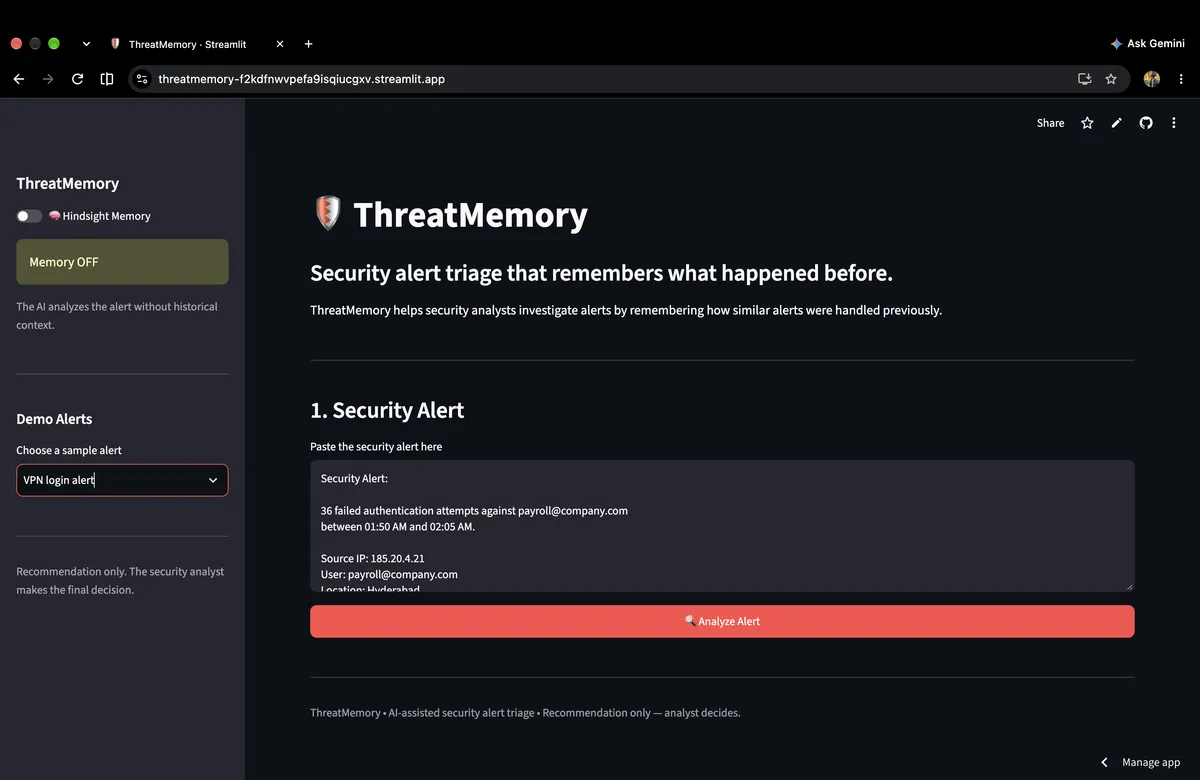
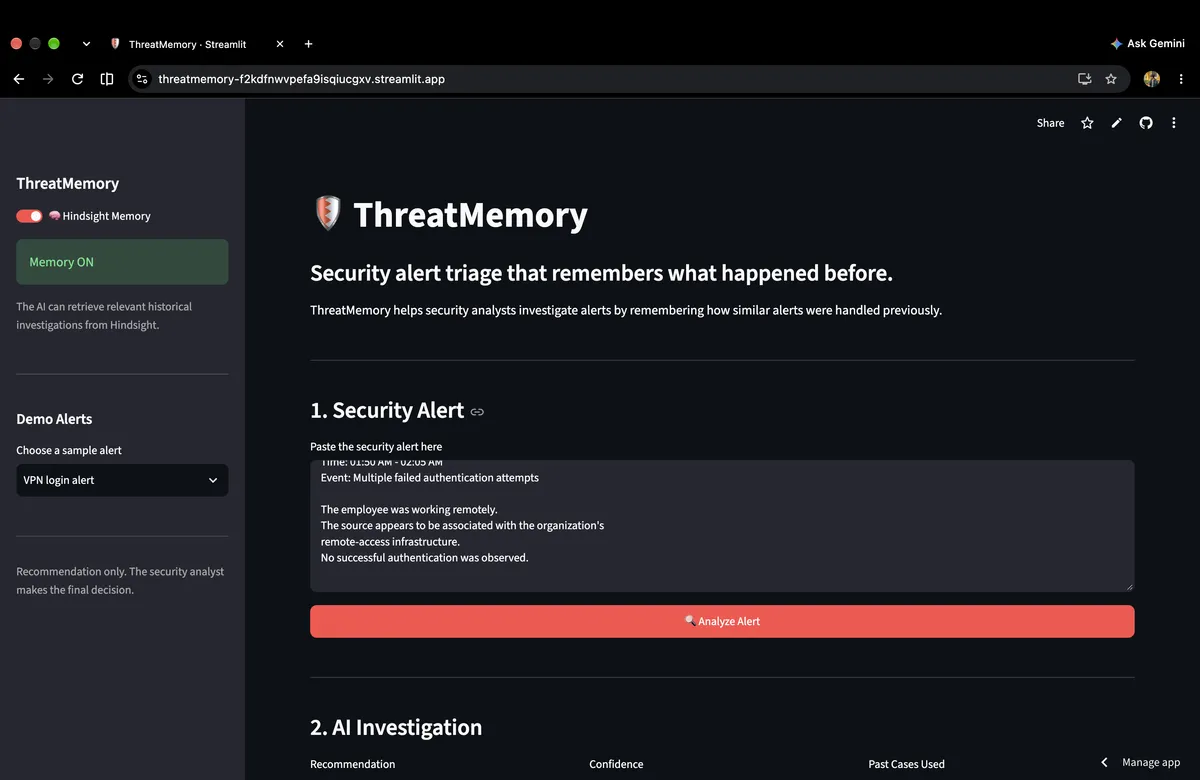
برای درک این مشکل، سناریویی را تصور کنید که در آن بین ساعت ۰۱:۵۰ تا ۰۲:۰۵ بامداد، ۳۶ تلاش ناموفق برای احراز هویت به ایمیل [email protected] از IP 185.20.4.21 ثبت شده است. بدون حافظه، هوش مصنوعی فقط میتواند حدس بزند که آیا این یک حمله Brute-force است، یا Credential Stuffing، یا یک دستگاه آلوده، یا مشکلی در احراز هویت مربوط به VPN، و یا صرفاً یک کارمند است که رمز عبور را اشتباه وارد کرده است. در این حالت، هر هشدار تبدیل به یک پروندهٔ کاملاً جدید و یک تحقیق از صفر میشود.
ThreatMemory این روند را با ادغام مؤلفهای به نام Hindsight تغییر میدهد. به جای جریان سادهٔ «پرامپت به پاسخ»، این سامانه یک حلقهٔ یادگیری مداوم میسازد: یک هشدار باعث بازیابی پروندههای تاریخی میشود، هوش مصنوعی با استفاده از آن بستر تحلیل میکند و در نهایت، تصمیم تحلیلگر انسانی دوباره در Hindsight ذخیره میشود تا در آینده استفاده شود. این فرآیند یک چرخهٔ منظم ایجاد میکند: هشدار $\rightarrow$ بازیابی $\rightarrow$ تحلیل $\rightarrow$ تصمیم تحلیلگر $\rightarrow$ حفظ $\rightarrow$ بازیابی در آینده.
معماری فنی سامانه
این برنامه در سه مرحلهٔ اصلی میان تحلیلگر امنیتی، ThreatMemory و ترکیب Hindsight + LLM عمل میکند:
- بازیابی (Retrieval): وقتی تحلیلگر هشداری را وارد میکند، ThreatMemory از Hindsight دربارهٔ پروندههای تاریخی که از نظر معنایی مشابه هستند استعلام میگیرد. در واقع سامانه میپرسد: «کدام بررسیهای قبلی با این هشدار مرتبط هستند؟»
- تحلیل زمینهای (Contextual Analysis): پروندههای بازیابیشده به مدل زبانی تزریق میشوند. پرامپت به طور صریح به مدل دستور میدهد که از این موارد به عنوان بستر (Context) استفاده کند، اما همزمان هشدار میدهد که نباید کورکورانه تصمیمات قدیمی را کپی کند. در پیادهسازی فنی، از یک حلقهٔ کدنویسی برای اتصال موارد گذشته به پرامپت استفاده شده است:
memory_text = "\n\n".join( f"PAST CASE {i + 1}:\n{m['text']}" for i, m in enumerate(memories) ). - حفظ (Retention): وقتی تحلیلگر هشدار را به عنوان «هشدار کاذب»، «تهدید واقعی» یا «نیازمند بررسی» علامتگذاری میکند، این تصمیم و استدلال همراه آن ذخیره میشود. برای مثال، تحلیلگر ممکن است یادداشت کند: «تایید شد که IP منبع مربوط به زیرساخت VPN شرکت است و کارمند تایید کرد که تلاشهای ورود توسط خودش بوده است».
تفاوت حافظهٔ فعال و غیرفعال
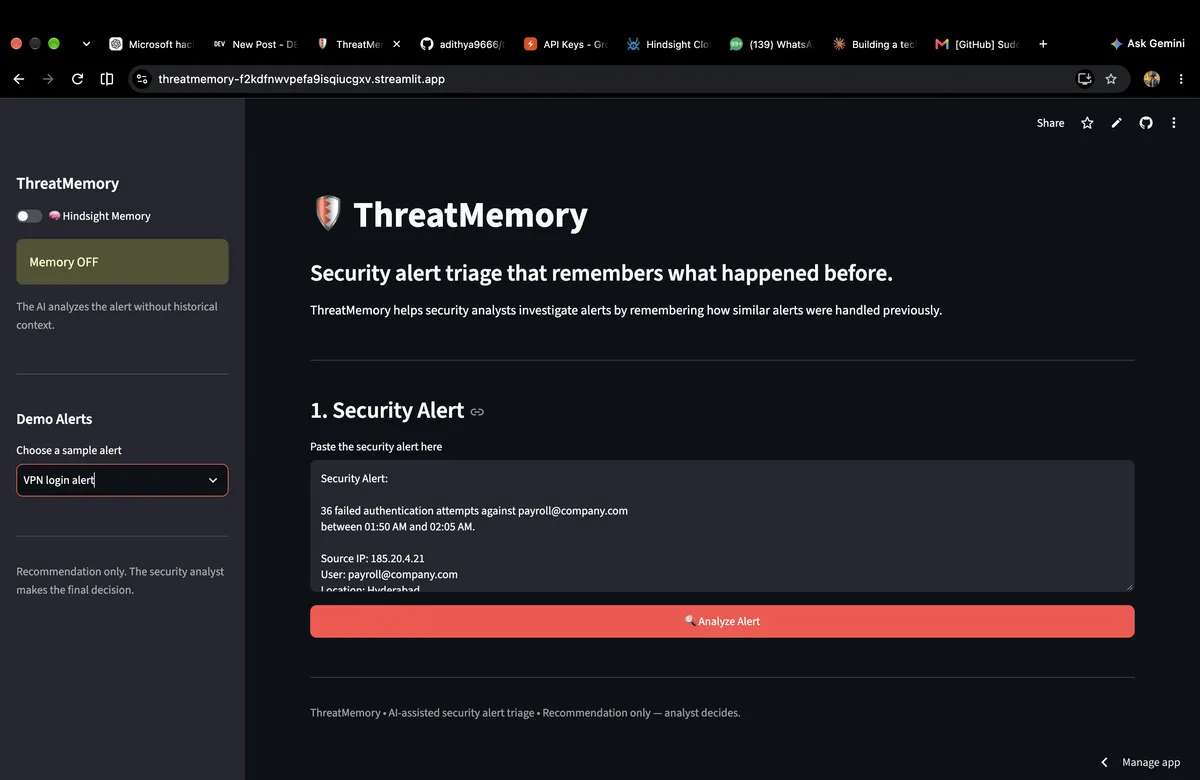
تفاوت خروجیها بسیار چشمگیر است. وقتی حافظه خاموش است، ThreatMemory صراحتاً به مدل میگوید: «حافظه خاموش است. از هیچ پرونده تاریخی استفاده نکن. این هشدار را فقط بر اساس اطلاعات موجود در خودِ هشدار تحلیل کن». در این حالت، هوش مصنوعی یک توصیه کلی برای بررسی تعداد بالای تلاشهای ناموفق میدهد. اگرچه این پاسخ منطقی است، اما مدل در یک خلأ عمل میکند.
اما با فعال بودن حافظه، سامانه بررسیهای تاریخی مرتبط را بازیابی میکند. ممکن است به یاد بیاورد که هشدارهای مشابه شکست در ورود قبلاً از زیرساخت VPN شرکت منشأ گرفته بودند و در نهایت به عنوان هشدار کاذب طبقهبندی شدند. مدل زبانی این تاریخچه را در کنار هشدار فعلی بررسی کرده و به جای شروع از صفر، بستر سازمانی را ارائه میدهد.
این رویکرد باعث میشود سامانه از یک برنامهٔ سادهٔ تولید بازیابیافزا (RAG) — مثل دانشآموزی که قبل از جواب دادن، اول کتاب درسی را باز میکند و از آن نقل میآورد — فراتر رود. ThreatMemory فقط سند بازیابی نمیکند، بلکه «نتایج تاییدشده توسط انسان» را بازیابی میکند. این سامانه انواع تجربیات را ردیابی میکند، از جمله:
- هشدارهای کاذب تکراری
- حملات تاییدشده
- فعالیتهای قانونی پشتیبانگیری (Backup)
- رویدادهای ورود در سفرهای کاری
- تغییر تصمیمات توسط تحلیلگران ارشد (Analyst Overrides)
- الگوهای ناشناختهای که بعدها حل شدهاند
طراحی انسان-در-حلقه (Human-in-the-Loop)
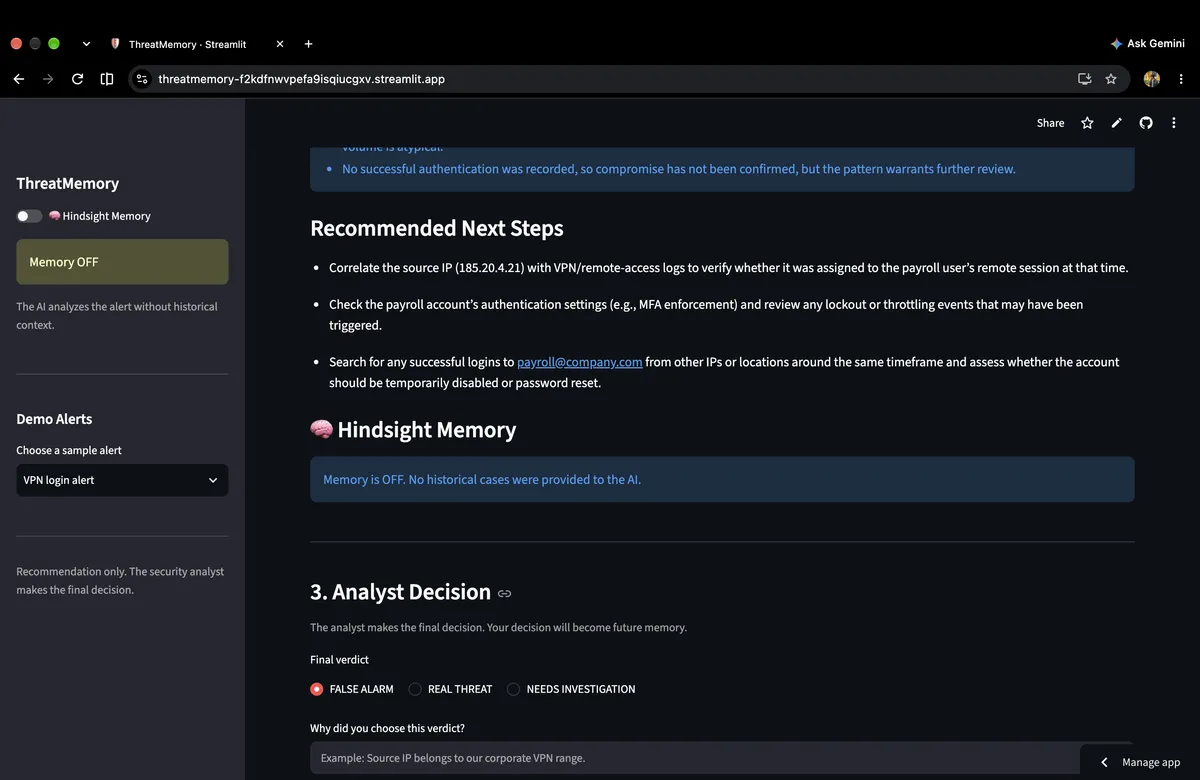
یک تصمیم کلیدی در طراحی این بود که ThreatMemory ابزاری برای حمایت از تصمیمگیری باشد، نه یک سامانهٔ خودمختار. هوش مصنوعی توصیه، امتیاز اطمینان (Confidence Score)، استدلال و پروندههای تاریخی مرتبط را ارائه میدهد، اما اختیار نهایی و مقام تصمیمگیرنده تحلیلگر انسانی است.
رابط کاربری دارای بخش اختصاصی برای «تصمیم تحلیلگر» با سه گزینه مشخص است: هشدار کاذب، تهدید واقعی، یا نیازمند بررسی. این ساختار تضمین میکند که اگر یک هشدار شبیه به موارد قبلی باشد اما در واقع یک تهدید جدید باشد، به دلیل سوگیری تاریخی (Historical Bias) نادیده گرفته نشود. تصمیم تحلیلگر، یک اقدام یکباره را به بستر آینده تبدیل میکند.
درسهای پیادهسازی
بر اساس گزارش توسعهدهنده، صرفاً افزودن حافظه کافی نیست؛ حافظه باید فعالانه گردش کار را تغییر دهد. سامانهای که سوابق را بازیابی میکند اما نحوه مدیریت وظیفه را تغییر نمیدهد، در واقع از حافظهٔ عامل (Agent Memory) به طور معنادار استفاده نکرده است. در ThreatMemory، لایه حافظه مستقیماً به فرآیند تصمیمگیری متصل است: هشدار فعلی $\rightarrow$ تجربه مرتبط $\rightarrow$ استدلال AI $\rightarrow$ تصمیم تحلیلگر $\rightarrow$ تجربه جدید.
درس مهم دیگر، محدود نگه داشتن دامنه (Scope) بود. با تمرکز انحصاری روی غربالگری هشدارها به جای ساخت یک پلتفرم کامل عملیات امنیتی، نقش حافظه شفافتر و قابل اثباتتر باقی ماند.
محدودیتها و چشمانداز آینده
در حال حاضر ThreatMemory یک نمونهٔ اولیه با استفاده از پروندههای امنیتی مصنوعی اما واقعگرایانه است. این بدان معناست که حافظه تاریخی آن فقط به اندازه اطلاعات ذخیره شده در آن مفید است. برای انتقال به محیط عملیاتی (Production)، سامانه به موارد زیر نیاز دارد:
- حفاظهای شدیدتر برای کنترل کیفیت دادهها و کنترل دسترسی
- سیاستهای حریم خصوصی و نگهداری دادهها
- قابلیت حسابرسی (Auditability) تصمیمات تحلیلگران
- اتصال به سامانههای واقعی مانند لاگهای احراز هویت، پلتفرمهای SIEM، تلهمتری نقاط انتهایی (Endpoint Telemetry) و سامانههای مدیریت حوادث
برنامه فعلی را به طور عمدی پیش از مرحلهٔ «پاسخ خودمختار» متوقف کرده است؛ سامانه توصیه میکند و تحلیلگر تصمیم میگیرد.
این رویکرد نشاندهنده یک چرخش گستردهتر در جریانهای کاری حرفهای AI است. بسیاری از صنایع از پراکندگی دانش رنج میبرند، جایی که متخصصان بارها مشکلاتی را حل میکنند که سازمان قبلاً آنها را حل کرده است. حافظهٔ پایدار به هوش مصنوعی اجازه میدهد این تجربه سازمانی را به جلو ببرد. هدف ThreatMemory ساده است: تحلیلگر را مجبور نکنید هر هشدار را طوری بررسی کند که انگار هرگز اتفاق نیفتاده است. به هوش مصنوعی دسترسی به آنچه تیم آموخته است را بدهید — در حالی که کنترل را در دست انسان نگه دارید.
گام بعدی شما
- اگر مدیر تیم امنیتی هستید، بررسی کنید که آیا تحلیلگران شما در حال تکرار بررسیهای مشابه هستند یا خیر.
- دربارهٔ مفهوم حافظهٔ عامل (Agent Memory) مطالعه کنید تا متوجه شوید چگونه میتوان دانش ضمنی تیم را به دادههای ساختاریافته تبدیل کرد. در این راستا، بررسی شکافهای امنیتی در ثبت وقایع عاملها اهمیت ویژهای دارد تا اطمینان حاصل شود حافظهٔ عامل در برابر حملات مقاوم است.
- ابزارهای RAG فعلی خود را ارزیابی کنید تا ببینید آیا فقط سند بازیابی میکنند یا نتایج تصمیمگیریهای قبلی را نیز در نظر میگیرند.
اما داستان سختافزاری این تحول حتی شگفتانگیزتر است — به تحلیل ما دربارهی تراشههای Blackwell مراجعه کنید.



گفتگو