تصور کنید تمام شب را صرف عیبیابی یک خطای ۴۰۴ شوید، در حالی که تنها یک کلمه در فایل تنظیمات شما اشتباه است. در ۲۳ سپتامبر ۲۰۲۶، یک توسعهدهنده دریافت که وقتی چندین پارامتر مختلف با برچسب مفهومی «نام» (Name) شناخته میشوند، هرگونه نگاه سادهانگارانه به فایل پیکربندی به عنوان لیستی از فیلدهایی که باید پر شوند، میتواند به شکست کامل پروژه منجر شود. در یک بلوک ارائهدهنده Decloud، تنها یک خط از پیکربندی میتواند تفاوت بین یک عامل فعال و یک شب wasted (هدر رفته) باشد.
برای بسیاری از برنامهنویسان، راهاندازی یک عامل (Agent) — شبیه دستیاری دیجیتال که میتواند بهجای شما ابزارها را اجرا کند — صرفاً به معنای یک کار روتین مانند کپی کردن کلیدها و آدرسهای URL است. اما واقعیت در درگاههای هوش مصنوعی مدرن این است که هر مدلی که در کاتالوگ لیست شده، لزوماً مدلی قابل استفاده نیست. طبق گزارش وبسایت dev.to، این تضاد باعث ایجاد یک فرض خطرناک میشود: کاتالوگ API آنچه را که در سطح جهانی وجود دارد توصیف میکند، اما یک لیست مجوزهای مجزا تعیین میکند که یک کلید خاص واقعاً به چه چیزی دسترسی دارد.
همانطور که در تحلیلهای قبلی ما دربارهی امنیت مدلهای بازمتن اشاره کردیم، مدیریت دسترسیها همواره نقطهضعیف استقرار مدلها بوده است. این چالشهای امنیتی در لایههای توصیف ابزارها نیز دیده میشود، جایی که حفرههای امنیتی در توصیفات MCP میتوانند عاملهای هوش مصنوعی را به خطر بیندازند. در مورد Decloud، مشکل از سه «نام» متفاوت در فایل config.toml شروع شد که بهراحتی با هم اشتباه میشوند:
- نام اعتبارنامه (Credential Name): فیلد
env_keyنام متغیر محیطی (مثلاًDECLOUD_API_KEY) را میخواهد، نه خودِ کلید را. - راز (Secret): مقدار واقعی ذخیره شده در آن متغیر که باید در شل (Shell) اکسپورت شود و هرگز نباید مستقیماً در فایل تنظیمات نوشته شود.
- نام مستعار (Alias): نام خاص مدلی که درخواست با آن ارسال میشود و باید پیش از اولین فراخوانی، بهصورت دستی ایجاد و برای آن کلید تأیید شود.
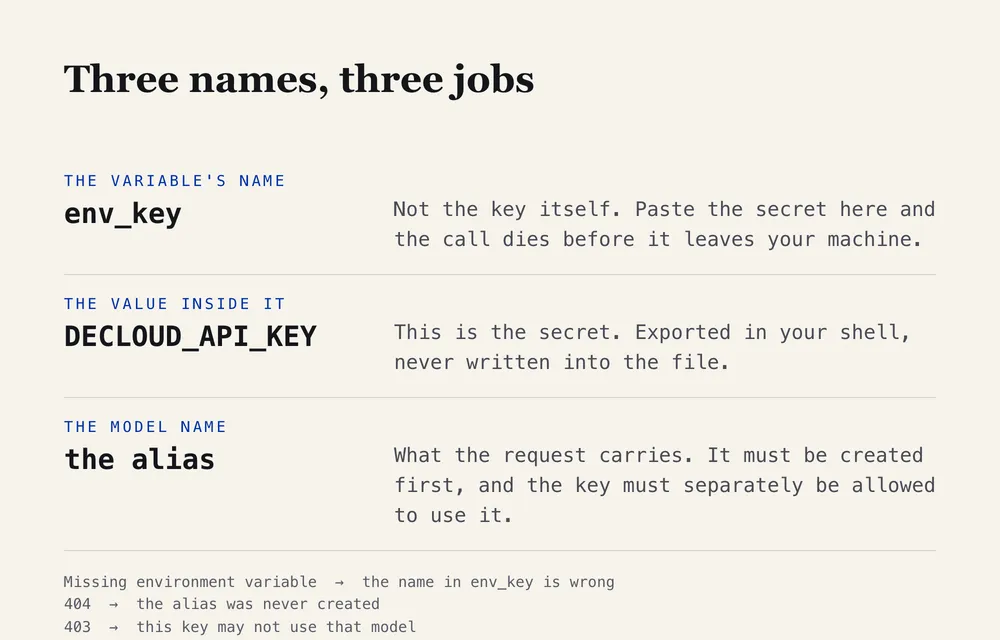
به نقل از این گزارش، عیبیابی این خطاها نیازمند تحلیل دقیق کد HTTP است، نه جملات همراه آن. در این ساختار، خطای ۴۰۴ لزوماً به معنای نبود مدل نیست، بلکه اغلب یعنی «نام مستعار» ناشناخته است. در مقابل، خطای ۴۰۳ تأیید میکند که مدل وجود دارد اما کلید API شما مجوز دسترسی (Scope) لازم برای دسترسی به آن را ندارد. این پیچیدگی در اتصال مدلها به محیطهای توسعه جدید، یادآور نقاط شکست بحرانی در اتصال Gemini به Claude Code است که در آن کوچکترین ناهماهنگی در پیکربندی منجر به توقف کامل جریان کاری میشود.
خطاهای رایج دیگر شامل خطای ۴۲۹ (فراتر رفتن از حد مجاز درخواست یا rate limit exceeded) است که نیاز به کاهش سرعت ارسال درخواستهای آزمایشی (probes) دارد و خطای «متغیر محیطی مفقود شده» (Missing environment variable) که زمانی رخ میدهد که env_key به متغیری اشاره کند که در سیستم اکسپورت نشده است.
این تجربه یک نقطه اصطکاک بزرگ در تجربه توسعهدهنده (DX) را برملا میکند: نبود یک نقطه اتصال (Endpoint) در API برای استعلام مجوزهای یک کلید. توسعهدهنده متوجه شد مسیرهایی مثل /v1/me یا /v1/key و حتی /v1/usage همگی خطای ۴۰۴ میدهند؛ یعنی تنها راه تأیید دسترسی، کنسول وب است، نه خودِ API.
برای یک توسعهدهنده عملیاتی، این یعنی فایل تنظیمات یک دارایی یکبار مصرف نیست، بلکه سندی از تصمیمات کوچک و سختبهدستآمده است. یک ذخیره تصادفی میتواند تمام این تنظیمات را پاک کند، بنابراین تهیه نسخه پشتیبان دستی با دستور cp config.toml config.toml.bak به یک گام ضروری و اجباری تبدیل میشود.
در نهایت، باید دیدگاه خود را از «پر کردن فیلدها» به «نگاشت وظایف» تغییر دهیم. با ثبت دقیق اینکه کدام نام مربوط به اعتبارنامه، کدام مربوط به راز و کدام مربوط به نام مستعار است، هر کد خطا از یک معما به یک پرسش مشخص با پاسخی معلوم تبدیل میشود.
گام بعدی شما
- پیش از تغییر نام مدل در کد، محدوده دسترسی (Scope) کلید خود را در کنسول ارائهدهنده بررسی کنید.
- اگر API امکان استعلام مجوزها را نمیدهد، لیست دسترسیها را بهصورت دستی یادداشت کنید تا در چرخه خطاهای ۴۰۳ گیر نکنید.
- همیشه از متغیرهای محیطی برای ذخیره کلیدها استفاده کنید و هرگز آنها را در فایلهای متنی قرار ندهید.
اما داستان سختافزاری این تحول حتی شگفتانگیزتر است — به تحلیل ما دربارهی تراشههای Blackwell مراجعه کنید.



گفتگو