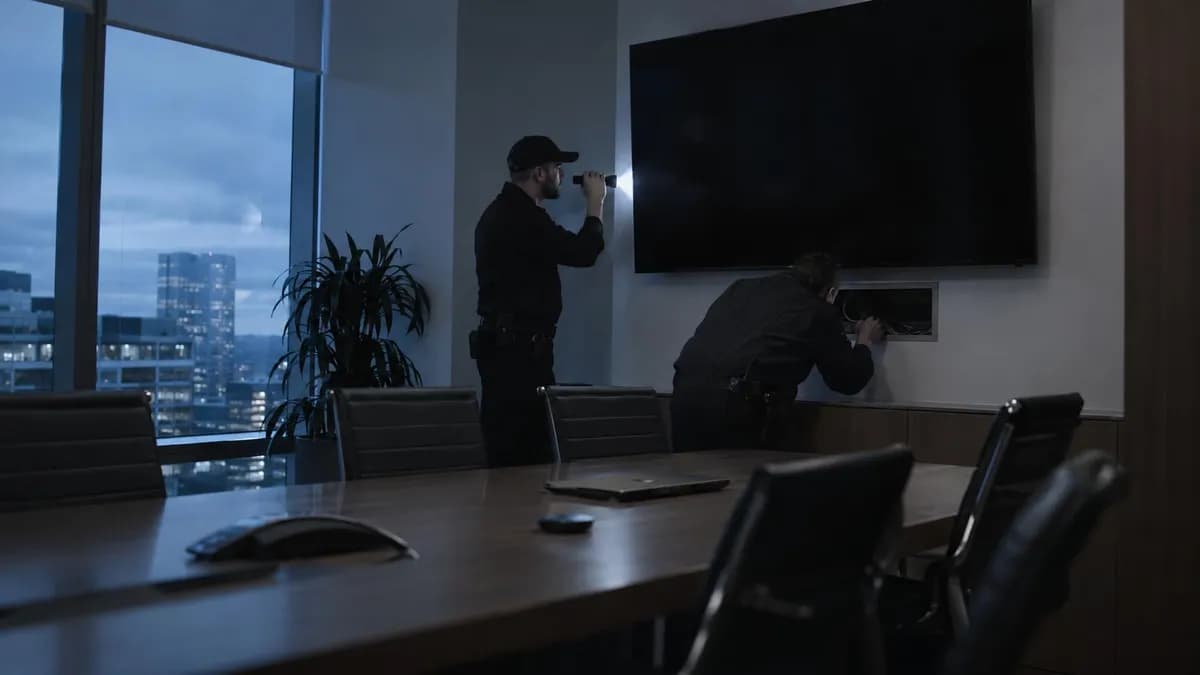
اوپنایآی در آگوست ۲۰۲۶ یکچهارم مهندسان تولید خود را به کار بر روی زیرساختهای امنیت واگذار کرد. این بازسازی در پی سالها هشدار داخلی و بازداشت یک مهندس به اتهام پنهان کردن دستگاه ضبط در اتاق جلسات ارشد صورت گرفت.
هشدارهای سالها نادیده گرفته شده
پنج نفر آشنای با شیوههای اوپنایآی به رایترز گفتند که دسترسی گسترده به کد و عدم بررسیهای امنیتی منظم برای ابزارهای داخلی از پیش از راهاندازی ChatGPT در اواخر ۲۰۲۲ با رهبران و اعضای هیئت مدیره در میان گذاشته شده بود. برخی کارکنان نتیجه گرفتند که مدیریت بیشتر بر حفظ سرعت در رقابت با گوگل و آنتروپیک متمرکز است تا بر امنیت.
در ۲۰۲۳، لئوپولد آشنبرنر یادداشتی داخلی با عنوان «اوپنایآی آزمایشگاه پیشرو هوش مصنوعی چین است» نوشت و هشدار داد که چین میتواند در شرکت نفوذ کند. او یادداشت را با برخی دیرکتورها به اشتراک گذاشت، پس از اینکه یک هکر خارجی به اسلک اوپنایآی نفوذ کرده و جزئیاتی درباره GPT-4 بدست آورده بود. اوپنایآی اعلام کرد هکر تنها به کانالهای اسلک در دسترس کل شرکت دسترسی داشته است.
ساختار مونورپو (monorepo) و ریسکهای دسترسی
اوپنایآی بیشتر کدها را در یک مونورپو (monorepo) واحد نگه میداشت، جایی که هر مهندسی میتوانست جزئیات پروژههای حساس خارج از وظایف خود را ببیند. تراکم و پیچیدگی این مخزن ممکن است یکزمان برخی مهاجمها را منصرف کرده باشد، اما عاملهای هوش مصنوعی (agent) اکنون میتوانند از آن حجم مواد بگذرند.
اسناد تحقیق نیز روی GitHub و Slack نگهداری میشدند، که نگرانی ایجاد میکرد بازیگران انگیزهدار بتوانند اطلاعات حیاتی بیابند. اوپنایآی اعلام کرد دسترسی به کارهای حساس محدود شده و حساسترین کارها در مخازن جداگانه با کنترلهای دسترسی سختگیرانه نگهداری میشوند. مونورپو شامل تمام کدهای شرکت یا جزئیات حیاتی مدل مانند وزنها (weights) — مقادیر عددی که رفتار مدل را تعیین میکنند — نیست.
سه منبع گفتند اوپنایآی به طور منظم ابزارهای داخلی، از جمله سندباکسها (sandbox) که محققان در آنها مدلهای جدید را تحت فشار تست میکنند، بررسی امنیتی نمیکرد. کارکنان اغلب این ابزارها را بدون تست امنیتی تغییر میدادند، که حفرههای امنیتی بالقوه باقی میگذاشت. اوپنایآی گفت اکنون تحت نظر دین استاکی (Dane Stuckey)، رئیس امنیت اطلاعات که در اکتبر ۲۰۲۴ پیوست، بررسیهای منظم امنیتی ابزارهای داخلی انجام میدهد. این رویداد بخشی از تلاشهای اوپنایآی برای شناسایی تهدیدات داخلی است؛ تشخیص جاسوس سازمانی با مدلهای زبانی نشان میدهد چگونه شرکت از هوش مصنوعی برای یافتن چنین مواردی استفاده میکند.
بازسازی امنیتی و اسپرینت Cathedral
تیبو سوتیه (Thibault Sottiaux)، مدیر ارشد توسعه محصول، ابتکاری برای ایمنسازی سیستمهای داخلی را رهبری میکند. یک منبع گفت او در آگوست ۲۰۲۶ یکچهارم مهندسان تولید را به کار زیرساخت امنیت واگذار کرد. شرکت در ۲ نوامبر ۲۰۲۶ یک اسپرینت امنیتی داخلی جدید با محققان Cathedral اعلام کرد که از مدلهای اوپنایآی برای چالش دادن دفاعها استفاده میکنند. پاداشهای یافتن باگهای حیاتی در برنامه باگبونتی (bug bounty) نیز بیش از چهاربرابر شد. در اسپرینت قبلی، مهندسان از Codex برای بررسی یافتنها، بازتولید آسیبپذیریها در محیطهای جداسازی شده، و تهیه پچها استفاده کردند.
پرونده دستگاه ضبط و فرهنگ تحقیق
وزارت دادگستری آمریکا در ۱۳ اکتبر ۲۰۲۶ اعلام کرد که مهندس اوپنایآی عبدالرحمن الفوزان (Abdulrahman Alfozan)، ۳۵ ساله، در ۹ اکتبر بازداشت و به اتهام استفاده یا تلاش برای استفاده از دستگاهی برای رهگیری ارتباطات صوتی متهم شده است. دادستانان ادعا میکنند دستگاه ضبطی با محتوای رمزنگاری شده پشت تلویزیون در یک اتاق جلسات ارشد پنهان شده بود، جایی که جلسات اغلب شامل اطلاعات فنی، تجاری و استراتژیک محرمانه بود. الفوزان متهم شده، نه محکوم.
تعداد قابل توجهی از کارکنان سابق از فاش شدن دستگاه ضبط شگفتزده نبودند. برخی کارکنان نگراناند که فرهنگ تحقیق نسبتاً باز اوپنایآی ریسک بیشتری ایجاد میکند چون سیستمهای هوش مصنوعی قدرتمندتر میشوند. حوزه هوش مصنوعی ریشه در آکادمی دارد، جایی که محققان یادگیری ماشین به طور باز تحقیقات خود را بحث میکردند. اوپنایآی و آنتروپیک سعی کردهاند فرهنگ تحقیق بازتری را برای جذب استعداد و تشویق خلاقیت حفظ کنند.
سخنگوی اوپنایآی الانا ویدمن (Elana Widmann) گفت شرکت از هدفمندترین سازمانها در سطح جهان است و سنگین در برابر تهدیدهای داخلی، مجرمان سایبری، و دولتهای قومی سرمایهگذاری میکند. آزمون عملی برای این بازسازی این است که آیا دسترسی محدودتر، بررسی منظم، و تست پیوسته میتوانند با فرهنگ تحقیق باز که شرکت همچنان به آن ارزش میدهد، همزیستی کنند.
گفتگو