امنیت پروتکل زمینه مدل (MCP) در حال حاضر بر پایه شالوده لرزانی از مقایسههای ساده متنی بنا شده است. بررسی دقیق سوابق عمومی نشان میدهد که حتی سرور فایلسیستم شرکت Anthropic و بسیاری از پیادهسازیهای شخص ثالث، دچار نقصهای بحرانی در مهار دایرکتوریها شدهاند و لایههای امنیتی را به درهای باز تبدیل کردهاند.
این آسیبپذیری در زمانی رخ میدهد که به عاملهای هوش مصنوعی (AI Agents) برای افزایش کارایی، دسترسی مستقیم به فایلسیستمهای محلی داده میشود. در این معماری، سرور MCP تنها دروازهبان میان یک مدل زبانی بزرگ (LLM) و سیستمعامل میزبان است. اگر این دروازهبان از منطق معیوبی برای تعریف مناطق «مجاز» استفاده کند، میتوان عامل را فریب داد تا هر فایلی را در ماشین بخواند.
زمینه بحران
به نقل از تحلیل فنی Kobel، این شکستها از یک الگوی ثابت پیروی میکنند: عدم تبدیل مسیرها به فرم استاندارد یا همان کانونیزه کردن (Canonicalization). سوابق نشان میدهد که تا جولای ۲۰۲۶، حدود ۱۴ شناسه CVE به پیادهسازیهای MCP اختصاص یافته است. این موضوع در راستای یافتههای قبلی ما درباره شکست سرورهای رسمی MCP در آزمونهای نفوذ رفتاری است که ضعفهای ساختاری این پروتکل را برجسته کرده بود.
مقیاس این مشکل سیستماتیک است. شرکت Endor Labs با تحلیل ۲۶۱۴ پیادهسازی MCP دریافت که ۸۲٪ آنها از عملیات فایلی استفاده میکنند که مستعد حملات پیمایش مسیر (Path Traversal) است. علاوه بر این، اسکن شرکت OX Security در آوریل ۲۰۲۶، حدود ۷۰۰۰ سرور MCP را شناسایی کرد که از طریق اینترنت باز قابل دسترسی بودند و این موضوع سطح حمله را بهشدت گسترش داده است.
همانطور که در بحثهای گذشته ما دربارهی امنیت مدلهای بازمتن اشاره کردیم، اعتماد کورکورانه به ورودیهای مدلهای زبانی میتواند منجر به فجایع امنیتی در سطح سیستمعامل شود؛ مشابه مواردی که برخی ابزارهای هوش مصنوعی دسترسی مدیر ویندوز را افشا کردند و کنترل سیستم را به خطر انداختند.
جزئیات فنی شکستها
بر اساس مستندات، چندین CVE با شدت بالا نحوه دور زدن این مرزها را به تصویر میکشند:
- EscapeRoute (Anthropic): این نقص در ۳۰ مارس ۲۰۲۵ کشف و در ۱ جولای ۲۰۲۵ وصله شد.
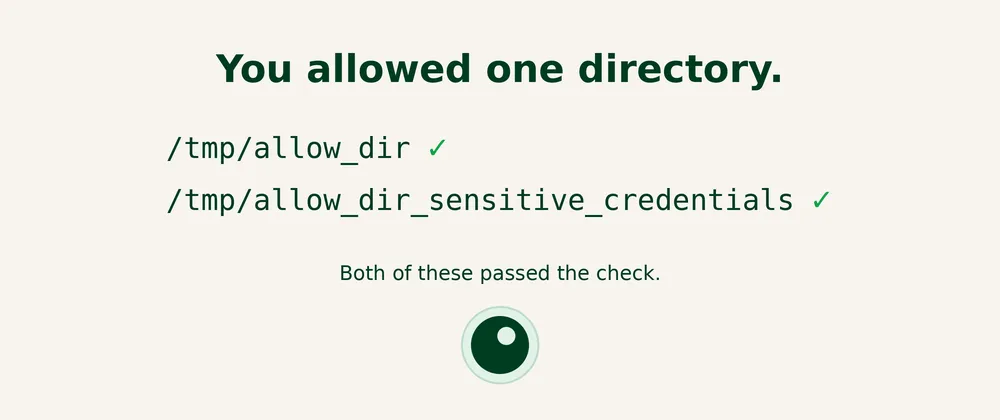
- CVE-2025-53110 (CVSS 7.3): دور زدن مهار دایرکتوری. سرور بررسی میکرد که آیا مسیر با یک رشته تاییدشده شروع میشود یا خیر. اگر
/private/tmp/allow_dirمجاز بود، مسیر/private/tmp/allow_dir_sensitive_credentialsنیز پذیرفته میشد چون پیشوند یکسانی داشت. این نقص اجازه فهرست کردن، خواندن و نوشتن خارج از مرز را میداد. - CVE-2025-53109 (CVSS 8.4): خطای اعتبارسنجی لینکهای نمادین (Symlink). سرور بهجای مقصد واقعی لینک، دایرکتوری والد آن را بررسی میکرد. ترکیب این باگ با مورد اول، اجازه خواندن/نوشتن دلخواه (مثلاً
/etc/sudoers) و اجرای کد از طریق Launch Agents در macOS را میداد.
- CVE-2025-53110 (CVSS 7.3): دور زدن مهار دایرکتوری. سرور بررسی میکرد که آیا مسیر با یک رشته تاییدشده شروع میشود یا خیر. اگر
- excel-mcp-server: کد CVE-2026-40576 (CVSS 9.4) در ۲۱ آوریل ۲۰۲۶ منتشر شد. تابع
get_excel_path()نه مسیرهای مطلق را اعتبارسنجی میکرد و نه توالیهای../را تحلیل مینمود. در حالت انتقال SSE یا HTTP، این نقص امکان خواندن، نوشتن و بازنویسی غیرمجاز فایلها را فراهم میکرد که در نسخه ۰.۱.۸ اصلاح شد. - DuneSlide (Cursor): کدهای CVE-2026-50548 و ۵۰۵۴۹ (CVSS 9.8) در سندباکس ترمینال Cursor رخ دادند که دلیل آن شکست در اعتبارسنجی پارامتر دایرکتوری کاری و کانونیزه کردن لینکهای نمادین بود.
علت ریشهای، یک نقص طراحی بنیادی در مدل «اعطای دایرکتوری» است. در این مدل، یک یا چند مسیر دایرکتوری به سرور داده میشود و هر آنچه زیرمجموعه آنها باشد، مجاز تلقی میشود. این طراحی دو ویژگی خطرناک دارد:
۱. واحد دسترسی بیش از حد بزرگ است: یک دایرکتوری پروژه شامل هزاران فایل است. اگر مرز امنیتی شکست بخورد، همه چیز بهطور همزمان افشا میشود.
۲. پیشفرض روی «اجازه» است: در درخت اعطاشده، مجوزها ضمنی هستند و برای خواندن هر فایل، نیازی به تصمیمگیری مجدد نیست.
برای جامعه فنی، این موضوع فرض امنیتی را از «مرز امن است» به «مرز یک مقایسه متنی است» تغییر میدهد. این ثابت میکند که پیمایش مسیر — باگی که دههها قدمت دارد — با موفقیت به پشته عاملهای هوش مصنوعی منتقل شده است. راهکار، تنها وصله کردن CVEها نیست، بلکه حرکت به سمت مدل «مجوز بهازای هر فایل» است که در آن پیشفرض روی «رد» (Deny) باشد.
محدودیتهای مدلهای فایل-محور
باید توجه داشت که مدل مجوز بهازای هر فایل، بهطور جادویی جلوی باگهای تحلیل مسیر را نمیگیرد، بلکه فقط دامنه آنها را محدود میکند. اگر فایلی صراحتاً مجاز شود و دستیار بتواند ایمیل بزند یا درخواست ارسال کند، دادهها همچنان میتوانند از سیستم خارج شوند. همچنین، این لایه پوششدهنده سایر «درها» مانند ابزارهای شل مجزا یا کانکتورهای فایلسیستم دوم نیست که لایه امنیتی را بهطور کامل دور میزنند. برای مقابله با این چالشها، راهکارهای پیشرفتهتری مانند استفاده از Vault Cortex برای جلوگیری از افشای دادههای حساس در سرورهای MCP پیشنهاد شده است.
کاربرانی که از سرورهای MCP استفاده میکنند باید فوراً نسخههای خود را بررسی کنند. بهویژه مطمئن شوید سرور Anthropic در نسخه ۲۰۲۵.۷.۱ یا بالاتر و excel-mcp-server در نسخه ۰.۱.۸ باشد.
اگر در کد شما از path.startsWith(allowedDir) استفاده شده، شما کلاس باگ EscapeRoute را در پشته خود دارید. همچنین دایرکتوریهای اعطاشده را برای شناسنامههای حساس مانند فایلهای .env، پوشههای .git و کلیدهای SSH که مدل لزوماً به آنها نیاز ندارد، بازرسی کنید.
گام بعدی شما
- نسخههای سرورهای MCP نصبشده را با CVEهای ذکرشده تطبیق دهید و بهروزرسانی کنید.
- در پیادهسازیهای شخصی، بهجای
startsWithاز توابع کانونیزه کردن مسیر (مانندrealpathدر لینوکس) استفاده کنید. - دسترسیهای اعطاشده به عاملها را به کوچکترین دایرکتوری ممکن محدود کنید.
با ظهور درگاههای مجوز دسکتاپ مانند Kobel که دسترسیهای دانهبندیشده را جایگزین اعطای گسترده دایرکتوری میکنند، شاید بتوان ریسکهای ذاتی تحلیل مسیر را کاهش داد؛ اما داستان سختافزاری این تحول حتی شگفتانگیزتر است — به تحلیل ما دربارهی تراشههای Blackwell مراجعه کنید.



گفتگو