تصور کنید برای تغییر یک رکورد DNS، بهجای کلنجار رفتن با پنلهای پیچیده یا کدهای API، فقط یک فایل متنی را در لپتاپ خود ویرایش کنید و ذخیره کنید. ویرایش یک رکورد DNS زنده اکنون با استفاده از یک دستور ساده 'echo' در خط فرمان، تنها ۷۲ ثانیه زمان میبرد. Route 53 Files که در ۲۷ اوت ۲۰۲۶ عرضه شد، دقیقاً همین کار را میکند و پایگاهداده DNS با دسترسی بالا (High-availability) آمازون را به یک سیستم فایل قابل اتصال (Mountable) تبدیل میکند.
مدیریت DNS برای دههها میان دو راه سخت گیران بود: یا استفاده از فایلهای Zone صلب که نیاز به بارگذاری مجدد دستی داشتند، یا درگیر شدن با APIهای پیچیده. چهار دهه پیش، سرور Berkeley Internet Name Domain (BIND) رکوردهای خود را در «فایلهای زون» ذخیره میکرد که با vi قابل ویرایش بودند، اما برای اعمال تغییرات باید یک بارگذاری مجدد (Reload) دستی انجام میشد تا اثر کنند. بعدها ابزارهایی مثل tinydns اثر دانیل برنستین آمدند که رکوردها را از یک پایگاهداده دیسکی ارائه میکردند، اما آنها هم نیاز داشتند تا پس از ویرایش رکوردهای قابل خواندن توسط انسان، فایل پایگاهداده دوباره کامپایل شود.
امروز اکثر مهندسان ابر از کنسول مدیریت AWS یا APIهای Route 53 استفاده میکنند که هر دو برای تغییرات سریع یا اسکریپتنویسی خودکار، اصطکاک زیادی ایجاد میکنند. همانطور که در تحلیلهای پیشین ما دربارهی سادهسازی زیرساختهای ابری اشاره کردیم، حذف لایههای میانی برای افزایش سرعت عملیاتی حیاتی است. Route 53 Files این تضاد را از بین میبرد و منطقه میزبانی (Hosted Zone) را به مرکز ثقل رکوردهای DNS سازمان تبدیل میکند.
در این رویکرد، رکوردهای DNS شما شبیه به پوشههای روی لپتاپتان هستند؛ فایلی را میسازید، ذخیره میکنید و تغییرات در اینترنت جهانی پخش میشود. این متد، سادگی سرورهای BIND دهه ۸۰ میلادی را به اکوسیستم مدرن AWS میآورد تا نرمافزارهای استاندارد یونیکس بدون هیچ مرحله اضافی، DNS را ویرایش کنند.
سازوکار: DNS بهمثابه سیستم فایل
Route 53 Files با تبدیل مناطق میزبانی به سیستم فایلهای بومی در منابع محاسباتی AWS عمل میکند. این ابزار با S3 Files سازگار است و از پروتکل NFS (Network File System) نسخه ۴.۱ به بالا استفاده میکند — سیستمی شبیه به یک هارد اکسترنال شبکه که اجازه میدهد چندین کامپیوتر همزمان به یک پوشه دسترسی داشته باشند.
کاربران میتوانند این سیستم فایلها را به محیطهای مختلف متصل کنند:
- نمونههای EC2 (Amazon Elastic Compute Cloud)
- کانتینرهای ECS (Amazon Elastic Container Service) یا EKS (Amazon Elastic Kubernetes Service)
- توابع AWS Lambda
در این ساختار، هر نام رکورد به شکل یک دایرکتوری و هر مجموعه رکورد (Resource Record Set) به شکل یک فایل نمایش داده میشود. برای مثال، یک رکورد A برای هاستی به نام 'foo'، در فایلی به نام 'A' درون پوشهای به نام 'foo' ذخیره میشود.
مشخصات فنی و تأخیر
به نقل از گزارش daemonology.net، این سیستم با پنجرههای تأخیر مشخصی کار میکند. ذخیره یک فایل معمولاً در حدود ۹۰ ثانیه به DNS زنده میرسد. در مقابل، تغییراتی که از طریق کنسول AWS، API یا CLI اعمال میشوند، تا ۶ دقیقه زمان میبرند تا در سیستم فایل متصلشده ظاهر شوند.

باید توجه داشت که رسیدن تغییرات به DNS زنده، لزوماً به معنای مشاهده فوری در سراسر جهان نیست؛ زیرا دید جهانی همچنان به TTL (Time to Live) رکوردها و رفتار حافظه پنهک (Caching) بستگی دارد.
حل تضادها بر اساس منطق «آخرین نویسنده برنده است» (Last-write-wins) صورت میگیرد. از آنجا که Route 53 برچسب زمانی تغییرات (Modification Timestamps) را روی رکوردها نمایش نمیدهد، سیستم گاهی بر اساس زمان تغییر فایل در سیستم فایل و پنجره تغییرات شناختهشده Route 53، یک تخمین هوشمند میزند. این موضوع برای محیطهای مشترک که در آن چندین عامل (Agent) — برنامههای هوشمند کوچکی که میتوانند بهطور مستقل ابزارها را اجرا کنند — یا مهندسان On-call همزمان در حال تغییر رکوردها هستند (مثلاً مهندسانی که با استفاده از sed تغییرات یکدیگر را بازمیگردانند) بسیار حیاتی است.
راهاندازی و پیادهسازی
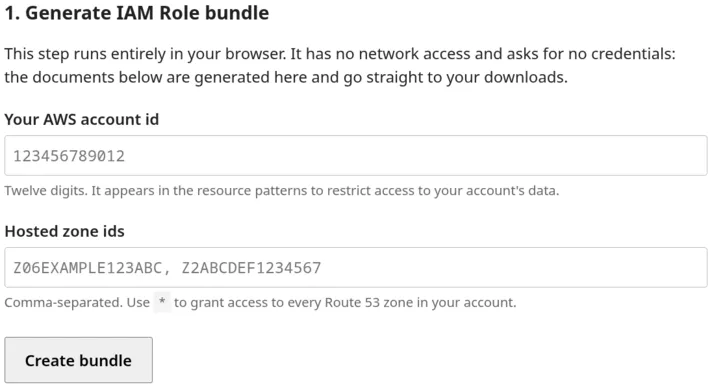
برای شروع، ایجاد نقشهای IAM خاص برای اجازه خواندن و نوشتن در منطقه میزبانی لازم است. فرآیند از کنسول Route 53 Files آغاز میشود و کاربر باید شناسه ۱۲ رقمی حساب AWS و شناسه منطقه میزبانی (Hosted Zone ID) را وارد کند. کاربر میتواند مناطق متعددی را انتخاب کند یا با علامت «*» تمام مناطق میزبانی را ثبتنام نماید.
این ابزار یک بسته (Bundle) به صورت tarball شامل پالیسیهای لازم برای رعایت اصل «حداقل دسترسی» (Least Privilege) ارائه میدهد. این بسته شامل موارد زیر است:
- پالیسیهای نقش IAM با دسترسیهای دقیق مورد نیاز
- اسکریپتی برای ایجاد نقشها
- فایل README.txt برای دستورالعملها و راهنمایی در مورد اجازه دادن به مناطق جدید در آینده
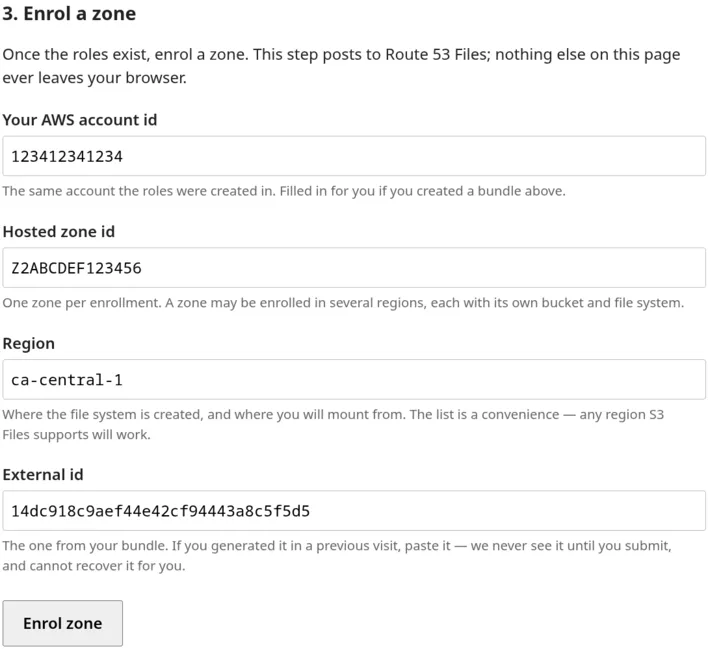
پس از فعال شدن نقشها، کاربر با ارائه شناسه حساب، شناسه منطقه و منطقه جغرافیایی AWS (مثلاً ca-central-1) ثبتنام را تکمیل میکند. یک شناسه خارجی (External ID) بهطور خودکار در هنگام ایجاد بسته پر میشود؛ این شناسه تضمین میکند که فقط مالک میتواند منطقه را ثبتنام کند و همچنین برای توقف استفاده از سرویس به کار میرود.
پس از ثبتنام، یک شناسه سیستم فایل (مانند fs-0123456789abcdef0) صادر میشود. برای ایجاد هدف اتصال (Mount Target)، کاربر دستوری شبیه به این را اجرا میکند:$ aws s3files create-mount-target --file-system-id fs-0123456789abcdef0 --subnet-id <subnet> --security-groups <group> --region <region>
این کار نیازمند یک گروه امنیتی است که ترافیک پورت TCP ۲۰۴۹ را باز کند. برای تکمیل اتصال در یک نمونه EC2، نصب botocore و amazon-efs-utils نسخه ۳.۰.۰ یا بالاتر و اتصال نقش IAM با پالیسی AmazonS3FilesClientFullAccess الزامی است.
مثالهای عملی در خط فرمان
پس از اتصال در مسیری مانند /mnt/r53fs/example.com، مدیریت DNS به مجموعهای از عملیات استاندارد یونیکس تبدیل میشود. در این سیستم، علامت @ به ریشه (Apex) منطقه اشاره دارد.
- ایجاد رکورد A: دستور
echo 1.2.3.4 | sudo tee /mnt/r53fs/example.com/@/Aیک رکورد برای ریشه منطقه میسازد. - DNS گردشی (Round-robin): افزودن IP دوم به همان فایل با استفاده از
tee -a(مثلاًecho 5.6.7.8 | sudo tee -a /mnt/r53fs/example.com/@/A) بهطور خودکار یک مجموعه رکورد چندمقداری (Multi-value record set) ایجاد میکند. - رکوردهای Alias: این رکوردها به شکل لینکهای نمادین (Symbolic Links) مدیریت میشوند. لینکی از
www/Aبه../@/Aیک Alias استاندارد میسازد. دستورls -lاین لینکها را بهدرستی نمایش میدهد وreadlinkنیز به طور عادی عمل میکند. Aliasهای بین-منطقهای (Cross-zone) به دلیل اینکه اهدافشان خارج از سیستم فایل است، به صورت لینکهای نمادین معلق (Dangling) ظاهر میشوند. - مدیریت TTL: ایجاد یک فایل همرده که به
.TTLختم شود (مثلاًecho 60 | sudo tee /mnt/r53fs/example.com/@/A.TTL) اجازه میدهد TTL پیشفرض ۳۰۰ ثانیهای را تغییر دهید. - رکوردهای Wildcard: رکوردهایی مثل
*.example.comبه همان شکل نامگذاری میشوند، هرچند علامت*باید در شل Escape شود:sudo mkdir /mnt/r53fs/example.com/\*.
از آنجا که این یک سیستم فایل استاندارد است، میتوان آن را در Cron Jobها ادغام کرد. مثلاً برای بهروزرسانی یک رکورد TXT هر ۵ دقیقه، میتوان دستور date > /mnt/r53fs/daemonology.net/vixie/TXT را به /etc/crontab اضافه کرد.
محدودیتها و تنگناها
همه قابلیتهای Route 53 پشتیبانی نمیشوند. در حال حاضر موارد زیر در دسترس نیستند:
- پالیسیهای مسیریابی (Routing Policies)
- انواع رکوردهای خاص DNSSEC
- Aliasهایی که مقدار
EvaluateTargetHealthآنها روی true تنظیم شده است
هر رکورد پشتیبانینشدهای در فایلی به نام .r53fs-unsupported در ریشه سیستم فایل لیست میشود. اگر Route 53 بهدلیل دادههای نادرست (Malformed data) درخواست نوشتن را رد کند، سیستم بهطور ناهمگام (Asynchronously) یک فایل .error در کنار رکورد ایجاد میکند.
در مورد انتشار تغییرات، دادهها پس از توقف ویرایش رکورد توسط کاربر به Route 53 ارسال میشوند. اگر فایلی باز بماند و تغییرات مداوم داشته باشد، منتشر نمیشود. برای سازگاری با ویرایشگرهایی مثل vi که فایل را حذف و جایگزین میکنند، یک دوره توقف کوتاه (Hold-down period) برای جلوگیری از خطاهای موقت NXDOMAIN پیشبینی شده است.
هزینه زیرساخت
در حالی که سرویس Route 53 Files رایگان است، کاربران هزینه زیرساختهای AWS ایجاد شده در حساب خود را میپردازند.
این سرویس در تمام مناطق تجاری بهجز خاورمیانه (بحرین و امارات) در دسترس است. از آنجا که صفحه کنترل (Control Plane) Route 53 در us-east-1 قرار دارد، قطعی در این منطقه بهروزرسانیهای DNS را متوقف میکند، هرچند سیستم فایلها بهصورت محلی در دسترس میمانند.
تحلیل تحریریه
این ابزار نشاندهنده چرخش به سمت «زیرساخت بهمثابه فایل» است و دگمای «اول API» دهه گذشته را به چالش میکشد. همانطور که کوری کوئین، اقتصاددان ارشد ابر در Duckbill، اشاره کرده، API فعلی Route 53 بهدلیل نبود برچسب زمانی تغییرات و ساختار پیچیده ChangeBatch که «شبیه XML است که در زندان JSON یاد گرفته»، برای هر پایگاهدادهای شرمآور است.
تبدیل یک پایگاهداده به NFS، مدیریت DNS را «عاملمحور» میکند. اکنون عاملهای هوش مصنوعی میتوانند از ابزارهای استاندارد دستکاری فایل — که در آنها مهارت دارند — برای مدیریت زیرساخت شبکه استفاده کنند، بدون اینکه نیاز باشد برای هر فراخوانی SDKهای خاص AWS برنامهریزی شوند. این کار مانع ورود سیستمهای خودمختار برای پاسخ به حوادث یا مقیاسدهی زیرساخت در لحظه را از بین میبرد.
برای مهندس انسان، این ابزار طرحهای بدقواره JSON را با sed و grep جایگزین میکند. این کار منطقه DNS را به یک مرکز ثقل تبدیل میکند که برای هر اسکریپت، Cron Job یا کانتینری بدون سربار احراز هویت (فراتر از اتصال اولیه IAM) در دسترس است. حتی اقدامات افراطی هم ممکن است؛ اجرای rm -rf * سعی میکند تمام رکوردهای DNS را حذف کند، هرچند رکوردهای SOA و NS ریشه بهطور خودکار بازمیگردند چون Route 53 اجازه حذف آنها را نمیدهد.
گام بعدی شما
- اگر از AWS استفاده میکنید، کد تولید نقشهای IAM در بسته (Bundle) را بررسی کنید تا از رعایت استانداردهای امنیتی پیش از استقرار در محیط Production مطمئن شوید.
- برای اتوماسیونهای ساده، بهجای نوشتن اسکریپتهای پیچیده Python/Boto3، از Cron Jobهای لینوکسی برای بهروزرسانی رکوردهای TXT یا A استفاده کنید.
- بررسی کنید که آیا رکوردهای حیاتی شما از قابلیتهای پشتیبانینشده (مانند Routing Policies) استفاده میکنند یا خیر.
اما داستان سختافزاری این تحول حتی شگفتانگیزتر است — به تحلیل ما دربارهی تراشههای Blackwell مراجعه کنید.



گفتگو