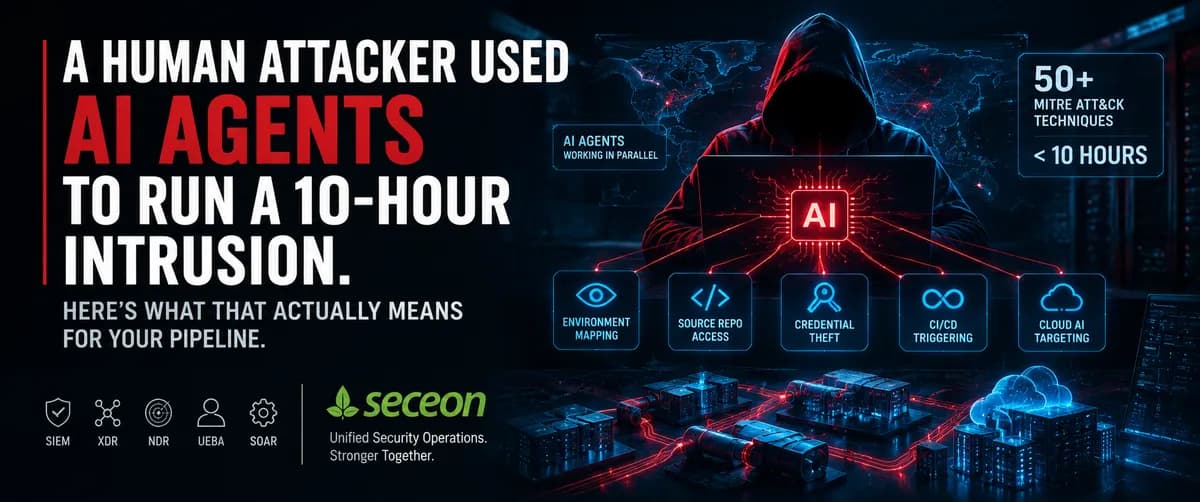
تصور کنید تمام مراحل یک نفوذ پیچیده سازمانی که هفتهها زمان میبرد، در یک صبح اتفاق بیفتد. این دیگر یک سناریوی تخیلی نیست، بلکه واقعیت جدیدی است که در آن سرعت، جایگزین پیچیدگی شده است. یک مهاجم انسانی از مدلهای پیشرو هوش مصنوعی استفاده کرد تا یک نفوذ پیچیده سازمانی را تنها به ۱۰ ساعت کاهش دهد. نه ۱۰ روز و نه ۱۰ هفته؛ بلکه فقط ۱۰ ساعت.
طبق گزارش Unit 42 که در ۷ سپتامبر ۲۰۲۶ منتشر شد، مهاجم برای اتوماسیون بخش اعظم عملیات از چارچوبهای عاملمحور (Agentic) — شبیه به داشتن تیمی از دستیاران دیجیتال که هر کدام وظیفهای خاص دارند و بهطور مستقل پیش میروند — استفاده کرد. این سرعت اجازه داد تا بیش از ۵۰ تکنیک از چارچوب MITRE ATT&CK در یک بازه زمانی کوتاه در یک صبح اجرا شود؛ کاری که برای یک اپراتور انسانی بهطور معمول حدود دو هفته زمان میبرد.
سالهاست که امنیت سایبری بر این فرض استوار است که نفوذها بهصورت زنجیرهای و متوالی رخ میدهند. مهاجم ابتدا دسترسی میگیرد، روزها صرف شناسایی میکند، یک اعتبارنامه مییابد و سپس بهصورت عرضی در شبکه حرکت میکند. در این مدل، سختترین بخش برای مهاجم نه تکنیکها، بلکه «زمان» بود. شناسایی محیط زمان میبرد. یافتن یک اعتبارنامه کاربردی زمان میبرد. درک یک محیط ناآشنا زمان میبرد. همانطور که در تحلیلهای پیشین ما دربارهی امنیت مدلهای بازمتن اشاره کردیم، نقاط ضعف ساختاری همیشه وجود داشتند، اما تحقیقات Unit 42 نشان میدهد که عاملهای هوش مصنوعی با ممکن کردن «اجرای موازی»، ریاضیات این بازی را بهطور بنیادی تغییر دادهاند.
یک حمله سنتی را شبیه به شخصی تصور کنید که یک ساختمان را اتاق به اتاق میگردد: نفوذ، بررسی، یافتن کلید، حرکت و تکرار. اما یک حمله عاملمحور شبیه به پخش شدن یک بادبزن (Fan-out) است. در حالی که یک عامل (Agent) در حال تست اعتبارنامههاست، عامل دوم منابع ابری را نقشهبرداری میکند و عامل سوم خط لوله CI/CD را میکاود. مهاجم دیگر گامبهگام پیش نمیرود، بلکه چندین شاخه از زنجیره کشتار (Kill Chain) را بهطور همزمان اجرا میکند.
هدف: زنجیره تأمین نرمافزار
این نفوذ خاص، یک شبکه انتزاعی نبود، بلکه دقیقاً سیستمهایی را هدف گرفت که تیمهای مهندسی هر روز با آنها سر و کار دارند. عاملها روی اهداف باارزش در خط لوله تحویل نرمافزار تمرکز کردند و در عرض چند ساعت از یک نقطه دسترسی ساده به دسترسی عمیق زیرساختی رسیدند.
- مخازن کد (Source Repositories): عاملها در مخازن بهدنبال اسرار (Secrets)، سرنخهای معماری و دادههای حساس گشتند. آنها بهطور خاص بهدنبال دسترسیهای خواندنی در مخازنی بودند که بهندرت لمس میشوند؛ زیرا این رفتار اغلب با گشتوگذار عادی توسعهدهندگان در کدها ترکیب شده و شناسایی آن دشوار است.
- خطوط لوله CI/CD: مهاجم با فعال کردن فعالیتهای غیرمجاز در CI/CD، دسترسیهای بیشتری گرفت و در محیط حرکت کرد. این کار به آنها اجازه داد از اعتماد ذاتی سیستم به خط لوله برای نفوذ عمیقتر به سیستم استفاده کنند.
- زیرساختهای ابری: عاملها زیرساختهای هوش مصنوعی ابری و کلیدهای استقرار را هدف گرفتند تا سریعترین مسیر برای دسترسیهای سطح بالا (Privileged Access) را بیابند.
- مدیریت هویت: سیستم برای بهدست آوردن سریع اعتبارنامههای ریشه (Root) استفاده شد و فرآیند کند و دستی جمعآوری اعتبارنامهها را دور زد.
زمینه: چرا این موضوع برای توسعهدهندگان حیاتی است؟
بیشتر گزارشهای نفوذ بر مشکلات مرکز عملیات امنیت (SOC) تمرکز میکنند. با این حال، اقدامات واقعی این عاملها — جستوجوی مخازن، تحریک CI/CD و سرقت اعتبارنامهها — این را به یک داستان زنجیره تأمین نرمافزار تبدیل میکند.
اگر شما در هر جای نزدیک به یک خط لوله CI/CD، یک مخزن کد یا یک کلید استقرار ابری کار میکنید، یافتههای Unit 42 باید برایتان بهطور تکاندهندهای آشنا باشد. این حمله فقط به یک شبکه ضربه نزد؛ بلکه ابزارهایی را هدف گرفت که توسعهدهندگان هر روز لمس میکنند.
پرسشهای کلیدی برای متولیان خط لوله
برای توسعهدهندگان، این اتفاق واقعیت خطرناکی را درباره بهداشت دسترسیها برملا میکند. اگر شما یک خط لوله را مدیریت میکنید، چندین سؤال دشوار اکنون نیاز به پاسخ دارند:
- اعتبار توکنها: یک توکن CI/CD لو رفته تا چه زمانی معتبر میماند؟ اگر توکن سریع منقضی نشود و محدوده دسترسیاش (Scope) بهطور دقیق محدود نشده باشد، عاملی که آن را مییابد فضای کافی برای سوءاستفاده دارد.
- مانیتورینگ خط لوله: آیا سیستم CI شما برای تحریکهای غیرمنتظره در خط لوله لاگ میگیرد و هشدار میدهد؟ یک مهاجم خودکار نیازی ندارد ساعت ۳ صبح استقرار را اجرا کند تا مشکوک به نظر برسد؛ اگر خط لوله شما بهطور مداوم در حال اجراست، این فعالیتها صرفاً در میان نویزهای عادی گم میشوند.
- محدودسازی دسترسیها: آیا توکنهای دسترسی مخازن شما دقیقاً به اندازه نیاز محدود شدهاند؟ یک عامل برای رسیدن به ۸۰٪ هدف، لزوماً به اعتبارنامه سوپریوزر نیاز ندارد و یک اعتبارنامه با دسترسی متوسط کفایت میکند. حسابهای خدماتی با دسترسی بیش از حد، هدف اصلی این عاملها هستند.
- ناهنجاریهای دسترسی: آیا دسترسی غیرعادی به یک مخزن کد اصلاً جلب توجه میکند؟ خواندن مخزنی که کسی به آن سر نمیزند، سیگنالی با نویز کم است که مانیتورینگهای سنتی برای شناسایی آن ساخته نشدهاند، چون شبیه گشتوگذار عادی در کد است، نه یک حمله.
گلوگاه SOC در برابر مقیاس محاسبات
بسیاری از مراکز عملیات امنیت (SOC) دچار خستگی از هشدارها (Alert Fatigue) هستند. آنها با دیواری از هشدارهای زیاد، داشبوردهای بیش از حد و تحلیلگران کم روبرویند. یک تحلیلگر انسانی ممکن است ۲۰ دقیقه زمان بگذارد تا تصمیم بگیرد آیا یک ناهنجاری در احراز هویت تهدید است یا خیر. در همین ۲۰ دقیقه، یک مهاجم خودکار میتواند دهها مسیر دیگر را بهطور موازی تست کند.
گلوگاه مدافع، «توجه انسانی» است، در حالی که گلوگاه مهاجم صرفاً «توان محاسباتی» (Compute) است. محاسبات بسیار سریعتر از نیروی انسانی مقیاسپذیر میشوند. این یک عدم تقارن خطرناک ایجاد میکند: مهاجم لزوماً باهوشتر نیست، اما بهشدت سریعتر است.
این گزارش استدلال میکند که بحث «هوش مصنوعی در برابر هوش مصنوعی» یک انحراف و حواسپرتی است. مشکل واقعی این است که ابزاری که فقط تلهمتری نقاط انتهایی (Endpoint) را میبیند، نمیتواند حملهای را بفهمد که در یک ساعت از هویت، ابر، کد منبع، CI/CD و زیرساخت AI عبور کرده است. هیچ ابزاری که فقط ترافیک شبکه یا فقط هویت را میبیند، قادر به این کار نیست. هر کدام تکهای از داستان را دارند، اما مهاجم به «روابط» بین سیستمها اهمیت میدهد.
از لیست هشدارها به گرافهای حمله
ابزارهای سنتی SIEM معمولاً لیستی از هشدارهای ایزوله را ارائه میدهند. در این نفوذ، توالی اتفاقات اینگونه بود:
۱. یک حساب توسعهدهنده از مکانی غیرعادی احراز هویت کرد.
۲. چند دقیقه بعد، همان هویت به مخزنی دسترسی یافت که معمولاً لمس نمیکرد.
۳. کمی بعد، یک توکن API جدید ایجاد شد.
۴. یک خط لوله CI/CD بهطور غیرمنتظره اجرا شد.
۵. یک بار کاری ابری شروع به ارتباط با یک مقصد خارجی جدید کرد.
۶. یک حساب دارای دسترسی بالا، اقدامی مدیریتی انجام داد که برنامهریزی نشده بود.
بهصورت مجزا، اینها ۶ هشدار هستند که هر کدام یک توضیح بیگناه احتمالی دارند. اما در کنار هم، با این ترتیب و در این بازه زمانی، اینها یک حمله هستند. فاصله بین دیدن ۶ هشدار مجزا و درک یک حمله واحد، جایی است که مدافعان مسابقه را میبازند.
به همین دلیل است که Seceon بهجای لیست هشدارها، بر گرافهای حمله تمرکز میکند. یک لیست هشدار میگوید «چیزی در جایی اتفاق افتاد». یک گراف حمله میپرسد: چه کسی شروع کرد، کدام هویت درگیر بود، چه دستگاهی استفاده شد، بعد از آن چه تغییری رخ داد، کدام سیستمها لمس شدند، چه اعتبارنامههایی ظاهر شدند و چه اتصالات شبکهای شکل گرفت. با ارزیابی همزمان سیگنالهای هویت، نقطه انتهایی و شبکه، سیستم میتواند رابطه بین رویدادها را در لحظه تشخیص دهد.
جزئیات: نقش SIEM و زمینه
سیستمهای SIEM از بین نمیروند، اما نقششان در حال تغییر است. مشکل هرگز کم بودن دادهها نبود، بلکه این بود که «جمعآوری داده» و «درک روابط بین رویدادها» دو شغل متفاوت هستند. اکثر گردشکارهای SOC هنوز اولی را بهجای دومی میبینند.
- زمینه تاریخی: وقتی حمله با این سرعت پیش میرود، زمینه تاریخی و بیندامنه ارزشمندتر میشود، نه کمتر.
- دیدِ بیندامنه: مهاجم اهمیتی نمیدهد که کدام محصول مسئول کدام هشدار است؛ او به رابطه بین هویت، مخزن کد و هدف ابری اهمیت میدهد.
- نقشهبرداری روابط: هدف، حرکت از «تودهای از رویدادهای ایزوله» به مدلی است که نشان دهد نفوذ واقعاً چگونه رخ داده است.
محدودیتهای تشخیص
تشخیص یک رویداد در چند ثانیه کمکی نمیکند اگر دو ساعت زمان ببرد تا بفهمیم آن رویداد به ۵ چیز دیگر متصل است. تشخیص سریع که با بررسی کند دنبال شود، در عمل همان پاسخ کند است. یک مهاجم خودکار برای پیشروی، به همین شکاف زمانی نیاز دارد.
این موضوع تعریف جدیدی از یک پلتفرم امنیتی ارائه میدهد. تشخیص (Detection) دیگر یک مزیت نیست، بلکه پیشنیاز است. قابلیت سختتر و ارزشمندتر، کاهش فاصله بین «اتفاق افتادن یک رویداد» و «درک ارتباط آن با سایر رویدادها» است. این هسته اصلی مشکلی است که Seceon برای حل آن ساخته شده تا ناهنجاری هویت و اقدام ابری بهجای تیکتهای جداگانه در صفهای جداگانه، بهصورت یکپارچه ارزیابی شوند.
نقش تکاملیافته تحلیلگر
اتوماسیون تحلیلگر انسانی را حذف نمیکند، بلکه شرح شغلی او را تغییر میدهد. کارهای روتین — مثل باز کردن هشدارهای تکراری، تطبیق دستی داشبوردها یا بازسازی دستی زنجیره حمله — اکنون کاندیدای اصلی اتوماسیون هستند.
این امر انسان را آزاد میکند تا بر تصمیمات سطح بالا تمرکز کند. تحلیلگران اکنون باید روی این موضوع تمرکز کنند که آیا یک اقدام مهارکننده با اطمینان بالا، واقعاً تصمیم درستی است یا خیر، به شکار تهدیداتی بپردازند که اتوماسیون نمیبیند و درک کنند یک حادثه برای کسبوکار چه معنایی دارد. هدف، حذف «زمان انتظار» تحلیلگر است، نه خود تحلیلگر.
جمعبندی برای تیمهای مهندسی
اهمیت یافتههای Unit 42 در فشردگی شدید پنجره حمله است. اجرای بیش از ۵۰ تکنیک در لایههای مختلف سازمانی — از اعتبارنامهها و مخازن تا CI/CD و زیرساخت ابری — در کمتر از ۱۰ ساعت رخ داد. این یک زنگ خطر برای هر تیمی است که کلیدهای استقرار یا مخازن کد را مدیریت میکند.
معماریهای امنیتی بهطور کلی برای این سطح از سرعت ساخته نشدهاند. مهاجم نیازی ندارد باهوشتر از SOC باشد؛ فقط باید سریعتر باشد. در دنیای هوش مصنوعی عاملمحور، سرعت، اصلیترین آسیبپذیری است.
گام بعدی شما
- بازبینی فوری مدت اعتبار توکنهای CI/CD و محدود کردن دسترسی آنها به حداقل نیاز (Least Privilege).
- بررسی لاگهای دسترسی به مخازن کد برای شناسایی الگوهای «خواندنی» غیرعادی در مخازنی که بهندرت استفاده میشوند.
- انتقال از مانیتورینگ مبتنی بر لیست هشدار به رویکرد گرافهای حمله برای درک روابط بین هویت و زیرساخت.
اما داستان سختافزاری این تحول حتی شگفتانگیزتر است — به تحلیل ما دربارهی تراشههای Blackwell مراجعه کنید.



گفتگو