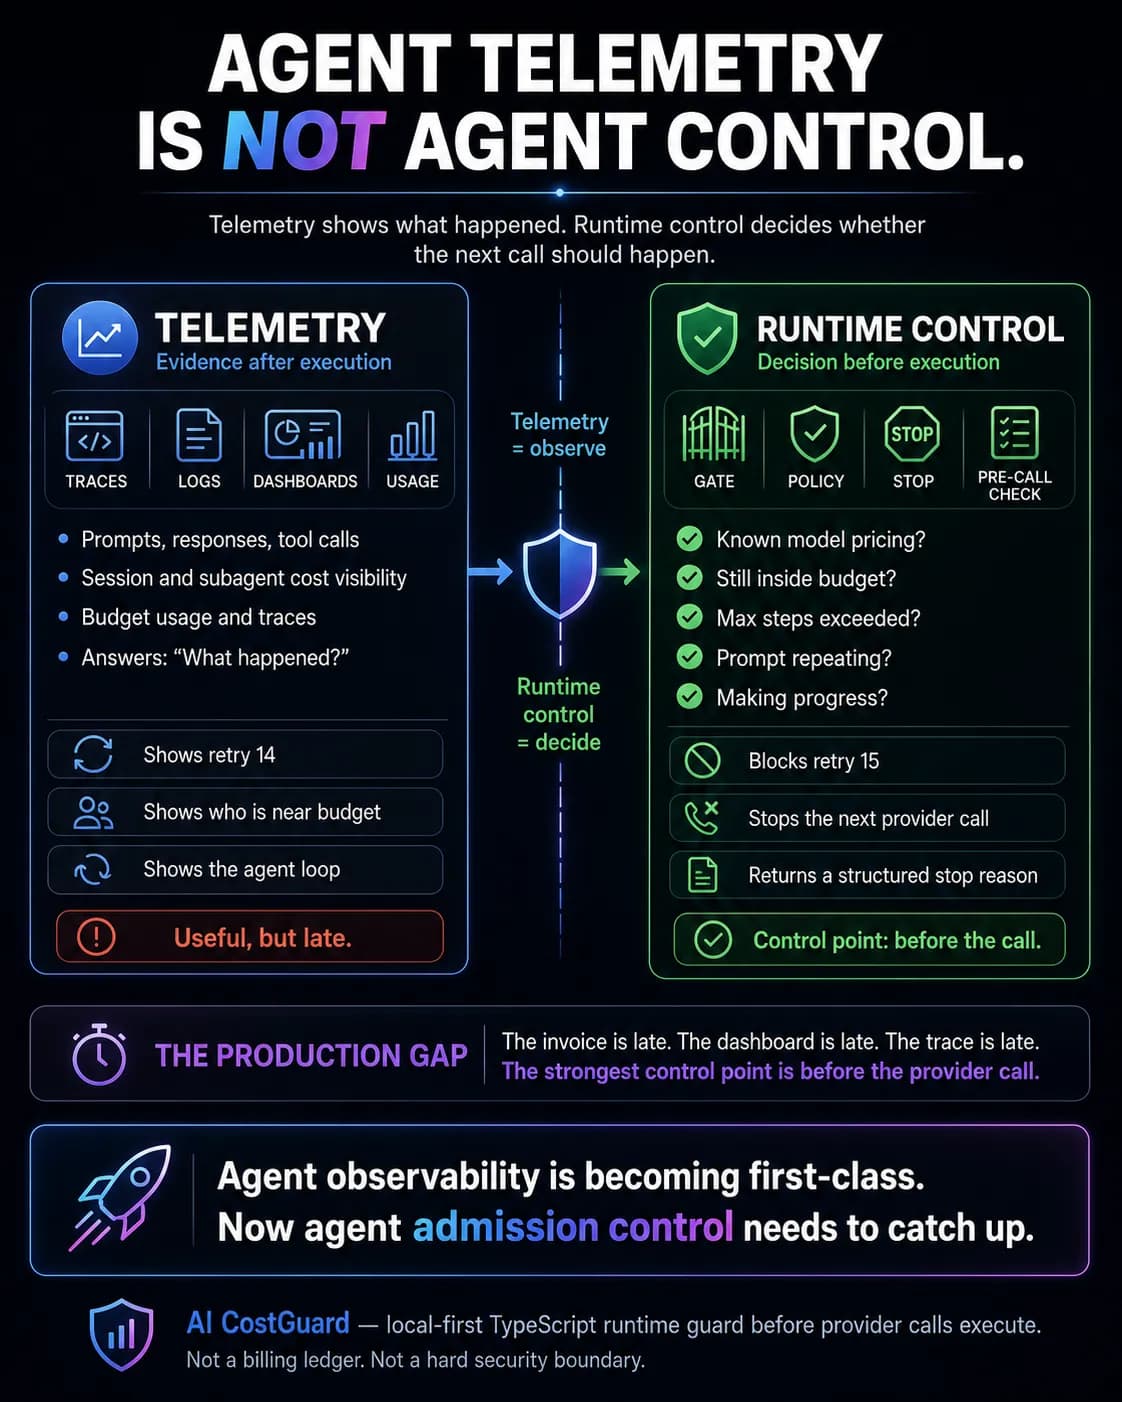
تصور کنید یک برنامهنویس عامل هوش مصنوعی خود را برای یک تسک پیچیده رها کند و صبح روز بعد با صورتحسابی تکاندهنده مواجه شود، چون عامل در یک حلقهٔ بیپایان گیر کرده بود. ثبت خطا پس از وقوع، صرفاً یک مدرک برای تحلیل است، نه ابزاری برای حفاظت از جیب شما.
طبق گزارشهای فنی تا ۱۲ جولای ۲۰۲۶، صنعت در شکافی خطرناک قرار دارد؛ تلومتری (Telemetry) پاسخ میدهد «چه اتفاقی افتاد؟» اما نمیتواند پاسخ دهد «آیا این فراخوانی بعدی باید انجام شود؟». همانطور که در تحلیلهای قبلی ما دربارهی امنیت مدلهای بازمتن اشاره کردیم، نبود لایههای کنترلی در زمان اجرا، ریسک استقرار سیستمهای خودگردان را بهشدت بالا میبرد.
در حالی که گیتهاب کوپایلت (GitHub Copilot) پلتفرم خود را برای شامل شدن استریمهای نشست و خروجیهای OpenTelemetry بهروزرسانی کرده است، این ابزارها در لایهٔ «شواهد» عمل میکنند. در یک فراخوانی سادهٔ مدل زبانی بزرگ (LLM) — مثل کتابخانهداری که میلیاردها صفحه را خوانده و حالا با همان لحن جواب میدهد — فرآیند یک رفتوبرگشت ساده است: درخواست، پاسخ و ثبت در لاگ. اما عاملها (Agents) در حلقهها عمل میکنند و یک تصمیم غلط میتواند زنجیرهای از فراخوانیهای بیهوده را فعال کند که بودجه را پیش از آنکه انسانی داشبورد را ببیند، تخلیه میکند. این چالشها در واقع ریشه در ساختار فعلی توکنها دارد، چرا که استفاده از توکنهای خام API برای مدیریت عاملها در مقیاس صنعتی ناکارآمد است و باعث عدم کنترل دقیق بر هزینهها میشود.

برای حل این مشکل، توسعهدهندگان به سمت «نگهبانهای زمان اجرا» یا کنترل پذیرش (Admission Control) حرکت میکنند. به نقل از مستندات فنی، به جای ثبت شکست پس از وقوع، یک نگهبان وضعیت را پیش از ارسال درخواست به ارائهدهنده ارزیابی میکند. این سازوکار از «طوفان تکرار» (Retry Storm) جلوگیری میکند؛ وضعیتی که در آن عامل همان خطا را بهطور نامحدود تکرار میکند.
بر اساس بررسی منابع متعدد، یک کنترل پذیرش مؤثر نیازمند ۶ بررسی پیش از فراخوانی است:
- قیمتگذاری مدل: تأیید هزینهها برای جلوگیری از شوک بودجه توسط نامهای مستعار.
- بودجههای سطح تسک: نظارت بر هزینه هر اجرای خاص، فارغ از سقف ماهانه کاربر.
- سقف گامهای حداکثری: اعمال محدودیت سخت بر تعداد تکرارهای حلقه.
- طوفانهای تکرار: مسدود کردن خطاهای مشابه پس از N مورد شکست متوالی.
- حلقههای پرامپت: تشخیص زمانی که عامل یک سؤال را با تغییرات جزئی در متن تکرار میکند.
- تشخیص عدم پیشرفت: توقف اجرا اگر نتایج ابزارها یا چکلیستها پیشرفتی نداشته باشند.
این چرخش، گردشکار توسعهدهنده را از نظارت واکنشی به پیشگیری فعال تغییر میدهد. با ادغام ابزاری مانند AI CostGuard، تیمها میتوانند فراخوانیهای مسدود شده را به عنوان رویدادهای خاص — مانند «تجاوز از بودجه» یا «حلقه پرامپت» — ثبت کنند، نه اینکه فقط مجموع هزینهها را جمع بزنند.
برای توسعهدهنده عملیاتی، این یعنی زمان اجرا اکنون اختیار دارد پیش از اجرا بگوید «نه». این انتقال از مشاهدهپذیری به کنترل، ریسک مالی استقرار عاملهای خودگردان در محیط عملیاتی را کاهش میدهد.
گام بعدی شما
- فراخوانیهای ارائهدهنده (Provider Calls) خود را در یک لایه منطق تصمیمگیری (Decision Logic Layer) محصور کنید.
- پیادهسازی متنباز این حفاظها را در مخزن AI CostGuard در گیتهاب بررسی کنید.
- برای هر عامل، یک بودجه سخت در سطح تسک تعریف کنید تا از تخلیه ناگهانی اعتبار API جلوگیری شود.
اما داستان سختافزاری مدیریت این هزینهها حتی شگفتانگیزتر است — به تحلیل ما دربارهی تراشههای Blackwell مراجعه کنید.



گفتگو