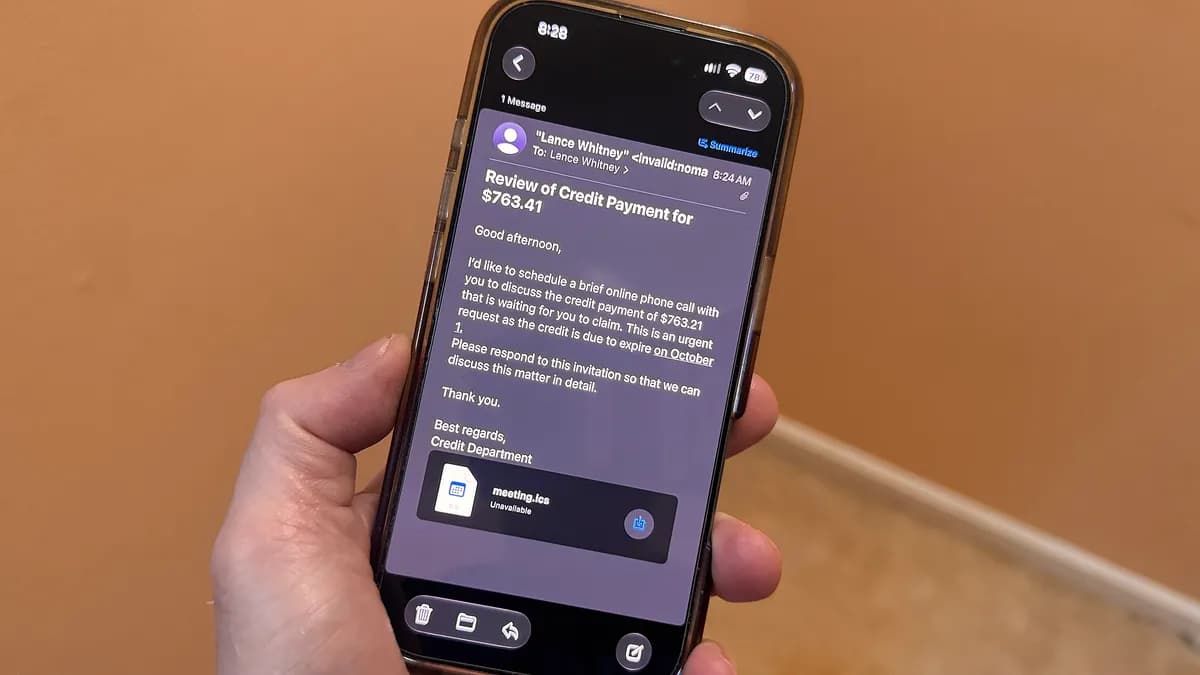
تصور کنید یک دعوتنامهٔ تقویم ساده، بدون اینکه هیچ فیلتر ایمیلی متوجه شود، وارد سیستم شرکت شما شود و آن را آلوده کند. طبق گزارش شرکت امنیت سایبری Sublime Security، این تهدید در ماه اوت ۲۰۲۴ رشد خیرهکنندهٔ ۱۲۱۶ درصدی را تجربه کرده است.
بسیاری از ما تقویمهایمان را مانند یک منطقهٔ امن میبینیم، برخلاف صندوق ورودی ایمیل که شبیه به میدان جنگی برای اسپمهاست. این شکاف روانی دقیقاً همان نقطهای است که مهاجمان هدف قرار دادهاند. آنها با استفاده از استاندارد iCalendar (ICS) — که مثل یک کارت دعوت دیجیتال است و جزئیات جلسه را جابهجا میکند — رویدادهای مخرب را پیش از آنکه شما حتی متوجه شوید، در برنامهٔ زمانیتان قرار میدهند.
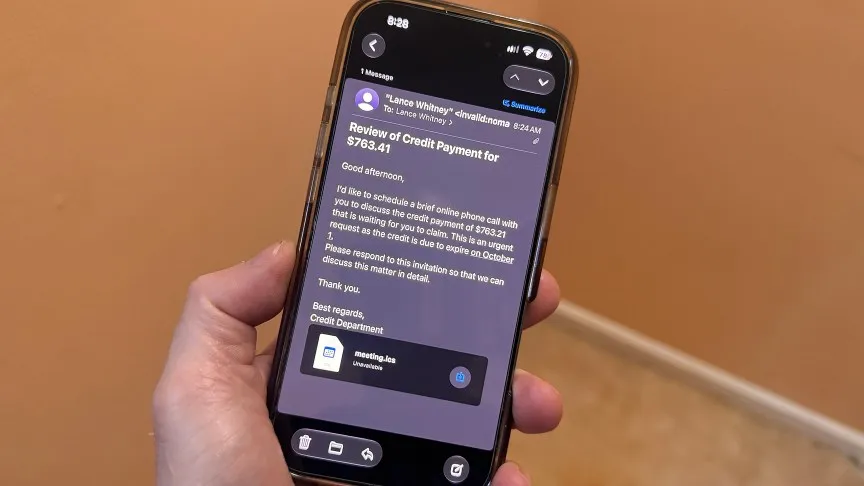
سازوکار فیشینگ ICS
این حملات بر تکنیکی به نام فیشینگ ICS (ICS Phishing) متکی هستند. یک فایل ICS حاوی جزئیات جلسهای است که برنامههایی مثل Microsoft Outlook، Gmail و Apple Mail اغلب آنها را بهصورت خودکار پردازش میکنند.
به نقل از Sublime Security، چون این سرویسها مورد اعتماد هستند، دعوتنامهها بهراحتی از سد تشخیص امنیتی میگذرند. در واقع سطح حمله دوبرابر میشود؛ چون طعمه هم در ایمیل و هم در تقویم ظاهر میشود. حتی اگر نرمافزار امنیتی ایمیل را علامتگذاری کند، رویداد مخرب همچنان در تقویم باقی میماند.
همانطور که در تحلیلهای قبلی ما دربارهی امنیت زیرساختهای ابری اشاره کردیم، اعتماد پیشفرض به سرویسهای یکپارچه، بزرگترین گلوگاه امنیتی سازمانهاست.
چرا این کلاهبرداریها موفق میشوند؟
چند عامل باعث اثربخشی این حملات شده است. نخست، آنها از تنظیمات پیشفرضی در بسیاری از برنامههای ایمیل استفاده میکنند که دعوتنامهها را پیش از آنکه کاربر بتواند آنها را بپذیرد یا رد کند، بهطور خودکار به تقویم کاربر اضافه میکند. این بدان معناست که اطلاعات مخرب بدون اطلاع کاربر، پیشاپیش در سیستم حضور دارند.
جان گالاگر، معاون شرکت Viakoo (ارائهدهنده خدمات بهداشت سایبری)، توضیح میدهد که موفقیت این حملات ریشه در «اعتماد ضمنی» دارد؛ هم اعتماد به سیستمهای درگیر و هم اعتماد به خودِ دعوتنامه. مهاجمان فرض میکنند تنظیمات پیشفرض فعال هستند و روی این موضوع شرطبندی کردهاند که کاربران به دعوتنامههای تقویم کمتر از ایمیلهای فیشینگ سنتی مشکوک میشوند.
علاوه بر این، این حملات معمولاً از سرویسهای رایگان گوگل و مایکروسافت استفاده میکنند. به دلیل بهرهگیری از زیرساختهای معتبر، این پیامها میتوانند اسکنرهای امنیتی را که در حالت عادی دامنههای مشکوک را مسدود میکنند، دور بزنند. از آنجا که این سرویسها رایگان هستند، مقیاسپذیری این عملیات برای کلاهبرداران عملاً هیچ هزینهای ندارد. این رویکرد یادآور کمپینهای گستردهای است که در آن از ابزارهای هوش مصنوعی برای فریب کاربران در مقیاس صنعتی استفاده شد تا اعتماد کاربران را جلب کنند.
تحلیل آماری رشد حملات
بر اساس بررسیهای Sublime Security، شتاب این کمپینها در تابستان ۲۰۲۴ به شکل تکاندهندهای افزایش یافته است:
- ژوئن: رشد ۲۸۲ درصدی نسبت به ماه قبل
- جولای: رشد ۳۳۸ درصدی نسبت به ژوئن
- اوت: رشد ۱۲۱۶ درصدی نسبت به جولای
- سپتامبر (پیشبینی): رشد ۲۸۵۲ درصدی نسبت به اوت
کالبدشکافی یک حمله اخیر
در یکی از کمپینهای اخیر که توسط Sublime برجسته شد، مهاجمان از یک طعمه مالی استفاده کردند و ادعا کردند که مبلغی بابت یک فاکتور اخیر به کاربر تعلق گرفته است. این دعوتنامه از یک حساب معتبر Gmail ارسال شده بود تا اطمینان حاصل شود که تمام بررسیهای امنیتی مبتنی بر دامنه را پشت سر میگذارد.
اگر قربانی روی لینک موجود در ایمیل یا ورودی تقویم کلیک میکرد، به صفحهای در پلتفرم Framer هدایت میشد؛ پلتفرمی که طرحهای میزبانی رایگان ارائه میدهد. این صفحه از کاربر میخواست برای دانلود یادداشت اعتباری ادعایی، روی دکمهٔ «مشاهده در اینجا» (View Here) کلیک کند، که در واقع یک فایل نصب MSI مخرب بود.
پس از نصب، بدافزار از ابزار دسترسی از راه دور قانونی ScreenConnect سوءاستفاده میکرد. فایل MSI حاوی اطلاعات پیکربندی خاصی بود که این ابزار را به یک سرور فرمان و کنترل (C2) تبدیل میکرد. این امر به مهاجمان اجازه میداد تا دستورات را از راه دور به سیستم آلوده صادر کرده و نفوذ خود را گسترش دهند. این نوع نفوذهای سریع، اهمیت کاهش زمان واکنش سازمانها در برابر زنجیرههای اکسپلویت را بیش از پیش نمایان میکند تا پیش از گسترش بدافزار، آن را متوقف کنند.
چگونه تقویم خود را ایمن کنید؟
شین بارنی، مدیر امنیت Keeper Security، هشدار میدهد که حتی کلیک روی گزینه «رد کردن» (Decline) میتواند خطرناک باشد. انجام این کار به مهاجم تایید میکند که آدرس ایمیل شما فعال است و توسط یک انسان بررسی میشود. او توصیه میکند که افراد هرگز روی لینکها کلیک نکنند، پاسخ (RSVP) ندهند و حتی دعوتنامه را رد نکنند؛ در عوض، باید رویداد را مستقیماً حذف کرده و آن را به عنوان اسپم گزارش کنند.
برای متوقف کردن این حملات، باید تنظیمات پیشفرض خود را تغییر دهید:
- در Gmail: به تقویم گوگل بروید. روی آیکون چرخدنده کلیک کرده و Settings را انتخاب کنید. در بخش General، گزینه Event Settings را انتخاب کنید. منوی کشویی «Add invitations to my calendar» را به «Only if the sender is known» (فقط اگر فرستنده شناخته شده باشد) یا «When I respond to the invitation in email» (زمانی که در ایمیل پاسخ دهم) تغییر دهید.
- در Outlook کلاسیک: از منوی File به Options و سپس Mail بروید. در بخش Tracking، تیک گزینه «Automatically process meeting requests and responses to meeting requests and polls» را بردارید. سپس به صفحه Calendar در تنظیمات Outlook بروید. در بخش «Automatic accept or decline»، روی دکمه Auto Accept/Decline کلیک کرده و تیک گزینه «Automatically accept meeting requests and remove canceled meetings» را بردارید.
نکات تکمیلی برای دفاع
مارک موریس، مهندس تشخیص تهدید در Sublime Security، توصیههای زیر را برای شناسایی این تهدیدات ارائه میدهد:
- بررسی فرستنده: به جای نام نمایشی، آدرس واقعی ایمیل و نام دامنه را با دقت بررسی کنید و به دنبال هرگونه ناهماهنگی یا اشتباه تایپی باشید.
- سنجش لینکها: با لینکهای موجود در دعوتنامهها با همان تردیدی برخورد کنید که با لینکهای ایمیلی برخورد میکنید. اگر لینکی مشکوک به نظر میرسد، فوراً رویداد را حذف کنید.
- هشدار در برابر فوریت: مراقب دعوتنامههایی باشید که شما را به اقدام فوری ترغیب میکنند. اکثر دعوتنامههای سالم، در مورد مسائل مالی تقاضای اقدام «در اسرع وقت» (ASAP) نمیکنند.
- حفاظت از اعتبارنامهها: هرگز حساب خود را احراز هویت نکنید یا رمز عبور خود را از طریق یک دعوتنامه تقویم ارائه ندهید. هیچ سرویس قانونی از شما نمیخواهد که از طریق یک دعوتنامه وارد حساب خود شوید. در دنیایی که جعل هویت دیجیتال پیچیدهتر شده، حتی استفاده از روشهای سادهتر و آنالوگ برای تایید هویت میتواند لایهای دفاعی در برابر حملات پیشرفته باشد.
این تغییر تاکتیک نشان میدهد که مهاجمان از «درِ جلویی» (صندوق ورودی) فاصله گرفتهاند و حالا «درِ پشتی» یعنی ابزارهای بهرهوری یکپارچه را هدف قرار دادهاند، جایی که اعتماد بیشتر و امنیت کمتر است.
برای صاحبان کسبوکار، این یعنی محیط امنیتی دیگر فقط گیتوی ایمیل نیست؛ تقویم به یک بردار اصلی برای نفوذ اولیه به شبکههای سازمانی تبدیل شده است.
همین امروز مجوزهای پیشفرض تقویم سازمان خود را بررسی کنید تا مطمئن شوید دعوتنامههای ناشناس بهطور بیصدا وارد برنامهٔ زمانی کارکنان شما نمیشوند.
گام بعدی شما
- همین حالا تنظیمات «افزودن خودکار دعوتنامهها» را در تقویم سازمانی خود و کارکنانتان غیرفعال کنید.
- در جلسات آموزشی امنیت، مفهوم ICS Phishing را به تیم خود معرفی کنید تا روی لینکهای تقویم کلیک نکنند.
- لاگهای دسترسی به ابزارهای Remote Access مانند ScreenConnect را در شبکه بررسی کنید تا نشانی از نفوذ نباشد.
اما داستان نفوذ از طریق ابزارهای اداری حتی پیچیدهتر است — به تحلیل ما دربارهی حملات زنجیرهای در محیطهای Cloud-Native مراجعه کنید.



گفتگو