تصور کنید عکسی که با هوش مصنوعی ساختهاید و در شبکههای اجتماعی منتشر میکنید، مانند یک ردیاب دیجیتال عمل کند و نام، آدرس و حتی گرایش سیاسی شما را به هر کسی که ابزار رمزگشایی دارد لو دهد. این دیگر یک سناریوی تخیلی نیست، بلکه واقعیتِ لایههای پنهانِ تولید محتوای مدرن است. در حالی که واترمارکهای سنتی بهراحتی قابل شناسایی هستند، «اسپایمارکینگ» (Spymarking) از سیگنالهای پنهانی استفاده میکند که برای انسانها غیرقابل تشخیص طراحی شدهاند. این مکانیسم اجازه میدهد تا فایلهای دیجیتال شما، شما را لو دهند و اثرتان را مستقیماً به هویت واقعیتان پیوند بزنند.
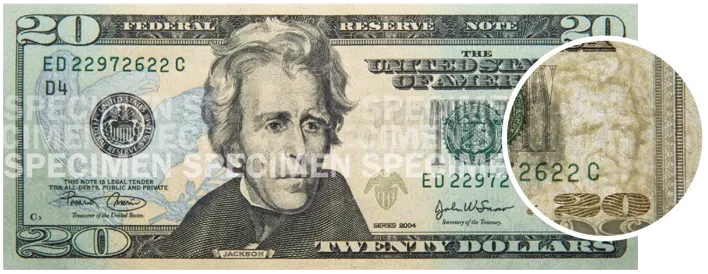
برای دههها از نشانگذاری (Watermarking) — شبیه به مهر مومی روی نامههای قدیمی که اصالت را تایید میکرد — برای اثبات مالکیت یا جلوگیری از جعل استفاده میکردیم. شما این نشانهها را روی اسکناسها یا به صورت لوگوهای نیمهشفاف روی عکسهای استوک میبینید. اینها ابزارهایی بیخطر هستند که کاربر بهراحتی میتواند حضورشان را تشخیص دهد و درک کند.
زمینه: تکامل نشانهها
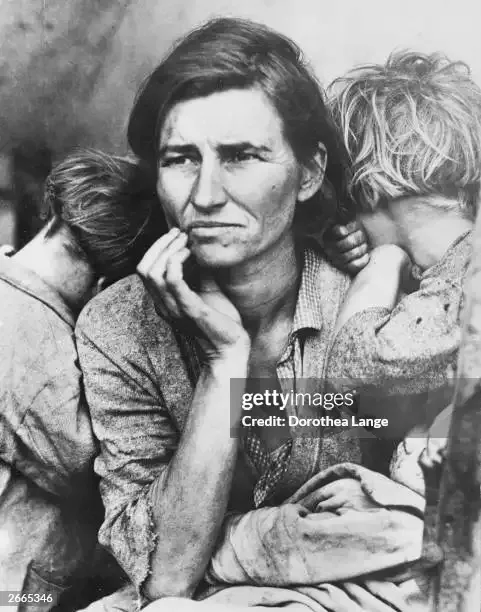
از نظر تاریخی، واترمارک یک علامت مرئی است که در یک محیط فیزیکی یا دیجیتال تعبیه میشود تا اصالت را تأیید کند یا مالکیت را به رسمیت بشناساند. این نشانهها اغلب برای بازدارندگی در برابر جعل یا ادعای حق چاپ (کپیرایت) استفاده میشوند؛ برای مثال، زمانی که خبرگزاری گتی (Getty) تصاویری از مالکیت عمومی مانند عکس «مادر مهاجر» (۱۹۳۶) اثر دوروتیا لنگ را میفروشد، از این روش استفاده میکند. برخی از این نشانهها صرفاً لایههای مزاحمی روی تصویر هستند، اما کاربر را ردیابی نمیکنند.
با این حال، کلاس جدیدی از فناوریهای ردیابی ظهور کرده است. طبق گزارش brand.io که در ۲۱ سپتامبر ۲۰۲۶ منتشر شد، غولهای فناوری از نشانههای سادهی اصالت عبور کرده و به سمت ابزارهای نظارتی مخفی و قدرتمند حرکت کردهاند. این «اسپایمارکها» سیگنالهایی پنهان هستند که آثار شما را بدون اطلاع یا رضایتتان ردیابیپذیر میکنند. این رویکرد در تضاد با تلاش برخی شرکتهاست که از واترمارکینگ برای افزایش شفافیت محتوایی و رعایت قوانین اتحادیه اروپا استفاده میکنند، جایی که هدف اعلام منشأ محتواست، نه ردیابی مخفیانه کاربر.
جزئیات: مکانیسمهای ردیابی نامرئی
یکی از برجستهترین نمونههای این تغییر، سامانه SynthID متعلق به گوگل است. این سیستم سیگنالهای سری را در تصاویر، صدا، متن و ویدیو جایگذاری میکند. به نقل از مستندات خود گوگل، این سیگنالها برای انسانها «نامرئی» هستند. اما اینها صرفاً نشانههایی برای تشخیص منشأ هوش مصنوعی نیستند؛ بلکه میتوانند شناسههای پایگاهدادهای را کدگذاری کنند که مستقیماً به نام کامل، آدرس IP، تاریخ تولد، آدرس فیزیکی و حتی وابستگی سیاسی کاربر متصل است.
بر اساس مستندات فنی مقاله SynthID-Image، دقت این ردیابی خیرهکننده است:
- نسخه SynthID-O میتواند یک محموله ۱۳۶ بیتی را در یک تصویر تک ۵۱۲ در ۵۱۲ پیکسل جای دهد.
- این ساختار اجازه میدهد یک شناسه ۶۴ بیتی برای پایگاهداده ذخیره شود و ۷۲ بیت باقیمانده برای تصحیح خطا استفاده شود تا نشانک حتی پس از ویرایش تصویر هم باقی بماند.
این سیگنالها در حوزه فرکانسی تصویر یا شکل موج فایل صوتی عمل میکنند. برای مثال، یک عکس از طریق تغییرات بسیار ظریف در پیکسلها تغییر میکند تا یک ID خاص را حمل کند. در یک نمونه، عکسی از یک اسباببازی حاوی واترمارک واقعی (ID 173) بود که از طریق این تغییرات کدگذاری شده بود. با متحرکسازی تفاوتهای تقویتشده بین تصویر اصلی و تصویر نشاندار، میتوان ID را از فایل PNG رمزگشایی کرد.
فراتر از تصاویر: صدا و متن
اسپایمارکینگ محدود به بصریها نیست. اسپایمارکهای صوتی با استفاده از اصولی مشابه تصاویر عمل میکنند و معمولاً غیرقابل شنیدن هستند. آنها ممکن است تغییرات بسیار ریزی در شکل موج صوتی در حوزه زمان ایجاد کنند، ویژگیها را در حوزه فرکانسی تغییر دهند یا هر دو رویکرد را ترکیب کنند. این قابلیتها در کنار تکنولوژیهای شبیهسازی صدا که سدهای دفاعی سنتی را تخریب کردهاند، ریسکهای امنیتی جدیدی را برای هویت دیجیتال کاربران ایجاد میکند.
- ابزارهای صوتی: سامانههایی مثل Timbre، AudioSeal، WavMark، FSVC، Patchwork و Norm-Space طیفنگاشتهای (Spectrograms) متمایزی میسازند که میتوان آنها را با نمونههای بدون نشانک مقایسه کرد (همانطور که در تحقیقات ون و همکاران در سال ۲۰۲۵ دیده شده است).
- استواری: این طرحها بهگونهای مهندسی شدهاند که در برابر فشردهسازی یا رمزگذاری مجدد (Re-encoding) مقاوم باشند.
- ابزارهای قدیمی: این تکنولوژی حتی پیش از هوش مصنوعی زاینده وجود داشت؛ ابزار متنباز audiowmark که از سال ۲۰۱۸ فعال است، اجازه میداد محمولههای ۱۲۸ بیتی با یک کلید AES مخفی محافظت شوند تا کسانی که کلید را ندارند نتوانند آنها را رمزگشایی کنند.
حتی متنها هم دیگر امن نیستند. SynthID میتواند با هدایت انتخاب کلمات خاص، یک الگوی آماری قابل تشخیص ایجاد کند. در یک مثال تشریحی، هشت انتخاب کلمه خاص، نماینده هشت بیت است. مقدار باینری ۱۰۱۰۱۱۰۱ به شناسه ۱۷۳ در پایگاهداده اشاره میکند که میتواند به رکوردی حاوی نام نویسنده و برچسب زمانی خاص اشاره داشته باشد.
اسپایمارک در مقابل متادیتای استاندارد
بسیار مهم است که اسپایمارکها را با متادیتای استاندارد مثل تگهای EXIF در عکسها یا ID3 در فایلهای MP3 اشتباه نگیریم. متادیتای استاندارد شامل فیلدهای مستندی است:
- EXIF: شامل تگهای سازنده دوربین، مدل و نویسنده در بخش متادیتای JPEG و همچنین مختصات GPS است.
- ID3: شامل عنوان، هنرمند و آلبوم یک فایل MP3 است.
متادیتای استاندارد قابل ویرایش است؛ شما میتوانید این تگها را از فایلهایی که در اختیار دارید پاک کنید. اما اسپایمارکها متفاوت هستند زیرا در خودِ پیکسلهای محتوا، نمونههای صوتی یا انتخاب کلمات تنیده شدهاند. آنها برای کاربر کدر (Opaque) هستند و اغلب پس از حذف متادیتای و ویرایشهای گسترده، زنده میمانند. این یک نوع متادیتای خصمانه است که کاربر هیچ کنترلی روی آن ندارد.
پیامدهای حریم خصوصی
چرا از واژه «اسپایمارک» استفاده میکنیم؟ واژه «واترمارک» به اصطلاحی کلی تبدیل شده که ریسکهای حریم خصوصی را میپوشاند. همانطور که اورسولا ک. لوگوین در کتاب قانون نامها نوشت: «نام بردن از چیزی، یعنی کنترل کردن آن». با استفاده از پیشوند «اسپای» (نظارت مخفیانه) و پسوند «مارک» (سیگنال تعبیه شده)، نگرانی حریم خصوصی در اولویت قرار میگیرد.
این تکنولوژی پیشگامهای خطرناک برای پایان گمنامی است. اگر هر پست در شبکههای اجتماعی یا هر فایل به اشتراک گذاشته شده حاوی یک اسپایمارک متصل به حساب کاربری باشد، شبکه تعاملات انسانی کاملاً ردیابیپذیر میشود. این مفهوم جدیدی نیست؛ نقاط ردیابی چاپگرها در دهه ۱۹۸۰ نمونههای اولیه اسپایمارکها بودند.
برای افشاگران یا مخالفان سیاسی، این یک ریسک فاجعهبار است. ما به سمتی میرویم که هر دستگاه تایید شده (Attested) و هر قطعه محتوا به یک مناره ردیابی تبدیل شود. این به پلتفرمها اجازه میدهد دقیقاً بازسازی کنند که «ایدههای خطرناک» چگونه در یک شبکه جریان مییابند و عملاً هر JPEG یا توییت را به یک ابزار نظارتی تبدیل کنند.
این تغییر نشاندهنده حرکتی به سوی جامعهای است که در آن نمیتوانید به فایلهای خودتان اعتماد کنید؛ آیندهای که در نیمه راه بین امروز و رمان ۱۹۸۴ قرار دارد. با تغییر نام این ابزارها به «اسپایمارک»، میتوانیم بالاخره ریسک حریم خصوصی را مستقیماً مورد بررسی قرار دهیم، به جای اینکه آن را زیر پوشش «اصالت محتوا» پنهان کنیم.
برای محافظت از حریم خصوصی خود، استفاده از ابزارهایی را شروع کنید که حوزه فرکانسی را برای شناسایی سیگنالهای پنهان تحلیل میکنند و درباره منشأ ابزارهای هوش مصنوعی که برای تولید محتوا به کار میبرید، آگاه بمانید.
گام بعدی شما
- از ابزارهایی استفاده کنید که تحلیل حوزه فرکانسی را برای شناسایی سیگنالهای پنهان انجام میدهند.
- پیش از استفاده از ابزارهای رایگان تولید محتوا، سیاستهای حریم خصوصی آنها را درباره «اصالت محتوا» (Content Authenticity) بررسی کنید.
- برای محتواهای حساس، از روشهای حذف نویز دیجیتال یا تغییرات ساختاری شدید در فایلها استفاده کنید تا احتمال تخریب نشانکهای پنهان افزایش یابد.
اما داستان سختافزاری این نظارت حتی شگفتانگیزتر است — به تحلیل ما دربارهی تراشههای پردازشی نسل جدید مراجعه کنید.



گفتگو