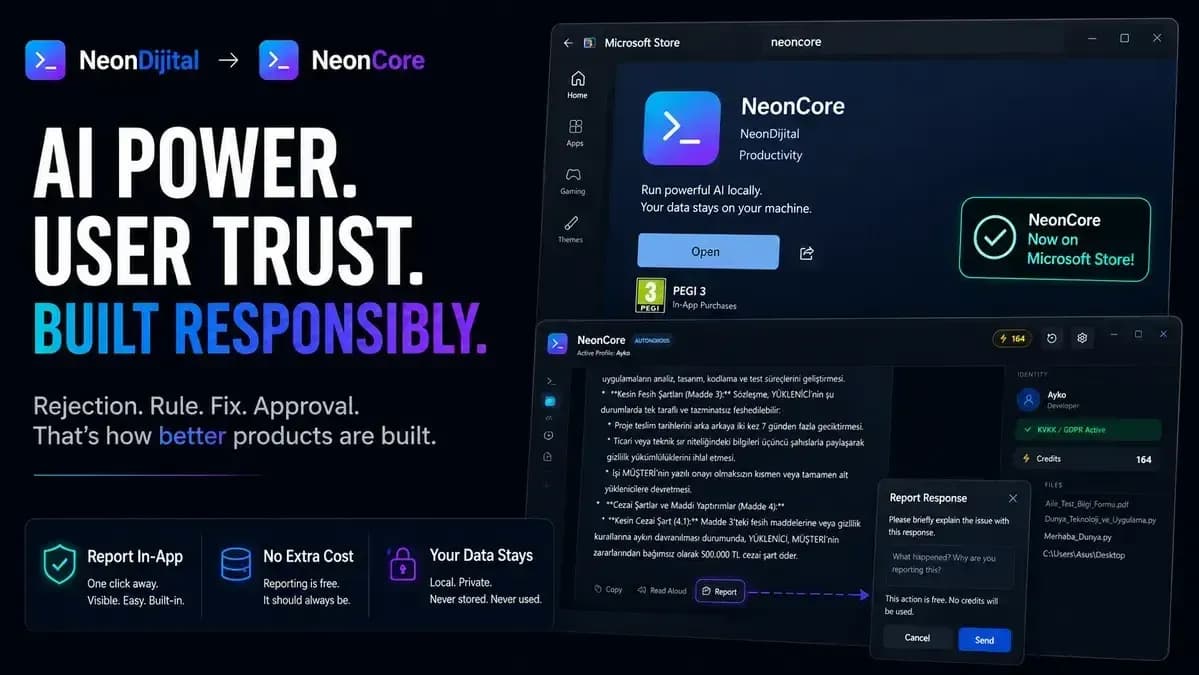
تصور کنید هفتهها وقت صرف ساخت یک دستیار هوش مصنوعی کردهاید، اما اپلیکیشن شما بهدلیل نبود یک دکمهی کوچک «گزارش تخلف» رد میشود. این واقعیت تلخ برای توسعهدهندهی NeonCore بود؛ دستیاری متمرکز بر حریم خصوصی که اسناد را بهصورت محلی پردازش میکند. تجربه آنها نشان داد که عرضه یک دستیار AI، فراتر از داشتن یک نسخه runnable است؛ این مسیر نیازمند عبور موفقیتآمیز از میدان مینِ الزاماتی است که در هیچ مستنداتی ذکر نشدهاند.
به نقل از مستندات منتشرشده توسط توسعهدهنده این پروژه، تأییدیه استور (Certification) در واقع یک بررسی انطباق (Compliance Review) است، نه یک تست عملکردی (Functional Test). این یعنی شما میتوانید با یک هستهی کاملاً خراب از لایهی بررسی عبور کنید، اما بهدلیل یک نقص کوچک در فایلهای ظاهری یا سیاستهای محتوا، متوقف شوید. این چالشها در توسعه ابزارهای AI جدید رایج است و گاهی حتی استفاده از ابزارهای متنباز برای شخصیسازی نیز نمیتواند پیچیدگیهای مربوط به استانداردهای توزیع را بهطور کامل پوشش دهد.
استفاده از استور برای توسعهدهندگان مستقل دو مزیت حیاتی دارد. نخست، مایکروسافت بسته را امضا میکند و آن هشدار آزاردهنده SmartScreen را که معمولاً کاربران را هنگام نصب نرمافزارهای ناشناخته میترساند، حذف میکند. بدون استفاده از استور، تنها راه عبور از این سد، خرید یک گواهینامه پرداختشدهی امضای کد (Code Signing Certificate) است. همچنین، درخواست از کاربران برای نادیده گرفتن هشدارهای امنیتی، اولین تاثیر بسیار بدی بر وجهه یک محصولی میگذارد که ادعای تمرکز بر حریم خصوصی را دارد.
دوم اینکه، طبق گزارشها و قوانین سال ۲۰۲۶، اپلیکیشنهای غیربازی میتوانند از سیستمهای پرداخت خارجی استفاده کنند. این بدان معناست که توسعهدهنده میتواند جریان خرید فعلی خود را از طریق یک ارائهدهنده خارجی، بدون هیچ تغییری در اکوسیستم پرداخت، فعال نگه دارد.
همانطور که در تحلیل قبلی ما دربارهی رشد گستردهی درآمدهای مایکروسافت از هوش مصنوعی اشاره کردیم، این شرکت بهشدت در حال ادغام AI در اکوسیستم خود است، اما تجربه توسعهدهندگان (Developer Experience) همچنان پراکنده و دشوار است. برای کسانی که از electron-builder استفاده میکنند، رایجترین شکست در مدیریت داراییها (Asset Management) رخ میدهد. این ابزار فایلهای .ico را برای اهداف .appx نادیده میگیرد، حتی اگر این فایلها بهدرستی در package.json تعریف شده باشند. در نتیجه، توسعهدهنده باید بهصورت دستی تصاویر PNG را در پوشهی خاص build/appx/ قرار دهد.

بر اساس بررسیهای فنی NeonCore، برخی موانع فنی باعث شکستهای خاموش در فرآیند ارسال میشوند که تشخیص آنها دشوار است:
- الزامات آیکون: اگر تصاویر PNG خاصی مانند
Square44x44Logo.png،Square150x150Logo.png،StoreLogo.png(با ابعاد ۵۰ در ۵۰) وWide310x150Logo.pngموجود نباشند، بیلد با موفقیت انجام میشود اما در استور یک کاشی خالی به کاربر نمایش داده میشود. - برش متن مانیفست: فیلد توجیه
runFullTrustدر مرکز پارتنر (Partner Center) دارای یک محدودیت کاراکتر پایین و افشاشنشده است. توضیحات طولانی بدون هیچ هشداری قطع میشوند؛ بنابراین توسعهدهندگان باید بهجای نوشتن دو پاراگراف، تنها دو جمله بنویسند. - تورم حجم بسته: استفاده از الگوی
**/*در آرایهیfilesدر پیکربندی electron-builder میتواند بهطور تصادفی باعث ورود وابستگیهای توسعه (Development Dependencies) به بسته نهایی شود. این موضوع حجم بیلد اولیه NeonCore را به ۵۲۶ مگابایت رساند، در حالی که نسخه بازبینیشده تنها ۱۹۱ مگابایت بود. - خطاهای زمان اجرا: فراخوانی
spawn("node", ...)در سیستم کاربر شکست میخورد، زیرا Node.js بهندرت بهصورت سراسری (Global) روی سیستم کاربران نصب شده است. برای رفع این مشکل، توسعهدهندگان باید ازspawn(process.execPath, ...)همراه با متغیر محیطیELECTRON_RUN_AS_NODE: "1"استفاده کنند تا بتوانند از زمان اجرای داخلی (Built-in Runtime) خود Electron بهره ببرند.
سختترین مانع برای اپلیکیشنهای AI، سیاست ۱۱.۱۶ دربارهی محتوای هوش مصنوعی زاینده زنده (Live Generative AI Content) است. این قانون الزام میکند که هر اپلیکیشنی که محتوای زاینده تولید میکند، باید یک مکانیسم گزارشدهی قابل مشاهده و تککلیکی برای محتوای نامناسب فراهم کند. اولین نسخهی NeonCore بهدلیل نبود این ویژگی رد شد، با وجود اینکه معماری حریم خصوصی آن بسیار مستحکم بود، هیچ دادهای را ذخیره نمیکرد، آپلودی به فایلها نداشت و جمعآوری دادهها در سمت ارائهدهنده را غیرفعال کرده بود.
توسعهدهنده برای رفع این نقص، نصف روز را صرف پیادهسازی یک دکمهی پرچم (Flag Button) زیر هر پیام دستیار (در کنار دکمههای کپی و بلندگو)، یک مودال گزارش و یک اندپوینت بکاند برای ارسال ایمیلهای اطلاعرسانی کرد. نکتهی حیاتی این است که گزارش یک مشکل نباید هیچ هزینهی اعتباری (Credit Cost) برای کاربر داشته باشد. پس از افزودن این چرخه گزارشدهی، اپلیکیشن ظرف ۲۴ ساعت تأیید شد.
این تغییر رویکرد نشان میدهد که مایکروسافت نردههای حفاظتی ایمنی (Safety Guardrails) را بر کمال عملکردی ترجیح میدهد. از آنجا که گواهینامه (Certification) تنها امضا، اعتبار مانیفست، قابلیتهای اعلامشده و عدم کرش کردن اپلیکیشن در هنگام اجرا را بررسی میکند، یک توسعهدهنده میتواند با یک چرخه اصلی (Core Loop) کاملاً خراب، از بررسیها عبور کند. این رویکرد تضاد جالبی با بررسیهای دقیق مهندسان انسانی در سرویسهای ابری مانند AWS دارد که در آن دقت منطقی در اولویت است.
تنها راه اطمینان از پایداری، تست بیلد بستهبندیشده در یک محیط پاک (Clean Environment) است. توسعهدهنده پیشنهاد میکند پوشهی نصب Node محلی را تغییر نام دهید (مثلاً تغییر نام C:\Program Files\nodejs به C:\Program Files\nodejs_off) تا مطمئن شوید اپلیکیشن به وابستگیهای سراسری سیستم تکیه نمیکند.
به عنوان یک نکته نهایی، پرسشنامهی ردهبندی سنی IARC یک شناسه ردهبندی جهانی (Global Rating ID) تولید میکند. این شناسه قابل انتقال است و در سایر استورهای دارای لایسنس IARC بدون نیاز به تکرار نظرسنجی کار میکند، به شرطی که تغییرات در ویژگیهای برنامه باعث تغییر در پاسخهای اولیه نشود.
توسعهدهندگان باید اکنون توجیهات مانیفست خود را بازبینی کنند، آرایهی files را بررسی نمایند و جریانهای گزارشدهی AI را پیاده کنند تا از تأخیرهای دو روزه در چرخه تأییدیه استور جلوگیری کنند.
گام بعدی شما
- بازبینی توجیهات مانیفست و کوتاه کردن آنها به دو جمله.
- بررسی آرایهی
filesدر پیکربندی electron-builder برای حذف وابستگیهای توسعه. - پیادهسازی جریان گزارش تخلف (Reporting Flow) برای تمام خروجیهای مدلهای زاینده.
اما داستان سختافزاری اجرای این مدلها در لبهی شبکه حتی پیچیدهتر است؛ به تحلیل ما دربارهی محاسبات لبهای (Edge Computing) مراجعه کنید.



گفتگو