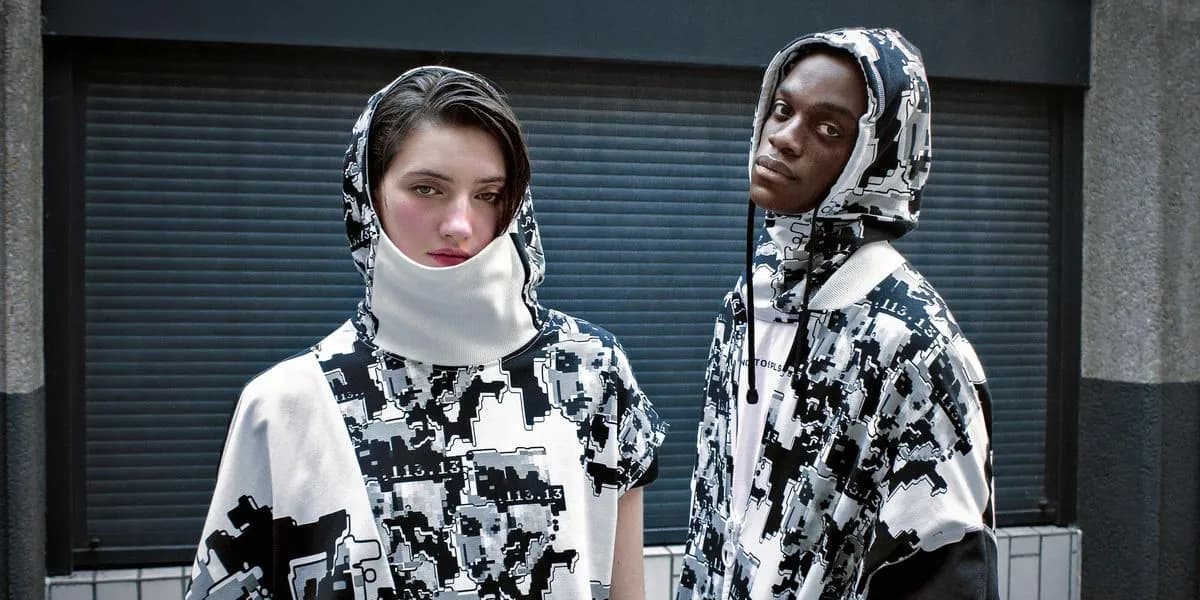
تصور کنید در شهری قدم میزنید که دوربینها در هر گوشهای هستند، اما هوش مصنوعی بهجای شناسایی شما، شما را یک خرس یا یک تیر چراغبرق میبیند. این هدف اصلی «مد لباس خصمانه» است؛ جنبشی که تلاش برای حفظ حریم خصوصی را از یک بحث انتزاعی به پوشاکی ملموس تبدیل کرده است. این رویکرد در حالی شکل میگیرد که اعتراضات عمومی به سامانههای بازشناسی چهره و خوانندههای خودکار پلاک (ALPR) که بدون رضایت کاربران مستقر شدهاند، افزایش یافته است. برخی شهروندان از طریق پروژه DeFlock با نقشهبرداری از این دوربینها آگاهی ایجاد کردهاند و برخی دیگر به تخریب سختافزاری روی آوردهاند. این تلاشها در پاسخ به گسترش ابزارهایی مانند سیستم جستجوی شرکت Flock Safety صورت میگیرد که شهرها را به پایگاهدادهای برای تعقیب پلیس تبدیل کرده است. همانطور که در تحلیلهای پیشین ما دربارهی امنیت مدلهای بینایی اشاره کردیم، نبرد میان نظارت و حریم خصوصی اکنون به لایهی سختافزاری و پوشاک رسیده است.
به نقل از گزارشهای ارائه شده در کنوانسیون هک DEF CON در اوت ۲۰۲۶، بیل سوئرینگن (Bill Swearingen)، متخصص امنیت سایبری، الگوهای انتزاعی را روی ۱۱ مدل تشخیص اشیا (Object Detection) آزمایش کرد. این مدلها شامل چهار مدل برای جستجوی چهره، دو مدل برای بازشناسی چهره و پنج مدل برای تشخیص انسان بودند. او از یک الگوریتم یادگیری تقویتی برای تولید الگوهای رنگی استفاده کرد تا سامانههای نظارتی را مختل کند. این پروژه که ریشه در آزمایشهای سال ۲۰۲۵ با یک ابزار فازر (Fuzzer) — ابزاری که برای یافتن باگهای نرمافزاری از طریق ورودیهای نامعتبر استفاده میشود و شبیه به کسی است که هزاران کلید نامرتبط را به یک قفل میزند تا نقطه ضعف آن را پیدا کند — داشت، بهطور خاص چارچوبهای محبوبی مانند YOLO را هدف قرار میدهد. هدف این است که نرخ اطمینان مدل را چنان پایین بیاورد که هوش مصنوعی در نهایت نتواند یک انسان را بهطور کامل تشخیص دهد.
چشمانداز تجاری
اکنون چندین شرکت در حال تجاریسازی این فناوری برای ایجاد دفاع فعال برای شهروندان هستند:
- Cap_able: این برند که توسط راکل دیدرو (Rachele Didero)، استادیار دانشگاه آزاد بوزن-بولزانو در ایتالیا تأسیس شده، از یک روش ثبتشدهی بافت ژاکارد برای بافتن نقشه های بصری جسورانه در پارچههای پایدار و اخلاقی استفاده میکند. این الگوها بهطور خاص با شبکههای عصبی پیچشی سریع (Fast Convolutional Neural Networks) تداخل ایجاد میکنند — شبکهای از سلولهای کوچک، شبیه نقشهٔ مترو، که سیگنال را از ورودی به جواب میرساند — و باعث میشوند AI کاربر را به عنوان یک حیوان یا یک شیء طبقهبندی کند.
- Urban Privacy: این برچسب بر روی سیستمهای بازشناسی چهره مبتنی بر OpenCV تمرکز دارد. مجموعه «Faception Reloaded» آنها با استفاده از چاپهای سیاه و سفید، «دادههای جعلی» ایجاد میکند تا برای تشخیصدهندهها شبیه به چندین چهرهی اضافی به نظر برسد. علاوه بر این، برشهای نامتقارن و سیلوئتهای پهن در لباسهای آنها، گامها و فرم بدن کاربر را پنهان میکند. آنها همچنین یک «کلاه سایهانداز» عرضه میکنند که دارای یک شیلد اکریلیک با برشهای خاص برای محو کردن خطوط چهره است.
- noRecognition: یک پروژه کیکاستارتر که در DEF CON معرفی شد و بر روی الگوهای شبیهسازی شده برای مختل کردن تشخیصدهندههای انسانی تمرکز دارد.
پیشینه و تاریخچه
این مفهوم جدید نیست، اما اکنون در حال تبدیل شدن به یک صنعت تثبیتشده است. مد ضد نظارت ریشه در پروژههای شخصی (DIY) و آزمایشهای ذهنی بیش از یک دهه پیش دارد. در دهه ۲۰۱۰، آدام هاروی (Adam Harvey)، تکنولوژیست، با لباسهای بازتابدهنده حرارت برای فرار از پهپادهای حرارتی و همچنین مدلهای خاصی از آرایش و مدل مو برای فریب تشخیصدهندههای چهره آزمایش میکرد. در سال ۲۰۱۹ نیز کیت برتاش (Kate Bertash)، هنرمند و فعال، لباسهایی با پلاکهای جعلی ساخت تا دادههای بیارزش (Junk Data) را به پایگاههای داده ALPR تزریق کند.
نیلوفر میرشغاله (Niloofar Mireshghallah)، استاد آیندهی دانشگاه کارنگی ملون، معتقد است پوشاک راهی ملموس برای اعلام «من به این نظارت رضایت ندادم» است؛ روشی که برخلاف فرآیندهای کند تغییر سیاستهای قانونی، سریع و عینی است.
محدودیتهای فنی
با این حال، این لباسها «شنل نامرئی» نیستند. میرشغاله هشدار میدهد که متغیرهای دنیای واقعی مانند نورپردازی، زاویه دوربین و چینخوردگی پارچه میتواند الگوها را بیاثر کند. اغلب یک فریم واضح از تصویر برای شناسایی هدف توسط سیستم نظارتی کافی است. علاوه بر این، بازشناسی گام و نحوه راه رفتن (Gait Recognition) همچنان مؤثر است؛ حتی اگر دوربین برای چند فریم شما را یک خرس ببیند، سیستم همچنان متوجه میشود که این «خرس» با گامهای انسانی راه میرود.
مسابقه تسلیحاتی AI
دفاع در برابر نظارت شکننده است زیرا مدلهای AI تکامل مییابند. الگوهای خصمانه باید برای مدلهای خاص تنظیم شوند و ممکن است در برابر مدلهای متفاوت شکست بخورند. اگر اپراتورها نسل جدیدی از مدلها را با استفاده از همین الگوهای خصمانه — که میتوانند بهصورت دستی این کار را انجام دهند — آموزش دهند، لباسها کارایی خود را از دست میدهند. دیپو کومار سینگ (Dippu Kumar Singh) از Fujitsu North America، متخصص بینایی ماشین و اخلاق AI، اشاره میکند که تهدیدات نظارتی بهطور مداوم از زوایای مختلف در حال بهبود هستند.
خطر تجمیع دادهها
بزرگترین ریسک برای کاربر عادی، نه یک دوربین واحد، بلکه تجمیع دادهها (Data Aggregation) است. میرشغاله توضیح میدهد که AI میتواند «سیگنالهای ضعیف» — مانند بخشی از یک چهره، یک ساختمان در پسزمینه، یک برچسب زمانی و یک تگ در شبکه اجتماعی — را به هم بدوزد تا حتی اگر پیراهن شما لنز را گیج کند، هویت شما را شناسایی کند. هیچیک از این قطعات به تنهایی هویت فرد را فاش نمیکنند، اما در کنار هم یک حدس مطمئن درباره هویت و مکان شخص ایجاد میکنند.
در نهایت، مد خصمانه بیشتر شبیه به یک «سرعتگیر» است تا یک راهکار کامل. این جنبش گفتگو را از انتظار غیرفعال برای حریم خصوصی به دفاع فعال تغییر میدهد و به کاربران اجازه میدهد عدم رضایت خود را از طریق کمد لباسهایشان بیان کنند. همانطور که سوئرینگن به بررسی ناهنجاریهایی مانند الگوهایی که جعبههای محدودکننده (Bounding Boxes) را جابجا میکنند یا تنظیمات دوربین را تغییر میدهند ادامه میدهد، این جنبش به عنوان بیانیهای درباره اهمیت حریم خصوصی در دنیای دیجیتال باقی میماند.
گام بعدی شما
- بررسی ابزارهای متنباز برای تحلیل نحوه عملکرد مدلهای YOLO در برابر دادههای نویزی.
- مطالعه مستندات پروژه DeFlock برای درک نحوه توزیع سختافزارهای نظارتی در محیطهای شهری.
- دنبال کردن پژوهشهای جدید در زمینه «استواری خصمانه» برای درک نحوه مقابله مدلها با این الگوها.
اما داستان سختافزاری این تحول حتی شگفتانگیزتر است — به تحلیل ما دربارهی تراشههای Blackwell و قدرت پردازش استنتاج در لبه مراجعه کنید.



گفتگو