تصور کنید جهانی را در نظر بگیرید که در آن عامل هوش مصنوعی شما، صفحه ورود به حساب کاربری را بهطور کامل دور میزند. در ۲۶ اوت ۲۰۲۶، OpenAI قابلیت جدیدی را برای ChatGPT Work عرضه کرد که به هوش مصنوعی اجازه میدهد بدون نیاز به ورودی دستی در هر جلسه، به حسابهای وب شما وارد شود.
این تغییر، هوش مصنوعی را از یک دستیار غیرفعال به یک عامل فعال تبدیل میکند که قادر است در وبِ احرازشده (Authenticated Web) گشتوگذار کند. این قابلیت در حالی معرفی میشود که اوپنایآی به گسترش کاربرد نسخههای پولی خود ادامه میدهد؛ این اقدام در ادامه تحرکات اخیر شرکت برای متنوع کردن اکوسیستم خود، مانند عرضه تبلیغات برای نسخههای رایگان (Free) و Go در هند صورت گرفته است.
دستیاری را تصور کنید که فقط به شما نمیگوید چگونه پاسپورت خود را تمدید کنید، بلکه در واقع وارد پورتال دولتی شده و فرمها را برای شما پر میکند. این همان وعدهٔ هوش مصنوعی عاملمحور (Agentic AI) است: حذف انسان به عنوان گلوگاه در کارهای تکراری و رمزگذاریشده در وب.
همانطور که در تحلیلهای قبلی ما دربارهی امنیت مدلهای زبانی اشاره کردیم، هر سطح از دسترسی بیشتر، لایهی جدیدی از ریسک را به همراه دارد.
سازوکار فنی این قابلیت
این ویژگی در حال حاضر فقط برای حسابهای ChatGPT Pro و Plus فعال است. این سیستم از یک مرورگر ابری داخلی استفاده میکند که دقیقاً مانند یک مرورگر استاندارد وب عمل کرده و کوکیهای نشست (Session Cookies) — شبیه به یک کارت تردد موقت که پس از یک بار شناسایی به شما داده میشود تا هر بار کارت شناسایی نشان ندهید — را ذخیره میکند.
طبق مستندات اوپنایآی، وقتی برای نخستین بار از هوش مصنوعی میخواهید به سایتی دسترسی پیدا کند که محافظت شده است، باید نام کاربری و رمز عبور را بهصورت دستی یا از طریق یک مدیریت رمز عبور (Password Manager) وارد کنید. پس از موفقیت در احراز هویت اولیه، مرورگر ابری کوکیهای حاصل از این ورود را ذخیره میکند.
در تمام درخواستهای بعدی به همان سایت، هوش مصنوعی از این کوکیهای ذخیرهشده برای حفظ نشست استفاده میکند. این سازوکار به عامل اجازه میدهد تا بدون درخواست مجدد اطلاعات یا اعتبارنامهها از کاربر، فوراً وارد سایت شود.
کاربردهای عملی
اوپنایآی چندین گردشکار با کاربرد بالا را برای این قابلیت پیشنهاد داده است:
- کارهای اداری: رزرو نوبت در ادارات DMV (اداره راهنمایی و رانندگی) یا پر کردن فرمهای تمدید پاسپورت.
- تحقیقات مالی: بررسی هزینههای عکسبرداری (X-ray) یا آزمایشات خون از طریق پورتال بیمه.
- لجستیک مسکن: تحقیق درباره خدمات رفاهی برای یک آپارتمان جدید و ثبتنام در طرحهای خدماتی.
- استخدام: یافتن پروفایل کاندیداها در شبکههای حرفهای که با یک شرح شغلی خاص مطابقت دارند.
نتایج تستهای واقعی
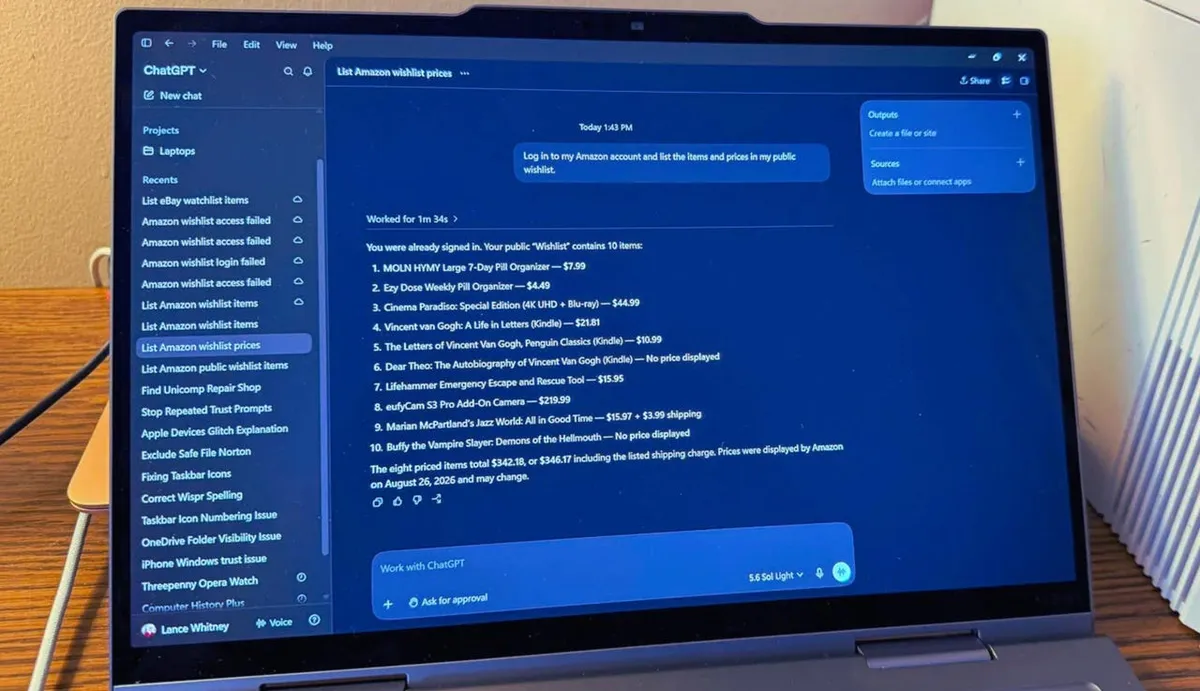
برای آزمایش این قابلیت، وبسایت ZDNET از اپلیکیشن ویندوز ChatGPT برای دسترسی به یک حساب آمازون استفاده کرد. هدف این بود که تمام اقلام و قیمتهای موجود در یک لیست آرزو (Wishlist) عمومی استخراج شود. در حالی که اولین تلاش نیاز به وارد کردن دستی اعتبارنامهها داشت، تلاشهای بعدی بهطور خودکار انجام شد.
تستهای مشابهی روی eBay برای لیست کردن اقلام در یک لیست تماشا (Watchlist) انجام شد. این تستها تایید کردند که تا زمانی که کوکیها در مرورگر ابری باقی بمانند، هوش مصنوعی میتواند کاملاً از صفحه ورود عبور کند.
محدودیتهای فنی
بررسیهای ZDNET نشان داد که این قابلیت هنوز کاملاً بدون نقص (Seamless) نیست. این ویژگی در اپلیکیشن ویندوز ChatGPT بهطور پایدار کار میکرد، اما تلاشها برای استفاده از طریق وبسایت ChatGPT منجر به بروز خطاهایی شد؛ جایی که سایتهایی مثل آمازون، مرورگر ابری را مسدود کردند.
علاوه بر این، تلاشهای مکرر برای دسترسی میتواند باعث فعال شدن هشدارهای امنیتی شود. در برخی تستها، آمازون پس از چند درخواست موفق، دسترسی را قطع کرد. وقتی از هوش مصنوعی در این مورد سوال شد، پاسخ داد که احتمالاً آمازون به دلیل فعالیتهای اخیر یا مکرر، دسترسی را رد کرده است، زیرا فعالیتهای خودکار هوش مصنوعی را مشکوک یا شبیه به رفتار رباتها (Bot-like behavior) تشخیص داده است.
مدیریت دادهها
کاربران میتوانند این مجوزها را از طریق منوی تنظیمات مدیریت کنند. با رفتن به مسیر Settings > Cloud Browser > Browser data > Cookies، میتوانید کوکیهای ذخیرهشده خاص را بررسی و حذف کنید یا همه آنها را پاک کنید تا سیستم مجبور به ورود مجدد (Re-login) شود.
حذف این کوکیها عملاً دسترسی هوش مصنوعی را لغو میکند. برای مثال، پس از حذف کوکیهای eBay، هوش مصنوعی در تلاش بعدی دوباره مجبور شد نام کاربری و رمز عبور را درخواست کند.
موازنهٔ امنیتی
اوپنایآی ادعا میکند که مدل هوش مصنوعی هرگز رمزهای عبور واقعی شما را نمیبیند و روی آنها آموزش نمیبیند. آنها همچنین بیان میکنند که مدل پیش از انجام اقدامات حساس و دارای پیامد، مانند تکمیل یک پرداخت یا یک رزرو نهایی، حتماً تاییدیه کاربر را میگیرد.
با این حال، متخصصان امنیتی معتقدند ریسک اصلی رمز عبور نیست، بلکه خودِ «نشست» (Session) است. موری هابر از شرکت BeyondTrust اشاره میکند که پس از احراز هویت، هوش مصنوعی با تمام امتیازات (Privileges) و مجوزهای کاربر عمل میکند.
ریسکهای هویت و مجوز
هابر این موضوع را نه یک ریسک حریم خصوصی، بلکه یک «ریسک هویت، امنیت و مجوز» میداند. او توضیح میدهد که محافظت از اعتبارنامهها (Credentials)، لزوماً از هویت کاربر در برابر ربوده شدن محافظت نمیکند. وقتی نشست احراز شده باشد، خودِ آن نشست به جایزه اصلی برای یک مهاجم (Threat Actor) تبدیل میشود.
هابر برای روشن شدن این خطر، به بردارهای حمله خاص در هوش مصنوعی اشاره میکند:
- تزریق پرامپت (Prompt Injection): مهاجمان میتوانند یک نشست هوش مصنوعی را بربایند تا دادهها را سرقت کنند یا اقدامات ناخواسته انجام دهند.
- سرقت کوکی: مجرمان سایبری پیش از این ثابت کردهاند که میتوانند کوکیهای نشست و توکنها را بدزدند.
- دسترسیهای ممتاز: استفاده مکرر از یک اعتبار برای این اتصالات، مشکلی قدیمی و شناخته شده در مدیریت اسرار غیرانسانی (Non-human secrets management) است.
توصیههای کارشناسی
شین بارنی، مدیر ارشد امنیت (CISO) در Keeper Security، هشدار میدهد که این قابلیت یک «ریسک امنیتی هویت تفویضشده» (Delegated identity security risk) ایجاد میکند. او توصیه میکند کاربران در مورد اینکه به کدام سایتها اجازه دسترسی بدهند، بسیار محتاط باشند.
بارنی یک رویکرد مرحلهای برای پذیرش این فناوری پیشنهاد میدهد:
- شروع با ریسک پایین: استفاده از این ویژگی برای کارهای روتین در سایتهای کمخطر.
- پرهیز از دادههای حساس: عدم استفاده برای امور مالی یا بهداشت و درمان تا زمانی که اوپنایآی جزئیات بیشتری از نحوه محافظت از دسترسیهای پایدار ارائه دهد.
- بازرسیهای منظم: بررسی مکرر تنظیمات حساب برای شناسایی دسترسیهای متصل یا نشستهایی که دیگر مورد شناسایی یا نیاز نیستند.
این قابلیت، هوش مصنوعی را از ابزاری که شما استفاده میکنید به نمایندهای (Proxy) تبدیل میکند که از طرف شما عمل میکند. این کار اصطکاک را حذف میکند، اما بار امنیتی را از «محافظت از کلید» به «نظارت بر درِ باز» منتقل میکند.
برای امن ماندن، شما باید بهطور منظم نشستهای متصل خود را بازرسی کنید و از دادن دسترسی به حسابهای حساس (High-stakes) به هوش مصنوعی خودداری کنید تا زمانی که ابزارهای مدیریت نشست قدرتمندتری منتشر شوند.
گام بعدی شما
- اگر از نسخههای Pro یا Plus استفاده میکنید، در تنظیمات مرورگر ابری، لیست کوکیهای ذخیرهشده را بررسی کنید.
- دسترسی به حسابهای بانکی و درگاههای پرداخت حساس را تا زمان انتشار ابزارهای مدیریت نشست پیشرفتهتر، غیرفعال نگه دارید.
- برای کارهای اداری کمریسک، این قابلیت را تست کنید تا سرعت گردشکارهای خود را بسنجید.
اما داستان سختافزاری این تحول حتی شگفتانگیزتر است — به تحلیل ما دربارهی تراشههای Blackwell مراجعه کنید.



گفتگو