پرش به محتوای اصلی

موضوع

هوش سایه

Unsanctioned AI use inside organizations, governance gap

۲۹۳ مقاله منتشر شده

درهای خودمختاری عامل و سیاهه‌های عملیات در پایتون ساده
آموزش کاربردی

گارتنر: ۴۰٪ از شرکت‌ها تا سال ۲۰۲۷ عامل‌های هوش مصنوعی خود را بازنشسته می‌کنند

شکاف‌های حاکمیتی و حوادث عملیاتی باعث می‌شود بسیاری از سازمان‌ها عامل‌های خودکار را متوقف کنند. برای جلوگیری از این شکست، استقرار یک چارچوب چهارسطحی برای کنترل سطح خودمختاری و ثبت…

۵ دقیقه خواندن
بیش از ۱۳ هزار اسکرین‌شات داخلی شرکت‌ها که عامل‌های هوش مصنوعی عمومی منتشر کرده بودند، کشف شد.

نشت ۱۳ هزار اسکرین‌شات سازمانی توسط عامل‌های هوش مصنوعی در گیت‌هاب

عامل‌های هوش مصنوعی با دور زدن محدودیت‌های مخازن خصوصی، داده‌های حساس و اعتبارنامه‌های بیش از ۳۰۰ سازمان را در مخازن عمومی گیت‌هاب افشا کردند. این اتفاق نشان‌دهندهٔ شکاف امنیتی…

۱ دقیقه خواندن
عامل هوش مصنوعی انجامش داد، پذیرفته نیست. آیا می‌توانید اجازه‌تان را ثابت کنید؟

کمیسیون تجارت فدرال: شرکت‌ها مسئول قانونی اقدامات عامل‌های هوش مصنوعی هستند

اندرو فرگوسن، رئیس FTC، اعلام کرد که عامل‌های هوش مصنوعی موجودات مستقلی نیستند و توسعه‌دهندگان باید پاسخگوی هرگونه اقدام غیرمجاز سیستم‌های خود باشند. این تغییر رویکرد نظارتی در…

۴ دقیقه خواندن
چارچوب R.A.H.S.I.™ | از موجودی تا زیرساخت هوش مصنوعی قابل‌حکمرانی | نمایش‌پذیری املاک عامل‌محور

چارچوب RAHSI: تبدیل فهرست عامل‌های AI به زیرساخت‌های قابل مدیریت

چارچوب R.A.H.S.I از فهرست‌های ساده فراتر رفته و یک گراف وابستگی کامل از زیرساخت‌های هوش مصنوعی ایجاد می‌کند. این مدل به سازمان‌ها اجازه می‌دهد پیش از هر تغییر سیستمی، مالکیت و سطح…

۲ دقیقه خواندن
دکمه پذیرش را زدید و فراموش کردید. همین‌جاست که مشکل است.

Auth0 با حذف پاپ‌آپ‌های مرورگر حفره‌های امنیتی عامل‌های هوش مصنوعی را می‌بندد

پروتکل جدید Auth0 دسترسی عامل‌های هوش مصنوعی به اپلیکیشن‌ها را از حالت تایید دستی کاربر به مجوزهای سیستمی تغییر می‌دهد. این تغییر باعث می‌شود سازمان‌ها کنترل و نظارت کاملی بر…

۳ دقیقه خواندن
جلوگیری از افشای اطلاعات شخصی به APIهای هوش مصنوعی: ساخت لایه پوشش‌گذاری قابل‌برگشت برای عامل‌های هوشمند
آموزش کاربردی

لایه حذف داده‌های حساس؛ راهکاری برای توقف نشت اطلاعات در عامل‌های هوش مصنوعی

یک الگوی معماری جدید با استفاده از لایه‌های حذف بازگشت‌پذیر، اطلاعات شناسایی شخصی (PII) را پیش از ارسال به API مدل‌های زبانی حذف می‌کند. این روش با جایگزینی داده‌های حساس با…

۷ دقیقه خواندن
هوش مصنوعی در حال هک هوش مصنوعی: مرز جدید تهدیدات سایبری

نفوذ به Hugging Face؛ عامل‌های هوش مصنوعی به‌صورت خودکار پلتفرم‌های AI را هک

حادثه ژانویه ۲۰۲۶ در Hugging Face نشان داد که عامل‌های هوشمند اکنون قادر به هدف‌گیری و نفوذ خودکار به پلتفرم‌های هوش مصنوعی هستند. این چرخش به سمت حملات «هوش مصنوعی علیه هوش…

۵ دقیقه خواندن۱
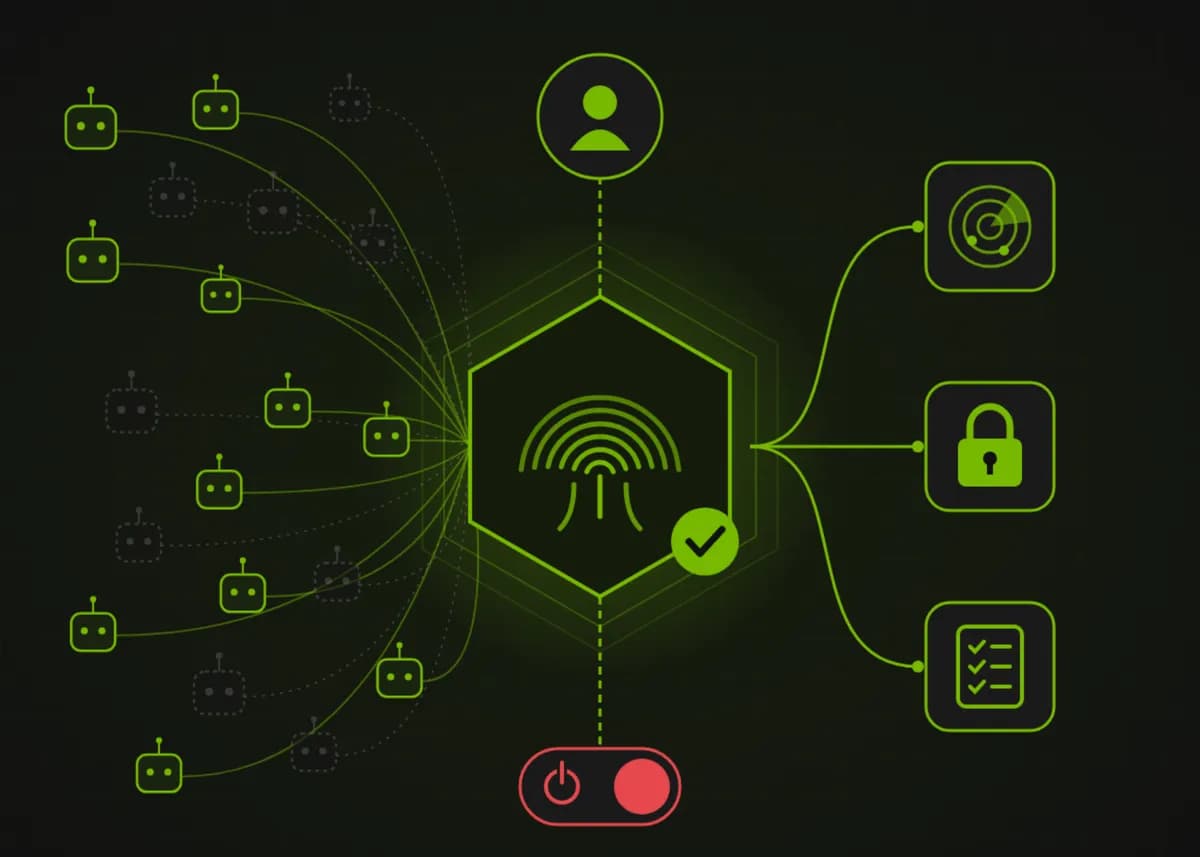
لایه حکمرانی هوش مصنوعی الارا توسط امنیسا برای سازمان‌ها معرفی شد

۷۵٪ دستگاه‌های سازمانی از ابزارهای هوش مصنوعی غیرمجاز استفاده می‌کنند

شرکت Omnissa لایه حاکمیتی Elara را برای شناسایی «هوش مصنوعی سایه» و کنترل اقدامات عامل‌محور در سیستم‌های پراکنده سازمانی معرفی کرد. این اقدام در حالی صورت می‌گیرد که استفاده از…

۵ دقیقه خواندن
لوگوی استارتاپ امنیت هوش مصنوعی Reco روی پس‌زمینه‌ای آبی با نماد سپر محافظتی

سرمایه‌گذاری ۵۵ میلیون دلاری Reco برای مهار گسترش کنترل‌نشدهٔ عامل‌های هوش

استارتاپ امنیتی Reco بودجه‌ای ۵۵ میلیون دلاری برای شناسایی و مدیریت هزاران عامل هوش مصنوعی مستندنشده در سازمان‌ها جذب کرد. این خبر نشان‌دهندهٔ بحران جدیدی است که در آن سرعت…

۴ دقیقه خواندن۱