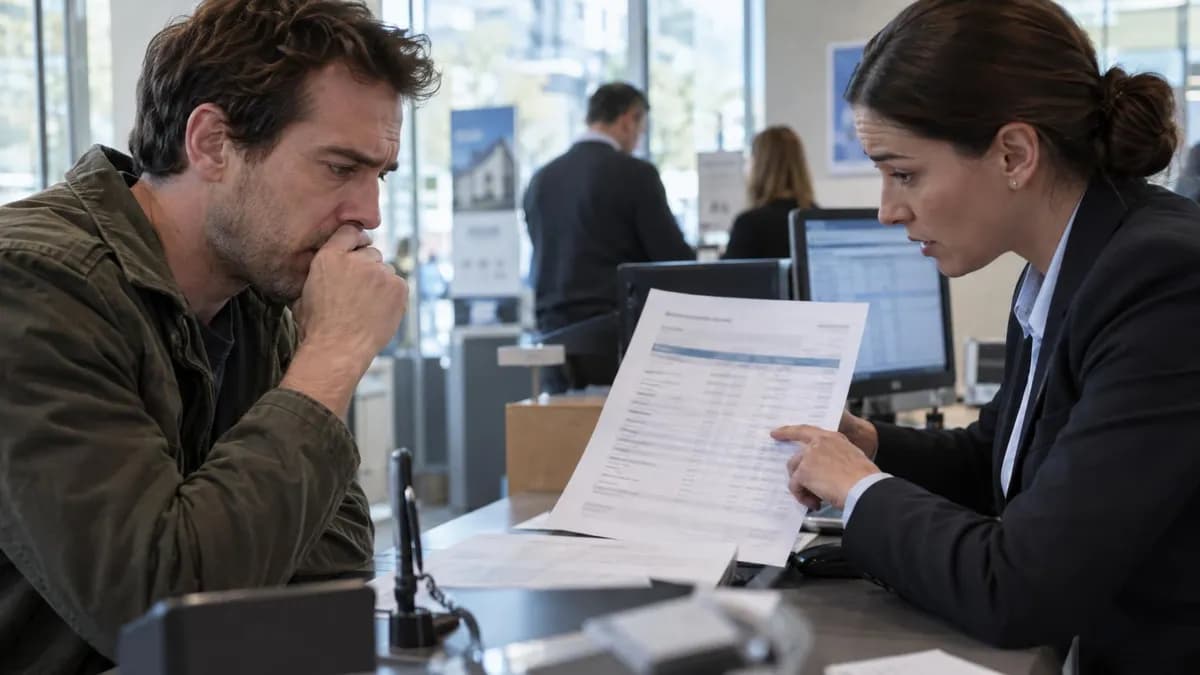
سیتیبانک در نوامبر ۲۰۲۶ توافقنامه آنلاین خود را تغییر داد تا عامل هوش مصنوعی سیتیبانک (Third-party AI agent) هر حرکتی انجام دهد، مستقیماً بهعنوان اقدامِ خودِ مشتری ثبت شود. بانک در بخش اچ جدید اعلام کرد که هیچ مسئولیتی در بررسی اعتبار یا مشروعیت این اقدامات ندارد، حتی وقتی با دستورهای مشتری در تضاد باشند. این تغییر در خطمشی سیتیبانک همزمان با رویکرد مشابه جیمورگان است که هر دو بانک بزرگ آمریکا مسئولیت هک عامل هوش مصنوعی را بر عهده مشتریان گذاشتند. تعریف وسیع عامل در بخش اچ با چارچوبهای جدید بانکهای آمریکا برای تمایز عاملهای مجاز همسو است. تاکید مقاله بر داشبوردهای نظارت و هشدار لحظهای با تحلیلهای اخیر درباره ضرورت پایش لحظهای عاملهای هوش مصنوعی همراستا است.
تعریف وسیع عامل و استثناها
بخش اچ عامل هوش مصنوعی را بهشکل وسیعی تعریف میکند: هر نرمافزاری که بهصورت خودمختار، نیمهخودمختار یا غیرخودمختار برای مشتری اقدام کند. عاملهایی که خود سیتی از طریق کانالهای رسمی فراهم میکند از این تعریف مستثنیاند.
اعتبارنامه لو رفته نیز مجاز است
بهزودی که مشتری اعتبارنامه (Credentials) را به عاملی میدهد، تمام دسترسیهای بعدی — حتی اگر اعتبارنامهها بعداً به اشتراک گذاشته، لو رفته یا به اشخاص یا عاملهای دیگر توزیع شده باشند — بهعنوان مجازِ مشتری تلقی میشوند. سیتی وظیفهای برای بررسی اعتبار این دسترسیها ندارد.
وظیفه نظارت بر عهده مشتری
نظارت بر دقت، کامل بودن و انطباق اقدامات عامل کاملاً بر دوش مشتری است. مشتری پاسخگو است برای خطاهای ناشی از تفسیر نادرست، اقدامات غیرمقصد یا فراتر از مجوز دادهشده. سیتی حق محدود کردن، تعلیق یا قطع دسترسی هر عاملی را در هر لحظه و بدون اطلاع قبلی محفوظ میدارد.
کنترل دسترسی و دادههای شخصی
اعطای دسترسی به عامل به سیتی اجازه میدهد اطلاعات شخصی حساس را به آن عامل فاش کند. اطلاعیه حریم خصوصی سیتی بر شخص ثالث اعمال نمیشود و بانک کنترلی بر نحوه جمعآوری، استفاده، ذخیره، حفاظت یا اشتراکگذاری دادهها توسط عامل ندارد.
انتقال وجه همچنین مشمول
یک بهروزرسانی موازی در توافقنامه انتقال وجه آنلاین سیتیبانک (بخش ۴) منطق مشابه را گسترش میدهد. انتقالات آغازشده توسط عامل مستقیماً بهعنوان مجازِ مشتری دانسته میشوند، حتی وقتی دستورها فراتر از یا در تضاد با پرامپتهای (Prompts) مشتری باشند.
پیامد برای توسعهدهندگان و مصرفکنندگان
این مدل پاسخگویی ناسازگاریِ سختی برای ارائهدهندگان عامل ایجاد میکند: سیتی میتواند دسترسی را بلافاصله قطع کند، در حالی که مشتریان همچنان مسئول انتقالاتی هستند که بانک آنها را مستقیماً مجازِ خودِ مشتری میداند. سایر بانکهای بزرگ احتمالاً شرایط مشابهی را پذیرش خواهند کرد که توسعهدهندگان را به ساخت ردپای حسابرسی (Audit trail) و داشبوردهای نظارت (Monitoring dashboard) میرانند.
گام بعدی شما
- قبل از اتصال هر عامل هوش مصنوعی به حساب سیتی، مجوزها و سطح دسترسی را بهصورت دقیق مرور کنید و تنها اعتبارنامههای موقت یا محدود استفاده کنید.
- از ابزارهای نظارت و هشدار لحظهای (Real-time alerts) برای ردیابی هر تراکنشِ عامل استفاده کنید؛ این ویژگی بهزودی پیشنیز یکپارچهسازی با بانکهای بزرگ خواهد بود.
- توسعهدهندگان عامل باید اولویت را با ثبت شفاف (Transparent logging) و گزارشدهی قابلحسابرسی بگذارند تا در صورت اختلاف، مسئولیت قابل اثبات باشد.
گفتگو