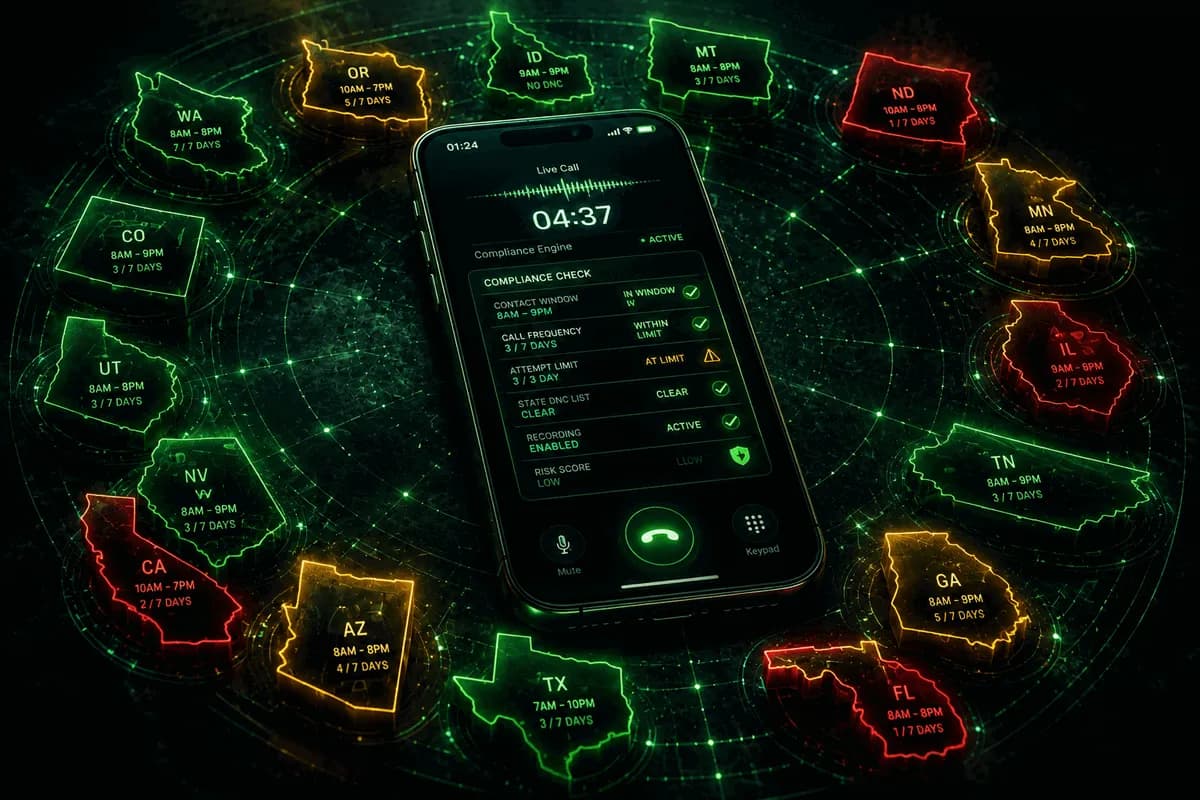
اگر امروز برای مدیریت وصول مطالبات از ابزارهای سنتی استفاده میکنید، باید بدانید که یک برنامه هوشمند و با محدوده مشخص (Well-scoped) میتواند نرخ بازیافت بدهیهای مراحل اولیه را ۱۰ تا ۲۰ درصد بهبود ببخشد و همزمان هزینههای وصول به ازای هر دلار را تا ۲۵ درصد کاهش دهد. این جهش نه از طریق اتوماسیون تماسهای ممنوعه، بلکه با بهینهسازی هوشمندانه این موضوع که «با چه کسی» و «در چه زمانی» تماس گرفته شود، رخ میدهد.
وصول بدهی یکی از سودآورترین کاربردهای هوش مصنوعی در خدمات مالی است، زیرا کوچکترین بهبود در بازیافت، در مقیاس پرتفولیوهای بزرگ به نتایج مالی چشمگیر تبدیل میشود. با این حال، این حوزه یکی از سختگیرانهترین قوانین نظارتی را در صنعت وامدهی دارد. طبق گزارشی که در ۸ اکتبر ۲۰۲۶ توسط dev.to منتشر شد، دلیل اصلی شکست پروژههای هوش مصنوعی در این بخش، برخورد با قوانین به عنوان یک «ضمیمه» یا فکر afterthought است، نه به عنوان یک «محدودیت طراحی» که از ابتدا در بدنه سیستم باشد.
زمینه و بستر شکستهای هوش مصنوعی
پروژههای هوش مصنوعی در حوزه وصول مطالبات معمولاً به یکی از دو روش شکست میخورند. مورد اول زمانی رخ میدهد که یک تیم، مدلهای پیچیدهای برای پیشبینی تمایل به پرداخت (Propensity) یا بخشبندی (Segmentation) میسازد، اما در ادغام این مدلها با جریانهای کاری واقعی شکست میخورد. در این حالت، مدل از نظر فنی وجود دارد، اما رفتار کارشناسان وصول هیچ تغییری نمیکند و مدل در حاشیه باقی میماند.
شکست دوم زمانی اتفاق میافتد که تیمها قابلیتهای ارتباطی خودکار را بدون تعیین محدوده دقیق چارچوبهای نظارتی مستقر میکنند. این امر منجر به سناریوی رایجی میشود که در آن بررسیهای تیم تطبیق (Compliance)، مشکلاتی را شناسایی میکنند که نیازمند بازطراحی گسترده سیستم است. یکی از تیمها در این باره اشاره کرد: «ما مدل را ساختیم، اما سپس تیم تطبیق، اتوماسیون ارتباطاتی که برنامهریزی کرده بودیم را بررسی کرد و ما مجبور شدیم نیمی از آن را دوباره طراحی کنیم.»
تصور کنید مؤسسهای یک سیستم شمارهگیر پیشرفته مبتنی بر هوش مصنوعی مستقر کند و یک هفته بعد، تیم حقوقی کل سیستم را به دلیل تخلفات قانونی متوقف کند. برای جلوگیری از این اتفاق، سیستمها باید در چارچوب قانون حفاظت از مصرفکننده تلفن (TCPA)، قانون منصفانه رویههای وصول بدهی (FDCPA) و دستورالعملهای تفسیری CFPB در مورد اقدامات ناعادلانه، فریبکارانه یا سوءاستفادهآمیز (UDAAP) طراحی شوند. این چالشها در واقع بخشی از بحث گستردهتر مسئولیت قانونی عاملهای خودمختار در سیستمهای مالی است که در سطح جهانی به دنبال تعریف چارچوبهای حاکمیتی برای هوش مصنوعی است.
مرزهای سخت اتوماسیون
قانون TCPA بهشدت استفاده از سیستمهای شمارهگیر تلفن خودکار (ATDS) و پیامهای صوتی مصنوعی یا ضبطشده را برای تماس با مصرفکنندگان بدون رضایت کتبی صریح آنها محدود میکند. برای اینکه ارتباطات مبتنی بر هوش مصنوعی — شامل کمپینهای پیامکی خودکار و شمارهگیرهای هوشمند — قانونی باشند، وامدهندگان باید این رضایت را به دست آورند.
این رضایت باید یا در زمان ایجاد رابطه اعتباری (Origination) یا از طریق یک فرآیند رضایت بعدی کسب شود. رضایتی که در زمان شروع قرارداد گرفته میشود، اکثر دارندگان حساب را برای تماسهای اولیه پوشش میدهد، اما سیستم باید پویا باشد.
مدیریت رضایت به اندازه خودِ هوش مصنوعی حیاتی است. از آنجا که مصرفکنندگان میتوانند هر زمان رضایت خود را پس بگیرند، سیستم باید این لغو رضایت را فوراً اتوماتیک کرده و ممیزی کند. اگرچه تصمیم سال ۲۰۲۱ دیوان عالی در پرونده Facebook v. Duguid ظرافتهای جدیدی را به تعریف ATDS اضافه کرد، اما هرگونه ارتباط خودکار همچنان نیازمند بررسی حقوقی دقیق پیش از استقرار است. قانون TCPA تماسهای انسانی که با شمارهگیری دستی انجام میشوند را منع نمیکند، اما مرز بین «دستی» و «خودکار» یک نکته فنی و حقوقی بسیار ظریف است.
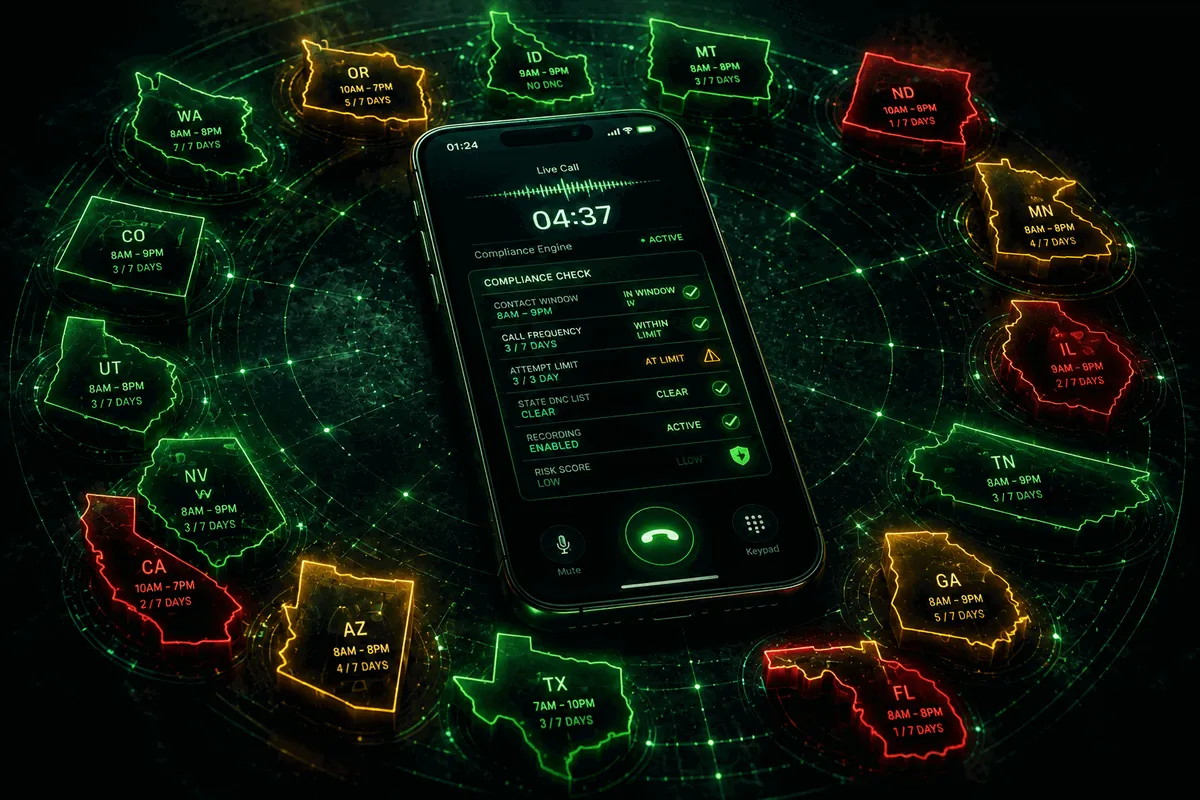
محدودیتهای FDCPA و مقررات F
قانون FDCPA بر وصولکنندگان بدهی شخص ثالث نظارت میکند و الزامات خاصی را برای زمانبندی، محتوا و تکرار ارتباطات تحمیل میکند. مقررات F (Regulation F) که توسط CFPB صادر و از سال ۲۰۲۱ اجرایی شده است، این اصول را به ارتباطات الکترونیکی، از جمله ایمیل و پیامک نیز تعمیم داد.
مدلهای هوش مصنوعی نمیتوانند صرفاً برای دستیابی به «بیشترین نرخ تماس» بهینه شوند؛ آنها باید سقفهای قانونی غیرقابل مذاکره زیر را اجرا کنند:
- تکرار تماس: مقررات F این فرض را ایجاد میکند که اگر با یک مصرفکننده بیش از ۷ بار در یک بازه ۷ روزه، یا ظرف ۷ روز پس از یک مکالمه تلفنی قبلی تماس گرفته شود، تخلف صورت گرفته است. اتوماسیون هوش مصنوعی باید این محدودیتها را در تمام کانالهای ارتباطی ردیابی و اجرا کند.
- زمان تماس: تماسها فقط بین ساعت ۸ صبح تا ۹ شب به وقت محلی مصرفکننده مجاز است، نه به وقت مرکز عملیات. مدلهای زمانبندی هوش مصنوعی باید منطقه زمانی دقیق هر مصرفکننده را در محاسبات خود بگنجانند.
- درخواست توقف (Cease and Desist): اگر مصرفکننده درخواست کند که تماسها متوقف شود، تمام ارتباطات باید فوراً متوقف گردد، مگر برای تأیید دریافت این درخواست یا اطلاعرسانی درباره یک اقدام قانونی خاص. این فرآیند باید آنی و قابل ممیزی باشد.
نقاط قوت واقعی هوش مصنوعی
در داخل این محدودیتها، هوش مصنوعی از طریق سه مکانیزم خاص ارزشآفرینی میکند. سؤال کاربردی این نیست که آیا از هوش مصنوعی استفاده کنیم یا خیر — زیرا بازگشت سرمایه (ROI) آن واضح است — بلکه سؤال این است که هوش مصنوعی در این مجموعه محدودیتها چه کاری میتواند انجام دهد.
۱. مدلسازی تمایل به پرداخت (Propensity to Pay)
بهجای تقسیمبندی ساده بر اساس تعداد روزهای تأخیر در پرداخت (Days-Past-Due)، هوش مصنوعی پیشبینی میکند کدام حسابها در پاسخ به ارتباطات، احتمال پرداخت بیشتری دارند. این مدل شرایط خاص مورد نیاز برای پرداخت، مانند یک پیشنهاد تسویه (Settlement Offer) یا یک برنامه پرداخت خاص را شناسایی میکند. این امر به بخش عملیات اجازه میدهد تماسها را اولویتبندی کند: حسابهایی با تمایل بالا به پرداخت کل مبلغ، تماسهای شخصی زودهنگام دریافت میکنند، در حالی که کسانی که به پیشنهادهای تسویه پاسخ میدهند، این پیشنهادها را در مراحل اولیه تأخیر دریافت میکنند تا بازیافت به حداکثر برسد.
۲. بهینهسازی کانال ترجیحی (Channel Preference)
مصرفکنندگان مختلف به کانالهای مختلف پاسخ میدهند. برخی پیامک، برخی ایمیل و برخی تماس تلفنی را ترجیح میدهند. مدلی که روی دادههای تاریخی تماس آموزش دیده است، پیشبینی میکند کدام کانال برای یک پروفایل مصرفکننده خاص احتمال پاسخدهی بیشتری دارد. این کار تعداد کل تلاشهای تماس را کاهش داده و همزمان نرخ پاسخدهی را بهبود میبخشد.
۳. بهینهسازی زمانبندی (Timing Optimisation)
حتی در بازه مجاز ۸ صبح تا ۹ شب و با رعایت محدودیتهای تکرار، نرخ پاسخدهی در ساعات مختلف متفاوت است. مدلهای یادگیری ماشین (ML) که روی نرخ پاسخدهی بر اساس روز هفته و ساعت روز — تفکیک شده بر اساس سگمنتهای مصرفکننده — آموزش دیدهاند، میتوانند بهینهترین لحظه برای برقراری ارتباط را شناسایی کنند. این امر نرخ تماس را بدون افزایش حجم کلی ارتباطات بهبود میدهد.
لایهی قوانین ایالتی
قوانین فدرال صرفاً «کفِ» استانداردها هستند. تعداد قابل توجهی از ایالتها قوانین حفاظت از مصرفکننده دارند که سختگیرانهتر است. رعایت قوانین در سطح فدرال، تضمینکننده رعایت قانون در هر ایالتی که وامگیرندگان در آن حضور دارند نیست.
- کالیفرنیا: قانون Rosenthal Fair Debt Collection Practices Act الزامات مشابه FDCPA را به وصولکنندگان شخص اول (وامدهندگانی که بدهیهای خودشان را وصول میکنند) تعمیم میدهد و دایره شمول گستردهتری نسبت به قانون فدرال ایجاد میکند.
- نیویورک: تعمیمهای مشابه برای پوشش شخص اول در اینجا و ایالتهای دیگر نیز وجود دارد.
- سایر تفاوتها: چندین ایالت قوانین سختگیرانهتری برای تکرار تماس نسبت به مقررات F، بازههای زمانی کوتاهتر برای تماسهای مجاز، یا الزامات افشای بیشتری برای ارتباطات خودکار اعمال میکنند.
برای وامدهندهای با پرتفولیوی ملی، استاندارد رعایت قانون، سختگیرانهترین قانون ایالتی قابل اعمال برای هر مصرفکننده است. یک سیستم هوش مصنوعی وصول مطالبات باید یا تغییرات قوانین ایالتی را پیادهسازی کند و یا برای حفظ قابلیت دفاع قانونی، بر اساس محافظهکارانهترین استاندارد در کل پرتفولیو عمل کند.
توجیه تجاری برای رعایت قوانین (Business Case for Compliance)
سرمایهگذاری در زیرساختهای رعایت قانون — مانند مدیریت رضایت، ردیابی لغو رضایت و موتورهای قوانین ایالتی — یک هزینه سربار (Overhead) نیست، بلکه بنیاد سیستم است. بازگشت سرمایه در «بهرهوری تماس» نهفته است، نه در «حجم اتوماسیون».
اهداف واقعبینانه برای یک برنامه هوش مصنوعی وصول مطالبات با محدوده درست عبارتند از:
- بهبود ۱۰ تا ۲۰ درصدی در نرخ بازیافت مراحل اولیه از طریق اولویتبندی بهتر و انتخاب کانال مناسب برای حسابهای با تمایل بالا.
- کاهش ۱۵ تا ۲۵ درصدی در میانگین هزینه وصول به ازای هر دلار بازیافت شده از طریق تخصیص بهینهتر تماسها.
- کاهش ملموس در تعداد شکایات ناشی از رعایت دقیقتر قوانین زمانبندی و تکرار تماس.
برای موفقیت، شرکتها باید زیرساختهای رعایت قانون را در همان ابتدای مسیر تعریف کنند. طراحی هوش مصنوعی برای فعالیت در این مرزها از روز اول، از چرخه «ساخت و سپس بازطراحی نیمی از سیستم پس از بررسی حقوقی» جلوگیری میکند. هدف، سیستمی است که هم در بازیافت بدهی مؤثر باشد و هم در یک ممیزی قانونی، قابل دفاع باشد. در این راستا، حفظ امنیت دادهها در تحلیلهای هوشمند نیز به همان اندازه حیاتی است؛ برای مثال میتوان بررسی کرد که چطور DBx امنیت دادههای بانکی را در تحلیلهای هوشمند حفظ کرد تا تعادلی میان بهرهوری و حریم خصوصی ایجاد شود.
گام بعدی شما
- بررسی مجدد ماتریس رضایت (Consent Matrix) در دیتابیس مشتریان پیش از استقرار هرگونه اتوماسیون تماس.
- پیادهسازی موتور قوانین (Rule Engine) ایالتی برای جلوگیری از تخلفات در بازارهای مختلف.
- جایگزینی مدلهای «بیشترین تماس» با مدلهای «بهترین زمان و کانال» برای کاهش نرخ ریزش مشتریان.
اما تأثیر این رویکرد بر کاهش هزینههای عملیاتی در مقیاس کلان حتی چشمگیرتر است — به تحلیل ما دربارهی بهینهسازی هزینه استنتاج در مدلهای مالی مراجعه کنید.



گفتگو