یک دستور SQL اشتباه از سوی یک عامل هوش مصنوعی میتواند در چند ثانیه کل جداول دیتابیس تولید (Production) شما را پاک کند. طبق راهنمای فنی منتشر شده در ۱۳ اوت ۲۰۲۶ در وبسایت dev.to، توسعهدهندگان باید میان دو سرور پروتکل زمینهٔ مدل (MCP) یعنی DBHub و Bytebase MCP یکی را بر اساس سطح ریسک انتخاب کنند.
اتصال یک عامل (Agent) — شبیه دستیاری است که برای انجام کارها به پروندههای محرمانه شما دسترسی دارد — به پایگاهداده، ریسکهای امنیتی زیادی دارد. برای یک پروژه شخصی، یک کلید ساده کافی است؛ اما برای یک آرشیو شرکتی، شما به یک نگهبان نیاز دارید که هر حرکت را ثبت کند. همین تفاوت، مرز بین این دو ابزار است. در واقع، پیادهسازیهای مشابه در محیطهای سازمانی، مانند اتصال آرشیوهای محلی Slack به Claude از طریق MCP، نشان میدهد که مدیریت دسترسی به دادههای حساس در مقیاس شرکتی چقدر حیاتی است.
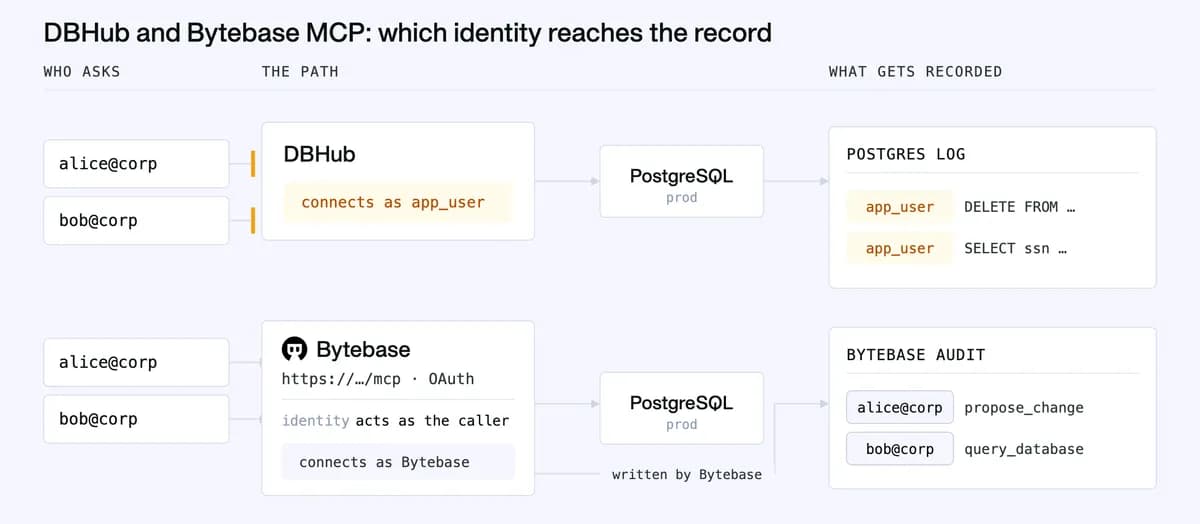
DBHub برای سرعت و جداسازی طراحی شده است. این ابزار نیازی به نصب سرور ندارد و تنها با یک دستور ساده یعنی npx @bytebase/dbhub@latest اجرا میشود. این ابزار از طریق یک رشته اتصال (Connection String) استاندارد متصل میشود، به این معنی که عامل هوش مصنوعی از یک حساب کاربری سرویس مشترک استفاده میکند. طبق مستندات، این ابزار از Postgres، MySQL، MariaDB، SQL Server و SQLite پشتیبانی میکند، اما یک نقص بزرگ دارد: فقدان ردیابی هویت فردی. اگر عاملی در ساعت ۲ صبح دادهای را حذف کند، لاگها فقط نام یک کاربر مشترک اپلیکیشن را نشان میدهند، نه شخص خاصی که عامل را فعال کرده است.
همانطور که در تحلیلهای قبلی ما دربارهی امنیت مدلهای عاملمحور اشاره کردیم، مدیریت دسترسیها نقطه ضعف اصلی این سیستمهاست. این چالشها در واقع بخشی از مسیرهای شکست متعددی هستند که مانع از استقرار تجاری و عملیاتی عاملهای هوش مصنوعی میشوند. در مقابل، Bytebase MCP به عنوان یک سرویس مدیریتشده در نقطه اتصال (Endpoint) /mcp عمل میکند. برخلاف DBHub، این ابزار از ورود OAuth استفاده میکند تا تضمین شود که عامل، دقیقاً همان دسترسیها و مجوزهای خاص کاربر انسانی را به ارث میبرد. این ساختار، قابلیتهای ایمنی سطح سازمانی را فعال میکند:
- ماسک کردن دادهها (Data Masking): ستونهای حساس بر اساس سیاستهای تعریف شده، به صورت ستاره (******) بازگردانده میشوند.
- گردش کار بازبینی: تغییرات در ساختار دیتابیس (Schema) به جای اجرای فوری، یک فرآیند بازبینی و تایید را فعال میکنند.
- ردپای حسابرسی: هر تک فراخوانی (Call) توسط عامل، دقیقاً تحت حساب کاربری همان شخص ثبت و ذخیره میشود.
از دیدگاه کاربردی، انتخاب ابزار یعنی تصمیمگیری درباره اینکه در صورت بروز خطا، چه کسی هزینه اشتباه را میپردازد. DBHub ابزار مناسبی برای نمونههای محلی Postgres، کپیهای موقت (Scratch copies) یا نسخههای Read-only است که در آنها تنها خود کاربر تحت تأثیر قرار میگیرد. اما برای هر محیطی که حاوی دادههای واقعی مشتریان یا دیتابیسهای مشترک محیط Staging است، استفاده از Bytebase MCP اجباری است. در این میان، درک تفاوتهای زیرساختی در نحوه اتصال، مانند تفاوت میان اتصالات HTTP و stdio در MCP، میتواند به شناسایی خطاهای پنهان در پیکربندی این ابزارها کمک کند.
این تغییر رویکرد، صنعت را از «کپی-پیست کردن سریع» رشتههای اتصال به سمت گردشهای کاری عاملمحور (Agentic) و شناسیتمحور میبرد. با جداسازی آزمایشهای محلی از دسترسیهای مشترک تولید، توسعهدهندگان میتوانند از اشتباه رایج نشت تصادفی اعتبارنامههای دیتابیس تولید در تنظیمات MCP جلوگیری کنند.
گام بعدی شما
برای تصمیمگیری درباره استک خود، دسترسیهای فعلی دیتابیس خود را ممیزی کنید؛ اگر به قابلیت ابطال دسترسی برای هر فرد یا ماسک کردن ستونها نیاز دارید، به MCP مدیریتشده مهاجرت کنید. همچنین بهروزرسانیهای استانداردهای MCP را دنبال کنید تا ببینید چگونه این استانداردها ممکن است با ارائهدهندگان بومی هویت (Identity Providers) ادغام شوند تا نیاز به ابزارهای جداگانه برای محیطهای محلی و مشترک را از بین ببرند.
- برای محیطهای توسعه محلی، از DBHub برای سرعت بیشتر استفاده کنید اما هرگز آن را به دیتابیس اصلی متصل نکنید.
- همواره بین دسترسیهای Read-only و Write-access در تنظیمات عامل تفکیک قائل شوید.
اما داستان سختافزاری این تحول حتی شگفتانگیزتر است — به تحلیل ما دربارهی تراشههای Blackwell مراجعه کنید.



گفتگو