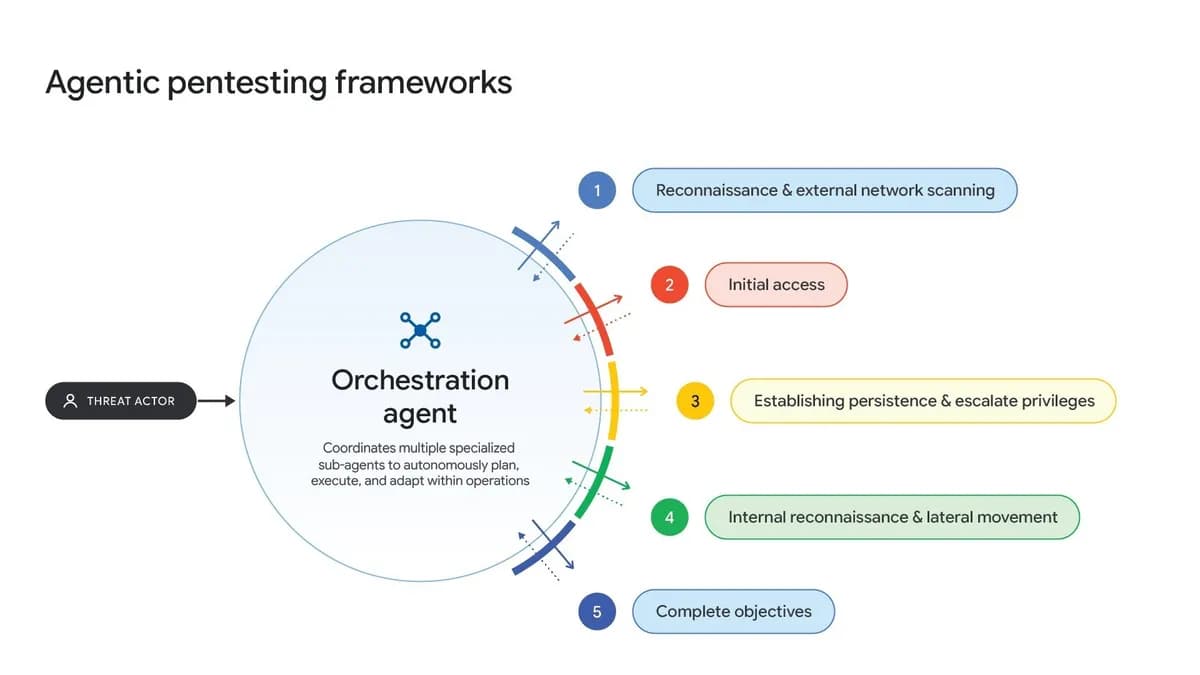
گروه اطلاعات تهدید گوگل (GTIG) برای نخستین بار یک خط لوله سوءاستفاده کاملاً خودمختار مبتنی بر مدلهای زبانی بزرگ (LLM) را در عملیات نفوذ زنده شناسایی کرده است. این چارچوب به نام exploit_agent بهصورت پیوسته پچهای نرمافزاری را مقایسه، کد سوءاستفاده مینویسد و آن را بدون مداخله انسانی اجرا میکند. گزارش جدید سنسیس نشان میدهد که بیش از ۸۰۰ ابزار هک مبتنی بر چارچوب ARTEX بهصورت عمومی در اینترنت قابلدسترسی شدهاند، که با مشاهدههای GTIG درباره استفاده عاملها از ARTEX همخوانی دارد مطالعه جزئیات. تحقیقات GLM 5.3 نشان میدهد که میتوان با هزینه حدود ۱۰۰۰ دلار، شکاف پچ فایرفاکس را بهصورت خودکار به سلاح تبدیل کرد، که با ترجیح مهاجمان برای آسیبپذیریهای n-day همسو است مطالعه جزئیات.
exploit_agent: کشف، سلاحسازی و اجرا بهصورت خودکار
سرور استیجینگ (staging server) فاششده که exploit_agent را میزبانی میکرد، چندین LLM مرزی و محلی را یکپارچه کرده بود. این سیستم بهصورت مداوم کد قبل و بعد از اعلام پچ برای برنامههای وب محبوب را مقایسه میکرد، تفاوتها را برای آسیبپذیریهای بالقوه تحلیل میکرد، کد سوءاستفاده پیشنویس میکرد و آن را بهصورت خودکار اجرا میکرد. سرور همچنین حاوی دادههای دزدیدهشده قربانیها در کنار اسکریپتهای بازرسی، بروتفورس (brute-forcing)، نصب وبشل (webshell) و حذف وبشلهای رقبا بود.
تلومتری قربانیها نشان میدهد عامل تهدید وبسایتهای فرانسوی در بخشهای رسانه، سرگرمی و آموزش را هدف قرار داده است. توضیحات پیکربندی به زبان روسی به کلیدهای API مدلهای زبانی برای سوءاستفاده خودکار اشاره داشت.
مهاجمان پچهای n-day را ترجیح میدهند
طبق ارزیابی GTIG، مهاجمان اکنون آسیبپذیریهای n-day پچشده را اهداف کارآمدتر از صفر روز (zero-day) مییابند زیرا مواد تحقیق موجود محدود است و عاملها میتوانند بهصورت سیستماتیک نسخههای منبع، یادداشتهای انتشار و کد اثبات مفهوم (PoC) را مقایسه کنند. بررسی خودکار تفاضلی پچ فاصله زمانی بین افشای پچ و سوءاستفاده مسلحانه را فشرده میکند. با این حال، مدلهای زبانی بزرگ (LLM) نیز کد سوءاستفادهای تولید میکنند که بهعنوان کارکردی توصیف میشوند در حالی که کار نمیکنند، کار تأیید اضافی برای مدافعان ایجاد میکنند که باید کد حمله کارکردی را از ادعاهای خراب تمایز دهند.
چارچوبهای چندعاملی در حملات زنده
GTIG و Mandiant مشاهده کردهاند که عاملهای تهدید متعدد از چارچوبهای تست نفوذ عاملمحور (agentic) متنباز — از جمله ARTEX، CAIRN، CyberStrikeAI و PentAGI — برای خودکارسازی مراحل گسسته در حملات زنده سوءاستفاده میکنند. این امر نشاندهنده گذار از تحقیق تجربی به استقرار عملیاتی است. CAIRN بهصورت مستقل در طبیعت مشاهده شده است: در حملات علیه بخش هوافضای آمریکا. بین اواخر اوت و أوائل اکتبر ۲۰۲۶، یک عامل تهدید از یک پلتفرم PentAGI سفارشی برای بازرسی سیستماتیک و اسکن آسیبپذیری در سراسر سازمانهای آسیایی استفاده کرد.
این چارچوبها خفیت را برای سرعت فدای میکنند. اجرای خودمختار بدون محدودیت ترافیک جنایی (forensic traffic) تولید میکند، از شناسههای قابل شناسایی استفاده میکند و ردپای سطح کد منحصر به فردی میگذارد که کمک به شناسایی و کاهش خطر میکند.
بازار زیرزمینی دسترسی دزدیدهشده به LLM
رویدادهای LLMJacking با هزینههای کلاهبرداری تکروزه بیش از ۱۰۰،۰۰۰ دلار و سوءاستفاده تجمعی به ۱ میلیون دلار قبل از رفع مشاهده شدهاند. LLM Mixers — فروشگاههای غیرقانونی فروش دسترسی غیرمجاز به خدمات LLM — قیمتها را از ۰.۱۰ تا ۲۵ دلار در میلیون توکن در بازارهای زیرزمینی روسی و چینی تبلیغ میکنند. آنها ترافیک خریدار را از طریق استخرهای اعتبارنامههای دزدیدهشده و نمونههای محاسباتی هدایت میکنند و میتوانند حجم پرسوجو را در چندین محیط قربانی پخش کنند تا شناسایی کاهش یابد.
اولویتهای دفاعی: سرعت و مقیاس
مسئله دفاعی اکنون مسئله سرعت و مقیاس است. پچهای عمومی مواد مقایسهای برای توسعه سوءاستفاده خودکار فراهم میکنند، در حالی که اعتبارنامههای دزدیدهشده و خدمات پراکسی ظرفیت هوش مصنوعی را تامین میکنند. همان عملیات خودکار ردپای جنایی میگذارند و کد سوءاستفاده ناکارآمد تولید میکنند، فرصتهای شناسایی به مدافعان میدهند حتی در حالی که با پنجرههای سوءاستفاده کوتاهتر و مواد بیشتری برای تأیید روبرو هستند.
مدافعان باید سرعت استقرار پچ را اولویت دهند و در خط لولههای تأیید سوءاستفاده خودکار سرمایهگذاری کنند که بتوانند سیل کد اثبات مفهوم تولیدشده توسط LLM را تریاژ (triage) کنند. الگوهای ترافیک منحصر به فرد و مصنوعات کد چارچوبهای چندعاملی باید برای شناسایی هستهای نظارت شوند.
گام بعدی شما
- سرعت استقرار پچ را اولویت دهید و در خط لولههای تأیید سوءاستفاده خودکار سرمایهگذاری کنید.
- الگوهای ترافیک منحصر به فرد و مصنوعات کد چارچوبهای چندعاملی را برای شناسایی هستهای نظارت کنید.
- تکامل ابزارهای دفاعی که معماریهای حملهای را بازتاب میدهند — عاملهای تحلیل پچ و تأیید سوءاستفاده خودمختار که بتوانند با حمله با سرعت ماشین همقدمی کنند — را رصد کنید.
- بازار زیرزمینی دسترسیهای دزدیدهشده LLM نیز نیازمند توجه سطح پلتفرم و تنظیمگرانه است.
گفتگو