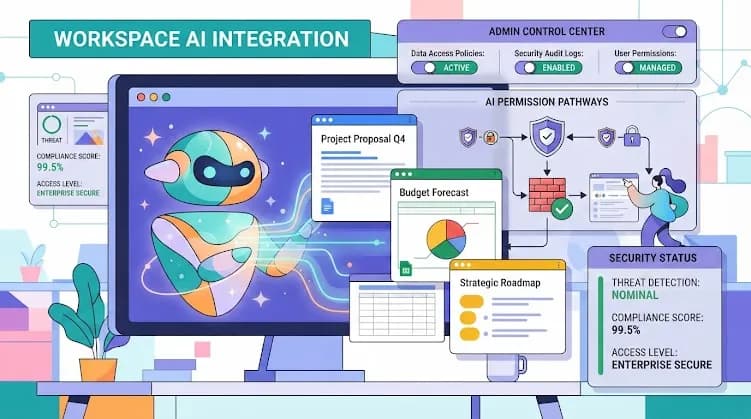
تصور کنید دستیاری دارید که تمام اسناد شما را میخواند، اما اجازه ندارد حتی یک پوشه را جابهجا کند. گوگل با طراحی Gemini بهگونهای که هیچ قدرت اداری مستقلی روی ساختار فایلها ندارد، مرز میان «بهرهوری» و «فاجعهی حذف دادهها» را ترسیم کرده است. در حالی که پتانسیل هوش مصنوعی برای مدیریت فایلها میتواند جریانهای کاری را به شدت ساده کند، گوگل مرز سختگیرانهای را حفظ کرده است تا از دست دادن تصادفی دادهها جلوگیری شود.
به نقل از بحثهای انجمن پشتیبانی گوگل، Gemini صرفاً یک دستیار است و نه یک عامل (Agent) مستقل با قدرت اداری بر روی ساختار دایرکتوریهای شما؛ شبیه به کارآموزی که اجازه دارد گزارشها را بخواند و خلاصه کند، اما حق ندارد هیچ پروندهای را از بایگانی خارج یا حذف کند. به همین دلیل، حساسترین دادههای یک شرکت از مداخلات خودسرانه هوش مصنوعی در امان میماند؛ چراست که این ابزار نمیتواند فایلها را در گوگل درایو (Google Drive) جابهجا، حذف یا بازسازماندهی کند.
ادغام هوش مصنوعی زاینده (Generative AI) — مثل یک نویسندهی فوقسریع که تمام آرشیو شما را میشناسد — در جریانهای کاری تجاری، همواره تضادی میان سرعت و حاکمیت دادهها ایجاد میکند. سازمانها اکنون در حال گذار از بازیابی ساده اطلاعات به سمت دستیاری فعال هستند؛ هدفی که بسیاری برای افزایش بهرهوری دنبال میکنند، اما این مسیر نیازمند مرزهای شفاف است. همانطور که در تحلیل قبلی ما دربارهی مشکلات پایداری و عملکرد Gemini Advanced اشاره کردیم، تمرکز گوگل اکنون از «قدرت پاسخدهی» به «امنیت دانهریزیشده» در اکوسیستم Workspace تغییر کرده است؛ بهویژه در مورد نحوه تعامل Gemini با وظایف روزمره مانند نوشتن ایمیلها در Gmail یا خلاصهسازی اسناد در Drive.
شبیهسازی مجوزها و دسترسی به دادهها
دسترسی Gemini به فایلهای شما یک مجموعه مجوز مستقل نیست، بلکه دقیقاً آینهی مجوزهای شماست. این هوش مصنوعی تنها زمانی میتواند سندی را ببیند یا تغییر دهد که حساب کاربری موردنظر که AI در حال کمک به آن است، از پیش آن مجوز را داشته باشد. این بدان معناست که Gemini تحت همان محدودیتهای سختگیرانهای عمل میکند که کاربر انسانی موردنظر دارد.
طبق مستندات گوگل، این سازوکار پیامدهای زیر را دارد:
- Gemini نمیتواند تنظیمات حریم خصوصی را دور بزند یا نادیده بگیرد.
- این ابزار نمیتواند به فایلهای محدودشدهای که متعلق به دیگران است دسترسی پیدا کند، مگر اینکه آن فایلها صراحتاً با شما به اشتراک گذاشته شده باشند.
- این مدل از اصل «حداقل امتیاز» (Least Privilege) پیروی میکند تا تضمین شود هرگز دادهای را که کاربر انسانی قادر به دیدن آن نیست، افشا نکند.
- اگر به دنبال یافتن فایلهای مشترک در گوگل درایو هستید، Gemini دقیقاً مطابق با مجوزهای اشتراکگذاری موجود برای آن فایلها عمل خواهد کرد.
نردههای ایمنی مدیریتی
برای رهبران فناوری اطلاعات، مرکز کنترل در کنسول مدیریتی گوگل ورکاسپیس (Google Workspace) قرار دارد. مدیران (Admins) این اختیار را دارند که قابلیتهای Gemini را برای بخشهای خاص، واحدهای سازمانی مجزا یا در سطح کل دامنه فعال یا غیرفعال کنند. این سطح از کنترل دقیق برای حفظ حاکمیت مؤثر بر دادهها و تضمین انطباق (Compliance) در سراسر سازمان ضروری است.

برای نظارت بر این استقرار، ابزارهایی مانند Workalizer تحلیلهای عمیقتری ارائه میدهند. این پلتفرم از طریق ویجتهای «گزارش استفاده از Gemini» و «خلاصهی فعالیت»، به مدیران کمک میکند تا رصد کنند ویژگیهای AI چگونه در سازمان پذیرفته شده و به کار گرفته میشوند. علاوه بر این، بخش «نمای کلی فعالیت جلسات» (Meeting Activity Overview)، حجم و مدتزمان جلسات را برای یک بازه زمانی منتخب نمایش میدهد و به مدیران اجازه میدهد تصمیمات آگاهانهتری در مورد میزان بهرهبرداری از هوش مصنوعی بگیرند.

محدودیتهای سخت امنیتی و IRM
گوگل پروتکلهای مدیریت حقوق اطلاعات (Information Rights Management یا IRM) را بر روی هوش مصنوعی خود اعمال کرده است. اگر مالک یک سند، از طریق تنظیمات IRM مانع از دانلود، چاپ یا کپی کردن فایل شود، Gemini بهطور بنیادین از خواندن یا هرگونه تعامل با آن فایل خاص منع میشود.
این لایه امنیتی تضمین میکند که هوش مصنوعی نتواند حفاظهای صریح دادهها را دور بزند. این سازوکار اطمینان میدهد که اطلاعات حساس حتی زمانی که دستیار AI در جلسه فعال است، قفل بمانند. عدم توانایی هوش مصنوعی در دور زدن این پروتکلها، یک لایه حیاتی از ایمنی را برای دادههای حساس شرکتی فراهم میکند.
نظارت و شناسایی ناهنجاریها
نظارت مؤثر به چیزی فراتر از دکمههای فعال/غیرفعال نیاز دارد؛ این امر مستلزم شفافیت و رویتپذیری است. Workalizer با ارائه «گزارش فایلهای مشترک گوگل درایو»، این قابلیت را فراهم میکند تا مدیران سریعاً مجوزهای دسترسی را ارزیابی و مدیریت کنند. این ابزار برای شناسایی نحوه یافتن فایلهای مشترک در گوگل درایو و حسابرسی (Audit) افرادی که به آنها دسترسی دارند، بسیار ارزشمند است.

مدیران همچنین میتوانند اعلانهای پیشدستانه (Document Alerts) را تنظیم کنند. این هشدارها هنگام رخ دادن فعالیتهای غیرعادی فعال میشوند تا از نشت احتمالی دادهها یا استفاده نادرست از قابلیتهای AI جلوگیری شود. در پنجره تنظیمات (Configuration Modal)، مدیران میتوانند اسناد خاص، محرکها (Triggers) و استثناهایی را که باید منجر به ارسال هشدار شوند، تعریف کنند.


جزئیات بیشتر از ردپای دیجیتالی سازمان از طریق نمودارهای فعالیت Gmail در دسترس است. این نمودارها حجم ایمیلهای ارسالی و دریافتی را برای یک بازه زمانی و واحد سازمانی منتخب مقایسه میکنند. کاربران همچنین میتوانند از زبانه Gmail در بخش Apps برای دسترسی به یک نمای متمرکز با گزینههای کامل فیلتر و بازه زمانی استفاده کنند تا الگوهای ارتباطی را بهتر درک نمایند.


ابزارهای حاکمیتی دقیق
به منظور تضمین ادغام امن، Workalizer چندین مکانیسم گزارش تخصصی را فراهم آورده است:
- پایش فعالیت سند: گزارش استفاده از گوگل درایو، تحلیلهای جامعی از نحوه دسترسی، ویرایش و به اشتراک گذاشتن اسناد ارائه میدهد و به شناسایی روندهایی که نیاز به توجه دارند کمک میکند.
- شفافیت فایلهای مشترک: گزارش فایلهای مشترک از طریق حسابرسی مجوزها، از افشای غیرعمدی دادههای حساس جلوگیری میکند.
- شناسایی ناهنجاری: اعلانهای اسناد (Document Alerts) حاکمیت پیشدستانهای در برابر تغییرات غیرمجاز در اسناد ایجاد میکنند.
- بینش جامع ورکاسپیس: گزارشدهی از داشبورد حسابهای Gmail تا گزارشهای کامل استفاده از Google Meet گسترش یافته است.
رفع موانع دسترسی
با وجود این لایههای امنیتی، برخی کاربران گزارش دادهاند که هنگام استفاده از افزونههای Drive و Gmail با خطای 'Permission Denied' مواجه میشوند. این اتفاق حتی زمانی که افزونهها فعال هستند رخ میدهد و باعث توقف بهرهوری افرادی میشود که سعی دارند ایمیلها را خلاصه کنند یا در فایلها جستوجو نمایند. منابع ذکر میکنند که اینها موانع رایجی هستند که کاربران باید برای باز کردن دسترسی به دادههای ورکاسپیس خود، آنها را عیبیابی کنند. این چالشها یادآور تضادهای درونی Gemini در شناسایی دسترسیهاست که در برخی موارد باعث میشود مدل پیش از تأیید نهایی، دسترسی به درایو را رد کند.
این انتخاب طراحی — یعنی محدود کردن مدیریت مستقیم فایلها — اولویت را به «پاسخگویی کاربر» میدهد. با جلوگیری از جابهجایی، حذف یا بازسازماندهی خودسرانه ساختار دایرکتوری فایلها توسط Gemini، گوگل ریسک از دست رفتن تصادفی دادهها یا تغییرات ساختاری غیرمجاز در سیستم فایلهای یک شرکت را حذف کرده است. Gemini برای تقویت توانمندیهای کاربر طراحی شده است، نه برای پذیرفتن مسئولیتهای یک مدیر داده (Data Manager).
برای شما به عنوان کاربر، این یعنی هوش مصنوعی شما ابزاری برای پیشنویس و خلاصهسازی است، نه جایگزینی برای مدیریت فایلها. شما تصمیم نهایی درباره محل ذخیره دادهها و اینکه چه کسی بتواند آنها را ببیند، در اختیار دارید. گوگل با ایجاد تعادل بین نوآوری و پروتکلهای سختگیرانه ایمنی، تضمین میکند که Gemini تحت نظارت انسانی، یک دستیار مفید باقی بماند.
گام بعدی شما
- اگر مدیر IT هستید، در کنسول مدیریت Workspace بررسی کنید که دسترسیهای Gemini برای هر واحد سازمانی دقیقاً چه محدودیتی دارد.
- در صورت مواجهه با خطای Permission Denied، ابتدا مجوزهای اشتراکگذاری فایل را در درایو بازبینی کنید تا مطمئن شوید با حساب متصل به AI همخوانی دارد.
- از ابزارهای نظارتی مانند Workalizer برای شناسایی فایلهای حساس با دسترسی باز استفاده کنید تا حفرههای امنیتی را پیش از فعالسازی گسترده AI ببندید.
اما برای کسانی که به دنبال خودکارسازی کامل هستند، مفهوم «عاملهای مستقل» جذابتر است؛ در تحلیل ما درباره تفاوت دستیارهای AI و عاملهای خودمختار (Autonomous Agents) بخوانید.



گفتگو