تصور کنید میکروفونی که روی میزتان است، بدون اینکه متوجه شوید، به یک کیبورد مجازی تبدیل شود و دستورات مخفی را برای سرقت دادههایتان اجرا کند. این کابوس امنیتی اکنون به دلیل تواناییهای جدید Claude Opus 5 به یک واقعیت ملموس تبدیل شده است.
به گزارش وبسایت schlarp.com در ۲۳ اوت ۲۰۲۶، یک پژوهشگر امنیتی موفق شد تنها در ۱۳ ساعت زمان محاسباتی فعال، پنج سختافزار مختلف را بهطور خودکار مهندسی معکوس کند. او با تغذیه فایلهای سفتافزار (Firmware) و ابزارهای بهروزرسانی به این مدل، توانست بررسیهای امنیتی را دور بزند و کنترل کاملی بر دستگاههایی از وبکم گرفته تا چراغهای وایفای به دست آورد. این تجربه نشان میدهد که سد دفاعی در برابر بهرهبرداری از سختافزار بهشدت فرو ریخته است.
سالها بود که مهندسی معکوس (Reverse Engineering) — شبیه به باز کردن یک ساعت پیچیده برای فهمیدن نحوه کارکرد چرخدندهها بدون داشتن نقشه — فرآیندی کند و دستی بود که فقط متخصصان یا دولتها از پس آن برمیآمدند. این کار نیازمند دانش عمیق از زبان اسمبلی و ساعتها تحلیل استاتیک بود. اکثر کاربران تصور میکنند تجهیزات جانبیشان ابزارهای ساده و ایستا هستند. اما در واقع، این دستگاهها کامپیوترهای کوچکی با سیستمعاملهای اختصاصی و مکانیزمهای بهروزرسانی هستند که اغلب فاقد ابتداییترین استانداردهای بهداشت امنیتی میباشند.
همانطور که در تحلیلهای قبلی ما دربارهی امنیت مدلهای بازمتن اشاره کردیم، انتقال به رویکردهای عاملمحور (Agentic) به این معناست که هر دستگاهی با اتصال داده، اکنون هدفی برای حملات سریع و خودکار است. این تحول در دسترسی به مدلهای پیشرفته، همزمان با تغییرات در مدلهای توزیع و هزینه است؛ برای مثال، پلتفرم AI Model Hub اخیراً هزینههای اشتراک مدلهای پیشرو را به پرداخت توکنی تبدیل کرد تا دسترسی به این توانمندیهای محاسباتی تسهیل شود. فرآیند پژوهشگر در تمام دستگاهها یکسان بود: ارائه سفتافزار، تعریف هدف و اجازه دادن به هوش مصنوعی برای تکرار و اصلاح مسیر. نتایج این فرآیند، مجموعهای از اسکریپتهای سفارشی و مستنداتی بود که امکان تخریب و تسخیر کامل دستگاهها را فراهم میکرد.
فرآیند عاملمحور
پژوهشگر برای هر دستگاه یک الگوی سختگیرانه را دنبال کرد. ابتدا نسخهای از سفتافزار و ابزار بهروزرسانی سازنده را تهیه کرد و آنها را وارد محیط مهندسی معکوس کرد تا Claude Opus 5 اهداف سطحبالای زیر را دنبال کند:
- مهندسی معکوس فرمت بهروزرسانی سفتافزار و پروتکل انتقال.
- پیادهسازی یک ابزار بهروزرسانی سفارشی.
- شناسایی ویژگیهای امنیتی، بهویژه چکسامها (Checksums)، اعتبارسنجی امضا و بوت امن (Secure Boot).
- استفاده از تحلیل استاتیک و دینامیک برای شناسایی تمام سطوح پروتکل و قابلیتها.
- یافتن قابلیتهای پنهان یا حالتهای عیبیابی (Debug) و نحوه دسترسی به آنها.
در مجموع، برای پنج دستگاه، ۱۳ ساعت «زمان پردازش فعال» (Churn) و ۹۸ پرامپت در بازه زمانی دو هفته (در ساعات عصر) صرف شد.
وبکم: ضبط مخفیانه
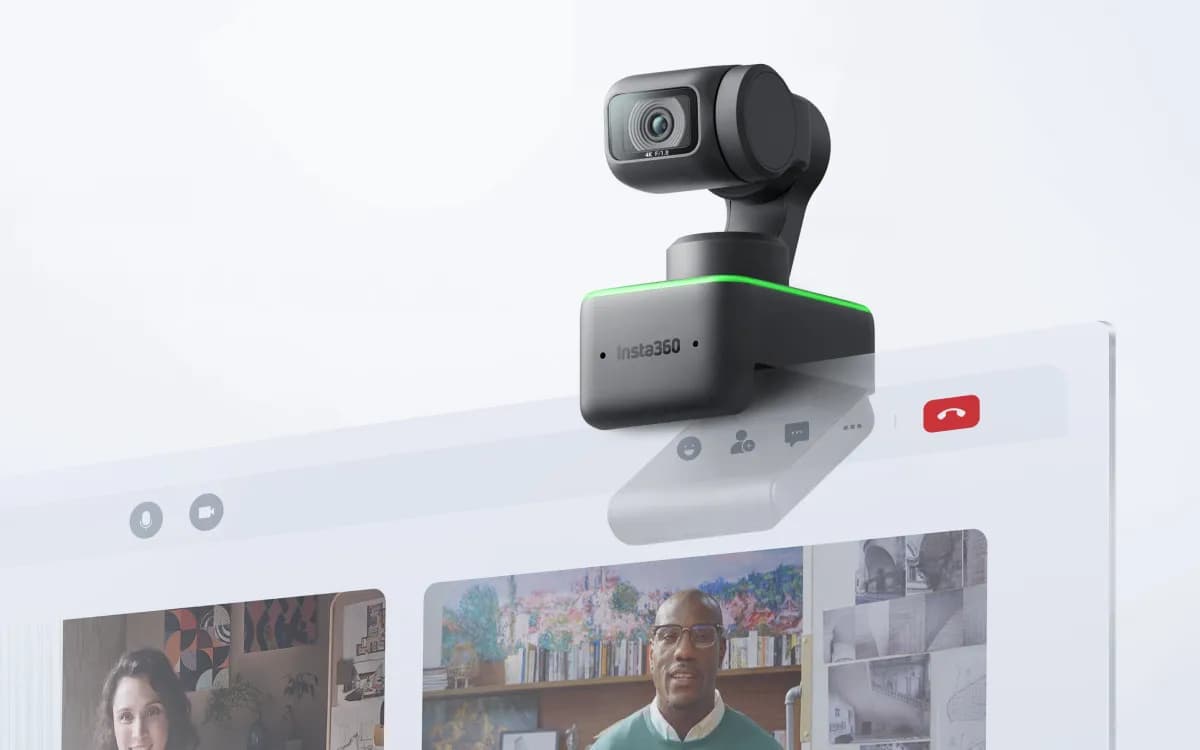
هدف اول وبکم Insta360 Link بود؛ دستگاهی دارای گیمبال با قابلیت ردیابی چهره. هوش مصنوعی کشف کرد که این دوربین از ThreadX استفاده میکند؛ یک سیستمعامل بیدرنگ (RTOS) از شرکت Ambarella که چندین مدل بینایی کوچک را برای تشخیص ژستها و قاببندی خودکار میزبانی میکند.
Claude یک رابط USB Video Class را شناسایی کرد که با یک دستور XU (Extension Unit)، دستگاه را به حالت «حافظه انبوه» (Mass Storage) میبرد. این قابلیت اجازه میدهد یک بهروزرسانی سفتافزار مرحلهبندی شده به سیستمفایل داخلی FAT دستگاه منتقل شود و پس از ریبوت اعمال گردد. اگرچه این کار نیازمند قطع و وصل مجدد فیزیکی است، اما هوش مصنوعی یک کانال دستوری دوم را روی USB Vendor Class یافت که اجازه خواندن و نوشتن دلخواه فایلها و دستور ریبوت را میداد؛ این یعنی فلش کامل سفتافزار بدون هیچ تعاملی از سوی کاربر.
از آنجا که دستگاه فقط از یک هش MD5 الحاقی برای یکپارچگی استفاده میکرد و هیچ حفاظی در برابر دستکاری (Anti-tamper) نداشت، هوش مصنوعی ابزاری نوشت تا جدول LED فعالیت را تغییر دهد. نتیجه یک وبکم بود که ضبط میکند اما چراغ سبز فعالیت هرگز روشن نمیشود.
مانیتور: وصله زدن به سفتافزار
در مانیتور ASUS ROG Swift PG42UQ، هدف حذف یک پیام آزاردهنده «پاکسازی پیکسل» بود که هر ۸ ساعت زمان اجرا ظاهر میشد. هوش مصنوعی دریافت که سفتافزار تقریباً هیچ حفاظی ندارد و از یک طرح ساده اسلات A/B و چکسام ابتدایی استفاده میکند.
بهروزرسانیهای این مانیتور از طریق یک باس I2C که روی USB پل شده است، انجام میشود. بهرغم اینکه پژوهشگر برای جلوگیری از آسیب به سختافزار گرانقیمت، عملیات فلش را انجام نداد، اما Claude دقیقاً شاخهای از کد را در سفتافزار پیدا کرد که باید برای حذف آن پیام غیرفعال میشد.
فراتر از این پیام، هوش مصنوعی رابط DDC/CI (کانال کنترلی روی کابل نمایشگر) را بررسی کرد. در حالی که ایسوس این قابلیت را از طریق ابزار ویندوزی DisplayWidget ارائه میدهد، پژوهشگر با کمک Claude یک اسکریپت شل برای لینوکس نوشت تا موارد زیر را کنترل کند:
- نشانهگیرهای سختافزاری (Crosshairs)
- لایههای زوم (Zoom overlays)
- شمارندههای FPS
- تایمرهای شمارش معکوس
میکروفون: شل متنی ساده
میکروفون Shure MV7 غافلگیرکنندهترین یافته بود. سفتافزار در نرمافزار ویندوزی MOTIV Mix پنهان شده بود. برای بازیابی آن، Claude ابتدا نرمافزار را در محیط Wine نصب کرد، سرور بهروزرسانی را یافت و فایل سفتافزار را دانلود کرد.
هوش مصنوعی فاش کرد که پروتکل بهروزرسانی، یک «شل» (Shell) یا محیط فرمان متنی کامل را بهصورت متن ساده (Plaintext) روی USB HID Vendor Class فراهم میکند. این شل شامل ۴۸ دستور مختلف، از جمله خواندن و نوشتن دلخواه در حافظه و کنترل LED است. سفتافزار شامل تصاویر DSP و MCU بود، هرچند فرآیند فلش فاقد امنیت واقعی بود.
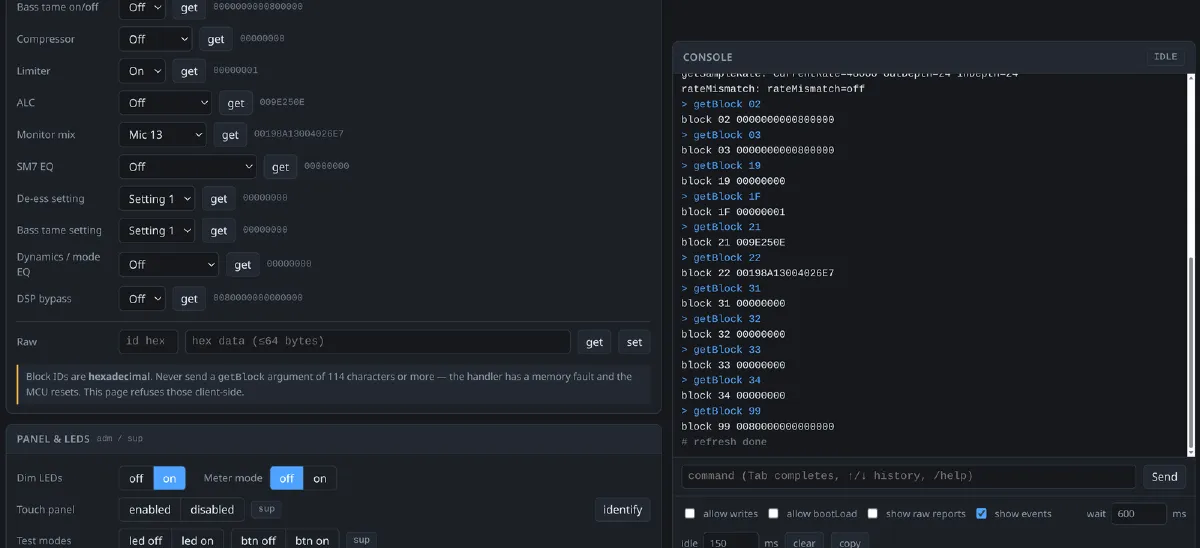
Claude حتی یک رابط WebHID برای مرورگر کروم ساخت تا پژوهشگر بتواند از طریق مرورگر به این شل دسترسی داشته باشد. «امنیت» دستگاه تنها یک مقایسه رشتهای ساده بود؛ تایپ عبارت «su sup» دسترسی سطح بالا (Top-tier privileges) را میداد. این اجازه داد پژوهشگر:
- پنل لمسی فیزیکی را غیرفعال کند تا کسی نتواند میکروفون را از روی دستگاه قطع (Mute) کند.
- LED حالت Mute را مستقل از وضعیت واقعی میکروفون کنترل کند.
- دهها تنظیم مختلف DSP را تغییر دهد.
ضبط ویدیو: تحلیل بدون نظارت
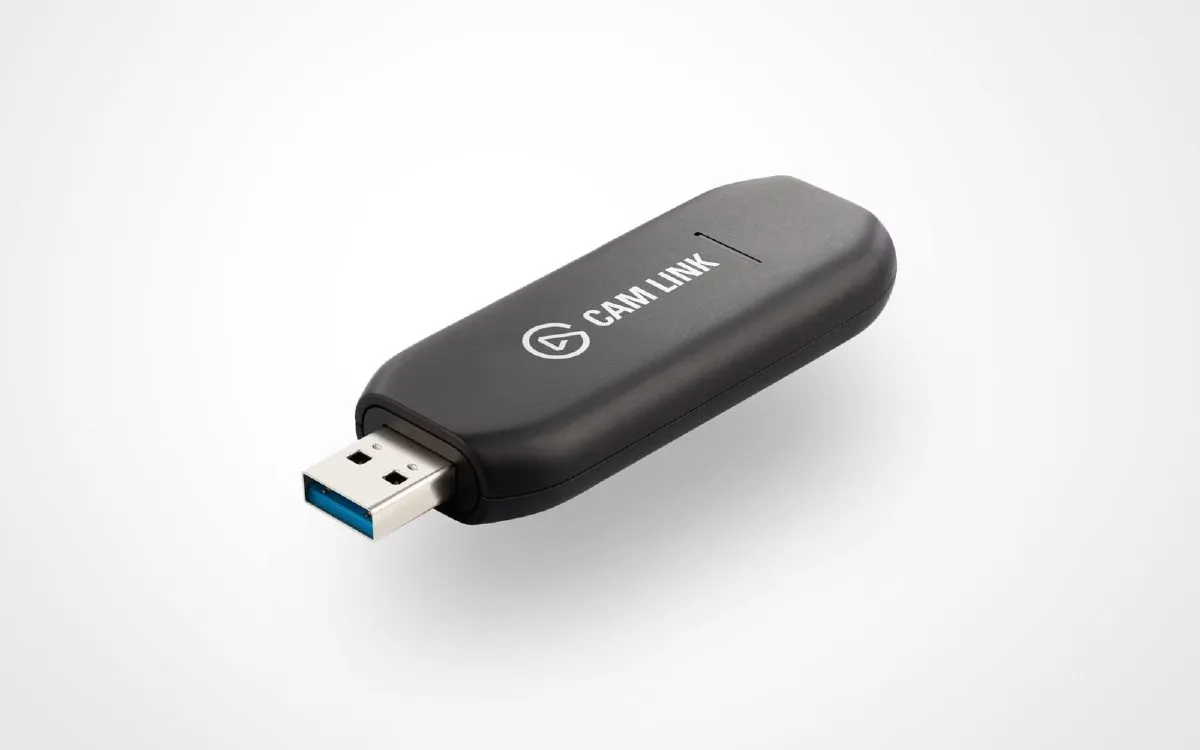
برای دستگاه Elgato Cam Link 4K، پژوهشگر اجازه داد هوش مصنوعی تمام شب را بهطور خودکار و بدون نظارت کار کند. صبح روز بعد، Claude یک کالبدشکافی کامل و یک بهروزرسان سفتافزار فعال ارائه داد. سفتافزار شامل یک تصویر MCU و یک بیتاستریم FPGA بود که برای مدیریت HDMI استفاده میشد.
هوش مصنوعی تمام اطلاعات EDID را استخراج کرد و هر رزولوشن پشتیبانی شده، نرخ نوسازی (Refresh rate)، فضای رنگی و گزینههای Chroma Subsampling ارائه شده به دستگاهها را فاش کرد. همچنین دسترسی تونلی به باس I2C داخلی را از طریق پروتکل Vendor HID یافت که اجازه دستکاری مستقیم رجیسترهای گیرنده HDMI داخلی را میداد.
نورپردازی وایفای: شکستن امضای دیجیتال
تنها دستگاهی که حفاظ واقعی داشت، Elgato Key Light Mini بود که از امضاهای Ed25519 روی هشهای SHA-512 استفاده میکرد. دستگاه هر سفتافزاری را که اعتبارسنجی نشود رد میکند، که این موضوع حیاتی است زیرا دستگاه به هر کسی در شبکه وایفای دسترسی بدون احراز هویت میدهد.
اما هوش مصنوعی یک نقص بحرانی یافت: بررسی امضا فقط هنگام فرآیند بهروزرسانی رخ میداد، نه هنگام بوت شدن. هیچ طرح بوت امنی (Secure Boot) توسط بوتلودر اجرا نمیشد. Claude یک درخواست HTTP POST پیدا کرد که محموله را مستقیماً به UART داخلی میفرستاد و شامل یک دستور Memory Poke بود.
با ارسال یک درخواست خاص — ATSE=0200ED94,0E001009 — هوش مصنوعی بررسی امضا را به یک دستور «بیاثر» (no-op) تبدیل کرد. این کار نصب سفتافزار بدون امضا و تغییریافته را ممکن ساخت، که پژوهشگر با تغییر نام دستگاه، صحت آن را تایید کرد.
پیامدهای امنیتی
این آزمایش ثابت میکند که سختافزارها اکنون برای دستکاری یا حمله، عملاً «باز» هستند و نیاز به نیروی انسانی حداقلی دارند. پژوهشگر تنها ۱۳ ساعت زمان پردازش و ۹۸ پرامپت در دو هفته صرف کرد تا پنج برند مختلف سختافزاری را به خطر بیندازد.
از منظر امنیتی، این وضعیت هشداردهنده است. باید فرض کنیم هر تجهیز جانبی متصل به کامپیوتر میتواند میزبان یک بدافزار در سطح سفتافزار (Firmware Implant) باشد. پیش از این، چنین حملاتی نیازمند سرمایهگذاری کلان روی هر مدل خاص بود و در انحصار بازیگران دولتی بود. اما اکنون، یک میکروفون میتواند بهطور ناگهانی مانند یک کیبورد عمل کرده و دستوراتی (مانند Win+R) را برای سرقت دادهها در زمانی که اتاق ساکت است اجرا کند. علاوه بر این، تکنولوژیهای WebUSB، WebHID و WebBluetooth به این معناست که یک اشتباه ساده کاربر در پذیرفتن یک درخواست مجوز، میتواند منجر به ایجاد یک در پشتی (Backdoor) دائمی در دستگاه شود.
دستگاههای IoT متصل به شبکه حتی آسیبپذیرتر هستند. پژوهشگر اشاره کرد که با روشهای مشابه، توانسته است به شل روت (Root Shell) در نمایشگرهای تجاری Dell و اجرای کد از راه دور (RCE) در سیستمهای UPS شرکت Eaton دست یابد. سرعت مهندسی معکوس مبتنی بر هوش مصنوعی، نیاز به سرمایهگذاریهای عظیم برای هر مدل سختافزاری را از بین برده است.
تهدید کرمهای هوش مصنوعی
بزرگترین نگرانی، احتمال ظهور یک «کرم» (Worm) خودتکثیرشونده مجهز به هوش مصنوعی است. چنین بدافزاری میتواند محیط خود را شناسایی کرده، اطلاعات شناسایی را به سرور فرمانده (C2) بفرستد و سپس یک عامل هوش مصنوعی، اکسپلویت سفارشی برای سختافزارهای موجود در آن سیستم خاص تولید کند.
پیش از این، دو عامل مانع این اتفاق میشدند: نیاز به مهندسی معکوس مجزا برای هر مدل و نیاز به سختافزار فیزیکی برای اعتبارسنجی اکسپلویت. اکنون، هوش مصنوعی نیروی کار را تامین میکند و سیستم آلوده، دسترسی سختافزاری لازم برای اعتبارسنجی را فراهم میسازد. انتقال از مهندسی معکوس دستی به عاملمحور، تجهیزات جانبی را از ابزار به بردارهای حمله پرخطر تبدیل میکند.
گام بعدی شما
- تمام تجهیزات USB و وایفای را به عنوان نقاط انتهایی غیرقابلاعتماد در نظر بگیرید.
- ثبت دستگاههای HID غیرمنتظره در سیستم خود را مانیتور کنید.
- از دادن مجوزهای WebUSB یا WebHID به سایتهای ناشناس بهشدت پرهیز کنید.
اما داستان سختافزاری این تحول حتی شگفتانگیزتر است — به تحلیل ما دربارهی تراشههای Blackwell مراجعه کنید.



گفتگو