عادات مرور وب شما ممکن است مستقیماً به حساب OpenAI متصل شده باشد، آن هم از طریق یک سازوکار ردیابی پنهان. بر اساس بررسیهای فنی منتشر شده در ۲۰ سپتامبر ۲۰۲۶، ChatGPT از یک جمعکنندهٔ تبلیغاتی (Ad Collector) تخصصی برای نظارت بر فعالیت کاربران در وبسایتهای دیگر استفاده میکند.
این افشا در حالی رخ میدهد که پلتفرمهای هوش مصنوعی در حال گذار از چتباتهای ساده به سمت عاملهای (Agents) یکپارچه هستند. همانطور که در تحلیل قبلی ما دربارهی نحوه مدیریت کارهای دنیای واقعی توسط مدلهایی مثل Claude و Gemini اشاره کردیم، این چرخش به سمت اد-تک (Ad-tech) نشاندهنده حرکت OpenAI به سوی مدلهای استخراج داده است؛ مشابه همان روشی که غولهای رسانههای اجتماعی به کار میگیرند. این رویکرد در راستای استراتژی جدید این شرکت برای درآمدزایی است که پیش از این با معرفی تبلیغات در نسخههای رایگان و ارزان ChatGPT در بازار هند آغاز شده بود. در حالی که کاربران اغلب با AI مانند یک همراز خصوصی رفتار میکنند، زیرساختهای آن در حال تبدیل شدن به اکوسیستمهای ردیابی شبیه به متا و گوگل است.
سازوکار کوکی __obi
به نقل از تحلیل وبسایت buchodi.com، این فرآیند با تولید یک شناسه امضا شده توسط ChatGPT آغاز میشود. کلاینت ۱۶ بایت تصادفی تولید کرده و با فراخوانی POST /backend-api/bazaar/obi/sync-token (یا مسیر /backend-anon/ برای کاربران خارج از حساب)، یک توکن JWT با استاندارد RS256 دریافت میکند.
این توکن، شناسهی کاربر (sub) را به یک شناسه ۲۲ کاراکتری به نام obi متصل میکند. این توکن توسط سرویسی به نام "wadi" صادر شده و محدودهٔ دسترسی آن به جمعکنندهای با نام داخلی "bazaar" (bzr) محدود است. عمر این توکن کوتاه است و معمولاً ظرف ۶۰ ثانیه منقضی میشود.
سپس این شناسه به عنوان کوکی __obi در دامنه .openai.com ذخیره میشود. کلاینت توکن JWT را به bzr.openai.com/v1/obi/sync ارسال میکند و سرور با یک هدر Set-Cookie پاسخ میدهد. برخلاف اکثر کوکیها، __obi با پرچمهای SameSite=none و Secure پیکربندی شده و تاریخ انقضای آن یک سال (۳۱,۵۳۶,۰۰۰ ثانیه) است.
این پیکربندی خاص بسیار حیاتی است؛ زیرا اجازه میدهد کوکی همراه با درخواستهای بین-سایتی (Cross-site) از وبسایتهای کاملاً متفاوت به سرورهای OpenAI ارسال شود. سایر کوکیهای OpenAI مانند oai-did یا oai-client-auth-info به دلیل استفاده از SameSite=Lax یا عدم تطابق دامنه، توسط مرورگرها در این درخواستها مسدود میشوند.
نحوه گزارشدهی سایتهای شخص ثالث
هر شرکتی که تبلیغات خود را در ChatGPT میخرد، قطعه کد کوچکی از OpenAI به نام SDK پیکسل را در سایت خود نصب میکند. طبق گزارش این بررسی، وقتی شما از این سایتها بازدید میکنید، مرورگر بهطور خودکار کوکی __obi را به درخواستهای ارسالی به میزبانهای OpenAI پیوست میکند.
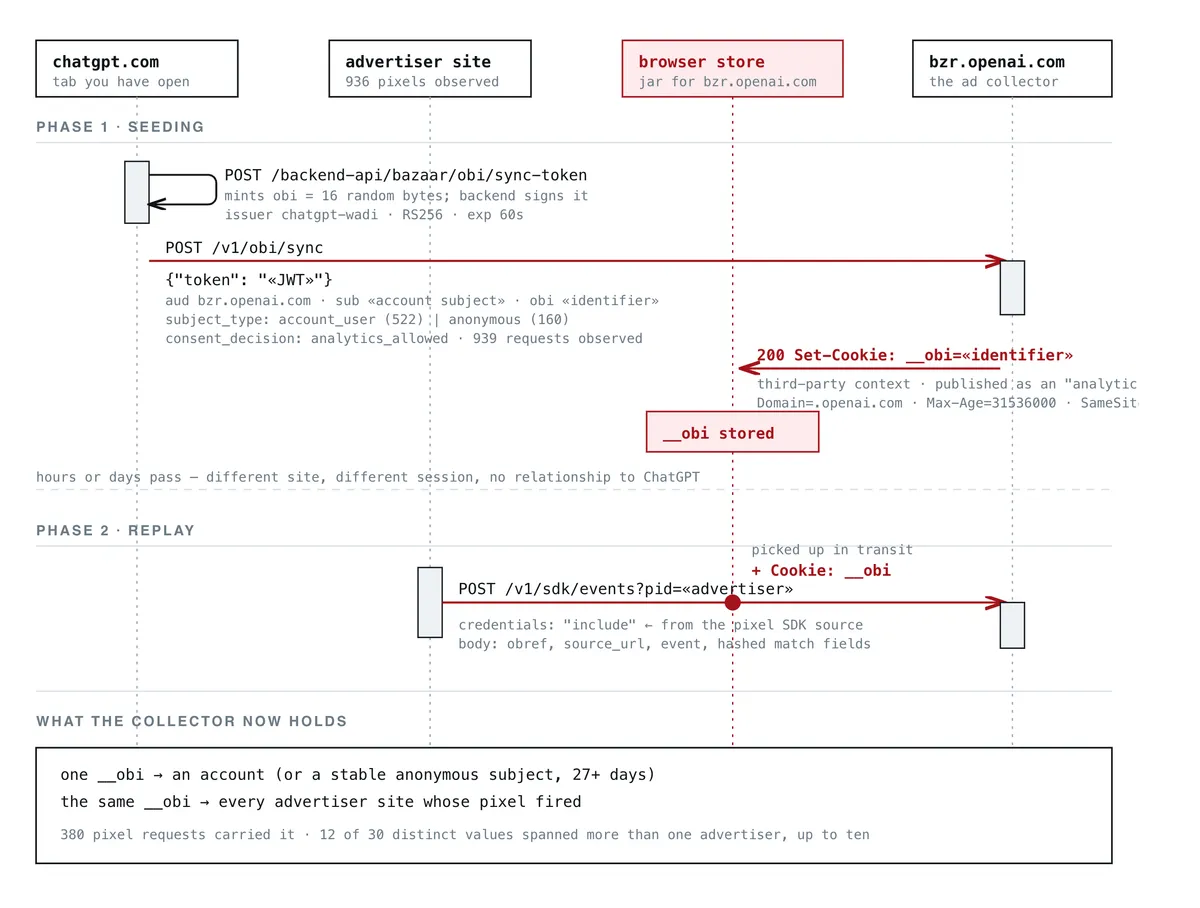
تحلیل مذکور سه دسته از درخواستهایی را شناسایی کرده که شناسه __obi را حمل میکنند:
- بارگذاری اسکریپت:
GET bzrcdn.openai.com/sdk/oaiq.min.js - رویدادهای تبدیل (Conversion):
POST bzr.openai.com/v1/sdk/events(همراه باobref) - مسیر بدون اعتبارنامه:
POST bzr.openai.com/v1/sdk/events(بدون بدنه)
پژوهشگر دریافت که این شناسه حتی پیش از اجرای کد SDK افشا میشود. از آنجا که مرورگر کوکیها را به درخواست <script src> (که SDK را بارگذاری میکند) پیوست میکند، صرفِ بارگذاری تگ، هویت کاربر را برای OpenAI فاش میکند.
استخراج داده و هویتهای خزیده شده
این SDK فراتر از سیگنال دادن به بازدید است؛ این ابزار بهطور فعال دادهها را از صفحهٔ تبلیغدهنده میخزد (Scrape). تحلیل انجام شده چهار منبع برای جمعآوری هویت شناسایی کرده که توسط OpenAI برچسبگذاری شدهاند:
- In: مقادیری که عمداً توسط تبلیغدهنده ارسال میشوند.
- Fm, Ht, Js: مقادیری که از فیلدهای فرم، متن رندر شده صفحه و باسِ مدیریت تگها استخراج میشوند.
در ترافیک مشاهده شده، تعداد دادههای خزیده شده (۶۸۵ رویداد) بسیار بیشتر از دادههای ارسالی تبلیغدهنده (۲۵۵ رویداد) بود. این SDK بهطور خاص باسِ مدیریت تگ را برای استخراج ایمیلها و شماره تلفنها هدف قرار میدهد. این کار با جایگزینی تابع window.dataLayer.push با تابع اختصاصی خود و تجزیه پارامتر l= از تگهای اسکریپت gtm.js برای یافتن لایههای تغییرنامیافته GTM انجام میشود.
دادههای حساس و گسترهٔ نفوذ
اگرچه OpenAI از یک لیست سیاه (Denylist) برای حذف رمزهای عبور، کدهای یکبار مصرف، شماره کارتهای اعتباری و تاریخ تولد استفاده میکند، اما دادههای حساس دیگر همچنان نشت میکنند. پژوهشگر مسیرهایی را به جمعکننده مشاهده کرد که شامل وضعیتهای پزشکی، قیفهای جذب برای حل بدهیها و فرمهای پذیرش دعاوی حقوقی بود.
انتقال دادهها بر اساس نوع آنها متفاوت است:
- هش شده (Hashed): ایمیل، تلفن و نام و نام خانوادگی با الگوریتم SHA-256 هش میشوند.
- متن ساده (Cleartext): کشور، منطقه، شهر و کد پستی بهصورت متن ساده ارسال میشوند. کد پستی بیشترین فیلد استخراج شده بود (۱۰۰ رویداد در ۲۸ سایت).
- URLها: به مبدأ بهعلاوه مسیر کاهش یافتهاند. از ۲۳,۹۲۹ URL مشاهده شده، هیچکدام رشته پرسوجو (Query string) نداشتند، اما مسیرها دستنخورده باقی ماندند.
گسترهٔ این سامانه قابل توجه است. در یک دستگاه واحد، یک مقدار __obi از ۱۲ وبسایت تجاری تحت ۱۳ شناسه پیکسل مختلف به OpenAI ارسال شد؛ از جمله سایتهای Coursera، Wayfair، Eventbrite، Chewy، ThriftBooks، HelloFresh و SeatGeek. تطبیق خودکار برای ۶۳۸ مورد از ۸۸۱ پیکسل با تنظیمات شناخته شده فعال بود، که تمام تبلیغدهندگان حوزه اعتبار و وام را شامل میشد.
شکاف در رضایت کاربر
سیاست کوکی OpenAI، __obi را در دسته «کوکیهای تحلیلی» (Analytics cookies) قرار داده و ادعا میکند که این کوکیها به شرکت در درک عملکرد سرویس کمک میکنند. با این حال، شواهد فنی نشان میدهد که این کوکی برای ردیابی بین-سایتی استفاده میشود.
نکته حیاتی این است که کاربرانی که رضایت خود را برای تحلیلها (oai_consent_analytics) میدهند اما رضایت برای بازاریابی (oai_consent_marketing) را رد میکنند، همچنان کوکی __obi را دریافت میکنند. تمام توکنهای رمزگشایی شده، پرچم consent_decision: analytics_allowed را داشتند.
در پاسخ به پرسشهای ارسالی در ۱۴ سپتامبر، پشتیبانی OpenAI تأیید کرد که درخواستها را دریافت کرده و آنها را برای بررسی داخلی ارسال میکند، اما نتوانست توضیح دهد چرا این کوکی در دسته تحلیلی قرار دارد یا چرا با وجود رد کردن رضایت بازاریابی، همچنان فعال میماند.
محدودیتهای فنی
این ردیابی در تمام پلتفرمها یکسان نیست. این سازوکار در کروم اندروید مشاهده شد، اما در مرورگرهای iOS عمل نمیکند؛ زیرا سیستم ITP (جلوگیری از ردیابی هوشمند) در سافاری، کوکیهای شخص ثالث را مسدود میکند و کروم در iOS نیز بر پایه WebKit اجرا میشود.
سایر عوامل محدودکننده عبارتاند از:
- تکرار نشست: تقریباً از هر پنج نشست ChatGPT، تنها یکی توکن سینک تولید کرد.
- نوع کلاینت: کلاینت وب موبایل اغلب تبلیغات را بدون سینک کردن نمایش میدهد.
- وضعیت حساب: این سامانه برای کاربران خارج از حساب (Logged-out) نیز کار میکند. از ۹۳۲ توکن رمزگشایی شده، ۱۹۶ مورد
anonymousبودند که شناسههای آنها حداقل ۲۷ روز باقی ماندند.
این تغییر، فرض بنیادی درباره حریم خصوصی AI را دگرگون میکند. در حالی که اد-تک سنتی علایق اجتماعی را ردیابی میکند، ردیابی AI پرسوجوهای حرفهای و شخصی شما در محیط چت را به رفتارهای خرید واقعی و جستوجوهای پزشکی پیوند میزند. این امر، هوش مصنوعی را از یک ابزار به یک گره نظارتی جامع تبدیل میکند.
گام بعدی شما
- اگر از مرورگر کروم در اندروید استفاده میکنید، کوکیهای شخص ثالث را در تنظیمات حریم خصوصی مسدود کنید.
- برای کاهش ردپای دیجیتال، از مرورگرهای با سختگیری بیشتر مانند Brave یا Firefox با تنظیمات Strict استفاده کنید.
- در تنظیمات حریم خصوصی ChatGPT، دسترسیهای مربوط به تحلیل دادهها را بازبینی کنید.
اما داستان سختافزاری این تحول حتی شگفتانگیزتر است — به تحلیل ما درباره تراشههای Blackwell مراجعه کنید.



گفتگو