تصور کنید برنامهای میسازید که باید در کسری از ثانیه بفهمد آیا کاربر در حال ارسال یک پیام توهینآمیز است یا خیر، بدون اینکه تمام پیشنویسهای خصوصی او را به سرور بفرستد. این همان چالشی است که رابین وینترز با طراحی یک لایه نظارت ترکیبی (Hybrid Moderation) با استفاده از مدلهای بنیادی اپل و فایربیس برطرف کرده است. با علامتگذاری محتوای سمی پیش از آنکه دستگاه کاربر را ترک کند، این رویکرد تضاد میان ارائه بازخورد فوری به کاربر و حفظ یک سابقه ایمنی متمرکز و معتبر را حل میکند.
نظارت بر محتوا بهطور سنتی یک انتخاب دوگانه بود: یا بررسیهای کند و گرانقیمت در سمت سرور، یا لیستهای کلمات کلیدی خشک در دستگاه که بهراحتی دور زده میشدند. اما برای توسعهدهندگانی که در اکوسیستم اپل فعالیت میکنند، ورود هوش مصنوعی زاینده (Generative AI) روی دستگاه، معادلات را تغییر داده است. این تحول در نحوه تعامل با کد، یادآور رویکرد Vibe Coding است که در آن زبان طبیعی جایگزین دانش فنی پیچیده برای توسعه اپلیکیشنهای iOS میشود. با انتقال خط اول دفاع به لبه (Edge Computing)، اپلیکیشنها میتوانند در لحظه درباره مزاحمت یا اسپم هشدار دهند، بدون اینکه فشار اضافی به زیرساختهای بکاند وارد شود.
به نقل از راهنمای فنی رابین وینترز که در ۲ اکتبر ۲۰۲۶ منتشر شد، هدف اصلی این است که از «باگهای محصول» — یعنی همان پیامهای خطای مبهم یا طبقهبندیهای اشتباه که کاربر را کلافه میکند — جلوگیری شود. وینترز استدلال میکند که نظارت بر محتوا نقطهای است که رضایت کاربر و ایمنی با هم تلاقی میکنند؛ بنابراین به سیستمی نیاز است که حتی زمانی که کاربران سعی میکنند به روشهای غیرمتعارف آن را به چالش بکشند یا دور بزنند، پایداری خود را حفظ کند.
زمینه و محدودیتها
ساخت این لایه در محیط Swift و SwiftUI نیازمند ایجاد تعادل میان قابلیتهای پیشرفته و دسترسی گسترده است. یک محدودیت اساسی این است که مدلهای بنیادی (Foundation Models) اپل تنها روی دستگاههای سازگار با Apple Intelligence و در مناطق جغرافیایی پشتیبانیشده اجرا میشوند.
راهنماییهای خود اپل، از جمله HIG مربوط به هوش مصنوعی زاینده و مستندات WWDC25، صراحتاً به توسعهدهندگان میگویند که پیش از ساخت قابلیتها حول این ویژگیها، در دسترس بودن آنها را بررسی کنند. تجربه کاربری باید بهگونهای باشد که حتی در صورت عدم دسترسی به ویژگیهای زاینده، برنامه همچنان کاربردی باقی بماند. این کار برای جلوگیری از سناریویی است که در آن نظارت بر محتوا برای کاربرانی با دستگاههای پشتیبانینشده، زبانهای متفاوت یا تنظیمات منطقهای خاص، بهطور کامل ناپدید شود.
پیشپرواز روی دستگاه (On-Device Preflight)
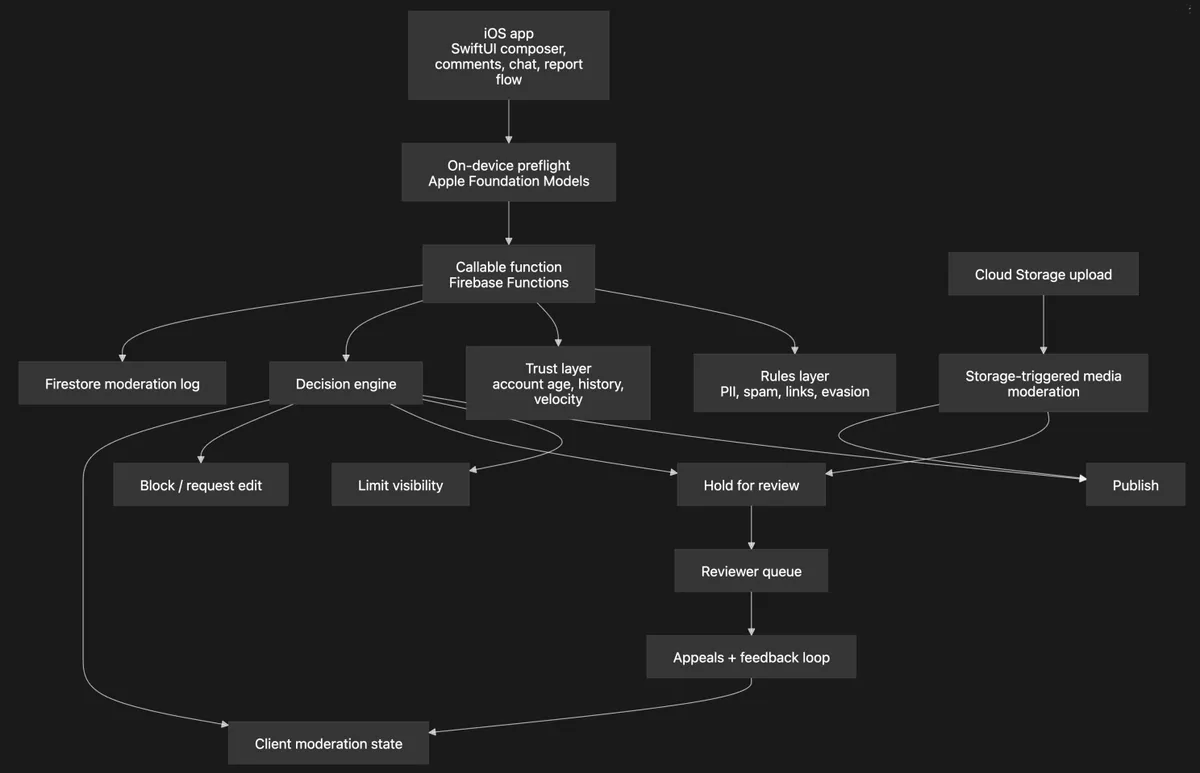
وینترز برای مدیریت سیگنالهای متنی از فریمورک مدلهای بنیادی اپل استفاده میکند. این لایه مانند یک «پیشپرواز» عمل کرده و دو مزیت کلیدی دارد: سرعت و حریم خصوصی. چون استنتاج (Inference) — یعنی همان لحظهای که مدل واقعاً جواب تولید میکند — بهصورت محلی رخ میدهد، اپلیکیشن میتواند بدون ارسال هر پیشنویس به سرور، پیشنهاد بازنویسی دهد یا درباره تخلفات آشکار هشدار دهد.
اپل این فریمورک را برای وظایف محدود مانند استخراج، خلاصهسازی و طبقهبندی معرفی کرده است. این پیادهسازی بر SystemLanguageModel.default تکیه دارد تا متن را در برچسبهای خاصی طبقهبندی کند، از جمله:
- مزاحمت (Harassment)
- آسیب به خود (Self-harm)
- افشای اطلاعات شخصی (Doxxing)
- اسپم (Spam)
- محتوای جنسی (Sexual content)
- نیاز به بازبینی (Review)
سیستم یک ModerationSignal ساختاریافته برمیگرداند که شامل یک امتیاز اطمینان (بین ۰ تا ۱۰۰) و یک مقدار بولی (Boolean) برای شناسایی اطلاعات حساس شخصی (PII) است. این خروجی ساختاریافته از ایجاد «سوپ مدل» — یا همان پاسخهای نامنظم و غیرقابلپیشبینی مدلهای زبانی بزرگ (LLM) — جلوگیری کرده و اجازه میدهد رابط کاربری بهصورت قطعی و پیشبینیپذیر واکنش نشان دهد. اگر مدل در دسترس نباشد، اپلیکیشن بهسادگی از مرحله راهنمایی پیشپرواز عبور کرده و محتوا را مستقیماً به سرور ارسال میکند.
مرجعیت سمت سرور با فایربیس
در حالی که مدلهای روی دستگاه سریع هستند، اما در همه دستگاهها یا مناطق در دسترس نیستند. برای تضمین یکپارچگی، وینترز تمام محتواهای ارسالی را از طریق توابع قابلفراخوانی (Callable Functions) فایربیس هدایت میکند. این لایه سمت سرور، فارغ از اینکه دستگاه کاربر از Apple Intelligence پشتیبانی میکند یا خیر، به عنوان مرجع نهایی تصمیمگیری عمل میکند.
فایربیس کارهای سنگین زیرساختی را بر عهده میگیرد، از جمله:
- احراز هویت و App Check: توابع قابلفراخوانی بهطور خودکار توکنهای Auth و App Check را شامل میشوند. اجرای App Check را میتوان در سمت سرور فعال کرد تا اطمینان حاصل شود که تنها نسخههای قانونی اپلیکیشن قادر به ارسال محتوا هستند.
- قوانین سختگیرانه (Hard Rules): سرور از عبارتهای منظم (Regex) برای شناسایی PII استفاده میکند (بهطور خاص جستجو برای الگوهای شماره تلفن مانند
\b\d{3}[-.\s]?\d{3}[-.\s]?\d{4}\b) و تعداد URLها را میشمارد تا اسپمهای احتمالی (که به عنوان بیش از دو لینک تعریف شدهاند) را شناسایی کند. - لاگهای حسابرسی (Audit Logs): سیستم دلیل دقیق هر اقدام «مسدودسازی» یا «ارسال به بازبینی» (مثلاً
possible_piiیاneeds_review) را ثبت میکند تا درخواستهای تجدیدنظر کاربران بهصورت عادلانه بررسی شود.
مدیریت رسانه و موارد خاص
متن تنها بخشی از مشکل است. برای تصاویر و ویدیوها، که وینترز آنها را «نوع خاصی از دردسر» توصیف میکند، این معماری از تریگرهای Cloud Storage استفاده میکند. این توابع داراییها را فراخوانی کرده، هش (Hash) آنها را میگیرند و بررسیهای سنگینتر را بهصورت ناهمگام (Asynchronous) اجرا میکنند. این کار از انجماد یا توقف اپلیکیشن در حین انتظار برای اسکن آپلودهای حجیم جلوگیری میکند و از موارد استاندارد استفاده از پردازشهای تریگر شده در Storage فایربیس پیروی میکند.
وینترز به تجربه شورای نظارت متا (Meta) در مورد محتوای آگاهی از سرطان سینه به عنوان یک درس عبرت اشاره میکند. در آن مورد، فیلترهای خودکار برهنگی، محتوای پزشکی مشروع را مجازات کردند زیرا استک نظارتی «پوست را میبیند و کنترل خود را از دست میدهد». برای جلوگیری از این اتفاق، معماری پیشنهادی از یک «صف انتظار بازبینی» برای موارد مبهم استفاده میکند تا اطمینان حاصل شود که انسانها میتوانند خطاهای هوش مصنوعی را اصلاح کنند.
نمونههای نظارت بالغ
برای توصیف یک سیستم نظارت «بالغ»، وینترز به ردیت (Reddit) اشاره میکند. رویکرد آنها ترکیبی از چندین لایه است:
- AutoModerator برای اجرای فوری قوانین.
- فیلترهای ایمنی برای شناسایی تخلفات رایج.
- یک صف نظارت اختصاصی برای نظارت انسانی.
- جریانهای مستند شده برای مدیریت کاربرانی که از سیستم گزارش (Report) سوءاستفاده میکنند.
این رویکرد لایهای — پیشپرواز روی دستگاه، اقدام نهایی در سمت سرور و بازبینی انسانی — یک شبکه ایمنی ایجاد میکند که مقیاسپذیر است. این ساختار تضمین میکند که محصول برای کاربران با سختافزارهای قدیمی کاربردی باقی بماند و در عین حال، تجربهای ممتاز و با تأخیر بسیار کم را برای کسانی که از قابلیتهای مدرن Apple Intelligence بهره میبرند، فراهم کند.
برای توسعهدهندگان، این تغییر به معنای فاصله گرفتن از یک «API واحد نظارت» و حرکت به سمت یک خط لوله توزیعشده (Distributed Pipeline) است. تمرکز از صرفاً مسدود کردن محتوا به مدیریت وضعیت تجربه کاربر در هر مرحله از فرآیند ارسال تغییر میکند.
برای پیادهسازی این سیستم، توسعهدهندگان باید ابتدا SystemLanguageModel.availability را بررسی کنند تا متوجه شوند آیا میتوانند راهنماییهای محلی ارائه دهند، و سپس یک مسیر جایگزین (Fallback) مستحکم در فایربیس بسازند تا حداقل سطح ایمنی برای همه کاربران حفظ شود.
گام بعدی شما
- ابتدا
SystemLanguageModel.availabilityرا بررسی کنید تا متوجه شوید کدام کاربران میتوانند از راهنماییهای محلی بهرهمند شوند. - یک مسیر جایگزین (Fallback) مستحکم در فایربیس بسازید تا سطح ایمنی برای تمام کاربران یکسان باقی بماند.
- برای محتواهای حساس، حتماً یک لایه بازبینی انسانی (Human-in-the-loop) پیشبینی کنید تا از حذف اشتباه محتوا جلوگیری شود.
اما داستان سختافزاری این تحول حتی شگفتانگیزتر است — به تحلیل ما درباره تراشههای سری M و NPUهای جدید اپل مراجعه کنید.



گفتگو