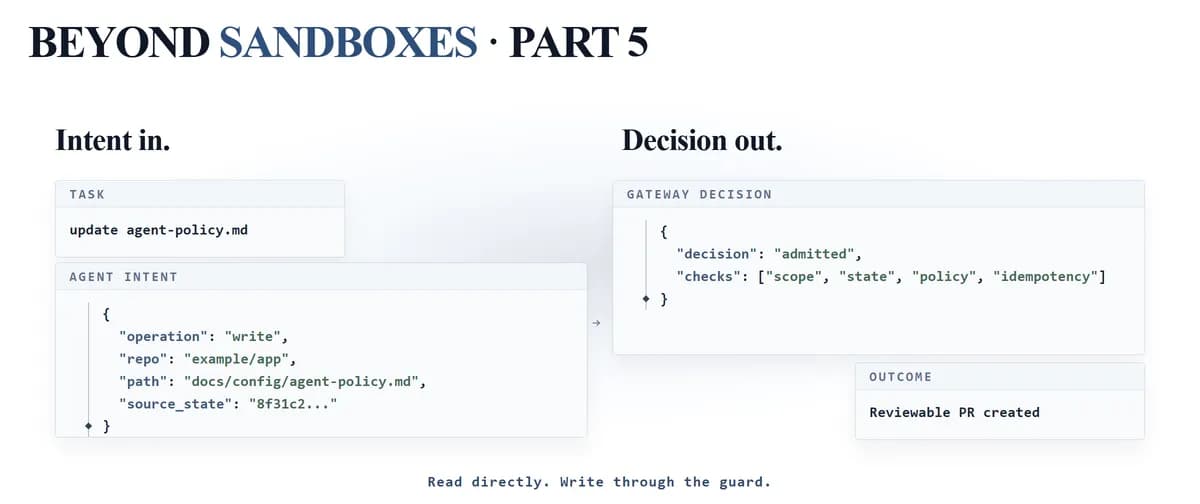
تصور کنید برنامهنویسی هستید که یک عامل هوش مصنوعی را برای مدیریت کدها استخدام کردهاید، اما او تغییری را اعمال میکند که با نسخهی فعلی کد شما کاملاً در تضاد است. این دقیقاً همان جایی است که استدلال درست، به دلیل دادههای قدیمی، به یک شکست عملی تبدیل میشود. حتی اگر یک درخواست هوش مصنوعی به درستی استدلال شده باشد، اگر دنیای واقعی در فاصله زمانی بین لحظهی برنامهریزی و لحظهی اجرا تغییر کند، شکست سیستم رخ میدهد.
به نقل از مهندسان Impact Boundary Labs در ۸ جولای ۲۰۲۶، این پدیده «مشکل وضعیت منقضی» (Stale State Problem) نام دارد. این یک نقص بحرانی در گردشکارهای عاملمحور است که در آن منطق داخلی عامل سازگار و منسجم باقی میماند، اما محیط خارجی تکامل یافته و تغییر کرده است و عامل از این تحول بیخبر است. این موضوع در واقع تداوم همان چالشهایی است که در بررسی دلایل شکست عاملهای کدنویس در مقیاس صنعتی به عنوان فقدان هوش محیطی شناسایی شده بود.
زمینه: شکاف بین خواندن و نوشتن
این شکاف میان خواندن داده (Reading) و نوشتن تغییرات (Writing) ریشه اصلی ناپایداری در سامانههای خودمختار است. تیم سازنده یک آداپتور (Adapter) — درگاهی که طراحی شده تا به عاملهای هوش مصنوعی اجازه دهند درخواستهای Pull Request ایجاد کنند — در حین کار متوجه شدند که فیلد source_state صرفاً یک جزئیات فنی یا متادیتای جانبی نیست. در واقع، این فیلد بخشی بنیادی از مدل ایمنی سیستم است.
در یک گردشکار معمولی، یک عامل (Agent) ابتدا مخزنی را میخواند، سپس چندین دقیقه زمان صرف برنامهریزی و بازنگری میکند و در نهایت تغییرات را ارسال میکند. در این فاصله زمانی، مخزن کد میتواند تغییر کند. ممکن است یک توسعهدهنده انسانی یک اصلاحیه (Fix) را ارسال کند یا یک گردشکار دیگر همان فایل را بهروزرسانی کند. چون عامل فاقد قضاوت موقعیتی است، با اطمینان کامل به مسیر خود ادامه میدهد، بدون اینکه بداند دادههای پایه او منقضی شده است. در اینجا استدلال درست بود، اما دنیا تغییر کرد. این وابستگی شدید به وضعیت فعلی مخزن، اهمیت تحلیل جامع تاریخچه مخزن را نسبت به رویکردهای خطمحور در درک عمیقتر ساختارهای کد قدیمی برجسته میکند.
از دید بیرون، یک درخواست منقضی با یک درخواست معتبر کاملاً یکسان به نظر میرسد. نام عملیات یکی است، مسیر هدف مجاز است و ورودیها ساختار درستی دارند. با این حال، پیشنهاد ارائهشده متعلق به وضعیت قدیمیتری از مخزن است. برای گردشکارهای عاملمحور، این تنها یک مشکل «تازگی دادهها» نیست، بلکه یک مسئلهی پذیرش است؛ یعنی اینکه آیا یک تغییر پیشنهادی اجازه دارد به یک اثر واقعی در سیستم تبدیل شود یا خیر.
برای پل زدن بر این شکاف، تیم مذکور مکانیسمی به نام «قصدِ پیوندیافته به وضعیت» (State-Bound Intent) را توسعه داد. این رویکرد، یک درخواست عمومی را از حالت «این تغییر را روی این هدف اعمال کن» به یک درخواست شرطی تبدیل میکند: «این تغییر را روی این هدف اعمال کن، اما فقط در صورتی که هدف هنوز در همان وضعیتی باشد که این تغییر بر اساس آن طراحی شده است».
مکانیکهای مرز MCP
به گزارش وبسایت dev.to، این تأیید در جایی به نام مرز MCP (MCP Boundary) رخ میدهد. این مرز به عنوان آخرین نقطه پذیرش برای هر اثر پیشنهادی عمل میکند. این لایه نباید فقط بپرسد که «آیا عملیات روی هدف مجاز است؟»، بلکه باید بداند «آیا هدف هنوز در وضعیتی است که این عملیات را منطقی میسازد؟».
جزئیات این سازوکار به شرح زیر است:
- پیوند وضعیت (State Binding): عامل یک مرجع دقیق را به قصد (Intent) خود پیوست میکند. این مرجع میتواند شامل سرِ یک شاخه در گیت (Git branch head)، هش یک فایل (File Hash)، نسخه یک ردیف در پایگاهداده، وضعیت یک تیکت یا نسخه یک پیکربندی باشد. این کار باعث میشود اثر پیشنهادی دقیقاً به همان وضعیتی گره بخورد که درباره آن استدلال شده است.
- تأیید (Verification): سیستمِ مورد اعتمادی که پشت این مرز قرار دارد، مرجع ارسال شده توسط عامل را با وضعیت فعلی و واقعی هدف مقایسه میکند. عامل نمیتواند صرفاً ادعا کند که وضعیت امن است؛ بلکه مرز باید این ادعا را تأیید کند.
- رد درخواست (Rejection): اگر مراجع تطبیق نداشته باشند، درخواست پیش از آنکه بتواند هرگونه تأثیر واقعی در دنیای واقعی ایجاد کند، رد میشود. مرز به جای اینکه سعی کند از میان تغییرات حدس بزند، «انحراف وضعیت» (Drift) را رد میکند.

مدیریت انحراف وضعیت
وقتی یک مرز متوجه عدم تطابق وضعیت میشود، درخواست را به عنوان یک درخواست «ناقض» (Malformed) یا «غیرمجاز» (Unauthorized) تلقی نمیکند. این لزوماً به معنای آن نیست که هدف ممنوع است. در عوض، سیستم درخواست را به عنوان «منقضی» (Stale) شناسایی میکند؛ یعنی درخواستی که مبنای آن اعتبار خود را از دست داده است.
برای حل این موضوع، سیستم بازخوردی ساختاریافته به عامل میدهد. این بازخورد صراحتاً بیان میکند که هیچ تأثیری ایجاد نشده و به عامل دستور میدهد که چگونه پیش برود. یک پاسخ نمونه در قالب JSON به شکل زیر است:
{ "decision_status": "conflict", "outcome_status": "no_impact", "reason_code": "stale_state_reference", "source_state": "sha:abc123", "current_state": "sha:def456", "required_next_action": "re_read_target_state", "retryable": false }
بخش حیاتی این پاسخ، مقدار required_next_action با مقدار re_read_target_state است. این دستور عامل را مجبور میکند تا دوباره با محیط فعلی همگام شود و قصدی جدید بر اساس واقعیت بهروزرسانیشده ارسال کند، به جای اینکه کورکورانه همان نوشتنِ شکستخورده را با آرگومانهای کمی متفاوت تکرار کند.
چالشهای پیوند وضعیت
همه اهداف (Targets) اجازه ارجاع پاک و دقیقی به وضعیت را نمیدهند. مهندسان اشاره کردند که برخی اهداف راحتتر از بقیه پیوند میزنند:
- پیوندهای آسان: کامیتهای گیت، هشهای فایل و نسخههای ردیفهای پایگاهداده لنگرهایی بسیار دقیق فراهم میکنند.
- پیوندهای سخت: برای مثال، پیشنویس یک ایمیل ممکن است به زمینهای وابسته باشد که تقلیل آن به یک توکن ثابت و واحد دشوار است.
در این موارد مبهم، مهندسان استدلال میکنند که مرز باید بهطور قابلتوجهی سختگیرانهتر شود. این موضوع به مفهوم «دسترسی» (Reach) بازمیگردد: هر چه یک وضعیت را بتوان با دقت کمتری پشت یک اثر پیوند زد، فرآیند پذیرش باید محتاطانهتر باشد تا از اثرات اشتباه جلوگیری شود.
پیشینههای معماری
این مکانیسم در واقع انطباق اصول دیرینه علوم کامپیوتر با عصر هوش مصنوعی است. ایده زیربنایی این روش جدید نیست و بازتابی از الگوهای ایمنی موجود در نرمافزارهای سنتی است:
- کنترل نسخه: استفاده گیت از Base Commits.
- یکپارچگی دادهها: بررسیهای نسخه در پایگاههای داده.
- استانداردهای وب: استفاده از HTTP ETags برای مدیریت کش و بهروزرسانی.
- امنیت: کلاس گستردهای از مشکلات «زمان بررسی تا زمان استفاده» (TOCTOU).
با این حال، شکاف «خواندن-نوشتن» در گردشکارهای عاملمحور (Agentic) به مراتب وسیعتر و غیرقابلپیشبینیتر از نرمافزارهای سنتی است. یک عامل ابتدا میخواند، برنامهریزی میکند، ابزارها را فراخوانی میکند، بازنگری میکند و چندین بار تلاش میکند و سپس تغییر را ارسال میکند. چون این شکاف زمانی بسیار زیاد است، «قصد پیوندیافته به وضعیت» از یک جزئیات فنی در بکند فراتر رفته و به بخش اصلی مدل ایمنی مرز تبدیل میشود. این لایهی حفاظتی بهخصوص زمانی حیاتی است که زمینه مخزن به یک سطح حمله برای عاملهای هوش مصنوعی تبدیل شود و تلاش میکنیم از نفوذهای احتمالی جلوگیری کنیم.
برای توسعهدهندگان، این تغییر بدان معناست که استدلال به تنهایی دیگر معیار ایمنی نیست. یک نقشه کاملاً منطقی که روی یک وضعیت منقضی اجرا شود، همچنان یک شکست محسوب میشود. استدلال خوب روی وضعیت منقضی همچنان میتواند اثرات بدی ایجاد کند. با اجباری کردن پیوند وضعیت، سیستم تضمین میکند که مرز فقط همان درخواست خاصی را میپذیرد که عامل واقعاً درباره آن استدلال کرده است.
پیادهسازی این مرز جایگزینی برای نیاز به بررسی انسانی، تستهای مهندسی یا قضاوتهای حرفهای نیست. این سازوکار صرفاً تضمین میکند که خط پایه برای آن تستها معتبر باقی بماند. بدون پیوند وضعیت، پذیرش ایمن درخواستهای عامل در محیطهای پویا عملاً غیرممکن است.
منتظر پذیرش گستردهتر درگاههای MCP (Model Context Protocol) باشید، زیرا این مرزها احتمالاً به استاندارد securing برای ادغامهای حساس عاملهای هوش مصنوعی تبدیل خواهند شد.
گام بعدی شما
- بررسی مستندات پروتکل زمینه مدل (Model Context Protocol) برای پیادهسازی لایههای تأییدی.
- جایگزینی درخواستهای مستقیم (Direct Writes) با درخواستهای شرطی در عاملهای سازمانی.
- تعریف «لنگرهایی» (Anchors) دقیق برای هر ابزاری که عامل شما به آن دسترسی دارد.
اما داستان سختافزاری این تحول و تأثیر آن بر تأخیر استنتاج حتی شگفتانگیزتر است — به تحلیل ما دربارهی تراشههای Blackwell مراجعه کنید.



گفتگو