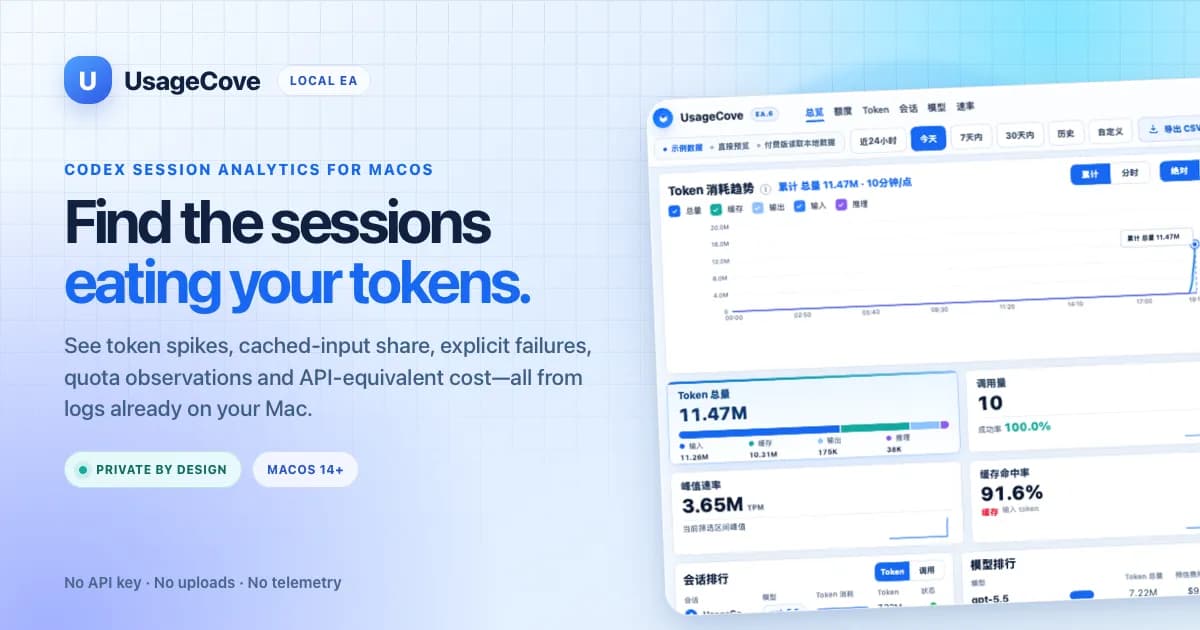
اگر از ابزارهای تحلیل مصرف هوش مصنوعی استفاده میکنید، احتمالاً نگران هستید که این ابزارها خود به مخزنی برای ذخیره پرامپتهای حساس و مسیرهای خصوصی فایلهای شما تبدیل شوند. برای حل این چالش، توسعهدهنده UsageCove Local در ۲۰ ژوئیه ۲۰۲۶ طرحی را برای داشبورد macOS ارائه کرد که مصرف Codex را بدون به خطر انداختن حریم خصوصی رصد میکند. این قابلیت مانیتورینگ در حالی معرفی میشود که ابزارهای مبتنی بر Codex پیشتر توانستهاند فرآیندهای پیچیده macOS را از طریق قابلیت Record & Replay خودکار کنند.
مدیریت هزینههای هوش مصنوعی معمولاً نیازمند دیدن تعداد توکنها (Token) — که شبیه برشهای کوچکی از یک کیک طولانی است که مدل تکهتکه میخورد — و مدتزمان جلسات است. اما لاگهای خام میتوانند خروجی ترمینال، دادههای احرازی هویت و جزئیات دایرکتوریهای کاری را لو دهند. برای برنامهنویسان، چالش اصلی جدا کردن دادههای کاربردی از دادههای شخصی پرریسک است.
همانطور که در تحلیلهای پیشین ما درباره امنیت مدلهای محلی اشاره کردیم، مرز میان نظارت مدیریتی و جاسوسی دیجیتال بسیار باریک است. در این ابزار، مدل تهدید بهگونهای تعریف شده که هر دادهای که برای گزارشات کلی ضروری نیست، نباید از مرحله اسکن عبور کند.
تعریف مدل تهدید و خط لوله داده
به نقل از گزارش فنی منتشر شده در dev.to، لاگهای محلی حاوی اطلاعاتی بسیار بیشتر از تعداد توکنها هستند. بسته به نوع رویداد، یک خط خام ممکن است شامل موارد زیر باشد:
- متن گفتگوها و پاسخهای مدل
- آرگومانهای ابزاری و خروجی ترمینال
- مسیر دایرکتوریهای کاری و جزئیات مخازن کد (Repository)
- دادههای مرتبط با احرازی هویت
برای یک داشبورد مدیریت مصرف، بخش بزرگی از این دادهها غیرضروری است. برای کاهش ریسک، این ابزار از یک قانون محوری پیروی میکند: اگر فیلدی برای یک گزارش تجمیعی قابل مشاهده ضروری نباشد، نباید از مرحله اسکن جان سالم به در ببرد.
برای رفع این مشکل، UsageCove Local از یک خط لوله «کمینهسازی داده» استفاده میکند. بهجای بارگذاری کامل فایلها به صورت یکجا، اسکنر از یک جریان خطی (Line Stream) برای فایلهای JSONL بهره میبرد. هر خط بهصورت گذرا پردازش میشود تا تنها متادیتای موجود در «لیست سفید» استخراج شده و سپس متن خام فوراً حذف شود. این رویکرد با تلاشهایی چون پروژه Mindwalk برای تبدیل لاگهای متنی به نقشههای سهبعدی، اما با تمرکزی متفاوت بر حریم خصوصی، در پی بهینهسازی تحلیل لاگهاست.

طبق این مستندات، جریان داده مسیر سختگیرانهای را طی میکند:
فایلهای JSONL مدل Codex (فقط خواندنی) $\downarrow$ تجزیهکننده خطبهخط $\downarrow$ استخراجکننده متادیتای مجاز $\downarrow$ حافظه پنهان تجمیعی $\downarrow$ داشبورد محلی 127.0.0.1 $\rightarrow$ خروجی CSV (در صورت درخواست کاربر).
این ساختار باعث میشود متن گفتگوها هرگز به حافظه پنهان (Cache) نرسد. این رویکرد دو مزیت اصلی دارد: اول اینکه مصرف حافظه با افزایش تاریخچه گفتگوها رشد نمیکند (برخلاف حالتی که تمام فایلها در یک ساختار بزرگ خوانده شوند) و دوم اینکه یک مرز قطعی و شفاف برای حفظ دادهها ایجاد میشود.
متادیتای مجاز و جزئیات حافظه پنهان
حافظه پنهان این ابزار ناشناس نیست، اما به شدت کوچک شده است. این بخش تنها موارد زیر را نگه میدارد:
- مجموع توکنها و برچسبهای زمانی (Timestamps)
- نام مدلها و شناسههای جلسه (Session ID)
- برچسبهای نمایشی (بهطور مشخص، تنها آخرین بخش از نام دایرکتوری کاری)
- مشاهدات مربوط به پنجرههای سهمیه (Quota-window) که در رویدادهای پشتیبانی شده یافت میشوند
- دادههای زمانبندی و وضعیت صریح شکست (Failure status)
مرزهای امنیتی و کنترل خروجی
این ابزار با HTTP محلی را به عنوان یک مرز امنیتی حیاتی میبیند تا از دسترسی فرآیندهای غیرمجاز محلی یا مقادیر غیرمنتظره Host به دادهها جلوگیری کند. بر اساس مستندات، عبارت «فقط محلی اجرا میشود» دفاع کافی نیست؛ بنابراین کنترلهای امنیتی خاص زیر اعمال شده است:
- اتصال انحصاری به یک پورت تصادفی روی 127.0.0.1.
- ایجاد توکن جلسه تصادفی و سپس تبدیل آن به یک کوکی HttpOnly و SameSite=Strict.
- رد کردن مقادیر غیرمنتظره Host و غیرفعال کردن دسترسیهای Cross-origin.
- مسدود کردن تمام تلمتریها و عدم ارسال خودکار هیچ درخواستی به سرویسهای تحلیل داده، قیمتگذاری، لایسنس یا سرویسهای بهروزرسانی.
خروجی دادهها نیز با همین سختگیری مدیریت میشود. خروجی CSV تنها با کلیک صریح کاربر تولید شده و شامل ردیفهای تجمیعی فیلترشده است. سیستم بهطور مشخص موارد زیر را از خروجی حذف میکند: پرامپتها، پاسخها، آرگومانهای ابزاری، خروجی ترمینال، اعتبارنامهها (Credentials)، مسیرهای کامل دایرکتوری کاری یا خطوط خام JSONL.
حتی برچسبهای تجمیعی نیز میتوانند حساس باشند، زیرا نام آخرین پوشه ممکن است نام یک مشتری یا یک پروژه را فاش کند. به همین دلیل، رابط کاربری به کاربر هشدار میدهد که پیش از اشتراکگذاری فایل CSV، آن را بازبینی کند. فلسفه این ابزار این است که «نبود متن پرامپت» بهمعنای «ایمن بودن مطلق برای انتشار بدون بازبینی» نیست.
مشاهده در برابر انتساب
داشبورد این ابزار میان «مشاهده» (Observation) و «انتساب» (Attribution) تفکیک قائل میشود. ابزار میتواند نشان دهد چه زمانی مصرف توکن افزایش یافته یا جلسات با مصرف بالا را در یک بازه زمانی ردهبندی کند، اما ثابت نمیکند که دقیقاً کدام جلسه باعث یک جهش خاص شده است؛ چرا که چنین ادعایی نیازمند همبستگی در سطح رویداد (Event-level correlation) است.
محدودیتهای مشابه برای دادههای مالی و وضعیتها وجود دارد:
- سهمیه (Quota): اینها مشاهداتی تأخیری از لاگهای محلی هستند، نه وضعیت لحظهای و رسمی از سرور.
- هزینهها: مقادیر ذکر شده، تخمینهای مرجع معادل API هستند، نه صورتحسابهای رسمی ChatGPT یا Codex.
- شکستها: رویدادهای صریح شکست رصد میشوند، اما این با «نرخ شکست کلی» (Failure Rate) یکسان نیست.
حذف دادههای تشخیصی
حریم خصوصی در بخش پشتیبانی و عیبیابی نیز رعایت شده است. برای اینکه کاربر مجبور به ارسال لاگهای خام نباشد — که باعث تخریب مرز حریم خصوصی میشد — یک دستور پشتیبانی تخصصی تعریف شده است. این دستور تنها تشخیصهای زمان اجرا (Runtime) و دادههای تجمیعی را گزارش میکند و بهطور عمدی محتویات جلسات و مسیرهای خصوصی را حذف میکند.
توسعهدهنده همچنین اشاره میکند که فرآیند بستهبندی نسخهها (Release packaging)، بهطور خودکار پیش از ایجاد آرشیوهای مشتری، وجود لاگها، فایلهای احرازی هویت، الگوهای مربوط به اعتبارنامهها و مسیرهای خصوصی را بررسی میکند. این اقدام تضمین میکند که فرآیندهای عیبیابی و توزیع نرمافزار، حفرههای امنیتی جدیدی در حریم خصوصی ایجاد نکنند.
این معماری، تمرکز را از «دید کامل» به «دید کافی» تغییر میدهد. با امتناع از ذخیره دادههایی که ابزارهای هوش مصنوعی را مفید میکنند (یعنی پرامپتها)، محیط امنتری برای حسابرسی حرفهای ایجاد شده است.
وضعیت فعلاً و نسخههای آینده
نسخه فعلی دسترسی زودهنگام (Early Access) با قیمت ۶.۹۹ دلار یا بیشتر، نیازمند macOS 14 یا بالاتر، Node.js 20 یا بالاتر و ترمینال است. رابط کاربری در حال حاضر به زبان چینی ساده است، اگرچه مستندات دو زبانه هستند. اولویتهای بعدی توسعهدهنده عبارتند از:
- کاهش اصطکاک در نصب (حرکت به سمت یک اپلیکیشن Native مک امضاشده که با دو کلیک اجرا شود).
- بهبود توضیحات در مورد تفاوت جهشهای زمانی با ردهبندی جلسات.
- پیادهسازی رابط کاربری انگلیسی برای دریافت بازخوردهای فنی آسانتر.
کاربران در حال حاضر میتوانند از طریق یک دموی دادههای مصنوعی (Synthetic data) رایگان در صفحه محصول، رابط کاربری را تست کنند. لازم به ذکر است که UsageCove Local مستقل و غیررسمی است و هیچ وابستگی یا تأییدیهای از سوی OpenAI ندارد.
گام بعدی شما
- اگر برنامهنویس هستید، در هنگام نصب ابزارهای مانیتورینگ، بررسی کنید که آیا دادهها در RAM پردازش میشوند یا در دیسک ذخیره میگردند.
- برای امنیت بیشتر، خروجیهای CSV ابزارهای تحلیلی را پیش از ارسال به مدیران، با ابزارهای پاکسازی متنی بازبینی کنید.
- دموهای دادههای مصنوعی (Synthetic Data) را در صفحه محصول بررسی کنید تا با ساختار گزارشات بدون نشت داده آشنا شوید.
اما داستان سختافزاری این تحول حتی شگفتانگیزتر است — به تحلیل ما درباره تراشههای Blackwell مراجعه کنید.



گفتگو