
تصور کنید یک کارمند با یک پرسش ساده، به لیست حقوق مدیران ارشد دسترسی پیدا کند، چون سالها پیش یک پوشه بهاشتباه روی حالت «عمومی» گذاشته شده بود. Microsoft 365 Copilot دقیقاً همین اتفاق است؛ ابزاری که هر حفره امنیتی فراموششده در سازمان شما را در چند ثانیه پیدا کرده و به کاربر مربوطه تحویل میدهد. در واقع، کوپایلوت یک نصب نرمافزاری ساده نیست، بلکه یک ممیزی اجباری از بهداشت دیجیتال شرکت شماست. وقتی مجوزهای داخلی در هرجومرج باشند، هوش مصنوعی هر سند حساسی را که فراموش کردهاید عمومی است، پیدا کرده و در کسری از ثانیه به کارمند اشتباهی ارائه میدهد.
این واقعیت در حالی رخ میدهد که سازمانها از مرحلهی دمو به استقرار واقعی هوش مصنوعی زاینده (Generative AI) حرکت میکنند. در حالی که بسیاری از سازمانها هنوز با مسائل پایه امنیتی دستوپنجه نرم میکنند — همانطور که در پوششهای قبلی ما دربارهی رکورد ۹۷۲ آسیبپذیری که در سپتامبر توسط مایکروسافت وصله شدند اشاره کردیم — تغییر جهت به سمت دستیارهای هوش مصنوعی یکپارچه، فشاری فوری و جدید برای پاکسازی سیلوهای دادهای قدیمی ایجاد کرده است.
دادههای شرکت شما را مثل یک کتابخانه غولپیکر تصور کنید. سالهاست برخی درها باز ماندهاند، اما چون کتابخانه بیش از حد بزرگ بود، کسی اتفاقی به اتاق «حقوق» یا «تعدیل نیرو» نرسیده است. اما Microsoft 365 Copilot کتابداری است که دقیقاً میداند هر صفحه در کجا قرار دارد و اگر کاربر کلید فنی دسترسی را داشته باشد، آن را سریعاً تحویل میدهد.
افسانه حریم خصوصی در برابر واقعیت
بزرگترین ترس مدیران این است که دادههای شرکتی به مدلهای عمومی هوش مصنوعی نشت کند. به نقل از تحلیلهای JSystems، این تصور برای لایسنسهای تجاری یک سوءتفاهم است. وقتی کارمندی سوالی میپرسد، پرامپت (دستور) و دادههای بازیابیشده در محدوده سرویس Microsoft 365 باقی میمانند. هوش مصنوعی پاسخها را بر اساس این فایلهای داخلی تولید میکند، بدون اینکه دادهها را به یک مجموعه آموزشی عمومی ارسال کند.
برای درک دقیق امنیت، باید مسیر یک پرسوجوی واحد را دنبال کرد:
- فرمان: کاربر سوال را به زبان طبیعی میپرسد.
- بررسی دسترسی: سیستم دقیقاً بررسی میکند که آن کارمند خاص اجازه دیدن چه چیزهایی را دارد.
- بازیابی: فقط فایلها و ایمیلهای مجاز استخراج و به جلو رانده میشوند.
- تولید AI: مدل پاسخ را در محدوده امن سرویس میسازد، نه در اینترنت باز.
- پاسخ: جواب همراه با ارجاعات (Citations) که به فایلهای منبع خاص لینک شدهاند، تحویل داده میشود.
نکته حیاتی این است که سیستم به معماری دسترسیهای فعلی شما احترام میگذارد. اگر کاربر نتواند فایلی را بهصورت دستی باز کند، هوش مصنوعی هم نمیتواند از آن فایل برای ساختن پاسخ استفاده کند. ریسک اصلی این نیست که AI حفرههای جدیدی ایجاد کند، بلکه این است که حفرههایی را که از قبل داشتید، آشکار کند.
به عنوان یک قاعده کلی برای هیئت مدیره: ابزارهای رایگان AI مانند خانه غریبهای هستند که شما اسناد خود را به آنجا میبرید؛ اما Microsoft 365 Copilot دستیاری است که در خانه خودتان و طبق قوانین شما کار میکند و هرگز چیزی را به بیرون نمیبرد. این یک تفاوت بنیادی با ابزارهای مصرفکننده (Consumer AI) است که در آنها کاربران اغلب دادههای حساس را در پرامپتهای عمومی میچسبانند.
تله «دسترسیهای بیش از حد»
بزرگترین خطر، پدیده Over-permissioning یا «دسترسیهای بیش از حد» است. بسیاری از شرکتها پوشههایی دارند که بهصورت پیشفرض با «همه در شرکت» (Everyone in the Company) به اشتراک گذاشته شدهاند.
چون AI میتواند این دادهها را فوراً ایندکس و بازیابی کند، یک سوال ساده درباره «پاداشهای مدیران اجرایی» میتواند یک صفحه گسترده حساس را که بهاشتباه در یک پوشه عمومی رها شده بود، افشا کند. Copilot دسترسی ویژه یا ممتاز (Privileged Access) از خود ندارد؛ بلکه حقوق کاربر لاگینشده را به ارث میبرد. اگر «آنا» از بخش حسابداری نتواند به برنامههای تعدیل نیرو دسترسی داشته باشد، Copilot هم نمیتواند برای او به آنها دسترسی پیدا کند. اما اگر سندی بهاشتباه برای کل شرکت قابل مشاهده باشد، Copilot آن را به هر کسی که بپرسد نشان میدهد.
نقاط قوت و ضعف دسترسی به داده
برای تجسم ریسک، مفید است که آنچه ابزار بهدرستی انجام میدهد را از ریسکهایی که پیش از نصب ابزار وجود داشتهاند، جدا کنیم:
آنچه Copilot درست انجام میدهد:
- ارثبری از دسترسیهای کاربر لاگینشده؛ بدون داشتن امتیازات مستقل.
- عدم ارتقای سطح دسترسی؛ فایلی را که کاربر نتواند دستی باز کند، نشان نمیدهد.
- جداسازی کامل محیط شرکت از تمام سازمانهای دیگر.
ریسکهای واقعی (پیشفرض و موجود):
- سایتهایی که با «همه در شرکت» به اشتراک گذاشته شدهاند، توسط Copilot پیدا میشوند.
- اسناد محرمانهای که بهاشتباه قابل مشاهده بودهاند، به هر کسی که بپرسد نمایش داده میشوند.
برای حل این مشکل، این راهنما توصیه میکند پیش از استقرار AI، یک ممیزی سختگیرانه روی سایتهای اشتراکی و محتواهای «یتیم» (Orphaned Content) — یعنی فایلهایی که مالک مشخصی ندارند — انجام شود. این امر باعث میشود استقرار Copilot به کاتالیزوری برای یک پاکسازی امنیتی ضروری تبدیل شود که اکثر بخشهای IT سالها از آن اجتناب کردهاند.
انطباق با GDPR و قوانین اتحادیه اروپا
برای شرکتهای اروپایی، سوال این است که آیا ابزار با GDPR سازگار است؟ پاسخ در تقسیم نقشهاست: مایکروسافت به عنوان «پردازشگر داده» (Data Processor) عمل میکند، در حالی که سازمان «کنترلکننده داده» (Data Controller) باقی میماند. GDPR یک سوال ساده «بله/خیر» نیست، بلکه توزیع مسئولیتهاست.
مسئولیتهای مایکروسافت (پردازشگر):
- شرایط قراردادی: ارائه توافقنامه پردازش دادهها.
- مرز دادههای اتحادیه اروپا (EU Data Boundary): تضمین اینکه پردازشهای کلیدی دادههای مشتری در مراکز داده اتحادیه اروپا رخ میدهد تا کنترل روی مکان دادهها حفظ شود.
- امنیت فنی: اجرای رمزنگاری در حالت سکون (At Rest) و در حال انتقال (In Transit).
- جداسازی: اطمینان از اینکه دادههای یک سازمان هرگز به پاسخهای سازمان دیگر نشت نکند.
مسئولیتهای سازمان (کنترلکننده):
- مبنای قانونی: تعیین زمینههای قانونی برای پردازش دادهها.
- بهینهسازی دادهها (Data Minimization): اطمینان از اینکه فقط دادههای ضروری پردازش میشوند.
- نگهداری: مدیریت مدت زمان ذخیرهسازی محتوا.
- مدیریت حقوق: رسیدگی به درخواستهای افراد در مورد دادههایشان.
- مستندسازی: بهروزرسانی سوابق فعالیتهای پردازشی و انجام ارزیابی اثرات حفاظت از دادهها (DPIA) در صورت نیاز.
انطباق هرگز صرفاً وظیفه تامینکننده نیست. سازمان باید فرآیند را بهگونهای طراحی کند که قانونی باشد. شدیداً توصیه میشود افسر حفاظت از دادهها (DPO) در مراحل اولیه درگیر شود، نه پس از فعال شدن ابزار.
مدیریت ریسک توهمات
هیچ مدل زبانی بزرگ (LLM) کاملاً بینقص نیست و Microsoft 365 Copilot میتواند دچار توهم (Hallucination) شود — یعنی بیان یک عدد غلط یا یک نقلقول جعلی با اطمینان مطلق. این «لحن مطمئن» گمراهکنندهترین جنبه این فناوری است، زیرا AI عدم قطعیت خود را سیگنال نمیدهد.
فراتر از توهمات، سه محدودیت خاص وجود دارد:
۱. ضعف در محاسبات: در پنجره چت، Copilot متن را پیشبینی میکند و از ماشینحساب استفاده نمیکند. ممکن است مجموع پانزده عدد را تخمین بزند به جای اینکه آن را محاسبه کند. برای دقت، کاربران باید از AI بخواهند فرمولی را در یک جدول اکسل درج کند، جایی که یک موتور محاسباتی واقعی عمل میکند.
۲. دانش لحظهای جهان: در حالت دادههای شرکتی، Copilot فقط آنچه در اسناد شماست را میداند و نه بیشتر. نباید فرض کرد که او از تغییرات بازار این هفته یا آخرین اصلاحات قانونی خبر دارد، مگر اینکه آن اسناد آپلود شده باشند.
۳. وابستگی به کیفیت داده: پرامپتهای مبهم منجر به پاسخهای مبهم میشوند. دادههای نامنظم — مانند موارد تکراری، فرمتهای ضعیف یا سلولهای ادغامشده (Merged Cells) در صفحات گسترده — منجر به نتایج نادرست میشود.
برای کاهش این ریسک، کارکنان باید در «عادت تأیید» آموزش ببینند. موثرترین پرامپت این است که از AI خواسته شود برای هر ادعا یک لینک منبع مشخص ارائه دهد.
نمونه پرامپت تأیید:
"برای هر بخش از اطلاعات در پاسخ بالا، منبع را ارائه کن. برای هر عدد و ادعا، ذکر کن از کدام سند، شیت یا ایمیل آمده است. اگر در فایلهای موجود نیست، صراحتاً آن را به عنوان تأیید نشده علامتگذاری کن."
سه قانون کنترل انسانی باید اجرا شود: محاسبه مجدد دستی اعداد کلیدی در شیت، کلیک روی هر لینک ارجاع شده، و هرگز ارسال سندی بدون اینکه ابتدا یک انسان آن را بخواند. AI یک پیشنویس ارائه میدهد، نه یک محصول نهایی.
کنترل مدیریتی و هزینه
کنترل از طریق مرکز مدیریت استاندارد Microsoft 365 مدیریت میشود. مدیران چندین اهرم کنترلی در اختیار دارند:
- تخصیص لایسنس: Copilot فقط برای کاربرانی که لایسنس پرداختشده دارند کار میکند. دسترسی را میتوان فوراً اعطا یا لغو کرد.
- تنظیمات Copilot: یک بخش اختصاصی در مرکز مدیریت، رفتار چت، دسترسی به محتوای وب و افزونهها/عاملها (Agents) را مدیریت میکند.
- برچسبهای حساسیت: رمزنگاری و برچسبهای محرمانه (مثلاً "Confidential, Read-Only") توسط Copilot رعایت میشوند؛ AI نمیتواند این محدودیتها را دور بزند.
- DLP و ممیزی: قوانین جلوگیری از نشت داده (DLP) محدود میکنند چه چیزهایی میتواند از محیط خارج شود، در حالی که لاگهای ممیزی ردیابی میکنند چه کسی و چگونه از ابزار استفاده میکند.
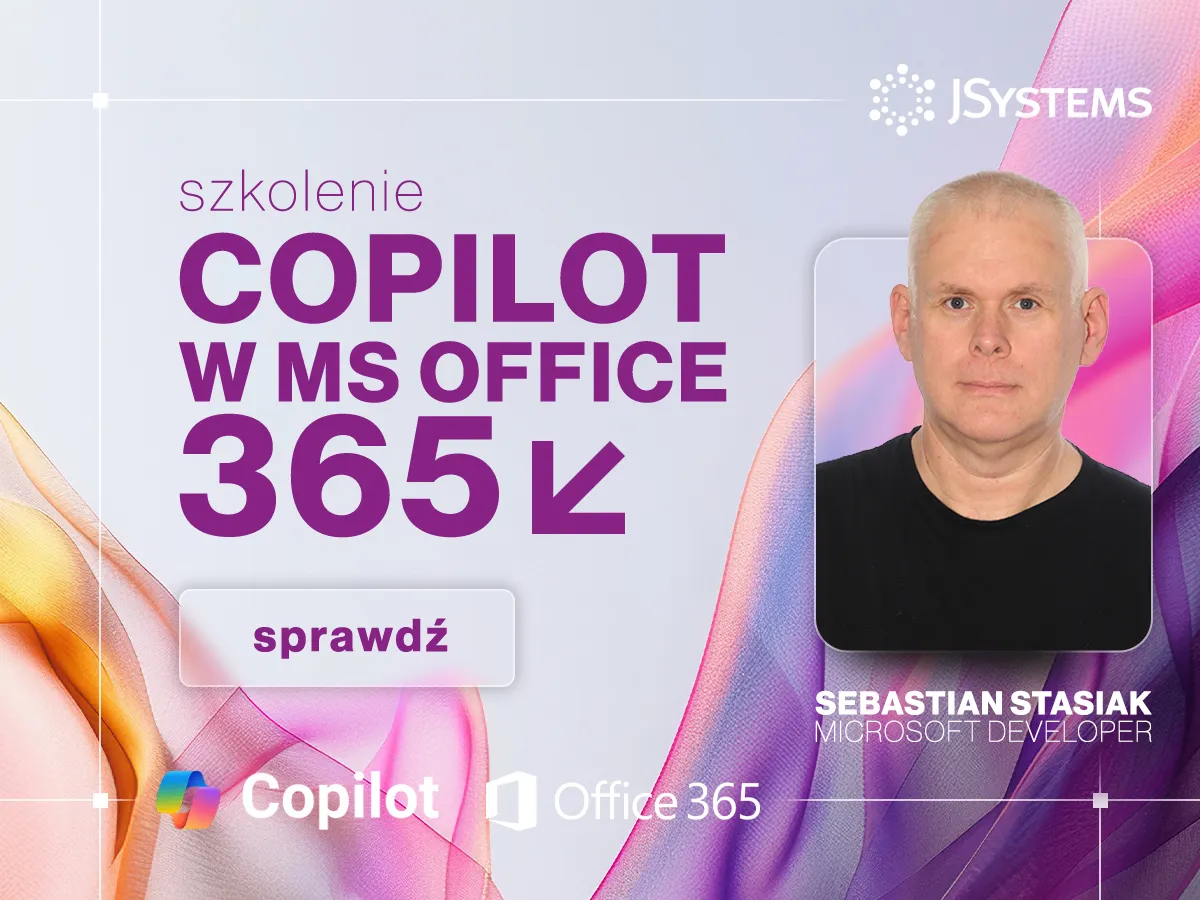
هزینه بهصورت یک مبلغ ماهانه پیشبینیپذیر بهازای هر کاربر با تعهد سالانه است. این یک افزونه پولی است که نیاز به یک طرح واجد شرایط Microsoft 365 دارد. چون هزینه بر اساس تعداد صندلی (Seat) است و نه بر اساس میزان استفاده یا توکن، بودجه کاملاً توسط تعداد لایسنسهای تخصیصیافته قابل کنترل است. در محیطهای عملیاتی بزرگتر، مدیریت هزینههای زیرساختی AI اهمیت دوچندانی مییابد؛ برای مثال، میتوان از تکنیکهای بهینهسازی هزینههای API برای کاهش مخارج مدلهای زبانی در مقیاس بالا استفاده کرد.
قیمتگذاری واقعی بسته به منطقه و طرح متفاوت است، اما معمولاً شامل یک هزینه ماهانه بهازای هر کاربر است. برای مثال، برخی نسخههای تجاری چندین ده یورو بهازای هر کاربر در ماه قیمت دارند. تصمیمگیرندگان باید به جای تکیه بر تخمینهای کلی، لیست قیمت فعلی مایکروسافت را برای منطقه و طرح خاص خود بررسی کنند.
با این حال، بازگشت سرمایه (ROI) بسته به نقش متفاوت است. مدیری که هفتهای چهار ساعت را صرف خلاصهسازی رشته ایمیلهای طولانی یا پیشنویس گزارشها میکند، بازگشت سرمایه عظیمی خواهد دید، در حالی که یک کارگر میدانی که بهندرت از برنامههای آفیس استفاده میکند، تقریباً هیچ سودی نخواهد برد. این راهنما پیشنهاد میکند استقرار را به عنوان یک آزمایش اندازهگیری شده در نظر بگیرید: گروه کوچکی از نویسندگان و تحلیلگران «سنگین» را انتخاب کنید، زمان ذخیره شده در وظایف خاص را اندازه بگیرید و از آن دادهها — و نه از یک دمو — برای تصمیمگیری درباره استقرار گستردهتر استفاده کنید. بزرگترین اشتباه، خرید لایسنس برای همه بهطور یکباره بدون اندازهگیری زمان واقعی ذخیره شده در هر نقش است.
خطر «حالت وب» (Web Mode)
یک تفاوت حیاتی بین حالت «کار» (Work) و حالت «وب» (Web) وجود دارد:
- حالت Work: پاسخها را بر اساس دادههای شرکتی که کاربر به آنها دسترسی دارد میسازد؛ در محدوده امن سرویس عمل میکند.
- حالت Web: از یک موتور جستجوی عمومی برای دانش کلی، تعاریف یا تحقیقات بازار استفاده میکند؛ به دادههای شرکت دسترسی ندارد.
ریسک اصلی، خطای انسانی است. اگر کارمندی بهصورت دستی یک قرارداد محرمانه یا لیست مشتریان را در حالت Web قرار دهد تا «آن را با استفاده از اینترنت خلاصه کند»، آن دادهها از مرز امن خارج میشوند. این یک شکست فنی نیست، بلکه فقدان آگاهی است. قانون شرکتی باید این باشد: دادههای شرکت در حالت Work میمانند؛ فقط چیزهایی که در یک موتور جستجوی عمومی تایپ میکنید، به حالت Web میروند. مدیران میتوانند برای به حداقل رساندن این ریسک، دسترسی به حالت وب را محدود یا مدیریت کنند.
چه زمانی استقرار را به تعویق بیندازیم؟
هر شرکتی برای هوش مصنوعی آماده نیست. اگر موارد زیر صادق است، استقرار را به تعویق بیندازید:
- هرجومرج در دسترسیها: میدانید که مجوزهای شما بههمریخته است و آنها را ممیزی نکردهاید. فعال کردن Copilot در این حالت فقط مشکل را پیش از آنکه بتوانید اصلاح کنید، نمایان میکند.
- نبود طبقهبندی: هیچ طبقهبندی داده یا برچسب حساسیتی ندارید. بدون اینها، شما صرفاً به مجوزهای پایه متکی هستید.
- گردش کار غیر آفیس: تیم شما عمدتاً در سیستمهای غیر مایکروسافت کار میکند. هزینه یکسان میماند اما کاربرد کاهش مییابد.
- شکاف آموزشی: منابع لازم برای آموزش تفاوت «کار در مقابل وب» و عادت تأیید منابع را ندارید.
نقشه راه ۷ مرحلهای برای پیادهسازی
۱. ممیزی دسترسیها: پوشههایی که بیش از حد به اشتراک گذاشته شدهاند را پیدا و اصلاح کنید. این حیاتیترین گام است.
۲. طبقهبندی: برچسبهای حساسیت و قوانین پایه DLP را برای دادههای حیاتی اعمال کنید.
۳. بررسی قانونی: افسر حفاظت از دادهها (DPO) را برای ثبت فعالیتها و انجام DPIA درگیر کنید.
۴. پایلوت اندازهگیری شده: با یک گروه کوچک و آگاه تست کنید تا صرفهجویی واقعی در زمان را بسنجید.
۵. سیاست و آموزش: یک سیاست استفاده شفاف (Work vs Web) ایجاد کنید و کاربران را در مورد تأیید منابع آموزش دهید.
۶. مانیتورینگ: از لاگهای ممیزی برای مشاهده فعالیتها و اصلاح امنیت استفاده کنید.
۷. استقرار مرحلهای: در موجهای مختلف گسترش دهید و پیکربندیها را بر اساس بازخوردهای پایلوت اصلاح کنید.
این رویکرد ساختاریافته تضمین میکند که AI به جای تبدیل شدن به یک بدهی امنیتی، به یک ضربکننده بهرهوری تبدیل شود. هدف، حرکت از «خرید لایسنس» به سمت «ساخت یک قابلیت» است.
برای کسانی که به دنبال مقیاسپذیری هستند، گام حیاتی بعدی، ادغام این جریانهای کاری AI در چارچوبهای عاملی (Agentic Frameworks) گستردهتر است که بتوانند فرآیندهای تجاری چندمرحلهای را فراتر از بازیابی ساده اسناد مدیریت کنند.
اما داستان سختافزاری این تحول حتی شگفتانگیزتر است — به تحلیل ما دربارهی تراشههای Blackwell مراجعه کنید.



گفتگو