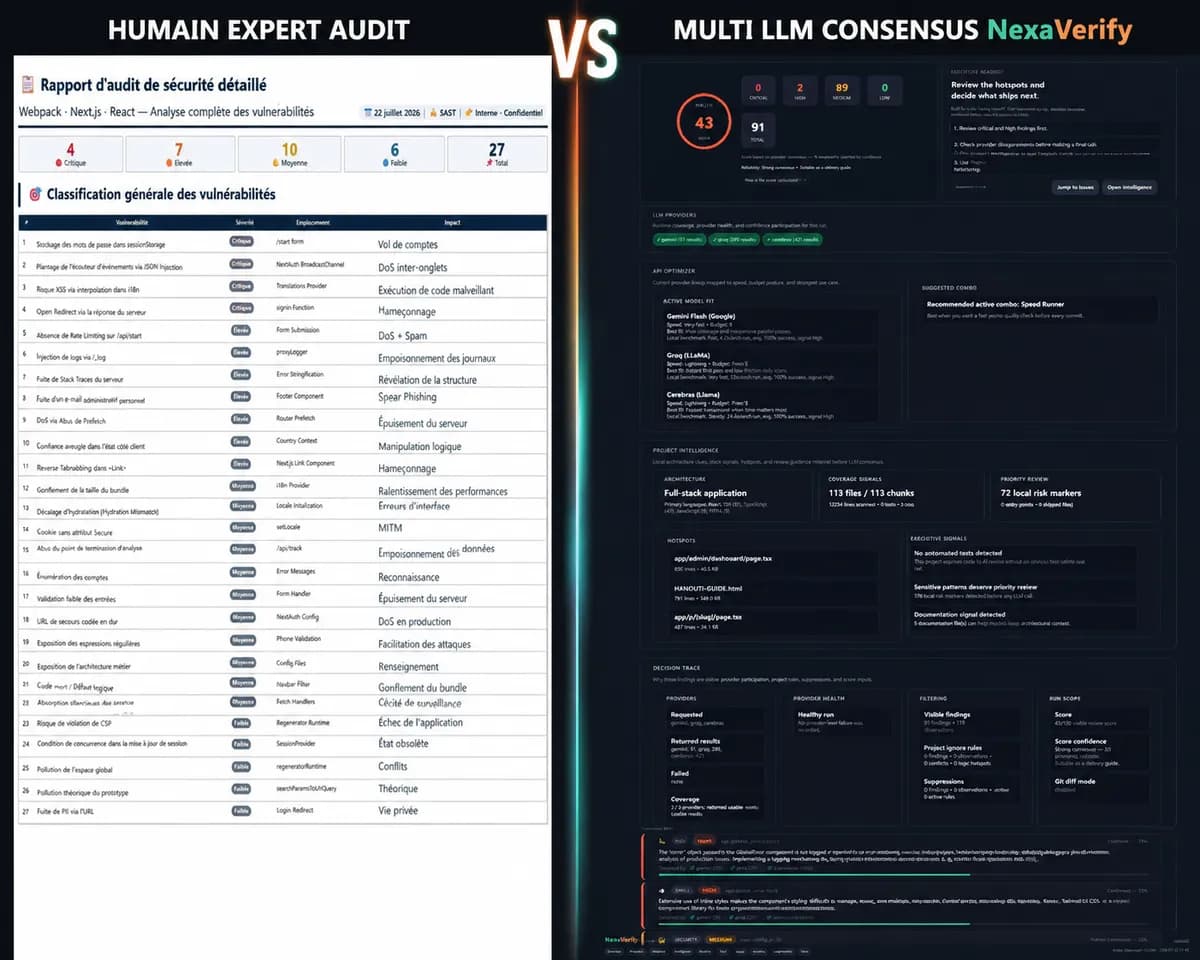
تصور کنید کل سیستم امنیتی شما به یک خط کد فراموششده در یک فایل متنی وابسته باشد که حتی خبرهترین متخصص شما هم آن را ندیده است. این کابوس امنیتی، نقطه قوت NexaVerify است؛ موتور اجماع چندمدلی که در یک تست سرتاسری، سرعت و دقت متخصصان انسانی را به چالش کشید.
طبق گزارش منتشرشده، این ابزار در بازه ۲۱ تا ۲۸ ژوئیه ۲۰۲۶، توانست ۹۱ مورد آسیبپذیری تأییدشده را تنها در ۱۲ ثانیه شناسایی کند. در مقابل، یک متخصص ارشد زیرساخت در بررسهای دستی و یکساعته، تنها ۲۷ مورد را یافت. نکته تکاندهنده اینجاست که هوش مصنوعی یک کلید API محرمانه مربوط به Cloudinary را در خط ۶۶۲ فایلی به نام HANOUTI-GUIDE.html پیدا کرد؛ جایی که متخصص انسانی هرگز به آن نگاه نکرده بود.
این حادثه یادآور خطاهای مشابهی است که پیش از این رخ دادهاند؛ برای مثال، پیشتر مشاهده شد که چگونه تنها یک خط کد در postmark-mcp منجر به نشت هزاران ایمیل حساس شد.
همانطور که در تحلیل قبلی ما دربارهی نقاط کور در فایلهای آماده برای هوش مصنوعی اشاره کردیم، پوشههای مستندات اغلب در بازرسیهای عجولانه نادیده گرفته میشوند. نشتهای امنیتی معمولاً در همین شکافها، یعنی جایی که انسان و ابزارهای بررسی کد (Linter) متوقف میشوند، پنهان میمانند. در واقع، نحوه تحلیل این فایلها تا حد زیادی بر نتایج تأثیر میگذارد، همانطور که تغییر در روش تحلیل HTML توانست نرخ موفقیت کدهای تولید شده توسط AI را دو برابر کند.
به نقل از رضا، معمار نرمافزار در NEXADiag، این دقت بالا مدیون معماری «هیئت منصفه» است. این فرآیند شامل مراحل زیر است:
- اجماع چندمدلی (Multi-LLM Consensus): مدلهایی مانند Gemini، Groq و Cerebras مانند یک هیئت منصفه عمل میکنند تا نویزها و خطاهای تکمدلی را حذف کنند.
- نقشهبرداری مناطق بحثبرانگیز: موتور سیستم بخشهایی از کد را که مدلها بر سر آن اختلاف نظر دارند شناسایی میکند تا انسان فقط روی موارد پیچیده تمرکز کند.
- اعتبارسنجی سهمرحلهای: یک خط لوله شامل غربالگری قطعی (اسکنهای استاتیک)، استدلال معنایی (اجماع مدلها) و اجرای محیط ایزوله (Sandbox).

این رویکرد، عبور از دوران «کدنویسی بر اساس حس» (Vibe Coding) — که در آن توسعهدهنده فقط از AI میپرسد «آیا این کد خوب است؟» — و حرکت به سمت اعتبارسنجی قطعی است. در واقع ماشین جایگزین متخصص نمیشود، بلکه زمین را برای تمرکز او بر معماریهای سطح بالا آماده میکند.
گام بعدی شما
- پوشههای docs و مستندات پروژه خود را با ابزارهای چندمرحلهای LLM برای یافتن کلیدهای API فراموششده بررسی کنید.
- فرآیند Code Review خود را از پرسشهای کلی به سمت اعتبارسنجی مبتنی بر اجماع (Consensus) ببرید.
- روی ابزارهای تحلیل استاتیک که قابلیت اتصال به مدلهای استدلالی دارند سرمایهگذاری کنید.
اما تکامل بعدی این فناوری، انتقال بررسیها از حالت استاتیک به تحلیلهای لحظهای در محیطهای اجرایی است؛ در گزارش بعدی بررسی خواهیم کرد که این تغییر چگونه تعریف «امنیت کد» را بازنویسی میکند.



گفتگو