اگر مدیر امنیت یک سازمان هستید، احتمالاً بزرگترین کابوس شما خروج دادههای حساس شرکت به سرورهای OpenAI یا Anthropic است. Sentinel Vault با حذف نیاز به کلیدهای API خارجی، این کابوس را به یک فرآیند داخلی و امن تبدیل کرده است. وقتی Sentinel Vault بررسی هوش مصنوعی را روی صفحات Confluence اجرا میکند، دادهها هرگز ابر اتلسین (Atlassian cloud) را ترک نمیکنند. این برنامه با بهرهگیری از Forge LLMs API، نیاز مدیران به چسباندن کلیدهای API شخص ثالث یا تایید خروج دادههای خارجی را از بین میبرد و بدین ترتیب، یکی از اصلیترین موانع امنیتی برای پذیرش هوش مصنوعی در سازمانهای بزرگ را حل میکند. ایده اصلی این است: یک فرآیند بررسی هوش مصنوعی بدون نیاز به کلید API و بدون اعلام خروج دادههای خارجی.
بسیاری از ابزارهای هوش مصنوعی متنی را به ارائهدهندگان خارجی میفرستند و دادهها را در معرض شرایط خدمات (Terms of Service) شرکتهای ثالث قرار میدهند. این امر مستلزم آن است که تیمهای امنیتی، تامینکننده دوم را نیز بررسی کنند و شخصی مسئول مدیریت و مالکیت کلید API باشد. اما Sentinel Vault از چارچوب «اجرا در اتلسین» (Runs on Atlassian) استفاده میکند. این نشان، که توسط اتلسین (Atlassian) صادر میشود، تضمین میکند که تمام محاسبات و ذخیرهسازی دادهها در زیرساختهای خود این شرکت باقی میماند.
همانطور که در تحلیلهای قبلی ما دربارهی امنیت مدلهای بازمتن اشاره کردیم، اعتماد در محیطهای سازمانی تنها با شفافیت کد به دست میآید. طبق مستندات اتلسین، برای دریافت این نشان، اپلیکیشنها باید سه شرط سختگیرانه را برآورند: اول، اپلیکیشنها باید منحصراً از محاسبات و ذخیرهسازی میزبانیشده توسط اتلسین استفاده کنند. دوم، باید از اقامت دادهها (Data Residency) مطابق با اپلیکیشن میزبان پشتیبانی کنند. سوم، باید به مشتریان اجازه دهند تا خروج دادههای خارجی (مانند لاگها و تحلیلها) را از طریق کنترلهای مدیریتی مدیریت کنند. به زبان ساده، برنامه نباید هیچ دادهای را جز برای تحلیلها (Analytics) خارج کند. از آنجایی که این نشان بر اساس اپلیکیشن مستقر توسط اتلسین تعیین میشود — و نه بر اساس متنهای تبلیغاتی فروشنده — به عنوان یک سیگنال اعتماد حیاتی عمل میکند. لیست Sentinel Vault (نسخه ۶.۵.۰، منتشر شده در ۳۰ سپتامبر ۲۰۲۶) این نشان را در متادیتای خود دارد.
البته یک نکته احتیاطی در صفحه خود اتلسین در مورد این نشان وجود دارد: در حالی که کنترلها خروج دادههای خارجی را محدود میکنند، اما مانع از سوءاستفاده از دسترسیهای اعطا شده در هنگام نصب یا سوءاستفاده از زمان اجرای برنامه (Runtime) نمیشوند. این نشان تایید میکند که دادهها کجا میتوانند بروند، اما لزوماً تایید نمیکند که برنامه چگونه از مجوزهای خود استفاده میکند. همین تمایز است که باعث میشود ممیزی در سطح کد ضروری باشد. این چالشها یادآور ریسکهای امنیتی در پروتکل MCP است که در آن دسترسی عاملهای هوش مصنوعی به دادههای حساس میتواند به تلههای مجوز تبدیل شود.
بر اساس بررسیهای فنی در ۱ اکتبر ۲۰۲۶، نسخه تولید (Production build) این اپلیکیشن تمام استانداردهای صلاحیت رسمی اتلسین را پاس کرده است. این ممیزی شامل خواندن کد در کامیت e649d9f و اجرای یک بررسی زنده هوش مصنوعی روی یک سایت تست با استفاده از نسخه توسعه (Development build) بود. ممیزی تایید کرد که برنامه هیچ مجوز fetch خارجی در مانیفست خود ندارد و این تضمین میکند که محتوا در محیط میزبان محصور میماند.
معماری اعتماد
قلب تپنده این امنیت، رابط برنامهنویسی مدلهای زبانی Forge (Forge LLMs API) است که در ۲۹ ژوئیه ۲۰۲۶ به صورت عمومی منتشر شد. این API به توسعهدهندگان اجازه میدهد مدل زبانی بزرگ (LLM) — شبیه کتابخانهداری که میلیاردها صفحه را خوانده و حالا با همان لحن جواب میدهد — را بدون خروج دادهها ادغام کنند، زیرا جریان داده داخلی است. اتلسین همچنین تضمین میکند که تمام درخواستها به Forge LLMs تحت همان بررسیهای نظارتی قرار گیرند که ویژگیهای AI داخلی و Rovo از آن استفاده میکنند تا پیامهای پرخطر طبق «سیاست استفاده قابل قبول» (Acceptable Use Policy) مسدود شوند.
Sentinel Vault بهطور خاص از خانواده مدلهای کلود (Claude) استفاده میکند. برای حفظ وضعیت امنیتی، این برنامه از یک مانیفست سختگیرانه (manifest.yml) استفاده میکند که هرگونه بخش «remotes» یا بلوکهای مجوز خارجی را حذف کرده است. جستجوی (grep) مانیفست برای هر دوی این موارد هیچ نتیجهای نداشت. این برنامه تنها مجوزهای خواندنی JSM Assets (برای وارد کردن سطوح طبقهبندی) و فضای ذخیرهسازی برنامه را درخواست میکند.
تایید خروج دادهها از طریق خط فرمان
پاکترین دلیل برای اثبات امنیت این ابزار، دستورات خط فرمان خود اتلسین است. در ممیزی ۱ اکتبر، اجرای دستور forge eligibility علیه دو محیط مختلف نتایج زیر را داشت:
- نسخه تولید (v6.5.0): دستور بازگرداند که این نسخه واجد شرایط برنامه «اجرا در اتلسین» است.
- نسخه توسعه (v8.98.0): دستور بازگرداند که این نسخه واجد شرایط نیست، زیرا از یک ماژول
webtriggerاستفاده میکند که میتواند دادهها را خارج کند.
این تفاوت عمدی است. نسخه توسعه شامل یک web trigger برای تست است، اما اسکریپت استقرار تولید (scripts/deploy-prod.sh) فایل strip-dev-modules.mjs را اجرا میکند تا این ماژولها را پیش از استقرار حذف کند. علاوه بر این، یک REST API پیکربندی که در اواسط سپتامبر اضافه شد، به عنوان یک static web trigger ساخته شد، زیرا تریگرهای استاتیک نمیتوانند هیچ چیزی را خارج کنند که در مانیفست ذکر نشده باشد. بررسیهای داخلی تایید کرد که لیست کارکنان، تنظیمات AI و متن قوانین هرگز از طریق این تریگر منعکس (Mirror) نمیشوند. این انتخاب طراحی از اولین کامیت وجود داشت.
انگیزههای مالی و محدودیتهای مدل
یکی از عجیبترین بخشهای Sentinel Vault، مدل اقتصادی آن است. قیمتگذاری اتلسین برای Forge LLMs صریح است: هیچ سهمیه رایگان ماهانهای وجود ندارد و تمام مصرف توکنها برای توسعهدهنده برنامه صورتحساب میشود. در این مورد، هر توکنی که برای بررسی Sentinel Vault مصرف میشود، یک ردیف در صورتحساب Forge شرکت LeanZero است، نه در صورتحساب اتلسین مشتری.
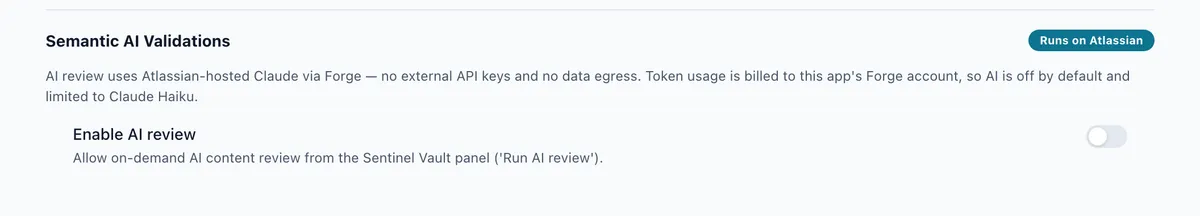
این موضوع باعث میشود شرکت LeanZero انگیزهای شدید برای کاهش هزینهها داشته باشد. در حالی که برنامههای «کلید خودتان را بیاورید» (BYOK) کاربر را به مصرف بالا تشویق میکنند، فروشنده Sentinel Vault هر دلیلی دارد تا مدل را کوچک و تعداد فراخوانیها را کم نگه دارد. برای کنترل این هزینهها، توسعهدهندگان یک سیاست سختگیرانه «فقط Haiku» را اجرا کردهاند. در حالی که پلتفرم از سطوح بالاتر مانند Sonnet و Opus پشتیبانی میکند، کد برنامه تمام درخواستها را در چهار لایه مجزا به Claude Haiku 4.5 محدود میکند:
- صفحه مدیریت: تنها مدلهای Haiku برای انتخاب لیست شدهاند.
- ذخیره پیکربندی: شناسههای غیر Haiku در طول فرآیند ذخیره، از جمله از طریق REST API، رد یا جایگزین میشوند. اگر یک شناسه Sonnet از طریق API تنظیم شود، ذخیره موفقیتآمیز است اما برنامه در هر صورت Haiku را اجرا میکند.
- کارگر پسزمینه (Background Worker): در هر دو نقطه ورود، بررسیای انجام میشود که بهطور خاص به عنوان «توقف هزینه» (cost backstop) علامتگذاری شده است.
- آداپتور چت: هر شناسه مدل غیرمجاز بهطور بیصدا با
claude-haiku-4-5-20251001جایگزین شده و به عنوان «مجاز نیست» ثبت میشود.
طبق نرخهای اتلسین، مدل Haiku 4.5 هزینه ۱۰ اعتبار به ازای هر میلیون توکن دارد (۱ دلار برای هر میلیون ورودی / ۵ دلار برای هر میلیون خروجی)، در حالی که Sonnet 4.5 مبلغ ۳/۱۵ دلار و Opus 4.6 مبلغ ۵/۲۵ دلار هزینه دارد.
مدیریت دادهها و سقفهای مدل
این اپلیکیشن فقط متن ارسال میکند و هرگونه داده چندوجهی (Multimodal) پیش از فراخوانی به متن تبدیل (Flatten) میشود. بهطور پیشفرض، متن صفحه به ۴۰,۰۰۰ کاراکتر و پاسخها به ۴,۰۹۶ توکن خروجی محدود شدهاند. این محدودیتها بهراحتی در محدودیتهای هر نصب اتلسین (شامل کانتکست ۲۰۰,۰۰۰ توکنی، ۱۰۰ درخواست در دقیقه و ۵۰,۰۰۰ توکن در دقیقه برای هر مدل) جای میگیرند.
از آنجایی که فراخوانیهای Forge LLM میتوانند از محدودیت ۲۵ ثانیهای resolver عبور کنند، برنامه آنها را روی ai-validation-queue اجرا میکند که اجازه میدهد مدت زمان تابع تا ۱۲۰ ثانیه باشد. این بدان معناست که حکم نهایی کمی پس از ارسال درخواست صادر میشود، نه بهصورت آنی.
امنیت «بستهشدن در صورت خطا» و گیتهای گردشکار
از ژوئیه ۲۰۲۶، یک وضعیت در گردشکار میتواند بررسی هوش مصنوعی را (از طریق شرط requireAi) اجباری کند تا یک صفحه اجازه انتقال به وضعیت بعدی را داشته باشد. این یعنی هوش مصنوعی در حال اجرا (Enforcing) است، نه فقط توصیه کردن. این گیت، نسخه پینشده (Pinned) صفحهای را که در حال تایید است بررسی میکند، نه آخرین ویرایش را.
اگر هوش مصنوعی به عنوان یک گیت استفاده شود، برنامه از فلسفه «بستهشدن در صورت خطا» (Fail-Closed) پیروی میکند؛ یعنی سیستم هرگز یک حکم «قبول» ساختگی از یک فراخوانی شکستخورده تولید نمیکند. مکانیسمهای شکست عبارتند از:
- برش متن (Truncation): اگر پاسخ مدل بهدلیل محدودیت توکن قطع شود، گیت این را تشخیص داده و پیام «بررسی AI قطع شد (بسیار طولانی) — لطفاً مجدداً تلاش کنید» را برمیگرداند. بررسیهای دستی این مورد را چک نمیکنند و هر آنچه پارسر نجات داده را نگه میدارند.
- خطای تجزیه (Parsing Failures): برنامه از یک پارسر منعطف برای حذف فنسهای کد و اصلاح نقلقولهای بدون Escape استفاده میکند. اگر پاسخ همچنان قابل تجزیه نباشد، برنامه آن را در ردپای ممیزی (Audit trail) ثبت کرده و هیچ کامنتی نمیگذارد، مطابق با یادداشت کد: «بستهشدن در صورت خطا — هرگز نتایج ساختگی تولید نکن».
- خطاهای کلی: اگر فراخوانی مدل شکست بخورد یا صفحه قابل خواندن نباشد، گیت به یک شکست نهایی ختم میشود. هرگز به «قبول» تبدیل نمیشود.
نقاط ضعف در سقف بودجه
با وجود امنیت بالا، ممیزی چهار حوزه را شناسایی کرد که در آنها اجرای بودجه توکن کمتر از آنچه در بازاریابی گفته شده، مستحکم است:
۱. پیشفرضهای نامحدود: بودجه صفر به عنوان نامحدود تفسیر میشود (monthlyTokenBudget: 0). اگر مدیر AI را بدون تنظیم عدد فعال کند، سقفی وجود ندارد.
۲. شمارش بهتفکیک فضای کاری: بودجهها بهتفکیک هر Space با کلیدی مانند ai-usage-<space>-<month> ردیابی میشوند و ۱۲۰ روز نگه داشته میشوند. بودجه یک میلیون توکن برای هر Space اعمال میشود، نه برای کل سایت.
۳. بررسی در زمان صف: بودجه هنگام قرار گرفتن بررسی در صف چک میشود، نه هنگام اجرا. کارگر پسزمینه هیچ بررسی بودجهای ندارد و فقط پس از فراخوانی، به شمارنده اضافه میکند. بنابراین، انفجار درخواستهای همزمان میتواند از بودجه عبور کند.
۴. مصرف نامرئی: در حال حاضر هیچ رابط کاربری برای مدیران جهت نظارت بر مصرف واقعی توکنها از داخل Confluence وجود ندارد؛ اعداد در ذخیرهساز موجود هستند اما نمایش داده نمیشوند.
ریسکهای عملیاتی و کنترلهای مدیریتی
مدیران باید بدانند که کلید خاموش/روشن کردن هوش مصنوعی، در واقع یک «راه میانبر» برای دور زدن گیتهای گردشکار است. اگر یک وضعیت نیاز به بررسی AI داشته باشد اما قابلیت AI (در سطح سایت یا Space) خاموش باشد، شرط نادیده گرفته شده و به عنوان «قبول» با پیام «بررسی AI فعال نیست — شرط نادیده گرفته شد» ثبت میشود. این کار از یخ زدن صفحات جلوگیری میکند اما به این معنی است که کلید AI در واقع یک کلید دور زدن (Bypass) است. در صورت تنظیم، تنظیمات سطح Space بر تنظیمات سطح سایت اولویت دارد.
علاوه بر این، برنامه به یک شناسه مدل خاص پین شده است: claude-haiku-4-5-20251001. مستندات اتلسین اشاره میکند که این مدل پیش از ۱۵ اکتبر ۲۰۲۶ بازنشسته نخواهد شد. اگر این شناسه بدون بهروزرسانی Sentinel Vault حذف شود، فیلتر Haiku هیچ مدلی برای ارائه نخواهد داشت و احتمالاً گیتهای AI را میشکند.
مشاهدات نهایی ممیزی
ممیزی شامل یک تست زنده روی سایت wolfaenpak با استفاده از یک قانون سفارشی («هیچ آدرس ایمیل شخصی در صفحات قابل اشتراک نباشد»)، لحن «ساده و مستقیم» و بودجه ۲۰۰,۰۰۰ توکن بود. یک صفحه تست با ایمیل جعلی و مخففهای توضیحنشده، پس از ۱۲ ثانیه منجر به سه یافته (یک مورد بالا، دو مورد متوسط) شد و ۴۴۶ توکن ورودی و ۴۶۵ توکن خروجی مصرف کرد.
برای مدیران، نتیجه روشن است: اگر نگرانی اصلی اقامت دادهها و خروج آنهاست، Sentinel Vault استانداردها را پاس میکند. اگر نگرانی کنترل هزینهها و حالتهای شکست است، منطق «بستهشدن در صورت خطا» قوی است، اما ابزارهای بودجه ابتدایی هستند. به مدیران توصیه میشود بودجههای صریح تنظیم کنند و بهدقت مدیریت کنند که چه کسی اختیار تغییر وضعیت کلید AI را دارد.
گام بعدی شما
- اگر از Confluence استفاده میکنید، در تنظیمات Sentinel Vault حتماً بودجه توکن را بهصورت عددی (غیر از صفر) وارد کنید تا از هزینههای پیشبینینشده جلوگیری شود.
- بررسی کنید که چه کسانی دسترسی تغییر وضعیت کلید AI را دارند، زیرا این کلید میتواند گیتهای امنیتی گردشکار شما را دور بزند.
- برای محیطهای حساس، از مدل Haiku برای بررسیهای سریع و از بررسیهای دستی برای تایید نهایی استفاده کنید.
اما داستان سختافزاری این تحول حتی شگفتانگیزتر است — به تحلیل ما دربارهی تراشههای Blackwell مراجعه کنید.



گفتگو