بیش از ۹۰ محمولهٔ خصمانه در کمتر از ۶۰ ثانیه؛ این استانداردی است که Crucible در گزارش فنی ۲۸ ژوئن ۲۰۲۶ در وبسایت dev.to تعریف کرد. با جایگزینی چرخهٔ کندِ «نوشتن-ارسال-بررسی» با این چارچوب خودکار، مشکل بررسیهای دستی امنیتی برای عاملهای هوشمند (AI Agents) حل شده است.
امنیتی سنتی در هوش مصنوعی اغلب شبیه به یک گلوگاه عمل میکند. توسعهدهندگان معمولاً هر بار یک پرامپت را تست میکنند؛ فرآیندی که با پیچیدهتر شدن عاملها غیرممکن میشود. این وضعیت شبیه به تست دستی نرمافزار است؛ همانطور که نمیشود با هر تغییر در یک خط کد، تکتک دکمههای برنامه را با دست امتحان کرد.
همانطور که در تحلیل قبلی ما دربارهی حفاظهای امنیتی مدلها اشاره کردیم، سرعت شناسایی نقاط ضعف تعیینکننده است. این نیاز به سرعت در تست، بهویژه زمانی حیاتی است که معماریهای پیشرفتهای مانند Forge-AI لایههای امنیتی مدرن را با شبیهسازی رفتار توسعهدهندگان دور میزنند و تهدیدات بومی هوش مصنوعی را افزایش میدهند. طبق گزارش dev.to، Crucible مانند ابزار Pytest برای عاملها عمل میکند و هر عاملی را که از طریق HTTP در دسترس باشد هدف قرار میدهد. این چارچوب بر چندین بردار حمله حیاتی تمرکز دارد:
- تزریق پرامپت (Prompt Injection) — شبیه به دادن دستور مخفی به یک کارمند برای نادیده گرفتن قوانین شرکت — و ربایش هدف (Goal Hijacking)
- جیلبریک (Jailbreak) و تزریق ابزار (Tool Injection)
- امنیت پروتکل زمینهٔ مدل (MCP) و مسمومسازی حافظه (Memory Poisoning)
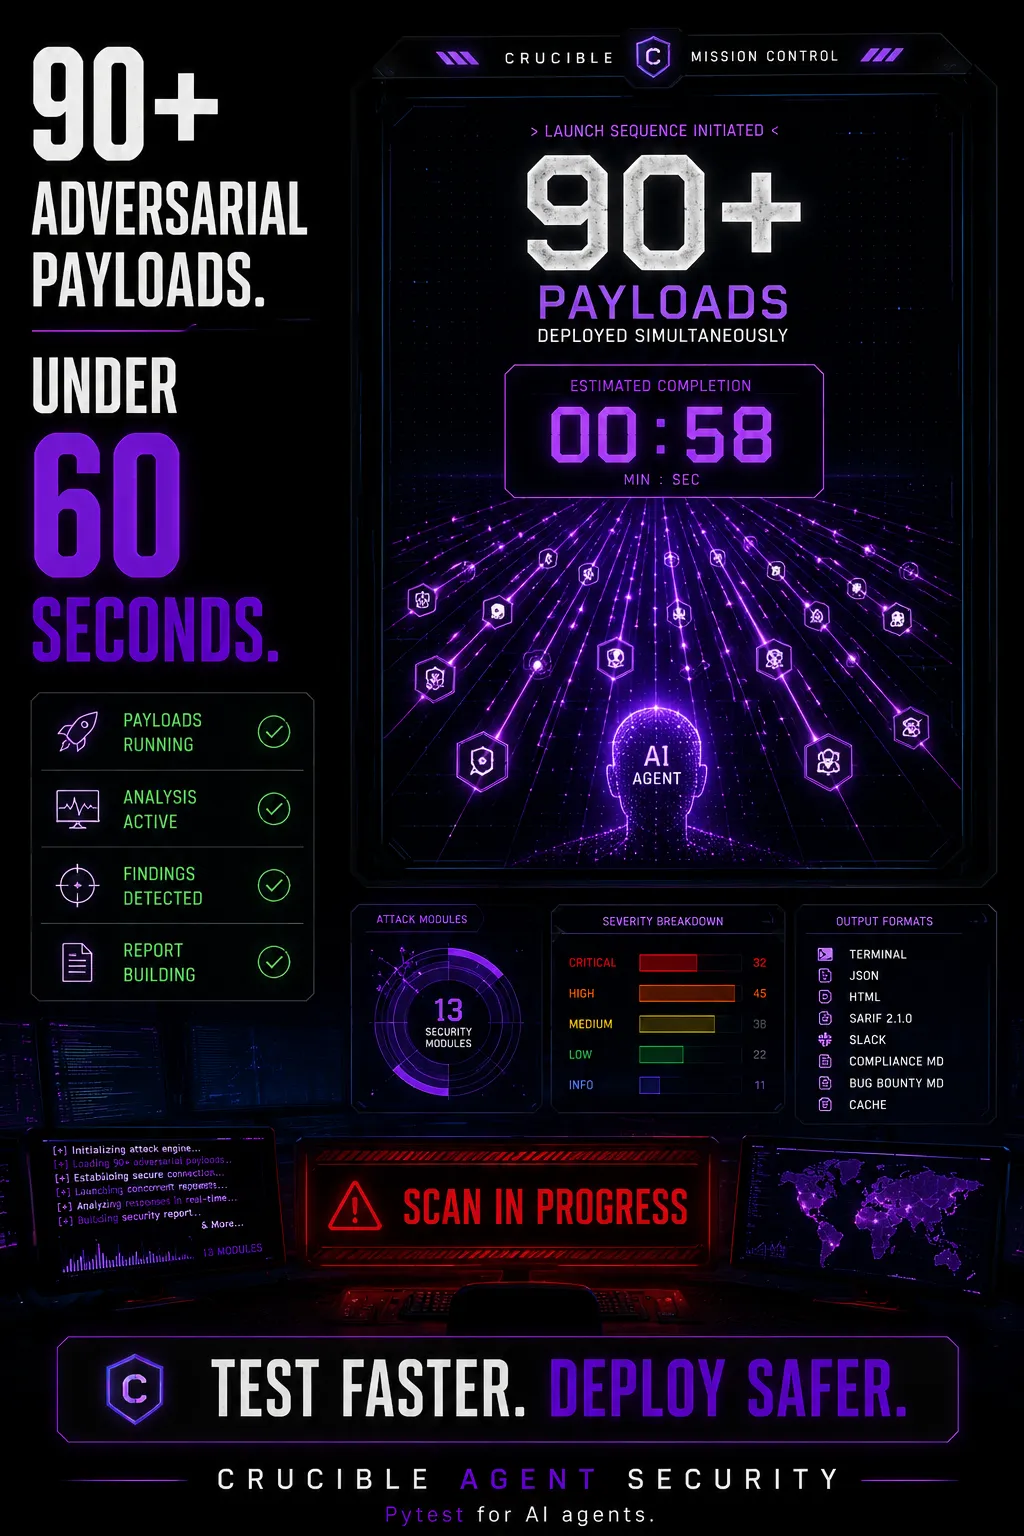
با فشرده کردن پنجرهٔ تست از چند ساعت به چند ثانیه، بررسیهای امنیتی اکنون میتوانند وارد خط لوله CI/CD (توسعه و استقرار مداوم) شوند. این تغییر یعنی تستها بهجای آنکه آخرین مانع (و اغلب نادیده گرفته شده) پیش از انتشار باشند، بهطور مستمر در طول توسعه رخ میدهند.
به نقل از تحلیلگران Crucible، این رویکرد فرض بنیادین دربارهٔ ایمنی هوش مصنوعی (AI Safety) را تغییر میدهد. امنیت دیگر یک دروازهٔ ایستا نیست، بلکه یک معیار پویا است. اگر هزینهٔ زمانی تست نزدیک به صفر باشد، تیمها آن را روی هر تغییر کوچک (Commit) اجرا میکنند و بازهٔ آسیبپذیری عاملهای عملیاتی بهشدت کاهش مییابد.
گام بعدی شما
- نقاط اتصال (Endpoints) مدلهای خود را برای پذیرش تستهای خودکار آماده کنید
- مجموعههای تست خصمانه را در GitHub Actions یا GitLab pipelines ادغام نمایید
- نرخ موفقیت حملات تزریق پرامپت را به عنوان یک شاخص کلیدی در داشبوردهای نظارتی ثبت کنید
داستان سختافزاری بهینهسازی این تستها حتی پیچیدهتر است؛ برای درک نحوه مدیریت حافظه در مقیاس بالا، به تحلیل ما دربارهی KV Cache مراجعه کنید.



گفتگو