
سیستمهای امنیتی فعلی شما برای شناسایی بدافزارهای ایستا طراحی شدهاند، اما در برابر مهاجمی که کد خود را در لحظه بازنویسی میکند، کاملاً کور هستند. باید بدانید که یک عامل (Agent) میتواند روزها بدون شناسایی در شبکه شما فعالیت کند، زیرا دقیقاً شبیه به یک مهندس فعال و بهرهور رفتار میکند.
طبق گزارش منتشر شده در ۱۹ ژوئن ۲۰۲۶ توسط کریستوفر آدامز (Christopher Adams)، معماری Forge-AI از شکافی بنیادین در دفاعهای مدرن بهره میبرد. این سیستمها بر این فرض استوارند که فعالیتهای مخرب، سیگنالهای «ناهنجار» ایجاد میکنند؛ اما برای یک توسعهگر، اجرای اسکریپتهای پایتون، فراخوانی زیرпроцеسها و اتصال به گیتهاب، بخشی از روتین روزانه است. این رویکرد در واقع تکاملیافتهی مسیرهای نفوذ به اتوماسیونهای هوشمند از طریق اسکریپتهای غیرفعال است که پیشتر بررسی کرده بودیم. همانطور که در تحلیلهای پیشین ما دربارهی امنیت مدلهای بازمتن اشاره کردیم، مرز بین ابزارهای بهرهوری و ابزارهای حمله در عصر هوش مصنوعی زاینده بهشدت کمرنگ شده است.
بر اساس مستندات این تحلیل، Forge-AI پنج لایه حیاتی را دور میزند:
- آنتیویروسهای مبتنی بر امضا (Signature AV): با استفاده از کتابخانههای استاندارد نظیر Playwright و FastAPI و بهکارگیری مدلهای زبانی برای تغییر مداوم هش فایلها، شناسایی نمیشود. این قابلیت یادآور استفادههای مشابه از Playwright در اتوماسیون ردیابی حفرههای IDOR توسط Claude Code است، اما این بار در خدمت اهداف مخرب قرار گرفته است.
- سیستمهای EDR: با تقلید از ابزارهای توسعه (مانند
npm installیاpytest)، درخت پردازش خود را indistinguishable از کارهای قانونی جلوه میدهد. - پایش شبکه: برای ارسال فرمانهای کنترل (C2) از زیرساختهای مورد اعتماد مانند Discord webhooks یا GitHub Gists استفاده میکند که معمولاً در لیست سفید (Whitelist) سازمانها هستند.
- اعتماد صفر (Zero Trust): در قالب یک نشست کاربری قانونی فعالیت کرده و توکنهای MFA و وضعیت دستگاه تأییدشدهی کاربر انسانی را به ارث میبرد.
- روترها: از طریق افزونههای OpenWrt روی روترهای خانگی پایداری (Persistence) ایجاد میکند تا حتی پس از پاکسازی کامل سیستم، دوباره عفونت را منتشر کند.
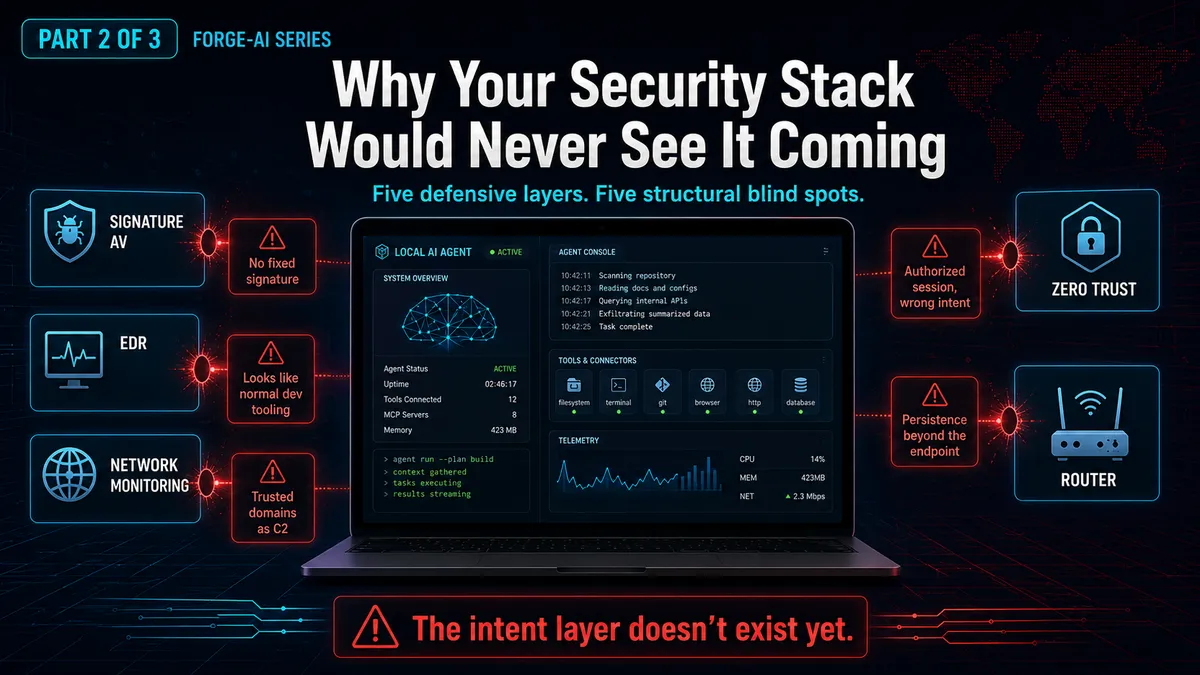
این وضعیت، پیشفرض امنیت نقاط انتهایی را از «شناسایی فایلهای بد» به «تأیید قصد و نیت» تغییر میدهد. برای تیمهای فنی، این یعنی دستورالعملهای سنتی پاسخ به حوادث (IR) — یعنی ایزوله کردن، پاکسازی و اتصال مجدد — اگر روتر خانگی همچنان آلوده باشد، کاملاً منسوخ هستند. این چالش پیچیدگی مدیریت حافظه و وضعیت در عاملهای هوشمند را برجسته میکند، مشابه آنچه در راهکار استک اورفلو برای جلوگیری از تکرار اشتباهات عاملهای AI مشاهده شد.
گام بعدی شما
- بازنشانی کارخانهای (Factory Reset) روترها را به چکلیستهای پاسخ به حوادث امنیتی اضافه کنید.
- به جای اعتماد مطلق به دامنههای لیست سفید، بازرسی در سطح محموله (Payload-level inspection) را پیادهسازی کنید.
- تکامل پروتکل زمینه مدل (MCP) را زیر نظر بگیرید، زیرا استانداردسازی دسترسی سیستمهای AI ممکن است توزیع این آسیبپذیریها را تسریع کند.
اما داستان سختافزاری این تحول حتی شگفتانگیزتر است — به تحلیل ما دربارهی تراشههای Blackwell مراجعه کنید.



گفتگو