تصور کنید ابزاری ساختهاید که قرار است تمام کارهای دیجیتال شما را مدیریت کند، اما هر بار که میخواهد یک قدم بردارد، یک دیوار نامرئی جلوی راهش میکشد. این دقیقاً همان وضعیتی است که توسعهدهندگان عاملهای هوش مصنوعی (AI Agents) — شبیه به دستیاران شخصی که میتوانند بهجای شما در کامپیوتر کلیک کنند و کد بزنند — در اکوسیستم اپل با آن دستوپنجه نرم میکنند. در حالی که «باغ محصور» (Walled Garden) محدودکننده اپل در ابتدا به عنوان یک سپر محافظ طراحی شده بود، اکنون برای عاملهای خودمختاری که کاربران برای مدیریت زندگی دیجیتال خود به کار میگیرند، در حال تبدیل شدن به یک زندان کاربردی است.
این تنش زمانی آشکار شد که یک دستگاه مک مینی که از Claude و Codex استفاده میکرد، مورد حمله قرار گرفت و توسط یک آسیبپذیری با شدت بالا به خطر افتاد. در کمال irony، تنها دلیل شناسایی این نفوذ، حضور همین عاملهای هوش مصنوعی روی سیستم بود. این اتفاق در حالی رخ میدهد که صنعت به سمت عاملهایی میرود که تحت عنوان «استفاده از کامپیوتر» (Computer Use) شناخته میشوند و برای مفید بودن، به دسترسی عمیق به سیستم نیاز دارند. برای کاربر عادی، امنیت اپل یک راحتی است، اما برای کسی که گردشکارهای عاملمحور میسازد، این امنیت مجموعهای از دیوارهای نامرئی است. سیستمعامل macOS برای انسانی طراحی شده که پشت نمایشگر نشسته است، نه برای یک سرور بدون نمایشگر (Headless) که کدهای خودمختار را اجرا میکند.
همانطور که در تحلیلهای قبلی ما دربارهی امنیت مدلهای بازمتن اشاره کردیم، دسترسی به سطح هسته سیستم همزمان یک قدرت عظیم و یک ریسک بزرگ است.
نفوذ CVE-2026-65400
در ۵ اکتبر ۲۰۲۶، جزئیات آسیبپذیری با کد CVE-2026-65400 منتشر شد. این نقص در قابلیت اشتراکگذاری صفحه (Screen Sharing) در macOS و بهطور خاص در بخش «مدیریت وضعیت» (State Management) وجود دارد؛ بخشی که وظیفه ردیابی رویدادهای پیشین، تعاملات کاربر، متغیرها و سایر وضعیتهای سیستم را بر عهده دارد.
به نقل از مرکز ملی امنیت سایبری هلند (NCSC)، مهاجمان فعالانه از این باگ برای دسترسی root به سیستمهایی که پورت ۵۹۰۰ آنها از طریق اینترنت قابل دسترسی بود، استفاده کردهاند. NCSC هشدار داد که سوءاستفادههای فعال در چندین سیستم مشاهده شده است. در تمامی این موارد، دسترسی root به سیستم آسیبدیده به دست آمده و یک ماینر ارز دیجیتال Monero روی آنها نصب شده است.
اپل هفته گذشته وصلهای برای نسخههای Tahoe, Sequoia و Sonoma منتشر کرد. این آسیبپذیری نمره ۷.۱ از ۱۰ را در سطح شدت دریافت کرده است. در حالی که اپل مدعی بود این نقص «ممکن است» اجازه دسترسی بدون رمز عبور را به مهاجم بدهد، شرکت امنیتی Bynario که گزارشدهنده این باگ بود، شواهد concreteتری از کارایی و اثربخشی این اکسپلویت ارائه کرد. جزئیات دقیق این آسیبپذیری در کنفرانس امنیتی Black Hat هفته گذشته به صورت عمومی افشا شد.
چگونه عاملهای هوش مصنوعی سیستم را نجات دادند؟
دستگاه مورد حمله، یک مک مینی بدون نمایشگر بود که منحصراً برای اجرای عاملهای هوش مصنوعی استفاده میشد. عامل کاربر — که یک رشته اختصاصی از Claude Code بود — سیستم را در بازههای زمانی ۳۰ دقیقهای رصد میکرد. این عامل بهگونهای ساخته شده بود تا ایدهها را یادداشت کند و وضعیت پروژههای مختلف را ردیابی نماید.
کاربر Claude را بهجای Codex انتخاب کرده بود چون در محیط کدنویسی (Code harness)، بحثهای گسترده را بهتر مدیریت میکند و دستورات مربوط به مستندسازی را با ظرافت بیشتری اجرا میکند. این ساختار شامل یک ابزار نظارتی دائمی بود که به عنوان یک «اینباکس» برای ثبت تعاملات با یک تخته وضعیت سفارشی و یک ربات تلگرام عمل میکرد (عملکردی مشابه قابلیت جدید Dots در OpenAI).
در جریان یک ریاستارت روتین، Claude یک اعلان فوری ارسال کرد. عامل متوجه شد که حساب کاربری ناگهان میتواند دستورات مدیریت (Admin) را بدون نیاز به رمز عبور اجرا کند. Claude برای جلوگیری از آسیب بیشتر، بهطور یکجانبه اجرای تمام دستورات را متوقف کرد، زیرا فرض کرد این وضعیتِ «بدون رمز عبور» همان روشی است که فایلها از طریق آن در حال نوشته شدن هستند. سپس Claude تعدادی از گامهای پیشنهادی برای رفع این مشکل ارائه داد.
کاربر بهجای خاموش کردن سیستم، از Claude برای ریشهکن کردن بدافزار استفاده کرد. عامل توانست پنجره زمانی دقیق چهار ثانیهای را که مهاجم در آن دسترسی پیدا کرده بود شناسایی کند، ابزاری برای نظارت جهت جلوگیری از تکرار حمله بسازد و در نهایت در پاکسازی کامل ماشین کمک کند. تمام اینها قبل از آنکه کاربر مقاله Ars Technica درباره این آسیبپذیری را بخواند، رخ داد.
تضاد با زیرسیستم TCC
با وجود موفقیت عامل، دلیل غیرمستقیم این نفوذ، زیرسیستم TCC (شفافیت، رضایت و کنترل) اپل بود. TCC همان مکانیزمی است که باعث ظاهر شدن پنجرههای معروف درخواست اجازه برای دسترسی به دوربین، دسکتاپ یا پوشه دانلودها میشود.
برای یک مک بدون نمایشگر، TCC یک فاجعه است. وقتی یک عامل برنامهای مینویسد که به دسترسی شبکه نیاز دارد (مانند یک اشتراک SMB)، macOS یک اعلان اجازه (Permission Prompt) صادر میکند که فقط در محیط گرافیکی (GUI) قابل مشاهده است. چون دستگاه نمایشگر ندارد، این اعلان برای عامل نامرئی است.
این وضعیت یک حلقه «شکست خاموش» (Silent Failure) ایجاد میکند:
- عاملها مکرراً برنامههای جدیدی مینویسند که برای دسترسی به دستگاه در شبکه نیاز به مجوز دارند.
- TCC در سطح اشتباهی از انتزاع عمل میکند؛ یعنی بهجای درخواست اجازه برای «عامل» (که برنامه را ساخته)، از «برنامه ساختهشده» درخواست اجازه میکند.
- زیرسیستم TCC اعلانها را در یک فضای محافظتشده نمایش میدهد که هیچ برنامه در سطح کاربر (Userland) نمیتواند آن را ببیند.
- کد عامل بدون هیچ خطای مشخصی متوقف میشود و عامل نمیداند چرا فرآیند متوقف شده است.
برای حل این مشکل، کاربر مجبور است بهصورت دستی از طریق نرمافزارهای اشتراکگذاری صفحه وارد شود تا صرفاً روی دکمه OK در یک اعلان کلیک کند. چون کاربر برای دور زدن این موانع TCC بهشدت به اشتراکگذاری صفحه (اغلب از طریق گوشی) وابسته بود، پورت ۵۹۰۰ باز ماند و دستگاه در برابر اکسپلویت CVE-2026-65400 آسیبپذیر شد.
موضع اپل درباره دسترسی کامل به دیسک
به نظر میرسد اپل در حال سختگیرانهتر کردن این محدودیتها است. در یادداشت اخیر توسعهدهندگان با عنوان «بهروزرسانیهای دسترسی کامل به دیسک در macOS»، این شرکت هشدار داد که دسترسی Full Disk Access عملاً کنترلهای حفاظتی طراحیشده برای محافظت از دادههای خصوصی را دور میزند. این رویکرد در راستای سیاستهای سختگیرانهتر اپل برای کاهش ریسکهای امنیتی عاملهای هوش مصنوعی است که پیشتر به آن پرداخته بودیم.
اپل اشاره کرد که برخی توسعهدهندگان از این دسترسی برای افشای تمام محتویات سیستم — از جمله فایلها، ایمیلها، پیامها و تاریخچه مرورگر — بدون اطلاع کامل کاربر استفاده میکنند. آنها بهطور خاص هشدار دادند که در اپلیکیشنهای ارتباطی، این موضوع میتواند حریم خصوصی افرادی که کاربر با آنها در ارتباط است را به خطر بیندازد.
اپل این موضوع را مستقیماً به رشد هوش مصنوعی گره زد و اعلام کرد با افزایش توانمندی و خودمختاری عاملها، ریسکهای مرتبط با این سطح از دسترسی بهشدت رشد میکند. شرکت قصد دارد کنترلهای جدیدی اضافه کند تا اعطای این «سطح دسترسی استثنایی» مستلزم اقدام بسیار صریح و آگاهانه کاربر باشد.
پارادایم اپلیکیشن در برابر رابط جهانی
این اصطکاک به استراتژی کلی هوش مصنوعی اپل میرسد. طبق گزارش Mark Gurman، اپل در ۱۳ اکتبر با یک هاب جدید (کد J490)، نسخه بازسازیشده Siri و بهروزرسانیهای HomePod mini و باکس تلویزیونی وارد بازار خانه هوشمند میشود، اما رویکردش همچنان «اپلیکیشنمحور» است.
هاب J490 به عنوان یک نمایشگر ۶ اینچی مربع شکل توصیف شده است که میتواند روی دیوار نصب شود یا روی میز قرار گیرد. این دستگاه برای کنترل ترموستاتها، قفلهای درب و تماسهای ویدیویی و همچنین ارتباطات اینترکامی، پخش موسیقی و مشاهده اسلایدشو عکسهای iCloud طراحی شده است. با این حال، این چشمانداز به سازندگان سختافزارهای شخص ثالث وابسته است که اغلب تجربه نرمافزاری ضعیفی ارائه میدهند.
دیدگاه اپل از «هوشمندی»، تقویت گردشکارهای موجود (مثل بهروزرسانی یک اپلیکیشن تقویم) است. اما قدرت واقعی عاملها در دور زدن کامل پارادایم اپلیکیشن است:
- محدودیت اپلیکیشن: اپل ادعا میکند ۳۰۰ هزار اپلیکیشن با Siri کار میکنند، اما این یعنی توسعهدهندگان باید بهصورت دستی وقت بگذارند تا قابلیتهای جدید را پذیرفتند. در دنیایی که عاملهای Browser-use دسترسی رایگان به ادغامها دارند، این یک مانع است.
- استفاده از مرورگر: عاملهایی که میتوانند با وب کار کنند، بدون نیاز به APIهای خاص، به تقریباً همه چیز دسترسی رایگان دارند و نیاز به APIهای اختصاصی را دور میزنند.
- رابط جهانی: بهجای رابط کاربری متفاوت برای هر اپ، عاملها یک رابط واحد برای تمام امور دیجیتال ارائه میدهند؛ چیزی که «رابط کاربری واقعی» (True UI) نامیده میشود.
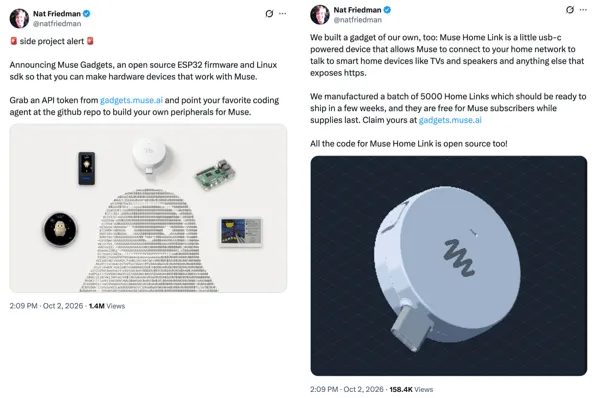
در مقابل، برنامه Muse Gadgets شرکت Meta در حال ایجاد یک اکوسیستم متنباز از دستگاهها است. هدف آنها فروش سختافزار نیست، بلکه تبدیل Muse به رابطی برای همه چیز است تا از تجربه «کمترین مخرج مشترک» در ادغامهای اپلیکیشنی شخص ثالث اجتناب کنند.
خروج هکرها
بیست و یک سال پیش، پل گراهام در مقاله «بازگشت مک» نوشت که هکرها به دلیل یونیکس بودن OS X به مک مهاجرت میکنند. این موضوع مک را برای خط فرمان و تمام دنیای ابزارهای یونیکس ایدهآل میکرد.
امروز، همان بنیاد زیر سایه مدیریت شرکتی اپل قرار گرفته که با مک بیشتر مثل یک آیفون رفتار میکند تا یک کامپیوتر حرفهای. کاربر این پرونده اشاره کرد که در حالی که سختافزار مک شگفتانگیز است، نرمافزار آن بهطور فزایندهای با استقرارهای بدون نمایشگر و همیشه-روشن (Always-on) خصومت دارد.
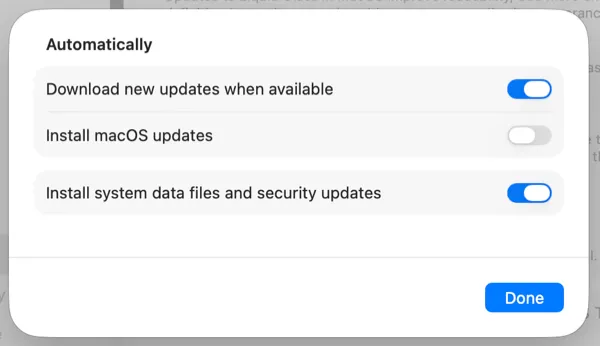
این ناامیدی با نحوه مدیریت بهروزرسانیهای امنیتی تشدید میشود. در حالی که کاربران میتوانند گزینه «نصب خودکار بهروزرسانیهای امنیتی» را فعال کنند، این تنظیم اغلب شامل اصلاحات CVE نمیشود و اینها معمولاً در نسخههای Point Release میآیند. کاربر متوجه شد سالهاست به دلیل این تصور غلط که این تنظیم تمام بهروزرسانیهای امنیتی را پوشش میدهد، در معرض خطر بوده است.
متخصصان امنیت توصیه میکنند پورت ۵۹۰۰ بسته شود و اتصال از طریق VPN یا SSH Tunneling صورت گیرد. اگرچه کاربر از Tailscale به عنوان زیربنای امنیتی استفاده میکرد، اما TCC او را عملاً مجبور کرد اشتراکگذاری صفحه را فعال نگه دارد تا بتواند دستگاه را مدیریت کند. این تنظیمات در مسیر System Settings > General > Sharing است، اما برای یک گردشکار عاملمحور، این یک سردرد دائمی است.
برای کاربران حرفهای، محدودیت دیگر سختافزار نیست، بلکه خصومت نرمافزار با اتوماسیون است. این موضوع منجر به تغییر زیرساخت شده؛ کاربر مذکور سرور لینوکسی جدیدی خریده و میگوید: «دیگر هرگز مک را در رکهای سرور قرار نمیدهم».
تحلیل: اپل شرط بسته است که مصرفکننده متوسط، یک تجربه سازمانیافته و امن میخواهد که در آن سیستمعامل او را از نرمافزارهای خودش محافظت کند. اما برای گروه «هکرها» — که اکنون هر کسی که از عاملهای هوش مصنوعی برای ساخت ابزارهای سفارشی استفاده میکند را شامل میشود — این محافظت شبیه به یک زندان است. اگر اپل به اولویت دادن به اکوسیستم اپلیکیشنها نسبت به انعطافپذیری عاملمحور ادامه دهد، ریسک از دست دادن همان کاربران حرفهای را دارد که موج بعدی پارادایمهای رایانشی را پیش میبرند.
گام بعدی: منتظر معرفی محصولات خانه هوشمند در ۱۳ اکتبر باشید تا ببینید آیا اپل APIهای باز برای عاملهای شخص ثالث ارائه میدهد یا تجربه خانه هوشمند را پشت دیوار Siri-app قفل نگه میدارد.
گام بعدی شما
- اگر از مک برای اجرای عاملهای خودمختار استفاده میکنید، پورت ۵۹۰۰ را ببندید و برای مدیریت TCC از روشهای جایگزین استفاده کنید.
- در ۱۳ اکتبر منتظر معرفی محصولات خانه هوشمند اپل باشید تا ببینید آیا APIهای باز برای عاملهای شخص ثالث ارائه میدهند یا خیر.
- برای استقرارهای Always-on، لینوکس را به عنوان جایگزین پایدارتر برای محیطهای Headless در نظر بگیرید.
اما داستان سختافزاری این تحول حتی شگفتانگیزتر است — به تحلیل ما دربارهی تراشههای Blackwell مراجعه کنید.



گفتگو