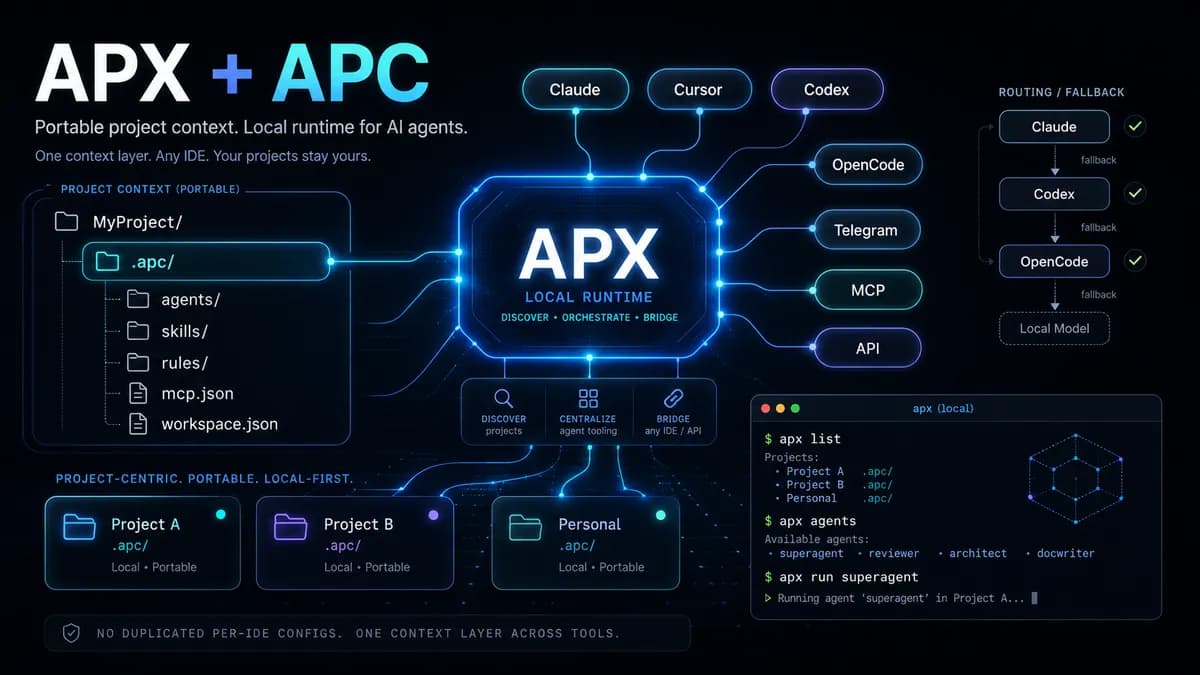
اگر امروز یک عامل هوش مصنوعی را در داشبورد وب تغییر دهید و سپس کد را از گیتهاب کلون کنید، احتمالاً با رفتاری متفاوت روبرو میشوید. این تضاد میان «آنچه در کد است» و «آنچه در اجراست»، بزرگترین نقطه ضعف مدیریت عاملهای محلی است. داشبورد یک عامل محلی باید پنجرهای رو به یک فرآیند باشد، نه نسخهای تکراری از یک پروژه.
به گزارش وبسایت dev.to در ۳ اکتبر ۲۰۲۶، پلتفرم APX با معرفی یک معماری دو لایه، تلاش کرده است تا پدیده «انحراف پیکربندی» (Configuration Drift) را بهطور کامل حذف کند. در اکثر سامانههای فعلی، پروژه و جلسهٔ جاری مانند یک مخزن دادهٔ واحد در ابر مدیریت میشوند؛ این یعنی اگر نقش یک عامل را در داشبورد تغییر دهید، مخزن کد شما قدیمی میشود و توسعهدهندگان با این ابهام روبرو میشوند که عامل واقعاً از کدام منبع — فایل کد یا داشبورد — پیروی میکند. این چالش دقیقاً همان نقطهای است که حاکمیت پروژه بر چارچوبهای توسعه را به عاملی کلیدی در موفقیت یا شکست عاملهای هوش مصنوعی در محیط تولید تبدیل میکند.
همانطور که در بحثهای گذشتهی ما دربارهی امنیت مدلهای بازمتن اشاره کردیم، کنترل دقیق روی منبع حقیقت (Source of Truth) برای توسعهدهندگان حیاتی است. APX برای حل این مشکل، مرزی سخت بین دو لایه ایجاد کرده است:
- APC (بستر قابلحمل): این لایه مسئول قرارداد پروژه است. قوانین، تعاریف عاملها و مهارتهای قابل استفاده در فایلهای متنی ساده مثل
AGENTS.mdو دایرکتوری.apc/ذخیره میشوند تا بتوان آنها را از طریق Git نسخهبندی کرد. - APX (لایه اجرا): این لایه وضعیت فعال سیستم را مدیریت میکند. جلسات، رشتههای گفتگو و لاگها بهجای مخزن پروژه، بهصورت محلی در مسیر
~/.apx/ذخیره میشوند.
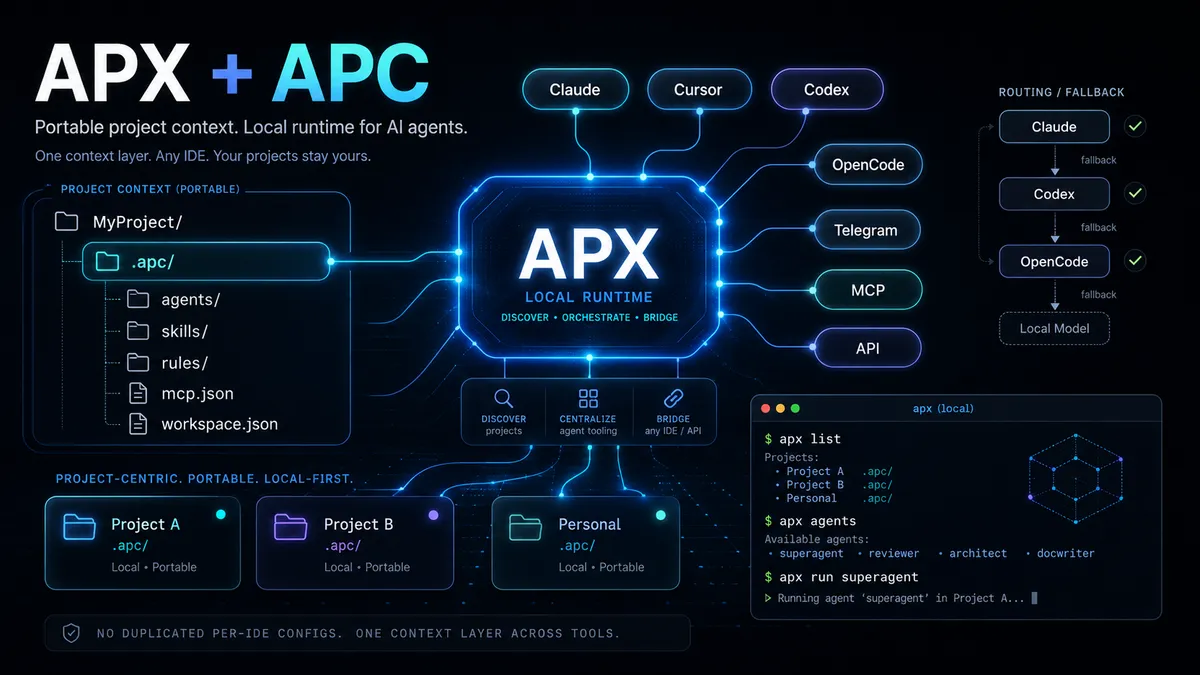
بر اساس مستندات فنی این پروژه، سیستم از طریق یک دیمون (Daemon) محلی اجرا میشود که بهطور پیشفرض به آدرس 127.0.0.1:7430 متصل است. این فرآیند واحد، رابطهای مختلفی از جمله پنل وب، CLI و پل MCP (پروتکل زمینهٔ مدل) را پشتیبانی میکند بدون اینکه هر رابط نیاز به نگهداری کپی مجزایی از دادههای پروژه داشته باشد. در واقع، پروتکل MCP به عنوان یک مرز امنیتی جدید عمل میکند که مدیریت دسترسی به ابزارهای خارجی را تسهیل مینماید. طبق گزارش dev.to، این ساختار تضمین میکند که مرورگر تنها سطحی برای مرور دادهها باقی بماند، نه یک بکاند جدید برای پروژه.
امنیت در این سیستم بر پایه «پذیرش صریح» (Explicit Opt-ins) است. دیمون بهصورت پیشفرض محلی است و اپراتور باید بهطور آگاهانه کلاینتها را جفت (Pair) کند تا دسترسی از سایر دستگاههای شبکه محلی (LAN) ممکن شود. این طراحی مانع از آن میشود که سیستم بهطور بیصدا، دیمون را در معرض شبکه گستردهتر قرار دهد.
این تفکیک، بازیابی و همکاری تیمی را ساده میکند. چون قرارداد APC در مخزن کد است، یک همتیمی میتواند پروژه را کلون کند و دقیقاً همان تعاریف عاملها را دریافت کند، بدون اینکه توکنهای خصوصی یا تاریخچه گفتگوهای محلی کاربر اول را به ارث ببرد. این رویکرد در تضاد با برخی اشتباهات زیرساختی در کوبرنتیز است که به دلیل عدم تفکیک درست وضعیت، منجر به شکست عاملها در محیط عملیاتی میشوند.
برای توسعهدهندگان، این تغییر یعنی بازگشت «منبع حقیقت» به فرآیند بازبینی کد (Code Review). فرض بنیادین مدیریت عاملها تغییر میکند: اگر دادهای باید پس از کلون کردن پروژه باقی بماند، جای آن در APC است؛ اگر فقط به دلیل اجرای فعلی عامل وجود دارد، در APX میماند.
گام بعدی شما
کاربران اکنون باید استک عاملهای خود را با «تست مرز» بررسی کنند. اگر داشبورد فعلی شما اجازه میدهد رفتار عامل را بدون بهروزرسانی یک فایل تحت کنترل نسخه (Version-controlled) تغییر دهید، احتمالاً در حال انباشت بدهی فنی هستید که در اولین همگامسازی تیمی منجر به شکست میشود.
- استک عاملهای خود را بررسی کنید: آیا تغییر رفتار عامل در داشبورد، فایلی را در Git تغییر میدهد؟
- اگر پاسخ منفی است، بدانید که با ریسک انحراف پیکربندی روبرو هستید.
- معماری APX را برای پروژههایی که نیاز به اشتراکگذاری سریع تعاریف عامل بین اعضای تیم دارند، تست کنید.
اما داستان سختافزاری این تحول حتی شگفتانگیزتر است — به تحلیل ما دربارهی تراشههای Blackwell مراجعه کنید.



گفتگو