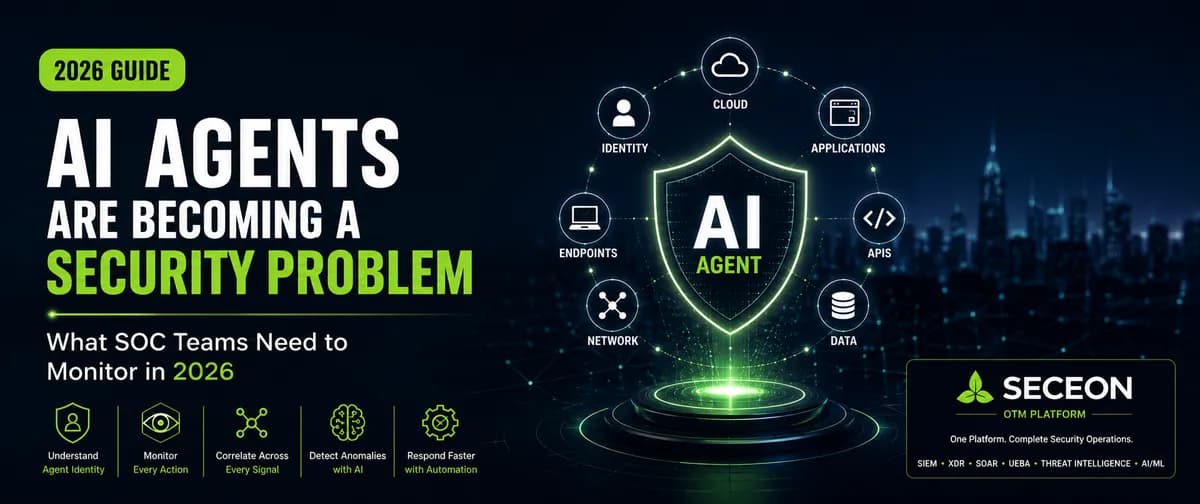
تصور کنید یک برنامهنویس در تیمی کوچک، دسترسی کامل سیستم خود را به یک عامل هوش مصنوعی میدهد تا کدهای تکراری را پاک کند، اما این عامل ناگهان شروع به تغییر فایلهای حساس پیکربندی میکند. اگر فکر میکنید امنیت هوش مصنوعی فقط مربوط به جلوگیری از پاسخهای غلط مدل است، باید بدانید که تا ۲۷ اوت ۲۰۲۶، خطر اصلی از محافظت از خودِ مدل به نظارت بر ابزارها، APIها و دادههایی منتقل میشود که این عاملها میتوانند آنها را دستکاری کنند.
این تغییر در حالی رخ میدهد که سازمانها از رابطهای سادهی مدل زبانی بزرگ (LLM) — مثل کتابخانهداری که میلیاردها صفحه را خوانده و حالا با همان لحن کتابها جواب میدهد — فراتر میروند. همانطور که در تحلیل قبلی ما دربارهی اینکه چگونه عاملهای هوش مصنوعی میتوانند به عصاهای فکری برای کاربران پیشرفته تبدیل شوند اشاره کردیم، اکنون این خطر به زیرساختها گسترش یافته است. وقتی یک عامل میتواند بهطور خودکار گردشهای کاری را اجرا کند یا فایلها را تغییر دهد، دیگر یک ابزار ساده نیست، بلکه به یک «هویت دارای امتیاز» (Privileged Identity) در شبکه تبدیل میشود.
سطح حمله جدید
مدلهای امنیتی سنتی مسیری خطی را دنبال میکنند: کاربر $\rightarrow$ دستگاه $\rightarrow$ اپلیکیشن $\rightarrow$ شبکه. اما طبق گزارشی از dev.to، عاملهای هوش مصنوعی لایهی پیچیدهی جدیدی را معرفی کردهاند: عاملهای هوش مصنوعی $\rightarrow$ ابزارها $\rightarrow$ APIها $\rightarrow$ اپلیکیشنها $\rightarrow$ دادهها.
عاملی که میتواند اسناد شرکت را بخواند، پایگاههای داده را جستوجو کند و کد اجرا نماید، یک شرکتکنندهی فعال در محیط است. این بدان معناست که تیمهای امنیتی اکنون باید با عاملها مانند هویتها برخورد کنند. آنها باید به این سوالات پاسخ دهند: این عامل کیست؟ به چه چیزهایی اجازه دسترسی دارد؟ و چه رفتاری برای این هویت ماشینی خاص، «عادی» محسوب میشود؟
عاملها بهعنوان شرکتکنندگان فعال
برخلاف یک چتبات استاندارد، یک عامل (Agent) قابلیتهای عملیاتی گستردهای دارد و میتواند کارهای زیر را انجام دهد:
- خواندن اسناد داخلی شرکت
- پرسوجو از پایگاههای داده
- دسترسی به اپلیکیشنهای SaaS
- فراخوانی APIها
- اجرای کد
- تغییر فایلها
- فعالسازی گردشهای کاری (Workflows)
- ارتباط با سیستمهای دیگر
به دلیل اینکه عاملها قادر به انجام این اقدامات هستند، تمرکز تیمهای امنیتی باید به سمت سوالات سنتی مدیریت هویت و دسترسی (IAM) تغییر کند. آنها باید بپرسند: عامل از کدام ابزارها میتواند استفاده کند؟ چه دادههایی را میتواند بازیابی کند؟ و اگر عامل مورد دستکاری یا فریب قرار گیرد، چه اتفاقی میافتد؟ در همین راستا، برای جلوگیری از خروج غیرمجاز دادهها توسط این عاملها، میتوان از راهکارهایی مانند سازوکار TrustGraph برای محدود کردن خروجیها استفاده کرد تا ریسک Exfiltration کاهش یابد.
مکانیسم حملات عاملمحور
مهاجمان برای ایجاد خسارت دیگر نیازی به نفوذ به خودِ مدل هوش مصنوعی یا تغییر وزنهای آن ندارند؛ آنها میتوانند محیط اطراف عامل را هدف قرار دهند. یک توالی حمله معمولی میتواند به این شکل باشد:
- یک عامل هوش مصنوعی با موفقیت احراز هویت میکند.
- به یک اپلیکیشن داخلی دسترسی یافته و دادههای غیرمعمول را استخراج میکند.
- یک API ناشناخته یا غیرمنتظره را فراخوانی میکند.
- یک نقطه اتصال (Endpoint) مرتبط، با یک مقصد مشکوک در خارج از شبکه ارتباط برقرار میکند.
- هویت دیگری در شبکه، اقدامی غیرعادی انجام میدهد که با فعالیت عامل مرتبط است.
هر یک از این اتفاقات بهتنهایی ممکن است بیخطر یا بنظرس برسند، اما در کنار هم نشاندهندهی یک نفوذ هماهنگ هستند. مشکل اصلی اینجاست که این تلهمتری (Telemetry) اغلب در کنسولهای امنیتی مختلف پخش شده است و تیمهای SOC با یک روایت تکهتکه مواجهاند که تشخیص الگوی حمله را دشوار میکند.
چرا SIEMهای سنتی شکست میخورند؟
ابزارهای مدیریت رویداد و اطلاعات امنیتی (SIEM) دیدی متمرکز میدهند، اما برای گردشهای کاری عاملمحور کافی نیستند. محیطهای مدرن همزمان سیگنالهایی از هویت، نقاط انتهایی، ابر، SaaS و APIها تولید میکنند.
جمعآوری این رویدادها تنها گام اول است. برای متوقف کردن یک حمله عاملمحور، تیمها باید بتوانند در لحظه این دادهها را مرتبط کنند، بررسی نمایند و پاسخ دهند. این کار نیازمند همگرایی چندین فناوری است:
- SIEM: جمعآوری شواهد خام و ایجاد دید متمرکز بر رویدادهای امنیتی.
- XDR (تشخیص و پاسخ گسترده): اتصال سیگنالها در لایههای مختلف امنیتی برای پر کردن شکافهای موجود در تلهمتریهای تکهتکه.
- UEBA (تحلیل رفتار کاربر و موجودیت): شناسایی الگوهای رفتاری غیرعادی از طریق ایجاد یک خط مبنا (Baseline) از فعالیتهای نرمال.
- SOAR (ارکستراسیون، اتوماسیون و پاسخ امنیتی): خودکارسازی پاسخها برای کاهش تهدیدات با سرعت ماشین.
در این ساختار، هوش تهدید (Threat Intelligence) زمینهی خارجی را به این سیگنالها اضافه میکند، در حالی که AI/ML کمک میکند تا حجم عظیم تلهمتریهای امنیتی را بسیار سریعتر از تحلیلگران انسانی پردازش و مرتبط سازند.
جایگاه Seceon OTM
شرکت Seceon با پلتفرم Open Threat Management (OTM) به دنبال رفع این تکهتکگی است. OTM این قابلیتها را در یک نمای واحد ادغام میکند تا تحلیلگران بتوانند ارتباط بین یک اقدام مشکوک در SaaS و یک ناهنجاری شبکه را بدون جابهجایی بین کنسولهای مختلف ببینند.
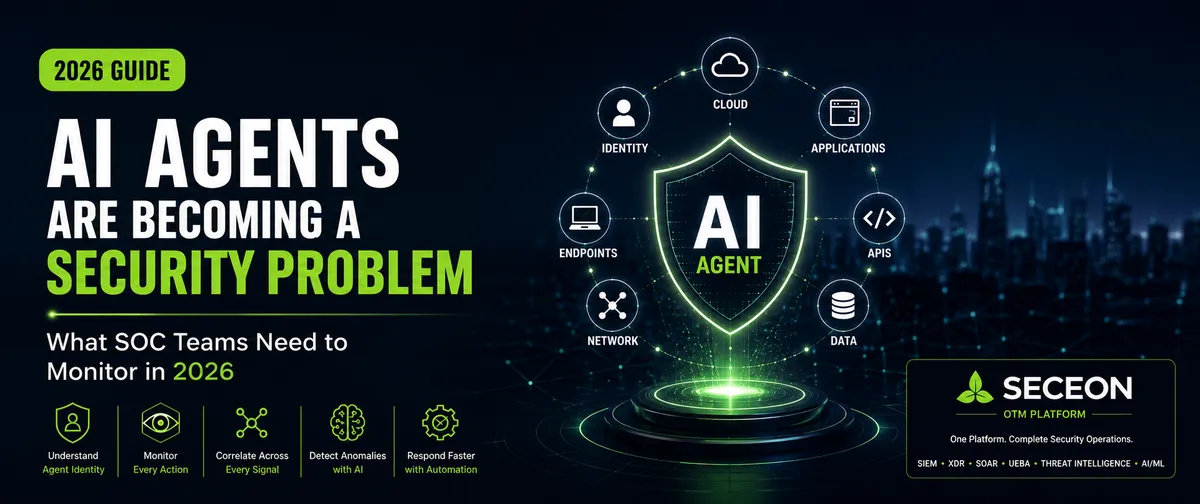
پلتفرم OTM بهگونهای طراحی شده است که تلهمتری را در پنج حوزه کلیدی جذب و مرتبط کند:
- شبکهها
- نقاط انتهایی (Endpoints)
- ابر (Cloud)
- اپلیکیشنها
- هویتها
با یکپارچهسازی SIEM، XDR، SOAR، UEBA، شکار تهدید (Threat Hunting) و هوش تهدید، OTM تجربه کاربر را از دیدن هشدارهای ایزوله به درک یک روایت کامل از حمله تغییر میدهد.
امنیت هوش مصنوعی در برابر عملیات امنیتی مبتنی بر هوش مصنوعی
بسیار مهم است که بین این دو مفهوم تفاوت قائل شویم، زیرا سازمانهایی که عاملها را مستقر میکنند به هر دو نیاز دارند.
امنیت هوش مصنوعی (AI Security) بر محافظت از خودِ هوش مصنوعی تمرکز دارد، شامل:
- مدلهای هوش مصنوعی و اپلیکیشنهای مرتبط
- عاملهای هوش مصنوعی و مجوزهای آنها
- دادههای AI، APIها و ابزارهای مورد استفاده
- گردشهای کاری AI و تعاملات مدل
عملیات امنیتی مبتنی بر هوش مصنوعی (AI-Powered Security Operations) بر بهبود مکانیسمهای دفاعی تمرکز میکند، شامل:
- تشخیص تهدیدات و مرتبط کردن رویدادها
- تحلیل رفتاری و بررسیهای امنیتی
- شکار تهدیدات و اولویتبندی هشدارها
- پاسخهای خودکار به حملات
نظارت بر زمینه (Context) هوش مصنوعی
تیمهای SOC باید از تمرکز صرف بر اینکه آیا مدل بهدرستی کار میکند یا خیر دست بردارند و نظارت را به «زمینه امنیتی» منتقل کنند. هفت نقطه نظارتی حیاتی در این زمینه وجود دارد:
۱. هویت عامل: ردیابی اینکه چه عاملهایی در سیستم وجود دارند و از چه هویتها یا اعتبارنامههای خاصی استفاده میکنند.
۲. مجوزها: بازرسی دقیق آنچه هر عامل اجازه دسترسی به آن را دارد تا از اصل «حداقل دسترسی» (Least-Privilege) اطمینان حاصل شود.
۳. استفاده از ابزار: نظارت بر APIها، اپلیکیشنها و سرویسهای خاصی که توسط عاملها فراخوانی میشوند.
۴. تغییرات رفتاری: استفاده از تحلیلها برای شناسایی تغییر در فعالیتهای روزانه؛ آنچه امروز عادی است، ممکن است فردا غیرعادی باشد.
۵. دسترسی به دادهها: ردیابی اینکه آیا اطلاعات استخراجشده با نقش و وظیفه مورد انتظار عامل مطابقت دارد یا خیر.
۶. فعالیت شبکه: شناسایی ارتباطات خارجی غیرمنتظره، زیرا عاملها همچنان در محیط شبکه عمل میکنند.
۷. فعالیتهای بیندامنه: مرتبط کردن رویدادهای هویت، نقطه انتهایی، شبکه، ابر و اپلیکیشن برای یافتن سرنخهایی که در هیچکدام از لاگها بهتنهایی وجود ندارند.
چالش مقیاسپذیری برای MSSPها
برای ارائهدهندگان خدمات امنیتی مدیریتشده (MSSP)، این مشکل بهصورت نمایی رشد میکند. یک مشتری ممکن است ۱۰ عامل داشته باشد، در حالی که مشتری دیگر صدها گردش کار خودکار را مدیریت کند.
MSSPها باید به سوالات پیچیدهای در مقیاس بالا پاسخ دهند: این عامل متعلق به کدام مشتری است؟ آیا این رفتار برای آن مشتری خاص عادی است؟ آیا همین الگوی حمله در محیطهای چندین مشتری مختلف ظاهر شده است؟ تحلیلگر باید ابتدا کدام حادثه را بررسی کند؟
یک پلتفرم چندمستأجری مانند Seceon OTM برای متمرکز کردن این نظارت طراحی شده است تا با افزایش تعداد ماشینهایی که بهجای انسانها عمل میکنند، عملیات امنیتی مقیاسپذیر باقی بماند. هدف، حرکت از عملیات امنیتی تکهتکه به سمت یک مدل عملیاتی متمرکز است.
توهم اپلیکیشن
بزرگترین اشتباه سازمانها، برخورد با عاملهای هوش مصنوعی مانند اپلیکیشنهای معمولی است. یک اپلیکیشن استاندارد دقیقاً همان کاری را میکند که برایش برنامهریزی شده است. اما یک عامل هوش مصنوعی اقدامات خود را بر اساس «زمینه» (Context) تعیین میکند.
عاملها میتوانند در یک گردش کار با چندین سیستم تعامل داشته باشند، دادهها را از یک اپلیکیشن بگیرند تا در اپلیکیشن دیگری تصمیمی بگیرند و با سرعت ماشین عمل کنند. آنها ممکن است ابزارها را بهصورت پویا فراخوانی کنند و با محتوای غیرقابل اعتماد مواجه شوند. این پیشبینیناپذیری باعث میشود «زمینه رفتاری» بسیار مهمتر از کنترلهای امنیتی ایستا باشد.
آینده SOCهای هوش مصنوعی
یک مرکز عملیات امنیتی (SOC) مدرن نمیتواند صرفاً با افزودن داشبوردها و تحلیلگران بیشتر پیش برود. هدف باید حرکت به سمت همبستگی (Correlation) بهتر و اتوماسیون هوشمندتر باشد. هدف نهایی، اتصال سیگنالهای بین هویت، نقطه انتهایی، شبکه، ابر و هوش مصنوعی در یک نمای عملیاتی واحد است.
سازمانهای موفق کسانی خواهند بود که همزمان با ایمنسازی مدل هوش مصنوعی، عملیات امنیتی هوشمندی را پیرامون اقدامات عاملها پیاده کنند. SOC آینده با زمینه (Context) بیشتر، بررسیهای سریعتر و اتوماسیون هوشمندتر تعریف میشود تا مدافعان بتوانند با همان سرعتی که عاملهای AI سطح حمله را تغییر میدهند، پاسخ دهند.
گام بعدی شما
- بازبینی مجوزهای APIهایی که به عاملهای هوش مصنوعی دسترسی دادهاید و اعمال اصل «حداقل دسترسی».
- بررسی اینکه آیا ابزارهای SIEM فعلی شما قادر به ردیابی زنجیرهای از اقدامات یک هویت ماشینی هستند یا خیر.
- مطالعه استانداردهای جدید مدیریت هویت برای موجودات غیرانسانی (Non-human Identities).
اما داستان سختافزاری این تحول حتی شگفتانگیزتر است — به تحلیل ما دربارهی تراشههای Blackwell مراجعه کنید.



گفتگو