صدای شما در اینستاگرام یا تیکتاک، برای کلونسازی صوتی با ابزارهای رایگان کافی است. یک آزمایش ZDNET نشان داد ۱۰ ثانیه صدا میتواند یک بستن سالمند را در تماس فریبنده قانع کند.
هوش مصنوعی زاینده (Generative AI) — مثل کتابخانهداری که میلیاردها صفحه خوانده و حالا با همان لحن کتابها جواب میدهد — اکنون میتواند صدا هم بسازد. کلونسازی صدا (Voice Cloning) — مثل داشتن یک مجری رادیویی که میتواند با صدای شما هر متنی را بخواند — دیگر نیازی به ساعتها ضبط و نرمافزارهای گرانقیمت ندارد. همانطور که در تحلیل قبلی ما دربارهی جعل عمیق (Deepfake) اشاره کردیم، تکنولوژیهای ساخت محتوای مصنوعی به سرعت در دسترس عموم قرار گرفتهاند. به گزارش ZDNET، مانع ورود به این دنیای خطرناک از هزینه و مهارت فنی، به چند ثانیه و صفر هزینه سقوط کرده است. این خطر در سطح جهانی نیز تاثیرگذار بوده و گزارش FBI نشان میدهد کلاهبرداریهای صوتی هوش مصنوعی ۸۹۳ میلیون دلار خسارت زده است.
نحوه جمعآوری دادههای صوتی
- نویسنده نمونههای صوتی تازه ضبط کرد و ضبطهای مصاحبههای خود به عنوان میزبان امنیت سایبری در اسپاتیفای (Spotify) را دانلود کرد.
- فایلهای صوتی خام بهصورت عمدی به فرمت .WAV فشرده شدند تا کیفیتی شبیه به آنچه هکرها از محتوای معمول فیسبوک (Facebook)، اینستاگرام (Instagram) یا تیکتاک (TikTok) استخراج میکنند، شبیهسازی شود.
- پلتفرمهای اجتماعی اولین مقصد مهاجمان برای یافتن نمونههای صوتی هستند.
توسعه اسکریپت فیشینگ
- کلود (Claude) با نوشتن یک اسکریپت کوتاه برای فیشینگ تلفنی وظیفهدار شد که بر فوریت، وحشت و مکثهای عمدی تأکید داشت.
- این کار کمتر از سه دقیقه با چند پرامپت (Prompt) انجام شد.
- اسکریپت شامل زمانبندی مکثهای خاص بود: ۱.۵، ۱، ۲، ۱.۵، ۱، ۲، ۱، ۲.۵، ۱، ۱.۵، ۳، ۱ ثانیه.
- سناریو: دزدی کیف در ایستگاه، آخرین قطار در ۴۰ دقیقه، عدم دسترسی به بانک، نیاز به پول بلیت.
- دستکاری احساسی: «لطفاً چیزی نگو، احساس احمق بودن میکنم» و «اول اول پولت رو میدم، قول میدهم.»
- جمله پایانی: «باید بروم، باتری داره تموم میشه» برای ایجاد فوریت و قطع احراز هویت.
نتایج پلتفرم به پلتفرم
- ElevenLabs.io: سطح رایگان موجود. صدا فوقالعاده تمیز اما بیش از حد حرفهای. مثل یک خبرخوان خبرها میزنه، نه کسی که در وحشت است. برای هدف فیشینگ مناسب نیست.
- Kikivoice.ai: نتیجه فقط برای وویساوور (Voiceover) داستانهای رِدت (Reddit) در تیکتاک خوب است. هیچچیز قانعکنندهتر.
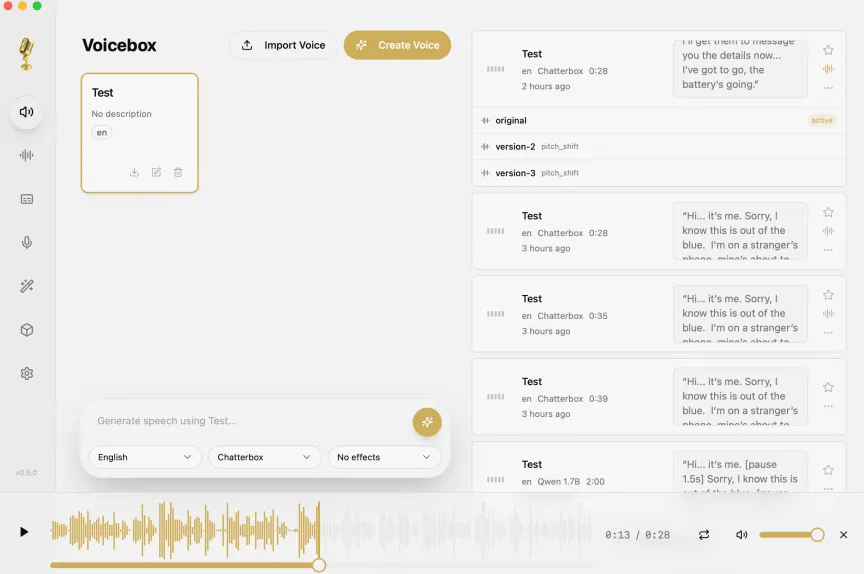
- Voicebox (Qwen TTS 1): تست اول خروجی تخت داد. نیاز به ضبط مستقیم در پلتفرم داشت.
- SoundTools: نویسنده را مثل کسی که گیر کرده است در میآورد. کیفیت ضعیف.
- Epidemic Sound: از صدای «بریتانیایی» استفاده کرد که مثل کاریکاتور با صدای باریک میزنه.
- voxcpm2.org: نسبتاً قانعکننده اما مکثهای عجیب، نفسکشی سنگین و تغییرات ناگهانی پچ اضافه میکرد.
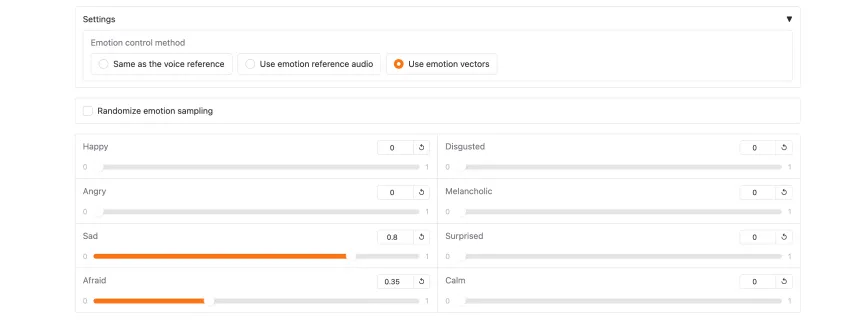
- IndexTTS: متنباز و رایگان با وعده کنترل احساسی. در ابتدا صدا را خوب تقلید کرد. تنظیمات «غمگین» و «ترسیده» صدا را به یک فسیفسه نفسدار و خفه تبدیل کرد. نتیجه خجالتآور.
- Voicebox (مدل Chatterbox): کمی تخت، بدون گزینه کنترل احساسی، اما نزدیکترین کلون قابل استفاده را داد.
- نکته مشترک: همه به جز ElevenLabs تخت بودند و احساسات لازم برای فیشینگ صوتی را نداشتند. سادهسازی دسترسی به ابزارهای جعل، همانطور که در مورد کیتهای جعل صدا زیر ۵۰۰ دلاری گزارش شده است، مانع ورود را از بین میبرد.
روش و نتایج تماسهای تستی
- نویسنده ابتدا تست را انجام داد، سپس رضایت برای بحث نتایج گرفت.
- این روش را برای دیگران توصیه نمیکند.
- پنج نفر از دایره نزدیک (خانواده و دوستان) هدف قرار گرفتند.
- از یک شماره موقت برای تقلید تاکتیکهای هکرها استفاده شد.
- مخاطب ۱: متوجه نشد که صدا باید نویسنده باشد.
- مخاطب ۲: متوجه نشد که صدا باید نویسنده باشد.
- مخاطب ۳: گفت صدا مثل نویسنده است اما نشانههایی چیزی اشتباه را نشان میداد.
- مخاطب ۴: گفت صدا مثل نویسنده است اما نشانههایی چیزی اشتباه را نشان میداد.
- مخاطب ۵ (نسلی بزرگتر، کمی سختشنوا): باور کرد که واقعاً نویسنده است. تشخیص نشانههای آشنای صدا برای او سختتر بود.
- نویسنده بلافاصله بعد از افشا راز، بخشودا شد.
نشانههای خاصی که تقلب را فاش کرد
- صدا در همه پلتفرمها بیش از حد تخت بود.
- اینتونی (Intonation) و ریتم عجیب یا غیرطبیعی بود.
- برخی کلمات غلط تلفظ میشدند.
- تماس از شماره ناشناس، نه شماره معمول نویسنده آمد.
- فقدان نشانههای معمول گفتگو: تشریفات معمول، سوالات درباره جزئیات شخصی که فقط تماسگیرنده واقعی میداند.
- ضوضای پسزمینه که معمولاً انتظار نمیرود.
- پایان ناگهانی جملات.
- تفاوت لهجه با شخص واقعی.
- کلمات یا عبارات غیرمعمول که با شخص مرتبط نیستند.
- گرامر نادرست خارج از انتظارهای معمول.
چقدر صدا لازم است؟
- تقریبا ۱۰ ثانیه مواد منبع کلونهای «تقریباً قابل قبول» تولید کرد.
- نمونههای طولانیتر از ویدیوهای شبکههای اجتماعی لهجه، عبارتها و ریتم طبیعی را بهبود میبخشند.
- پستهای عمومی در تیکتاک، فیسبوک و اینستاگرام از قبل دادههای آموزشی فراوانی برای بسیاری از کاربران فراهم میکنند.
- بسیاری از کاربران ویدیوهای بیش از یک دقیقهای در این پلتفرمها دارند.
- نمونههای صوتی بیشتر به هوش مصنوعی اجازه میدهد لهجه، کلمات و عبارات خاص، اینتونی و ریتم طبیعی را بیاموزد.
- کاربران پراکننده ویدیو در تیکتاک در برابر کلونسازی صوتی هوش مصنوعی در خطر بالاتری هستند، حداقل در آینده.
مراحل حفاظتی که نویسنده توصیه میکند
- پایش اثر پای دیجیتال در شبکههای اجتماعی. کاربران پراکننده ویدیو در آینده ریسک بالاتری دارند.
- گوش دادن برای ناهنجاریها: واژگان غیرمعمول، اشتباهات گرامری، مکثهای ناگهانی، انحراف لهجه، فقدان تشریفات معمول.
- احراز هویت مستقل. قطع تماس و تماس مجدد با شماره شناختهشده.
- گزارش کلونسازی مشکوک به مخاطبان، مراجع قانونی و مدیران پلتفرم.
- برقراری رمز مشترک خانوادگی برای هر گفتگویی شامل پول یا دادههای حساس. به صورت دورهای تغییر دهید. این موضوع اعتبار صدا به عنوان هویت امن را زیر سوال میبرد، همانطور که در تحلیل «صدای مدیر عامل شما دیگر هویت امن نیست» مورد بررسی قرار گرفته است.
مکانیزمهای حفاظتی به تفصیل
- آگاهی از شبکههای اجتماعی: هوش مصنوعی میتواند صدا را از ویدیوهای تیکتاک، فیسبوک یا اینستاگرام کلون کند. این پلتفرمها کانون مواد منبع هستند. اگر شما به طور مکرر ویدیوهای گفتاری پست میکنید، بسیاری از نمونههای صدای شما از قبل عمومی هستند.
- تحلیل الگوهای گفتاری: به الگوهای عجیب گوش دهید — کلمات/عبارات غیرمعمول، گرامر نادرست، مکثهای عجیب، پایان ناگهانی جملات، تفاوت لهجه. همچنین به شمارههای ناشناس، ضوضای پسزمینه غیرمنتظره، فقدان نشانههای انسانی گفتگو (تشریفات، سوالات جزئیات شخصی) توجه کنید.
- احراز هویت فوری: اگر موجودیت در خط انسان نیست، یا پول/پرداخت میخواهد، قطع کنید. اگر ادعا میکند خانواده/دوست/همکار است، با شماره شناختهشده تماس بگیرید. تماسهای ناگهانی احتمالاً فیشینگ هستند.
- پروتکل گزارشدهی: به دوستان، خانواده، همکاران بگویید. به مراجع قانونی و سازمانهای ضد تقلب گزارش دهید. پستها/مدیای استفادهکننده از صدا/هویت شما را گزارش دهید. با ارائهدهندگان خدمات تماس بگیرید تا آگاه شوند.
- سیستم رمز خانوادگی: نه رمزهای پیچیده الفانومریک. رمز مشترک ساده بین مخاطبان قابل اعتماد. برای هر گفتگو شامل پول، انتقال یا اطلاعات شخصی استفاده شود. بدون استفاده از رمز، به عنوان مشکوک تلقی شود. خانواده نویسنده از قبل این سیستم را اتخاذ کرده است.
- کاربرد در کسبوکار: شرکتها باید مفاهیم مشابه را اتخاذ کنند. ارائهدهندگان خدماتی که امکان حفاظت رمز برای گفتگوهای غیرحضوری را میدهند باید آن را اضافه کنند. احراز هویت دو مرحلهای برای تأیید فاکتور/خرید. رمزهای چرخشی برای تغییرات حساب.
خانواده نویسنده از قبل سیستم رمز را اتخاذ کرده است. همان اصل برای کسبوکارها صدق میکند: احراز هویت دو مرحلهای یا عبارتهای عبور چرخشی برای تأیید فاکتورها و تغییرات حساب الزامی شود.
بستر گستردهتر تهدید هوش مصنوعی
- اپلیکیشنها، ویدیوها، پستها، محتوای آنلاین هر ماه قانعکنندهتر میشوند.
- فقط برای ویدیوهای باحال گربه نیست — دولتها برای تبلیغات محتوای تولید میکنند.
- مزارع ربات (Bot farms) پیامدهای سیاسی را پراکنده میکنند و بر اساس پرامپتهای هوش مصنوعی به گفتگوها تطبیق میدهند.
- تیکتاک پر از داستانها و فیلمهای انیمه تولید شده با هوش مصنوعی است.
- مهاجمان سایبری از هوش مصنوعی برای خطخطی و خودکارسازی حملات سایبری سنتی استفاده میکنند.
- فیشینگ صوتی و بصری ممکن است به جای استثنا، هنجار شود.
- هکرهای مصمم با چند نمونه صوتی ممکن است صدا را کلون کنند تا شما را در برابر ارائهدهندگان خدمات، دوستان یا خانواده تقلید کنند.
- کروم (Chrome) اکنون درباره وبسایتهای مشکوک با حفاظت جدید فیشینگ هشدار میدهد.
- آیفون (iPhone) ارتقای مخفی ضد فیشینگ در iOS 17 دریافت کرده (نه ۲۷ طبق اشتباه تایپ در منبع).
- تماسهای رباتیک بیصدا یک تاکتیک است — هکرها سکوت میکنند تا شمارههای فعال را تایید کنند.
- راهکارهای کمتکنولوژی گذشته ممکن است بهترین دفاع در برابر دیپفیکهای صوتی باشند.
- دیپفیکهای صوتی اکنون پیشرو فیشینگ تقلید هوش مصنوعی هستند.
- ترفند ساده ChatGPT کمک میکند فیشینگ را قبل از کلیک یا پاسخ شناسایی کنید.
- دعوتهای تقویم جعلی میتوانند سیستمها معدی کنند و در حال افزایش هستند.
- افزایش قیمت ۱Password نویسنده را به دنبال جایگزینها انداخت.
- گفتگوهای با ChatGPT، Gemini، Copilot یا Claude را تا حد امکان خصوصی نگه دارید.
ابزارهای کلونسازی صدا به صورت هفتگی در حال تکامل هستند. کنترل احساسات — قطعه گمشده امروز — هدف واضح بعدی برای توسعهدهندگان مدلهاست. وقتی یک مدل رایگان بتواند ترس یا فوریت اصیل را در یک کلون تزریق کند، فیشینگ صوتی به شدت سختتر برای تشخیص خواهد شد. آستانه ۱۰ ثانیه احتمالا بیشتر کوچک خواهد شد.
این آزمایش یک هشدار تئوریک نیست. نشان میدهد که زنجیره ابزار برای فیشینگ صوتی شخصیسازیشده از قبل در بازه باز وجود دارد، نیازی به مهارت کدنویسی ندارد و هزینهای ندارد. تنها عامل گمشده برای مهاجمان، نیت است.
امروز یک رمز خانوادگی تعیین کنید. بررسی کنید کدام ویدیوهای شما عمومی هستند. هر تماس ناگهانی فوریتدار که پول میخواهد را تا احراز هویت، دشمنانه تلقی کنید.
گام بعدی شما
- یک رمز مشترک ساده با اعضای خانواده برای هر درخواست مالی یا حساس تعیین کنید و آن را ماهانه تغییر دهید.
- پروفایلهای عمومی خود را در تیکتاک، اینستاگرام و فیسبوک بازبینی کنید و ویدیوهای حاوی صدا را محدود یا حذف کنید.
- در صورت دریافت تماس مشکوک، فوراً قطع کنید و با شماره شناختهشده شخص تماس بگیرید؛ هیچگاه تحت فشار فوریت تصمیم نگیرید.
اما داستان سختافزاری این تحول حتی شگفتانگیزتر است — به تحلیل ما دربارهی تراشههای بلکول (Blackwell) مراجعه کنید.

گفتگو