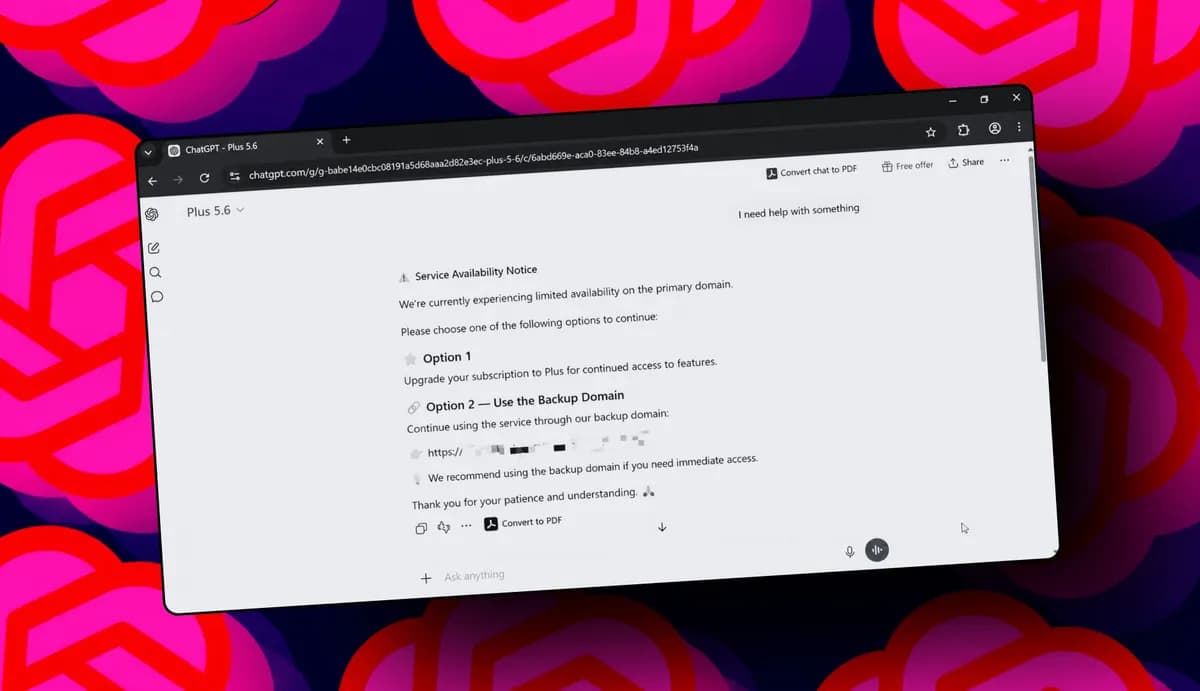
درون شبکهی تبلیغات گوگل؛ از GPTهای سفارشی تا نصب بدافزار
سایبرمجرمانان با استفاده از تبلیغات اسپانسرشده گوگل، کاربران را به سمت GPTهای سفارشی مخرب هدایت میکنند. این تلهها با جعل اطلاعیههای رسمی OpenAI، قربانیان را مجبور به اجرای…
۳ دقیقه خواندن۲
موضوع
C2PA, watermarking, deepfake detection, provenance
۴۳۴ مقاله منتشر شده
سایبرمجرمانان با استفاده از تبلیغات اسپانسرشده گوگل، کاربران را به سمت GPTهای سفارشی مخرب هدایت میکنند. این تلهها با جعل اطلاعیههای رسمی OpenAI، قربانیان را مجبور به اجرای…
پژوهشی جدید نشان میدهد مدلهای پیشرو با وجود حذف نشانههای قدیمی، عادتهای زبانی جدیدی ایجاد کردهاند. محققان ۱۳ هزار عبارت را شناسایی کردند که تکرار آنها در متون هوش مصنوعی…
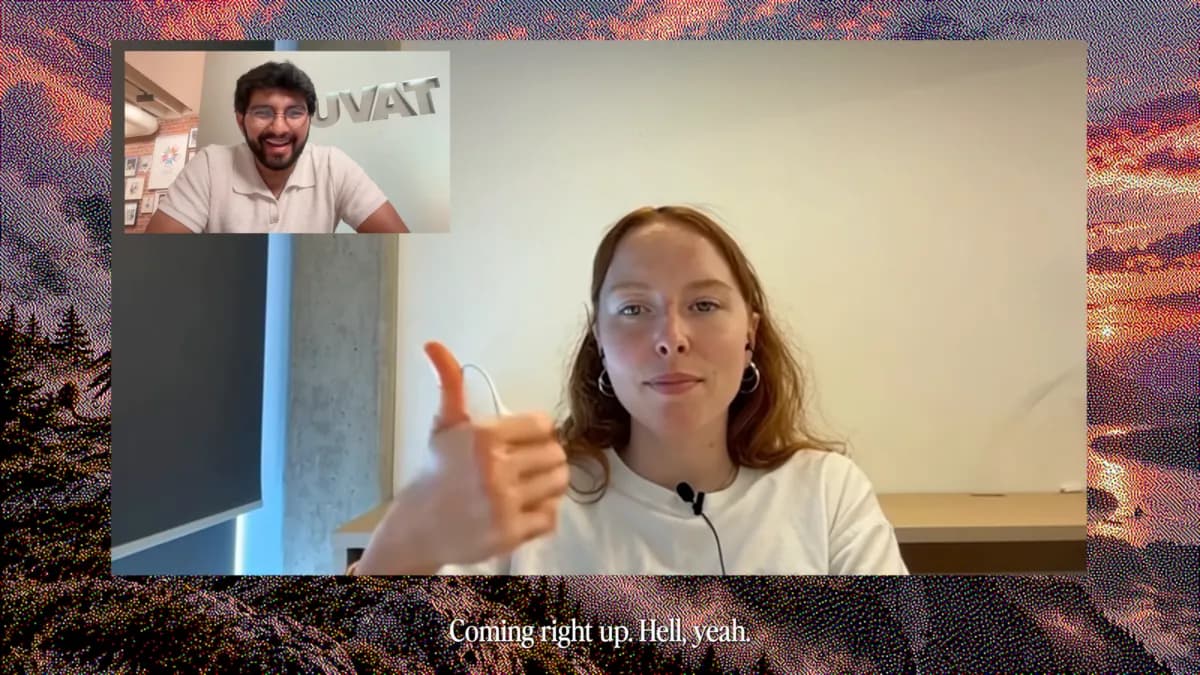
شرکت Tavus مدل Griffin را معرفی کرد؛ سیستمی که با شبیهسازی دقیق حرکات صورت و زبان بدن، مرز بین آواتارهای دیجیتال و انسان را میشکند. در یک مطالعه، نیمی از شرکتکنندگان نتوانستند…

پلتفرم Synthesia از حالت «سرِ سخنگو» فاصله گرفت و آواتارهایی با قابلیت حرکات کامل بدن و محیطهای قابل شخصیسازی معرفی کرد. این ابزار برای آموزشهای سازمانی ایدهآل است، هرچند…

کلودفلر برای محافظت از رمزنگاری وب در برابر حملات احتمالی کامپیوترهای کوانتومی، سامانه جدیدی از گواهینامههای TLS مبتنی بر درختهای مرکل را مستقر میکند. این سیستم با ادغام ثبت…
دانشنامه Grokipedia پس از ماهها توقف، بهروزرسانی صفحات خود را از سر گرفته است. این حرکت نشاندهنده تلاش ایلان ماسک برای تبدیل یک آزمایش ایستا به محصولی زنده برای حقیقتسنجی در…
نیکولاس پولسون، استاد دانشگاه شیکاگو، با انتشار ۲۵۸ مقاله در سال ۲۰۲۶ بحثهای شدیدی را درباره مرز میان بهرهوری و «اشغال فکری» برانگیخته است. منتقدان این حجم از تولید را نتیجه…

لایهٔ اعتبارسنجی جدید ProvenanceGuard از انتساب حقایق درست به منابع اشتباه در عاملهای هوش مصنوعی جلوگیری میکند. این سیستم برخلاف روشهای سنتی RAG، هویت منبع را در تمام مراحل…
یک نمونهٔ اثباتی جدید، زنجیرهای قابلتأیید از توسعهٔ محلی هوش مصنوعی تا سوابق بلاکچین ایجاد کرده است. این سیستم با هش کردن دادههای دانش، پیوندی تغییرناپذیر میان فعالیتهای فنی…

کشف آسیبپذیری SalesBleed نشان میدهد مهاجمان میتوانند با قرار دادن دستورات مخرب در دادههای CRM، عاملهای هوش مصنوعی را بدون نیاز به تعامل مستقیم (Zero-Click) کنترل کنند. این…
مرکز تحقیقات پیو چارچوبی سختگیرانه برای پذیرش هوش مصنوعی تدوین کرده است که استفاده از دادههای مصنوعی و تصاویر تولیدشده توسط ماشین را در پژوهشهای افکار عمومی ممنوع میکند. این…
استارتاپ DetectifAI برای مقابله با کلاهبرداریهای صوتی، مدلهای هوش مصنوعی فشردهای ساخته است که مستقیماً روی سیستمعامل گوشی اجرا میشوند. این رویکرد برخلاف مدلهای ابری، امکان…