Empowia آرشیو محلی Slack را از طریق MCP به Claude متصل کرد
ابزار جدید Empowia امکان پشتیبانگیری محلی از گفتگوهای Slack و پرسوجو از آنها را در Claude Desktop و Cursor فراهم میکند. این سامانه با استفاده از پروتکل MCP، دسترسی عاملهای…
موضوع
۴٬۴۱۳ مقاله منتشر شده

ابزار جدید Empowia امکان پشتیبانگیری محلی از گفتگوهای Slack و پرسوجو از آنها را در Claude Desktop و Cursor فراهم میکند. این سامانه با استفاده از پروتکل MCP، دسترسی عاملهای…

برنامهنویسان به دلیل عدم انتقال مدلهای ذهنی بین جلسات یا مدلهای مختلف، میلیونها توکن و بستر سیستمهای خود را از دست میدهند. این شکاف باعث ایجاد یک خلأ نظارتی میشود که در آن…

یک نقص امنیتی بحرانی به نام GhostApproval به دستیاران کدنویس هوش مصنوعی اجازه میدهد کاربران را برای دسترسی به فایلهای حساس فریب دهند. این حفره نشاندهنده شکست ساختاری در مدلهای…

شرکت Quantiles ابزاری برای بنچمارکگیری از مدلهای هوش مصنوعی عرضه کرده است که نیاز به نوشتن اسکریپتهای پایتونی را حذف میکند. توسعهدهندگان اکنون میتوانند تنها با فایلهای…

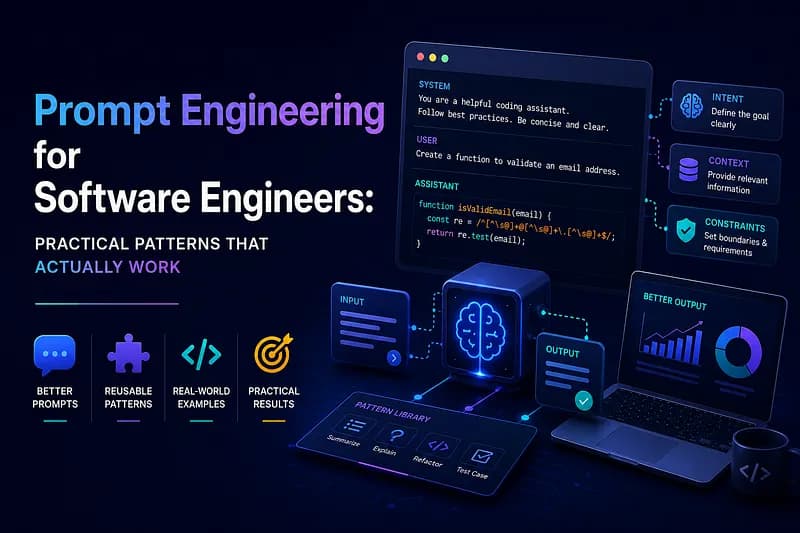
برخی از مهندسان نرمافزار به دلیل برخورد با مدلهای زبانی به عنوان موتور جستوجو، خروجیهای ناسازگاری دریافت میکنند. چارچوب جدیدی شامل ۱۵ الگوی کاربردی، با تمرکز بر تعریف…

شرکت Convex با جذب ۵۷ میلیون دلار سرمایه در راند Series B، پلتفرم خود را به لایهای برای ایمنسازی کدهای تولیدشده توسط هوش مصنوعی تبدیل میکند تا جلوی فساد دادهها و فرسودگی کدهای…

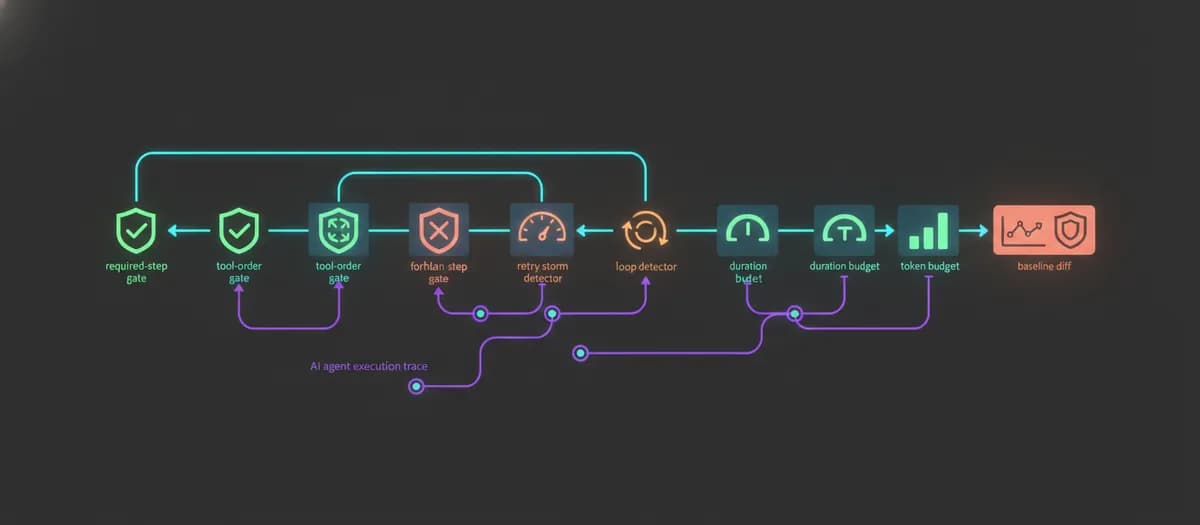
توسعهدهندگان برای اعتبارسنجی عاملهای هوش مصنوعی از داوران احتمالی مدلهای زبانی فاصله گرفته و به سمت «گیتهای کیفی» قطعی حرکت میکنند. این رویکرد امتیازات مبهم معنایی را با…

یک آزمایش عملی نشان میدهد مدلهای پردانلودترین در کتابخانههای هوش مصنوعی، اغلب در بازتولید جزئیات خاص شکست میخورند. در موارد نادر و تخصصی، استفاده از مدل بنیادی پیشفرض نتایج…

پلتفرم WaveMaker AI با جداسازی قصد کاربر از اجرای کد، باگهای تولیدشده توسط هوش مصنوعی را از بین میبرد. این سیستم با استفاده از یک کامپایلر قطعی، امنیت و قابلیت نگهداری…

ابزار متنباز Homebench با یک دستور واحد، سرعت، مصرف حافظه و کیفیت مدلهای زبانی محلی را روی سختافزار کاربر میسنجد. این ابزار با ادغام مدلهای Ollama و vLLM، یک جدول ردهبندی…

یک حمله پیچیده زنجیرهای با هدف قرار دادن توسعهدهنده کتابخانه keyv، بیش از ۸۰۰ بسته نرمافزاری را به بدافزار تبدیل کرد. این کرم دیجیتال با هدف سرقت توکنهای گیتهاب و دسترسیهای…

یک تحلیل جامع روی لاگهای واقعی نشان میدهد که طول جلسه، نه اقدامات گرانقیمت، عامل اصلی اتلاف توکن است. توسعهدهندگان میتوانند با شناسایی «ضریب بازپخش» و خوانشهای تکراری،…