سرنخ: اگر با Grok اپ ساختهاید، احتمال ۹۴.۷٪ وجود دارد که دادههای شما بدون هیچ محافظتی در اینترنت در دسترس است. دادههای در معرض خطر شامل پروندههای بیماران، رمزهای عبور سادهنویسی شده، و اسناد محرمانه خود SpaceXSI است. گزارش جدید شرکت امنیتی Claroc نشان میدهد نزدیک به ۳۵,۵۷۸ اپ از ۳۷,۵۷۱ اپ ساختهشده با Grok بدون نیاز به لاگین قابل دسترسی بودند. زمینه: این سومین حادثه حریم خصوصی برای SpaceXSI (شرکت مادر X) مرتبط با Grok است. در آگوست ۲۰۲۵، Forbes بیش از ۳۷۰,۰۰۰ مکالمه اشتراکگذاریشده Grok را در جستجوی گوگل یافت. در جولای ۲۰۲۶، ابزار ترمینال Grok Build فایلهای کاربر را بدون اجازه به سرورهای شرکت آپلود کرد، از جمله کلیدهای SSH و پایگاههای داده رمز عبور. مرجع حفاظت از داده ایرلند نیز در حال تحقیق است که آیا X از «حفاظت داده در طراحی» غفلت کرده است. سایر ارائهدهندگان هم مشکلات مشابهی دارند: Claroc حدود ۶,۸۰۰ مکالمه اشتراکگذاریشده از Muse متا را در اکتبر ردیابی کرد، و چتها و اثرهای اشتراکگذاریشده Claude از Anthropic در جولای در موتورهای جستجو ظاهر شدند. جزئیات: گزارش Claroc که در ۱۱ نوامبر ۲۰۲۶ منتشر شد، بر اساس اسکن ۳۷,۵۷۱ اپ که هنوز آنلاین بودند، انجام شد. از این تعداد، ۳۵,۵۷۸ اپ (۹۴.۷٪) بدون لاگین قابل دسترسی بودند. علت اصلی تنظیم پیشفرض دیالوگ انتشار است: در حساب پولی که Claroc برای تست استفاده کرد، گزینه «Anyone with the link» از قبل انتخاب شده بود. 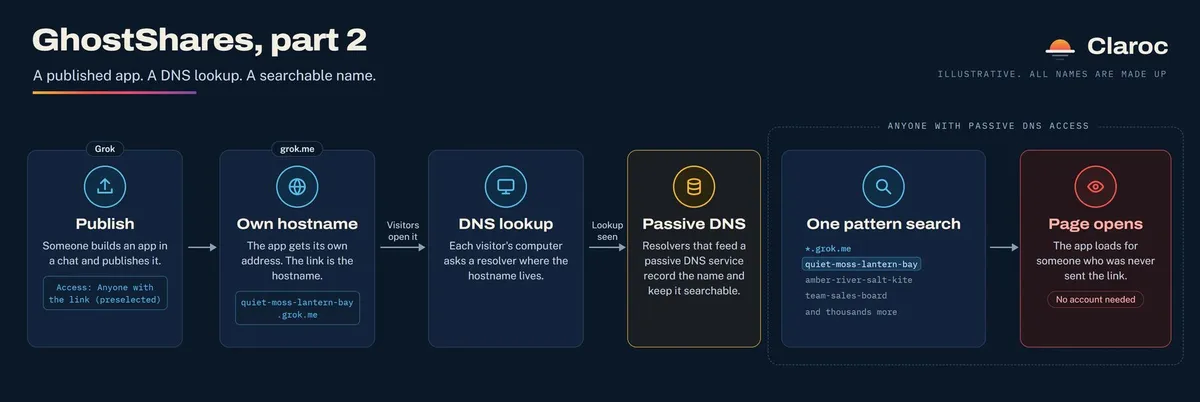 هر اپ منتشرشده یک زیردامنه جداگانه روی grok.me دریافت میکند که پس از اولین بازدید در پایگاهدادههای DNS غیرفعال (passive DNS) قابل جستجو ثبت میشود — مثل دفترچه تلفنی که هر آدرس وب را پس از اولین بازدید ثبت میکند. این پایگاهدادهها با الگو قابل جستجو هستند و کشف اپهای در معرض خطر را آسان میکنند. در میان اپهای باز، ۲۴ اپ توسط کارمندان SpaceXSI و X ساخته شده بودند. یکی شامل یک طرح محرمانه آموزش نیروی جدید فروش سازمانی با آدرسهای داخلی سیستم و ۱۹ کانال چت بود. Claroc همچنین یک نقشه فروش قابل دسترسی عمومی با ۵۹۴ حساب استراتژیک و دادههای خط لوله، به علاوه هشت پیشنهاد تبلیغاتی X (که یکی از آنها برای یک آژانس فدرال آمریکا بود و به عنوان محرمانه علامتگذاری شده بود) پیدا کرد.
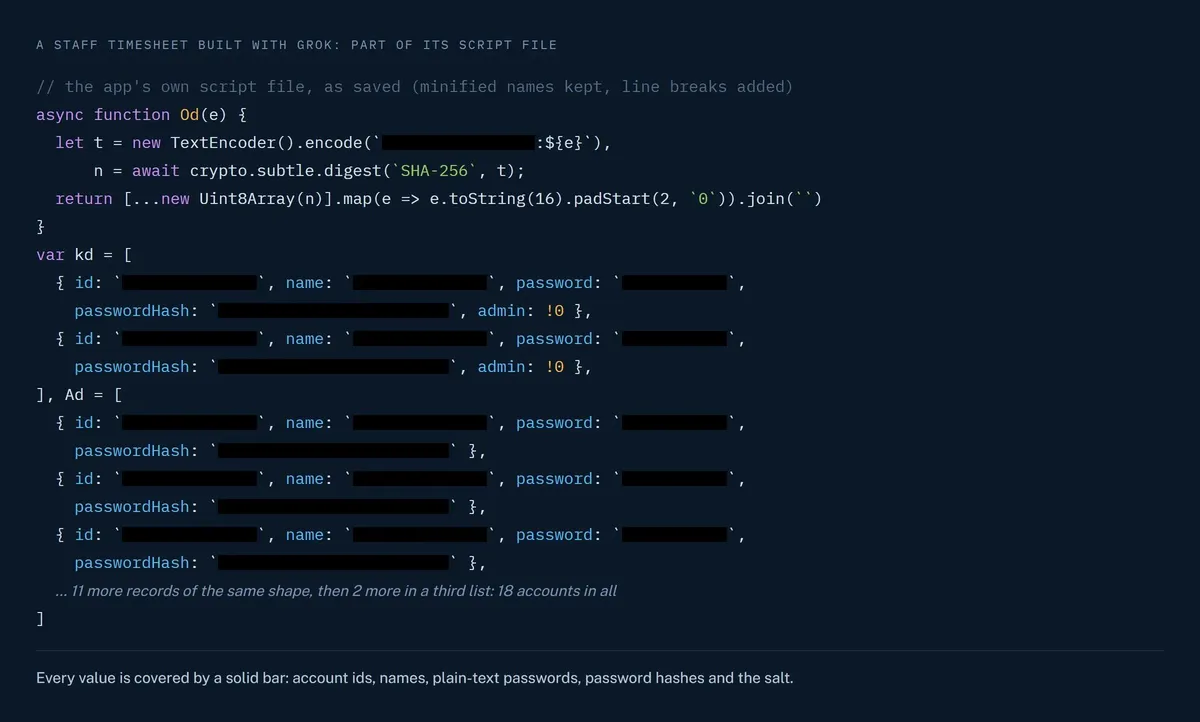
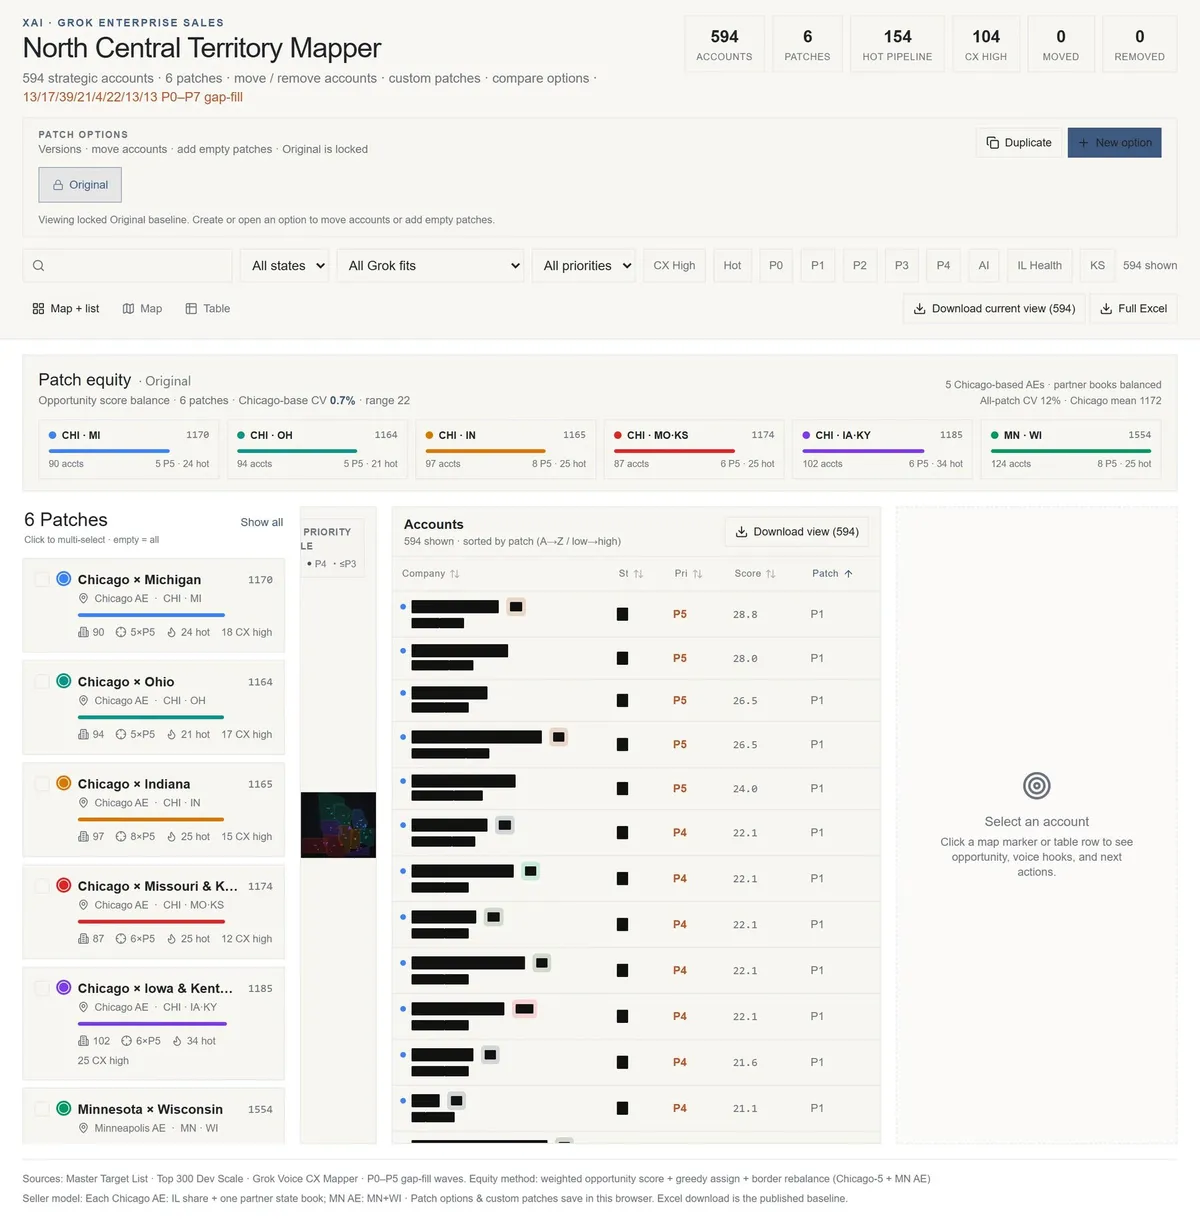 بیشتر اپهای باز، بازی، صفحه فرود یا ماشین حساب بودند، اما حدود یک دهم آنها حاوی مطالب حساس بودند. محققان تخمین میزنند ۶۵۰ تا ۸۰۰ اپ حاوی دادههای خصوصی بودند، از جمله یک گزارش مراقبت ویژه با مقادیر آزمایشگاهی بیمار، فهرست بیش از ۳,۵۰۰ کارمند یک گروه بیمارستانی، و یک برنامه شیفت آتشنشانی. کد منبع یک اپ زمانسنج شامل ۱۸ حساب با رمزهای عبور سادهنویسی شده بود. Claroc ۳۰ سازمان آسیبدیده را شناسایی کرد که شش تای آنها از شرکتهای Fortune 500 هستند، اما نام آنها را فاش نکرده است.
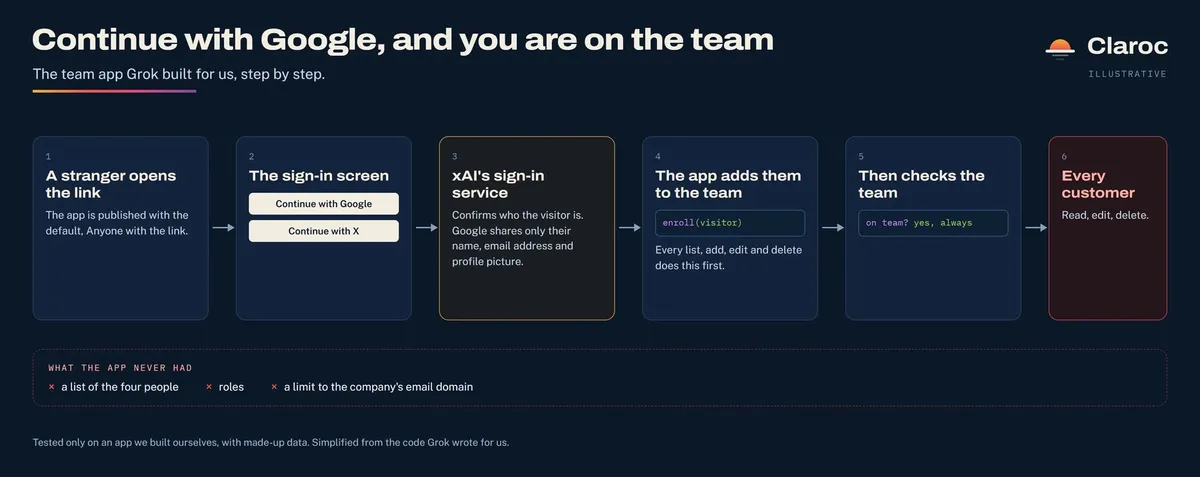
 دو اپ تستی خود Claroc مشکل دیگری را نشان دادند. یک اپ لیست مخاطبان به یک پایگاه داده بدون لاگین ختم شد، بنابراین بازدیدکنندگان ناشناس میتوانستند ورودی اضافه کنند. برای یک لیست مشتریان تیم فروش، Grok به طور خودکار ورود با Google و X را اضافه کرد، اما کد ابتدا هر کاربر احراز هویتشده را به تیم اضافه میکرد و فقط بعداً عضویت را بررسی میکرد — بنابراین یک حساب گوگل خارجی میتوانست رکوردها را بخواند، ویرایش و حذف کند.
 Grok تنظیمات درست را نیز ارائه میدهد: وقتی روی «Only you» تنظیم شود، اپ تست دسترسی خارجی را مسدود کرد. فقط این تنظیم پیشفرض نیست. در یک تست با ChatGPT، یک اپ تازه ساخته شده به طور پیشفرض روی «Only me» تنظیم شد. تحلیل: این یافتهها یک نقص امنیتی سیستمی در سازندههای اپ کمکد هوش مصنوعی را آشکار میکند: مسیر کممقاومت منجر به قرار گرفتن در معرض عمومی میشود. برای سازمانهایی که ابزارهای تولیدشده با هوش مصنوعی را پذیرفتهاند، این ممیزی یادآوری است که راحتی میتواند به قیمت امنیت داده تمام شود. تنظیم پیشفرض، قابلیت کشف را بر حریم خصوصی اولویت میدهد و سیستم زیردامنه، اپهای در معرض خطر را به راحتی قابل یافتن میکند. این حادثه شکاف بین تکثیر سریع اپهای ساختهشده با هوش مصنوعی و چارچوبهای حاکمیتی که برای محافظت از دادههای حساس طراحی شدهاند را برجسته میکند. گزارش Claroc همچنین یک ابزار بازاریابی برای راهحلهای امنیتی خودش است، اما روششناسی (اسکن پایگاهدادههای DNS غیرفعال و تست تنظیمات پیشفرض) معتبر است. تصمیم این شرکت برای اطلاعرسانی مستقیم به مالکان آسیبدیده، اعتبار آن را افزایش میدهد. ### گام بعدی شما - اگر با Grok اپ ساختهاید، فوراً تنظیمات اشتراکگذاری را بررسی کنید و در صورت وجود هرگونه اطلاعات حساس، آن را به «Only you» تغییر دهید. - اپهای قدیمیتر را که ممکن است روی پیشفرض رها شده باشند، ممیزی کنید. - منتظر واکنش SpaceXSI و هرگونه اقدام نظارتی از ایرلند باشید. Claroc پیشنهاد داده است فهرست کامل آدرسهای اپ در معرض خطر را به صورت محرمانه به اشتراک بگذارد. این فاش شدن گسترده دادهها در اپهای Grok، به یادآور فاش شدن ۸۰۰ ابزار هک ارتیکس بدون رمز است که سنسیس پیشتر در اینترنت کشف کرد.
۹۴.۷٪ اپهای Grok دادههای بیماران و رمزهای عبور را فاش کردند
واقعاً چه چیز جدید است؟
نخستین گزارش سیستماتیک از میزان دسترسیپذیری اپهای ساختهشده با Grok: نزدیک به ۹۵٪ آنها بدون لاگین باز هستند و روش کشف سادهای (اسکن DNS غیرفعال) برای یافتن آنها وجود دارد.
چرا این موضوع مهم است؟
این گزارش نشان میدهد که تنظیمات پیشفرض در پلتفرمهای ساخت اپ هوش مصنوعی میتواند به نشت گسترده دادهها منجر شود. سازمانهایی که از این ابزارها استفاده میکنند باید فوراً ممیزی کنند و از پیشفرضهای امن استفاده نکنند.
تأثیر برای ایران
بهدلیل تحریمها و عدم دسترسی رسمی به X و Grok در ایران، این خبر تأثیر مستقیمی بر کاربران ایرانی ندارد.
·نگاه ما
تحریریه داتهوش
این یافته نشان میدهد که پلتفرمهای اپساز کمکد هوش مصنوعی بهطور سیستمی حریم خصوصی را قربانی سهولت انتشار میکنند. مشکل فقط Grok نیست، اما شیوع آن در Grok نشاندهنده اولویتبندی اشتباه در طراحی است.
منابع
مقالههای مرتبطهمه ←
راهنماهای داتهوش
راهنماهای کاربردیِ داتهوش برای کار با هوش مصنوعی — از همینجا شروع کنید:
- راهنمای پرامپتنویسیچطور درست بپرسی تا جوابِ بهتری بگیری
- ۱۰ پرامپتِ آمادهٔ فارسیقالبهای آماده برای کارهای روزمره
- ابزارهای رایگانِ هوش مصنوعیکدامها از داخلِ ایران باز میشوند
- معلمِ انگلیسیِ هوش مصنوعیهوش مصنوعی را به معلمِ خصوصیِ زبانت تبدیل کن
- تشخیصِ عکس و ویدیوی جعلینشانههای جعلِ هوش مصنوعی و دفاعِ پایدار
- امنیتِ داده در هوش مصنوعیچه چیزهایی را هرگز نباید وارد کنی
- اجرای هوش مصنوعی روی کامپیوترِ خودتراهنمای عملیِ مدلهای متنباز
- پرداخت برای هوش مصنوعیِ خارجیواقعیت، خطرها و جایگزینِ رایگان
- هوش مصنوعی و تکلیفِ درسیمرزِ کمکگرفتن و تقلب کجاست
- چرا هوش مصنوعیِ ایران عقب ماندریشههای عقبماندگی و راهِ واقعبینانهٔ جبران
داتهوش
راهنمای فارسی هوش مصنوعی — با نگاه به ایران
اخبار روزانه، معرفی ابزارها و مدلها، و آموزشِ کار با هوش مصنوعی؛ همیشه با این پرسش که از ایران چه چیزی کار میکند و چه چیزی نه.
گفتگو