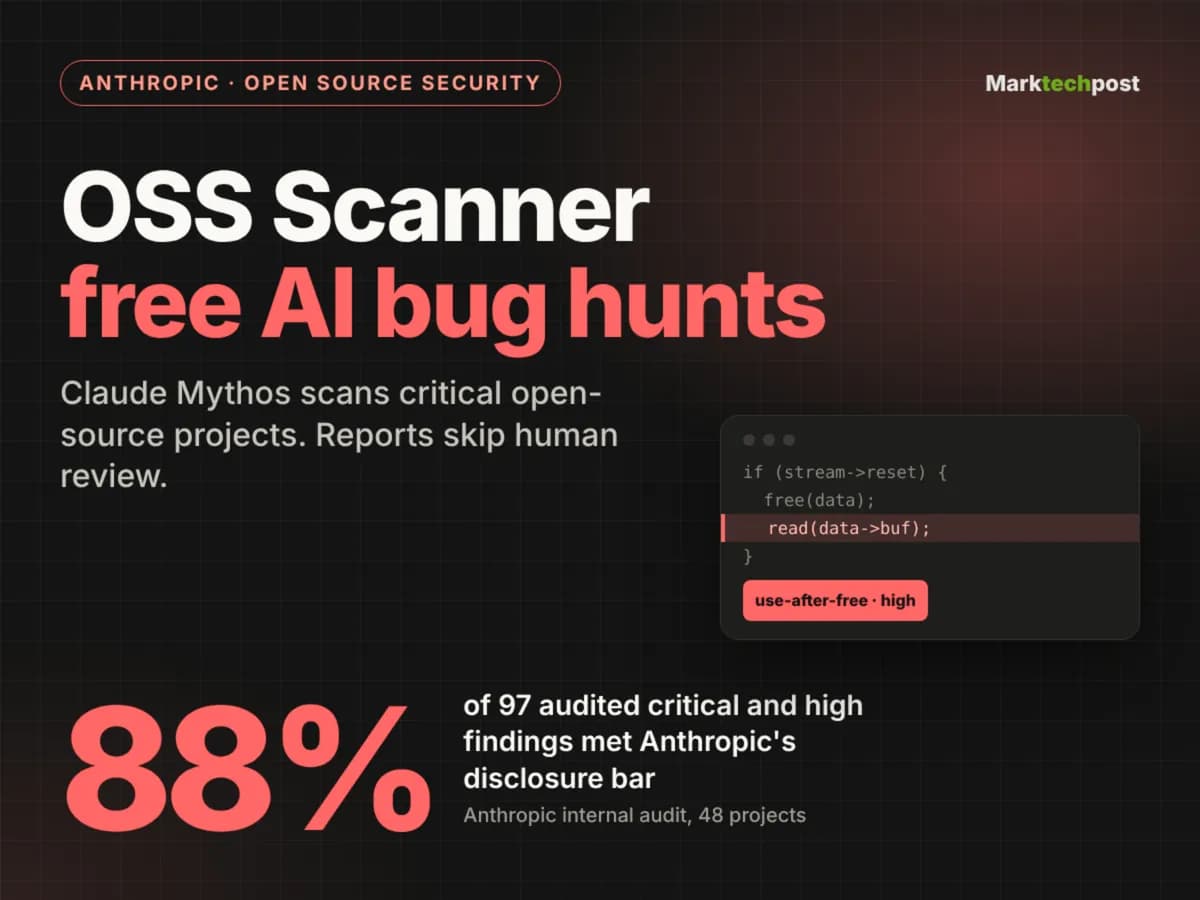
یک ابزار هوش مصنوعی زاینده (Generative AI) رایگان در تنها ۱۱ روز ۸۸۰ آسیبپذیری بحرانی و با شدت بالا را در کدهای اوپنسورس کشف کرد — بدون آنکه یک بازبینی انسانی قبل از تحویل گزارشها انجام شود. آنتروپیک (Anthropic) اسکنر اوپنسورس (OSS Scanner) خود را با قدرت مدل کلاد میثوس (Claude Mythos) راهاندازی کرده و نتایج را مستقیماً به نگهدارندگان پروژهها میفرستد.
همانطور که در تحلیل قبلی ما دربارهی موقعیت رقابتی آنتروپیک در برابر اوپنایآی (OpenAI) اشاره کردیم، این انتشار یک گام راهبردی به سمت زیرساخت توسعهدهنده است. تنگنه بازبینی امنیتی سالها پروژههای حیاتی اوپنسورس را فلج کرده بود: مدلهای آنتروپیک در شش ماه بیش از ۲۹ هزار کاندید آسیبپذیری را برمیداشتند، اما بازبینیکنندگان انسانی تنها حدود ۶ هزار مورد را بررسی کردند. تقریبا ۵ هزار گزارش دیگر مستقیماً به نگهدارندگانی فرستاده شد که همه چیز را میخواستند، معتبر یا نامعتبر. اسکنر اوپنسورس این تقاضای بینظم را به یک برنامه ساختاریافته و اختیاری تبدیل میکند.
تیمها و زیرساخت
- تیم قرمز مرزی (Frontier Red Team) و تیم پژوهش حفاظتها (Safeguards Research team) اسکنر را بهصورت مشترک اجرا میکنند
- روی زیرساخت آنتروپیک (Anthropic) اجرا میشود و برای نگهدارندگان هزینهای ندارد
- ممیزیها دورانه هستند، نه یکباره
- هر ممیزی در یک ماشین مجازی (VM) جدا شده و بدون اینترنت پس از ساخت داکرفایل (Dockerfile) انجام میشود
جزئیات ثبتنام
نگهدارندگان اصلی یک درخواست ادغام (pull request) در مخزن anthropics/oss-scanner باز میکنند و یک فایل project.yaml با فیلدهای زیر اضافه میکنند:
- الزامی:
repo،primary_contact، مسیرDockerfile - اختیاری:
threat_model،pgpبرای گزارشهای رمزنگاریشده،auto_ccs،homepage،disabled Dockerfileپروژه را با دسترسی شبکه میسازد، سپس ماشین مجازی به یک شبکه جدا شده (air-gapped) منتقل میشود
مدل تهدید و گزارشدهی
- فایل اختیاری
threat_model.mdورودیهای خصمانه، کدهای خارج از حوزه و معیار شدت را تعریف میکند - بدون آن، اسکنر مدل تهدید را حدس میزند
- عاملها (agents) در خط لوله باغها را دوباره چک میکنند، تحلیل ریشهیابی انجام میدهند و پچهای کاندید پیشنهاد میکنند
- هر گزارش شامل موارد زیر است:
- بازتولیدکننده (reproducer) خودکفا
- توضیح باگ
- دو بخشی (bisection) تا کامیت معیوب (وقتی ممکن است)
- پچ کاندید (وقتی در دسترس است)
دادههای دقت در ۱۱ روز اول (تا ۱۹ اکتبر ۲۰۲۶)
- ۱۱۴ پروژه از حدود ۶۵۰ درخواست پذیرفته شدند
- ۷۷ یافتن بحرانی + ۸۰۳ یافتن با شدت بالا توسط مدل
- ۹۷ یافتن بحرانی/بالا توسط تستکنندگان نفوذ آنتروپیک در ۴۸ پروژه بازبینی شدند
- ۸۵ مورد (۸۸٪) معیار افشای هماهنگ شده آسیبپذیری آنتروپیک را برآورده کردند
- ۱۱ مورد واقعی بودند اما تکرار مسائل شناختهشده یا یافتنهای دیگر اسکن
- ۱ مورد باطل بود (مثبتکاذب)
- wolfSSL: ۷۲ از ۷۴ گزارش معتبر، ۵ مورد به CVE تبدیل شدند
- curl: CVE-2026-92392 با شدت بالا پچ شد، یک use-after-free در آپلود HTTP/2 که نسخههای ۸.۱۲.۰ تا ۸.۲۲.۰ را تحت تأثیر قرار میداد، در نسخه ۸.۲۳.۰ منتشرشده در ۱۴ اکتبر ۲۰۲۶ رفع گردید
شکستن دقت
- بهترین: تنها ۱ از ۹۷ یافتن بازبینیشده مثبتکاذب بود
- بدترین: هیچ بازبینی انسانی قبل از تحویل؛ نگهدارندگان شدت اغراقشده را گزارش میدهند
- ۱۱ از ۹۷ یافتن بازبینیشده تکرار مسائل شناختهشده بودند
- نگهدارندگان بار تریاژ (triage) برای گزارشهای اعتبارسنجینشده را میکشند
مقایسه با سایر برنامهها
| ویژگی | اسکنر اوپنسورس آنتروپیک | گوگل OSS-Fuzz | اوپنایآی Codex Security | دِپمَایند CodeMender |
|---|---|---|---|---|
| رویکرد | عاملهای LLM (Claude Mythos) | فازیینگ (libFuzzer، AFL++، Honggfuzz) | عامل Codex Security | عامل Gemini Deep Think |
| هزینه برای نگهدارندگان | رایگان؛ آنتروپیک کل هزینه را میپردازد | رایگان | نگهدارندگان تاییدشده ChatGPT Pro و اعتبار API میگیرند | فاش نشده |
| ثبتنام | PR با project.yaml + Dockerfile | PR به google/oss-fuzz | درخواست بررسی شده توسط اوپنایآی | فاش نشده (پژوهشی) |
| بازبینی انسانی قبل از نگهدارنده | خیر | فاش نشده | نگهدارنده اسکن را اجرا و بررسی میکند | فاش نشده |
| مهلت افشا | هیچکدام برای یافتنهای اعتبارسنجینشده | ۹۰ روز یا پچ + ۱۴ روز مهلت | فاش نشده | فاش نشده |
| سوابق منتشرشده | ۷۷ بحرانی + ۸۰۳ بالا در ۱۱ روز | ۱۳۰۰۰+ آسیبپذیری، ۵۰۰۰۰+ باگ، ۱۰۰۰ پروژه (مه ۲۰۲۵) | ۱۴ CVE در پروژههای اوپنسورس | ۷۲ پچ امنیتی آپاستریم (اکتبر ۲۰۲۵) |
| داده دقت | ۸۸٪ از ۹۷ یافتن بحرانی/بالا معتبر | فاش نشده | مثبتکاذبها ۵۰٪+ در بتا کاهش یافت | فاش نشده |
بنچمارکها و داشبورد CVD
- CyberGym: LLMها از زیر ۲۰٪ به بیش از ۸۵٪ تشخیص آسیبپذیری جهش یافتند
- داشبورد CVD گستردهتر (تا ۲ اکتبر): ۶۱۵۷ آسیبپذیری افشاشده در ۵۹۱ پروژه، ۵۱۶ مورد پچ شده
- آنتروپیک زمانبندی پچ curl را به پیشرفت این بنچمارک متصل میکند
نکات کلیدی
- اسکنر اوپنسورس به پروژههای حیاتی اوپنسورس ممیزی رایگان با کلاد میثوس میدهد
- گزارشها بازبینی انسانی را رد میکنند؛ ۸۸٪ از ۹۷ یافتن بحرانی/بالا بازبینیشده معتبر بودند
- ۱۱ روز اول: ۷۷ بحرانی و ۸۰۳ با شدت بالا توسط مدل
- ثبتنام یک PR با Dockerfile است؛ ممیزیها آفلاین اجرا میشوند
- هیچ مهلت ۹۰ روزهای برای یافتنهای اعتبارسنجینشده اعمال نمیشود
گام بعدی شما
- اگر نگهدارنده یک پروژه اوپنسورس حیاتی هستید، مخزن
anthropics/oss-scannerرا بررسی کنید و یکproject.yamlبا Dockerfile پروژهتان ارسال کنید - تیمهای امنیتی باید فرآیند تریاژ برای گزارشهای اتوماتیک را آماده کنند — ۸۸٪ دقت بالا است اما بار اعتبارسنجی روی شماست
- داشبورد CVD آنتروپیک را برای ردیابی پچهای پروژههایی مثل wolfSSL و curl رصد کنید
این مدل اقتصاد امنیت اوپنسورس را تغییر میدهد: نگهدارندگان ممیزی رایگان و پیوسته با هوش مصنوعی میگیرند اما بار اعتبارسنجی را میکشند. دقت ۸۸٪ روی یافتنهای بحرانی/بالا نشان میدهد LLMها آستانه کاربرد را رد کردهاند. برای کسبوکارهایی که به پروژههایی مثل wolfSSL یا curl وابستهاند، این یعنی چرخه پچ سریعتر اما بار عملیاتی جدید. آزمون واقعی این است که نرخ مثبتکاذب در مقیاس بزرگ بماند و نگهدارندگان بتوانند بار ثلاث را تحمل کنند. بهروزرسانی بعدی داشبورد CVD و پاسخ گوگل یا اوپنایآی با حذف موانع دسترسی به عاملهای امنیتی خود را رصد کنید.
گفتگو